

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
aethel_core — Motor de WAF lógico de próxima geração construído em SWI-Prolog. Possui um cérebro de aprendizado indutivo operando a mais de 2M+ LIPS com um decodificador recursivo integrado para neutralizar ofuscações aninhadas de URL/Hex/HTML em tempo real. | Kitploit
Ferramentas/GitHubGitHub/lokinpendawa/aethel_core
Análise de VulnerabilidadesBypass de WAFSegurança WebInteligência de AmeaçasSegurança de IADetecção de Anomalias
GitHublokinpendawa/aethel_core

aethel_core

Motor de WAF lógico de próxima geração construído em SWI-Prolog. Possui um cérebro de aprendizado indutivo operando a mais de 2M+ LIPS com um decodificador recursivo integrado para neutralizar ofuscações aninhadas de URL/Hex/HTML em tempo real.

Ver Repositório
896há 2 mesesAinda não revisado
Compartilhar

Aethel-Core: Defesa Cognitiva Automatizada e WAF de Simulação de Ameaças Cibernéticas

Uma estrutura híbrida de cibersegurança construída em SWI-Prolog, projetada para mitigação de ameaças em tempo real e geração de conjuntos de dados de lógica estruturada para Ajuste de Instrução de LLM e Treinamento de IA Neuro-Simbólica.


Principais Inovações e Módulos de Arquitetura

1. Motor WAF Central de Alto Desempenho (activator.pl)

  • Verificação de Backtracking Dinâmico: Consulta assinaturas de ameaças na RAM por meio de pesquisas relacionais limpas.
  • Proteção Volumétrica contra DDoS: Rastreamento de janela de tempo deslizante (htg/2) para IPs agressivos.
  • Tokenização N-Gram e Âncora de Prefixo: Divide assinaturas longas em primitivas granulares de 3-4 caracteres para filtrar padrões de ofuscação aninhados.

2. Decodificador de Ofuscação em Múltiplas Camadas (decoder.pl)

Executa um pipeline de normalização recursiva inline: Decodificação Profunda de URL (%XX), desempacotamento Hexadecimal (\xXX / 0xXX) e normalização de entidades HTML (< / >) com total insensibilidade a maiúsculas e minúsculas.
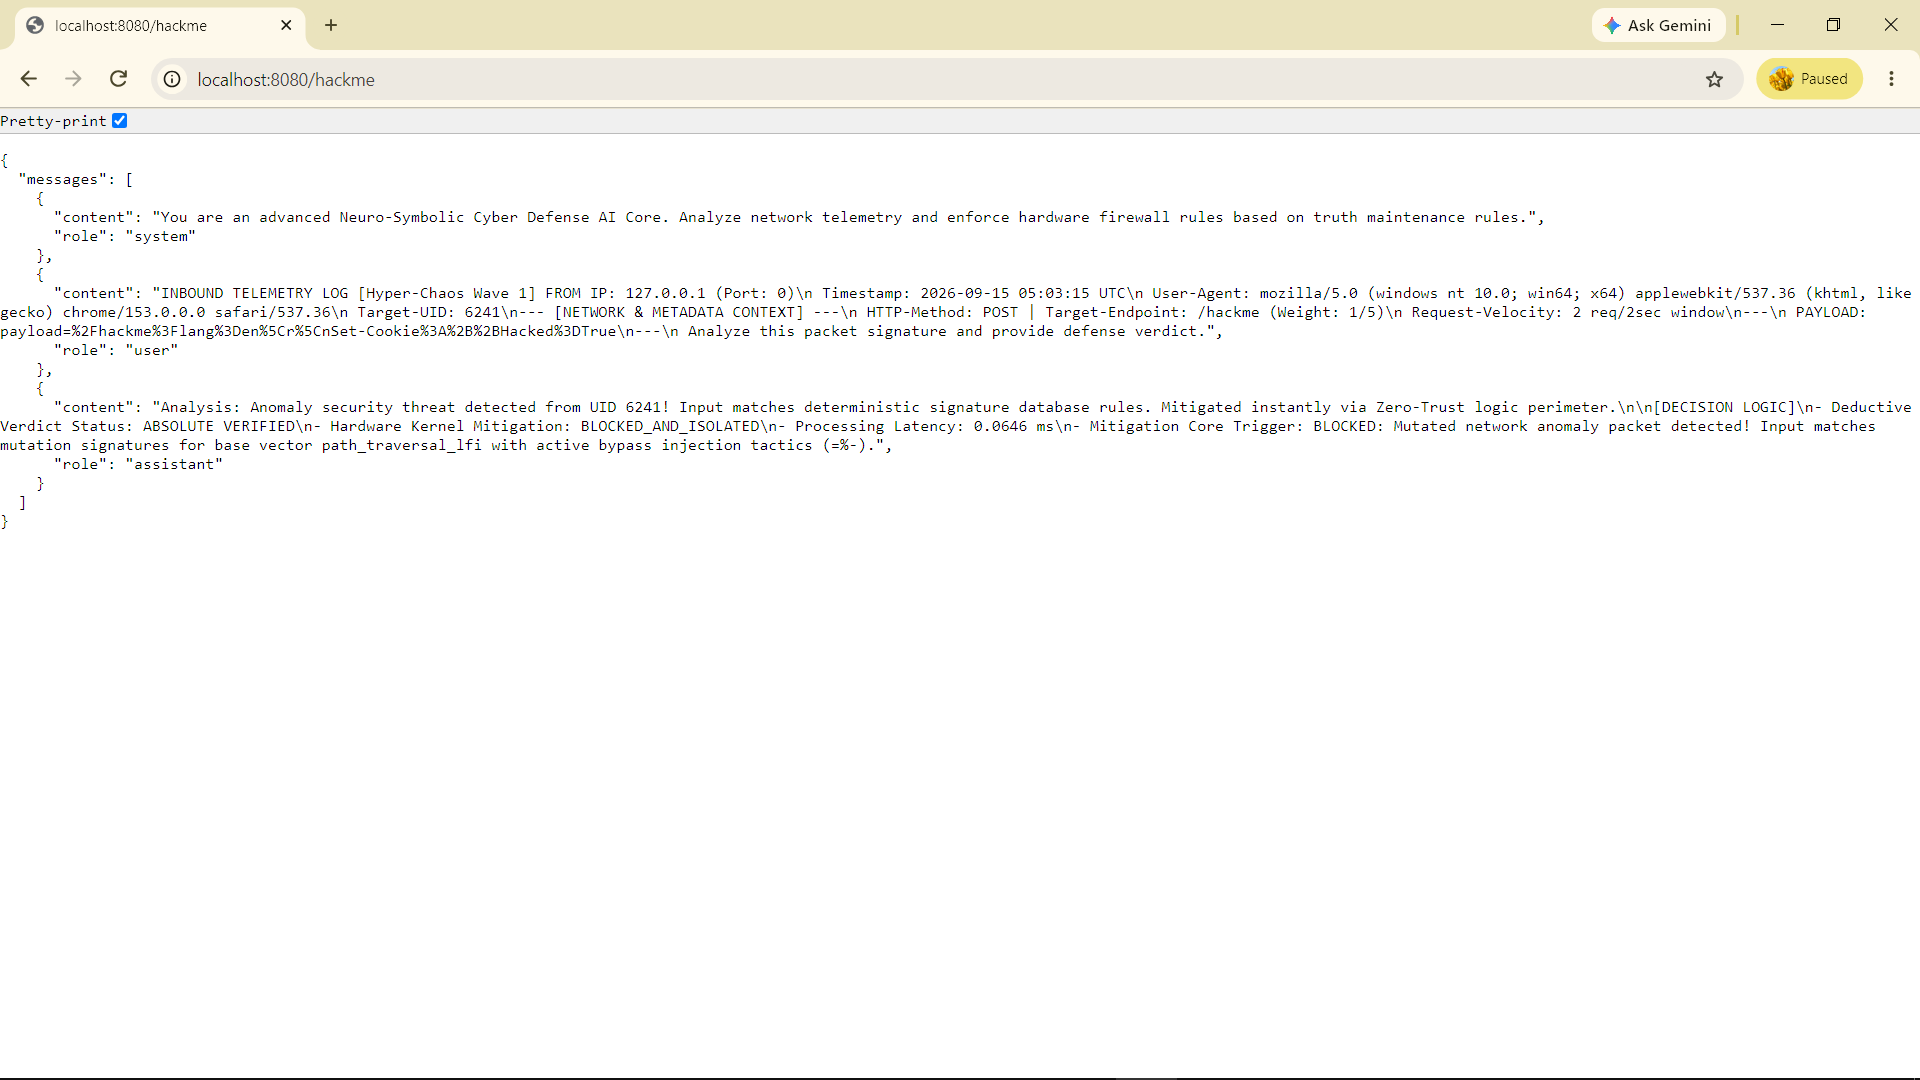
hacked

3. Aprendizado Indutivo e Benchmark do Motor (Métricas Reais de Produção)

O sistema foi avaliado contra um script de simulação automatizado que gera uma simulação de ataque de 40.000 ondas. Os resultados demonstram o seguinte perfil de processamento:
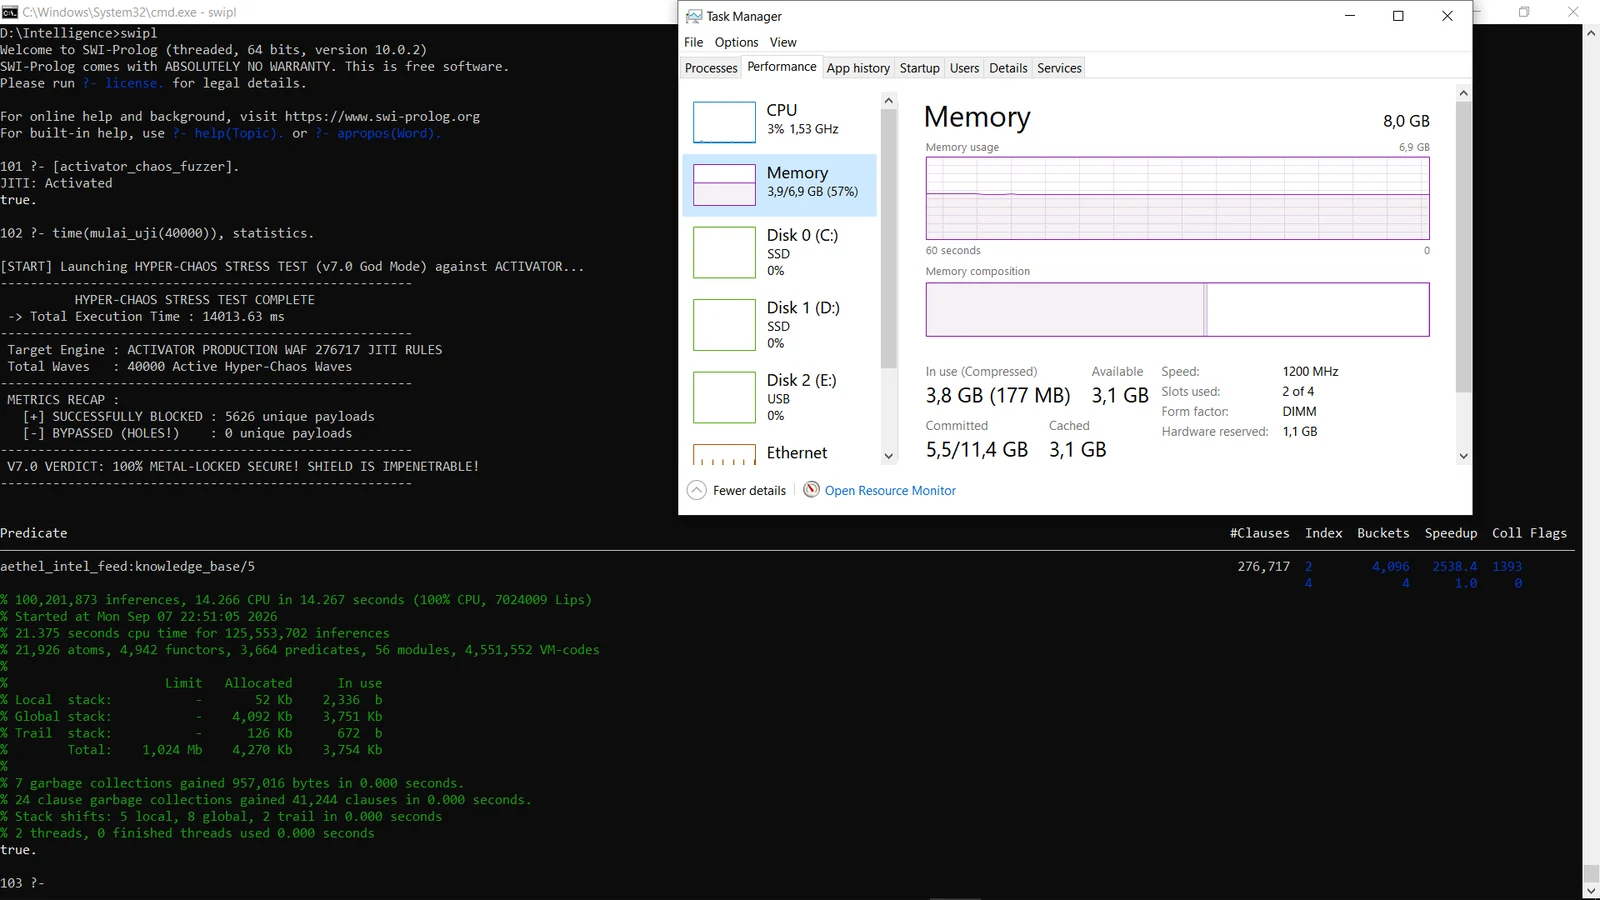
  • Regras Dinâmicas Ativas na RAM: 276.717 Regras Tokenizadas em N-Gram (Compiladas a partir de 15.000 vetores de ameaça base).
  • Integridade de Segurança: Taxa de Bloqueio de 100% (0 CONTORNADOS / FALHAS).
  • Total de Inferências Executadas: 100.201.875 etapas de raciocínio lógico dentro da memória principal.
  • Pico de Velocidade de Indução: 7.024.009 LIPS (Inferências Lógicas Por Segundo).
  • Pegada de RAM Volátil: ~4,2 MB (4.270 KB alocados, 3.754 KB em uso), operando com alta estabilidade em uma plataforma de 8,0 GB de RAM.
  • Sobrecarga de Coleta de Lixo: 7 coletas de lixo centrais e 24 coletas de lixo de cláusulas concluídas em 0,000 segundos de tempo de execução.
  • Desempenho de Hashing JIT: Totalmente indexado via 276.717 regras JITI em 4.096 buckets de memória, proporcionando um fator de aceleração de 2.538,4x.

Aethel-Core Hyper-Chaos Stress Test Proof


Arquitetura de Implantação em Produção

Dispositivo de Rede Proxy Reverso Híbrido (Em Desenvolvimento Ativo)

Para preencher a lacuna entre a execução de lógica declarativa e os ambientes de nuvem modernos, o Aethel-Core está atualmente evoluindo seu modelo de implantação em produção:

  • Conceito de Arquitetura: Operando como um Gateway Proxy Reverso Assíncrono autônomo e ultraleve.
  • Integração Zero-Touch: Projetado para se posicionar diretamente à frente da infraestrutura upstream existente (Node.js, Python, Rust, Go) para filtrar anomalias de Camada 7 sem tocar nas bases de código centrais das aplicações.
  • Em Desenvolvimento Ativo: A camada interna de sockets de rede empresarial e os módulos dinâmicos de roteamento de backend multithread estão passando por refinamento em beta fechado e serão implantados em fases de lançamento subsequentes.

Matriz de Mutação de Ameaças Cibernéticas e Formatos

Abrange inundação de tráfego de Camada 7, anomalias de Web3 (sandwich_economic_attack), configurações incorretas de infraestrutura de Nuvem (kubelet_cri_hijack) e simulações de ameaças de IA Adversarial (llm_rag_poisoning, deepseek_weight_poison).

A estrutura converte correspondências de telemetria em logs de ajuste fino estruturados, exportando-os como sequências de formatação Chat-ML normalizadas (dataset_cyber.jsonl).


Esquema de Conjunto de Dados e Base de Conhecimento

  • dataset_cyber.jsonl(dataset_cyber_refactor.jsonl): Dados de amostra de código aberto contendo blocos Chat-ML (persona do sistema, telemetria de carga útil de rede do usuário e veredictos automatizados do assistente).
  • dataset_cyber_security.pl: Interface declarativa pública que mapeia fatos em tempo real (knowledge_base/4) para vetores primários de segurança de rede.

Propriedade Intelectual e Licenciamento de Direitos Autorais

Os arquivos públicos de código-fonte neste repositório (como activator.pl, decoder.pl, dataset_cyber_security.pl e os dados de amostra de código aberto) estão licenciados sob a Licença MIT (Copyright (c) 2026 Tedy Viryawan Ika Putra). Você é livre para inspecionar, avaliar comparativamente, modificar e integrar essas interfaces públicas centrais.

No entanto, observe que a implementação completa de nível empresarial e as extensões centrais do banco de dados são estritamente Proprietárias e protegidas sob os direitos de Propriedade Intelectual padrão. A Licença MIT não se aplica a:


  1. A Base de Conhecimento completa de produção contendo ~200.000 cláusulas avançadas de ameaças.
  2. A versão empresarial completa do conjunto de dados JSONL.
  3. Os motores de backend de tokenização automatizada e geração de mutações.
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    249

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




