
 leo4j/invoke-sessionhunter
Recupere e exiba informações sobre sessões de usuário ativas em computadores remotos. Nenhum privilégio de administrador é necessário.

Recupera e exibe informações sobre sessões de usuário ativas em computadores remotos. Nenhum privilégio de administração é necessário.
A ferramenta utiliza o serviço de registro remoto para consultar o hive do registro HKEY_USERS nos computadores remotos. Ela identifica e extrai Identificadores de Segurança (SIDs) associados a sessões de usuário ativas e os traduz para nomes de usuário correspondentes, oferecendo informações sobre quem está atualmente logado.
Se a opção -CheckAdminAccess for fornecida, ela coletará sessões autenticando-se em destinos nos quais você tenha acesso de administrador local, usando Invoke-WMIRemoting (o que provavelmente recuperará mais resultados).
É importante notar que o serviço de registro remoto precisa estar em execução no computador remoto para que a ferramenta funcione de forma eficaz. Em meus testes, se o serviço estiver parado, mas seu tipo de inicialização estiver configurado como "Automático" ou "Manual", o serviço será iniciado automaticamente no computador de destino assim que consultado (isso é comportamento nativo) e as informações de sessão serão recuperadas. Se definido como "Desabilitado", nenhuma informação de sessão poderá ser recuperada do destino.
Carregar Invoke-SessionHunter na memória
iex(new-object net.webclient).downloadstring('https://raw.githubusercontent.com/Leo4j/Invoke-SessionHunter/main/Invoke-SessionHunter.ps1')
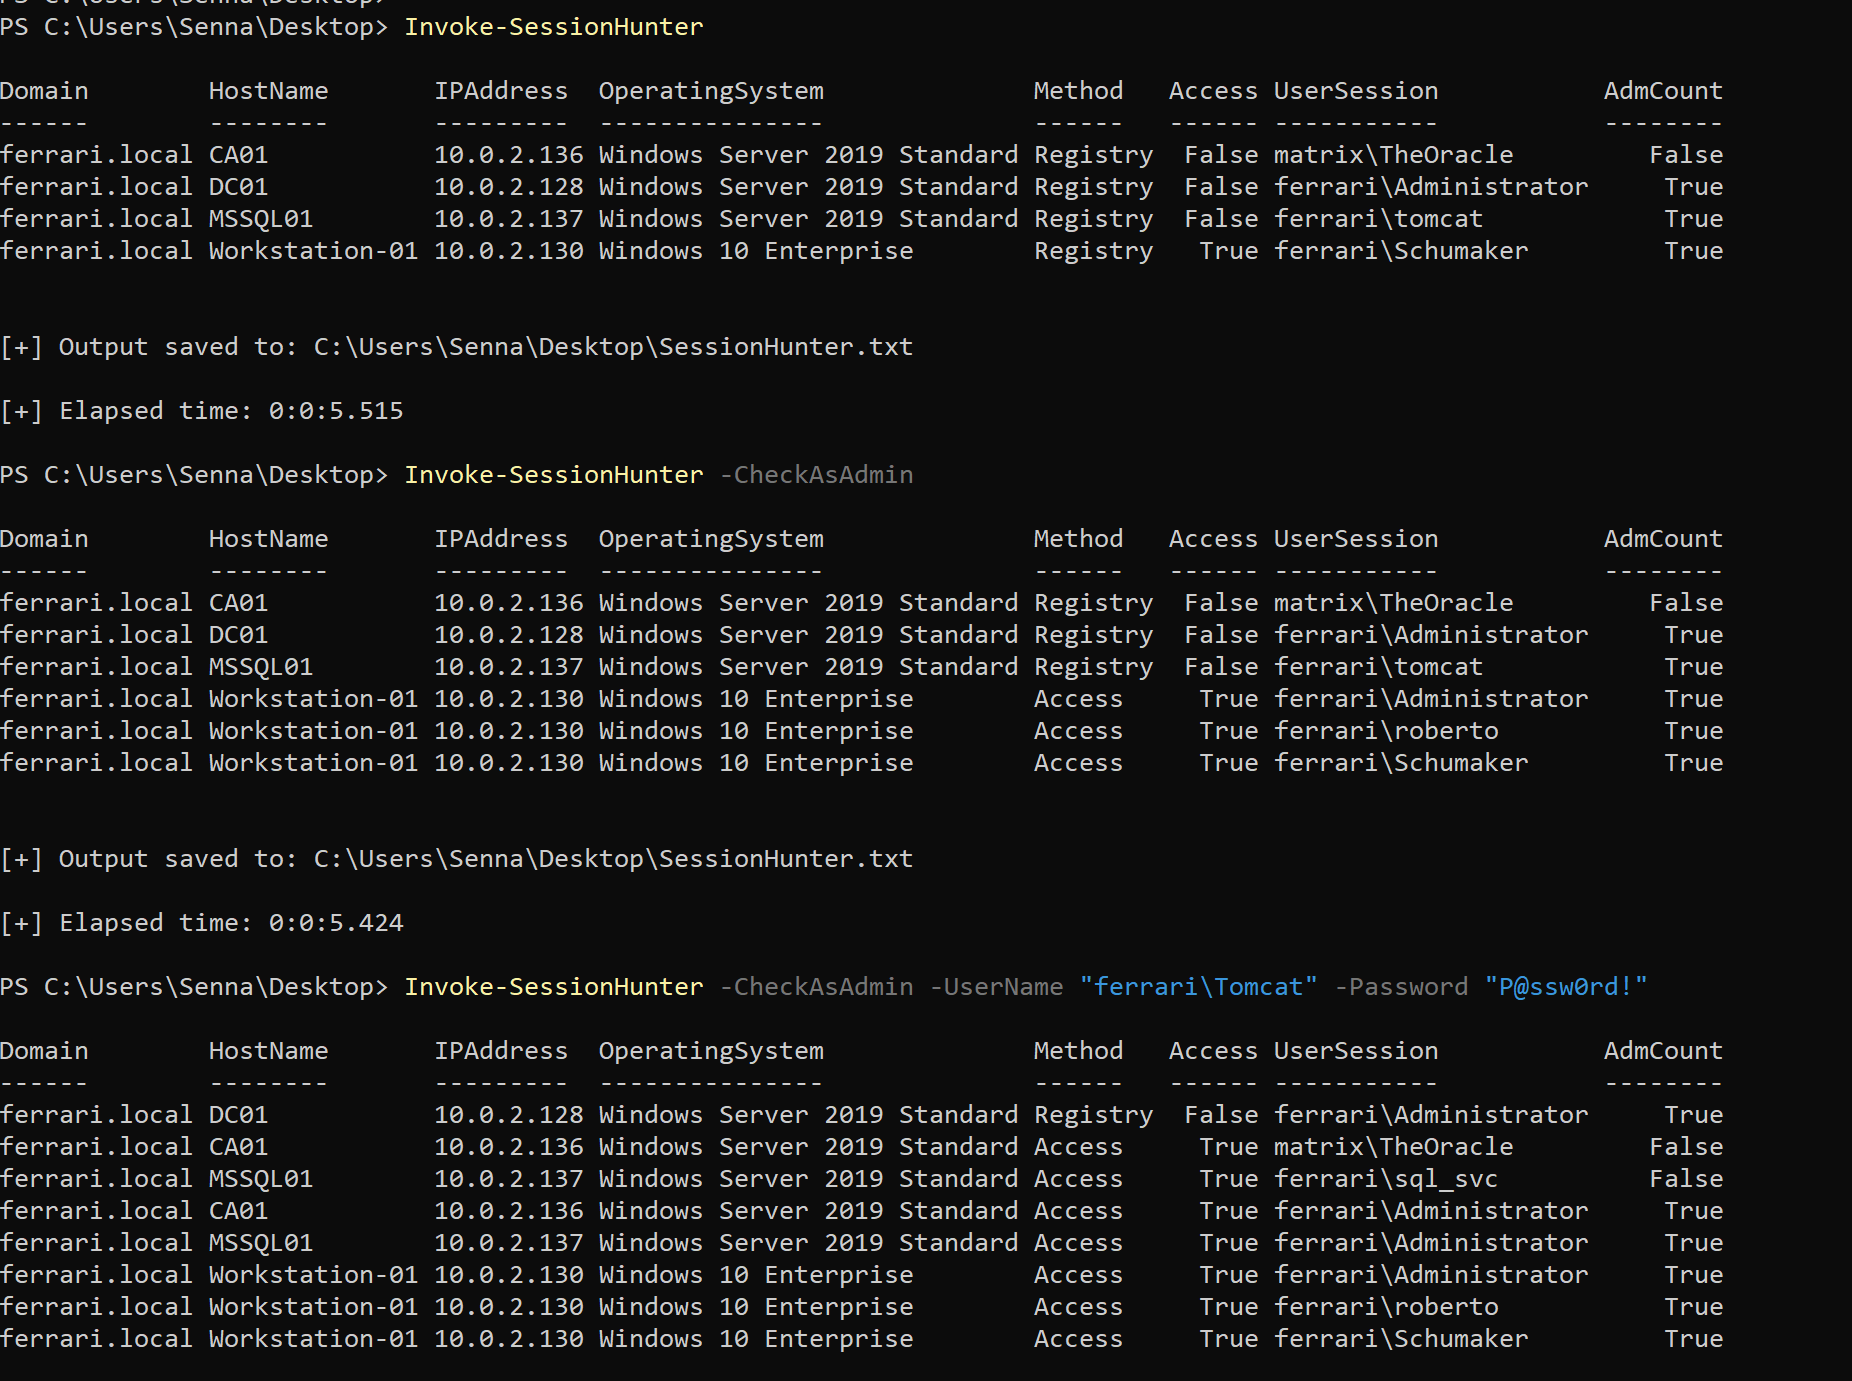
Se executado sem parâmetros ou opções, ele recuperará sessões ativas de todos os computadores no domínio atual consultando o registro remoto deles.
Invoke-SessionHunter
Coletar sessões autenticando-se em destinos onde você tem acesso de administrador local (o comando 'klist sessions' é executado nos destinos)
Invoke-SessionHunter -CheckAsAdmin
Opcionalmente, você pode fornecer credenciais no seguinte formato
Invoke-SessionHunter -CheckAsAdmin -UserName "ferrari\Administrator" -Password "P@ssw0rd!"
Invoke-SessionHunter foi projetado para manter sua máquina host, seu usuário atual e o nome de usuário fornecido fora do escopo.
Como resultado, eles não aparecerão entre as sessões recuperadas.
Se você quiser incluí-los nos resultados recuperados, forneça as opções -ShowAll e/ou -IncludeLocalHost.
Invoke-SessionHunter -ShowAll -IncludeLocalHost
Invoke-SessionHunter ignorará qualquer destino onde o registro remoto não responder dentro de 2000ms (2 segundos).
Você tem controle sobre o tempo limite fornecendo o parâmetro -Timeout | Padrão = 2000, aumente para redes mais lentas.
Invoke-SessionHunter -Timeout 5000
Use a opção -Match para mostrar apenas destinos onde você tem acesso de administrador e um usuário privilegiado está logado
Invoke-SessionHunter -Match
Todas as opções podem ser combinadas
Invoke-SessionHunter -CheckAsAdmin -UserName "ferrari\Administrator" -Password "P@ssw0rd!" -Timeout 5000 -Match
Invoke-SessionHunter -Domain contoso.local
Invoke-SessionHunter -Targets "DC01,Workstation01.contoso.local"
Invoke-SessionHunter -Targets c:\Users\Public\Documents\targets.txt
Invoke-SessionHunter -Servers
Invoke-SessionHunter -Workstations
Invoke-SessionHunter -Hunt "Administrator"
Invoke-SessionHunter -RawResults
Nota: se um host não for alcançável, pode travar por um tempo
Invoke-SessionHunter -NoPortScan






