Análise de Vulnerabilidade sshole (CVE-2026-123158) e Resolução Forense — Sherlock: SSHole
Função: Analista SOC / DFIR
Plataforma: Hack The Box (Sherlock: SSHole)
Pergunta: Qual combinação específica de componentes em nível de sistema operacional e serviços de rede (
libc, gerenciador de autenticação e daemon SSH) é estritamente necessária para que um ambiente seja vulnerável ao sshole, e por que os sistemas tradicionais baseados emglibccom suporte a PAM estão isentos desta falha?
Para que um ambiente seja vulnerável ao sshole (CVE-2026-123158), ele deve cumprir estritamente a seguinte combinação de componentes em nível de sistema operacional e serviços de rede:
Biblioteca padrão de C (libc): O sistema operacional deve ser compilado sobre musl libc (característico de distribuições leves como Alpine Linux, frequentemente utilizadas em contêineres).
Daemon SSH: Uma versão vulnerável do OpenSSH (sshd) compilada e vinculada dinamicamente contra musl.
Gerenciador de autenticação: O serviço SSH deve ser executado sem suporte a PAM (Pluggable Authentication Modules, ou seja, UsePAM no ou compilado sem a flag --with-pam), delegando a verificação de credenciais diretamente à leitura de /etc/shadow e à função crypt() do musl.
Por outro lado, os sistemas tradicionais baseados em glibc (Debian, Ubuntu, RHEL) com suporte a PAM estão isentos por duas razões técnicas:
Retorno de erro em glibc: Diante de senhas inválidas ou que excedem os limites permitidos, a função crypt() da glibc retorna NULL ou strings de falha específicas (*0 ou *1), evitando qualquer correspondência acidental com os caracteres de estado armazenados em /etc/shadow.
Isolamento por meio do PAM: Ao delegar a autenticação ao PAM (UsePAM yes), módulos como pam_unix.so inspecionam explicitamente se uma conta está bloqueada (* ou !) antes de avaliar hashes e aplicam controles rigorosos sobre o comprimento das strings de entrada.
Pergunta: Explique detalhadamente como interagem uma senha de grande comprimento, o gerenciamento do salt criptográfico no OpenSSH e o tratamento de erros da função
crypt()nomuslpara gerar um falso positivo de autenticação.
A exploração ocorre devido a uma falha lógica na cadeia de validação de credenciais quando envio uma senha superior a 256 caracteres para uma conta sem senha atribuída ou bloqueada:
Extração do salt / hash armazenado: Ao tentar me autenticar com uma conta sem senha atribuída no Alpine Linux, o sshd consulta /etc/shadow, extrai o marcador de conta bloqueada (*) e o passa como parâmetro salt para a função crypt(password, salt).
Tratamento de erro em musl crypt(): A implementação de crypt() na musl libc impõe um limite interno de 256 caracteres para a senha em texto simples. Ao receber uma string que ultrapassa esse limite, o musl aborta o cálculo criptográfico e retorna literalmente a string padronizada "*" como código de erro.
Falso positivo na comparação: O OpenSSH recebe o resultado de crypt() ("*") e o compara por meio de strcmp() com o hash armazenado originalmente em /etc/shadow ("*"). Ao ocorrer uma correspondência exata ("*" == "*"), o sshd interpreta a validação como bem-sucedida e concede acesso interativo imediato sem ter verificado nenhuma senha real.
Pergunta: Além de aplicar o patch oficial de atualização do pacote OpenSSH, mencione e implemente pelo menos duas medidas de mitigação de defesa em profundidade em nível de configuração que reduzam drasticamente a superfície de exposição a este vetor de ataque.
Além de aplicar o patch oficial de atualização do pacote OpenSSH, implementei as seguintes medidas de defesa em profundidade em /etc/ssh/sshd_config para reduzir drasticamente a superfície de exposição:
Desabilitar completamente a autenticação por senha (PasswordAuthentication no): Ao restringir o acesso exclusivamente ao uso de chaves criptográficas assimétricas (PubkeyAuthentication yes), evita-se que o daemon SSH invoque as rotinas de leitura de /etc/shadow e a função crypt().
PasswordAuthentication no
ChallengeResponseAuthentication no
PubkeyAuthentication yes
Bloquear o acesso direto de root e definir listas de permissões (PermitRootLogin no / AllowUsers): Como as contas de sistema e de serviço geralmente têm o marcador * em /etc/shadow, proibir o login de root e limitar o acesso apenas a usuários explícitos impede a exploração de contas administrativas ou de serviço.
PermitRootLogin no
AllowUsers adminsvc
Consigna (4. Análise Forense de Incidente): Simulando o papel de analista SOC/DFIR diante de uma intrusão em um ambiente conteinerizado baseada nesta vulnerabilidade, investigue os artefatos de registro fornecidos no laboratório forense tipo Sherlock (sshole) e adicione imagens do resultado.
Após baixar e extrair os artefatos do laboratório forense SSHole na minha estação de análise em Windows, realizei uma inspeção inicial da estrutura de diretórios recuperada do contêiner comprometido (dev-jumpbox). Identifiquei os caminhos críticos do sistema de arquivos Linux: etc, home, root e var.
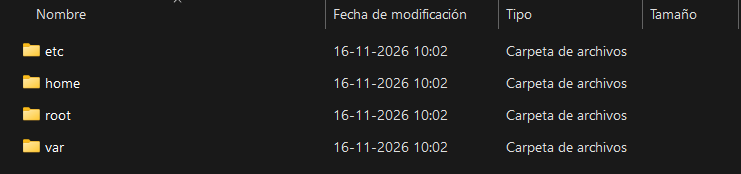
Figura 1: Estrutura raiz do sistema de arquivos extraído do contêiner comprometido (etc, home, root, var).
musl + Contas Bloqueadas)Para confirmar que o sistema cumpria com os requisitos arquiteturais de CVE-2026-123158, localizei o arquivo /etc/os-release dentro da pasta etc e inspecionei seu conteúdo. Confirmei que o ambiente correspondia a uma distribuição Alpine Linux (compilada sobre musl libc).
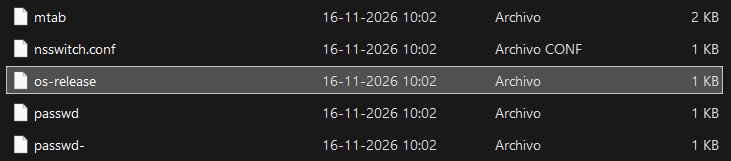
Figura 2: Localização do arquivo de identificação do sistema operacional em \etc\os-release.
Figura 3: Conteúdo de /etc/os-release confirmando a distribuição leve baseada em musl libc.
Posteriormente, localizei o arquivo /etc/shadow e utilizei PowerShell (Get-Content .\shadow | Select-String ":\*:") para filtrar as contas que possuíam o caractere * no campo de senha, corroborando que a conta alvo tinha o hash configurado com o marcador suscetível à colisão.
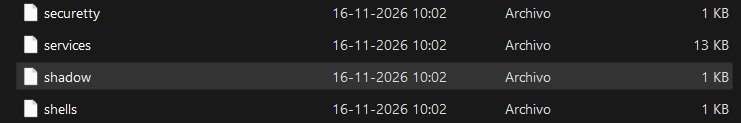
Figura 4: Localização do arquivo /etc/shadow nos artefatos extraídos.
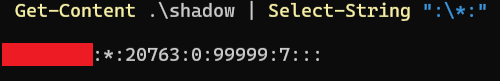
Figura 5: Filtragem no PowerShell (Select-String ":\*:") sobre shadow confirmando as contas com marcador de bloqueio *.