
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/kevin9480/security_incident_report
Análise de VulnerabilidadesSegurança WebSegurança de RedeForensia DigitalDetecção de IntrusãoResposta a IncidentesAnálise de LogsLabs e Prática
GitHub
kevin9480/security_incident_report

Security_incident_report

Projeto DFIR que reproduz o cenário de comprometimento baseado na vulnerabilidade React2Shell(CVE-2025-55182) e analisa e responde a incidentes de segurança usando os logs do Wazuh/Sysmon/Coraza WAF.

Ver Repositório
36há 3 mesesAinda não revisado
Compartilhar

01. Configuração da Infraestrutura

A infraestrutura deste projeto não é gerenciada por código IaC (Terraform etc.); a abordagem adotada foi instalar o pfSense e o Wazuh e alterar as configurações diretamente na tela de administração (GUI). Por isso, em vez de "código", registramos aqui o diagrama da rede, as capturas de tela de cada tela de configuração e quais valores foram alterados e por quê, para tornar o processo reproduzível.

Topologia da Rede

Com o pfSense como referência, a rede externa (WAN) e a interna (LAN) são separadas, e a rede interna é dividida em 4 zonas por meio de um switch.
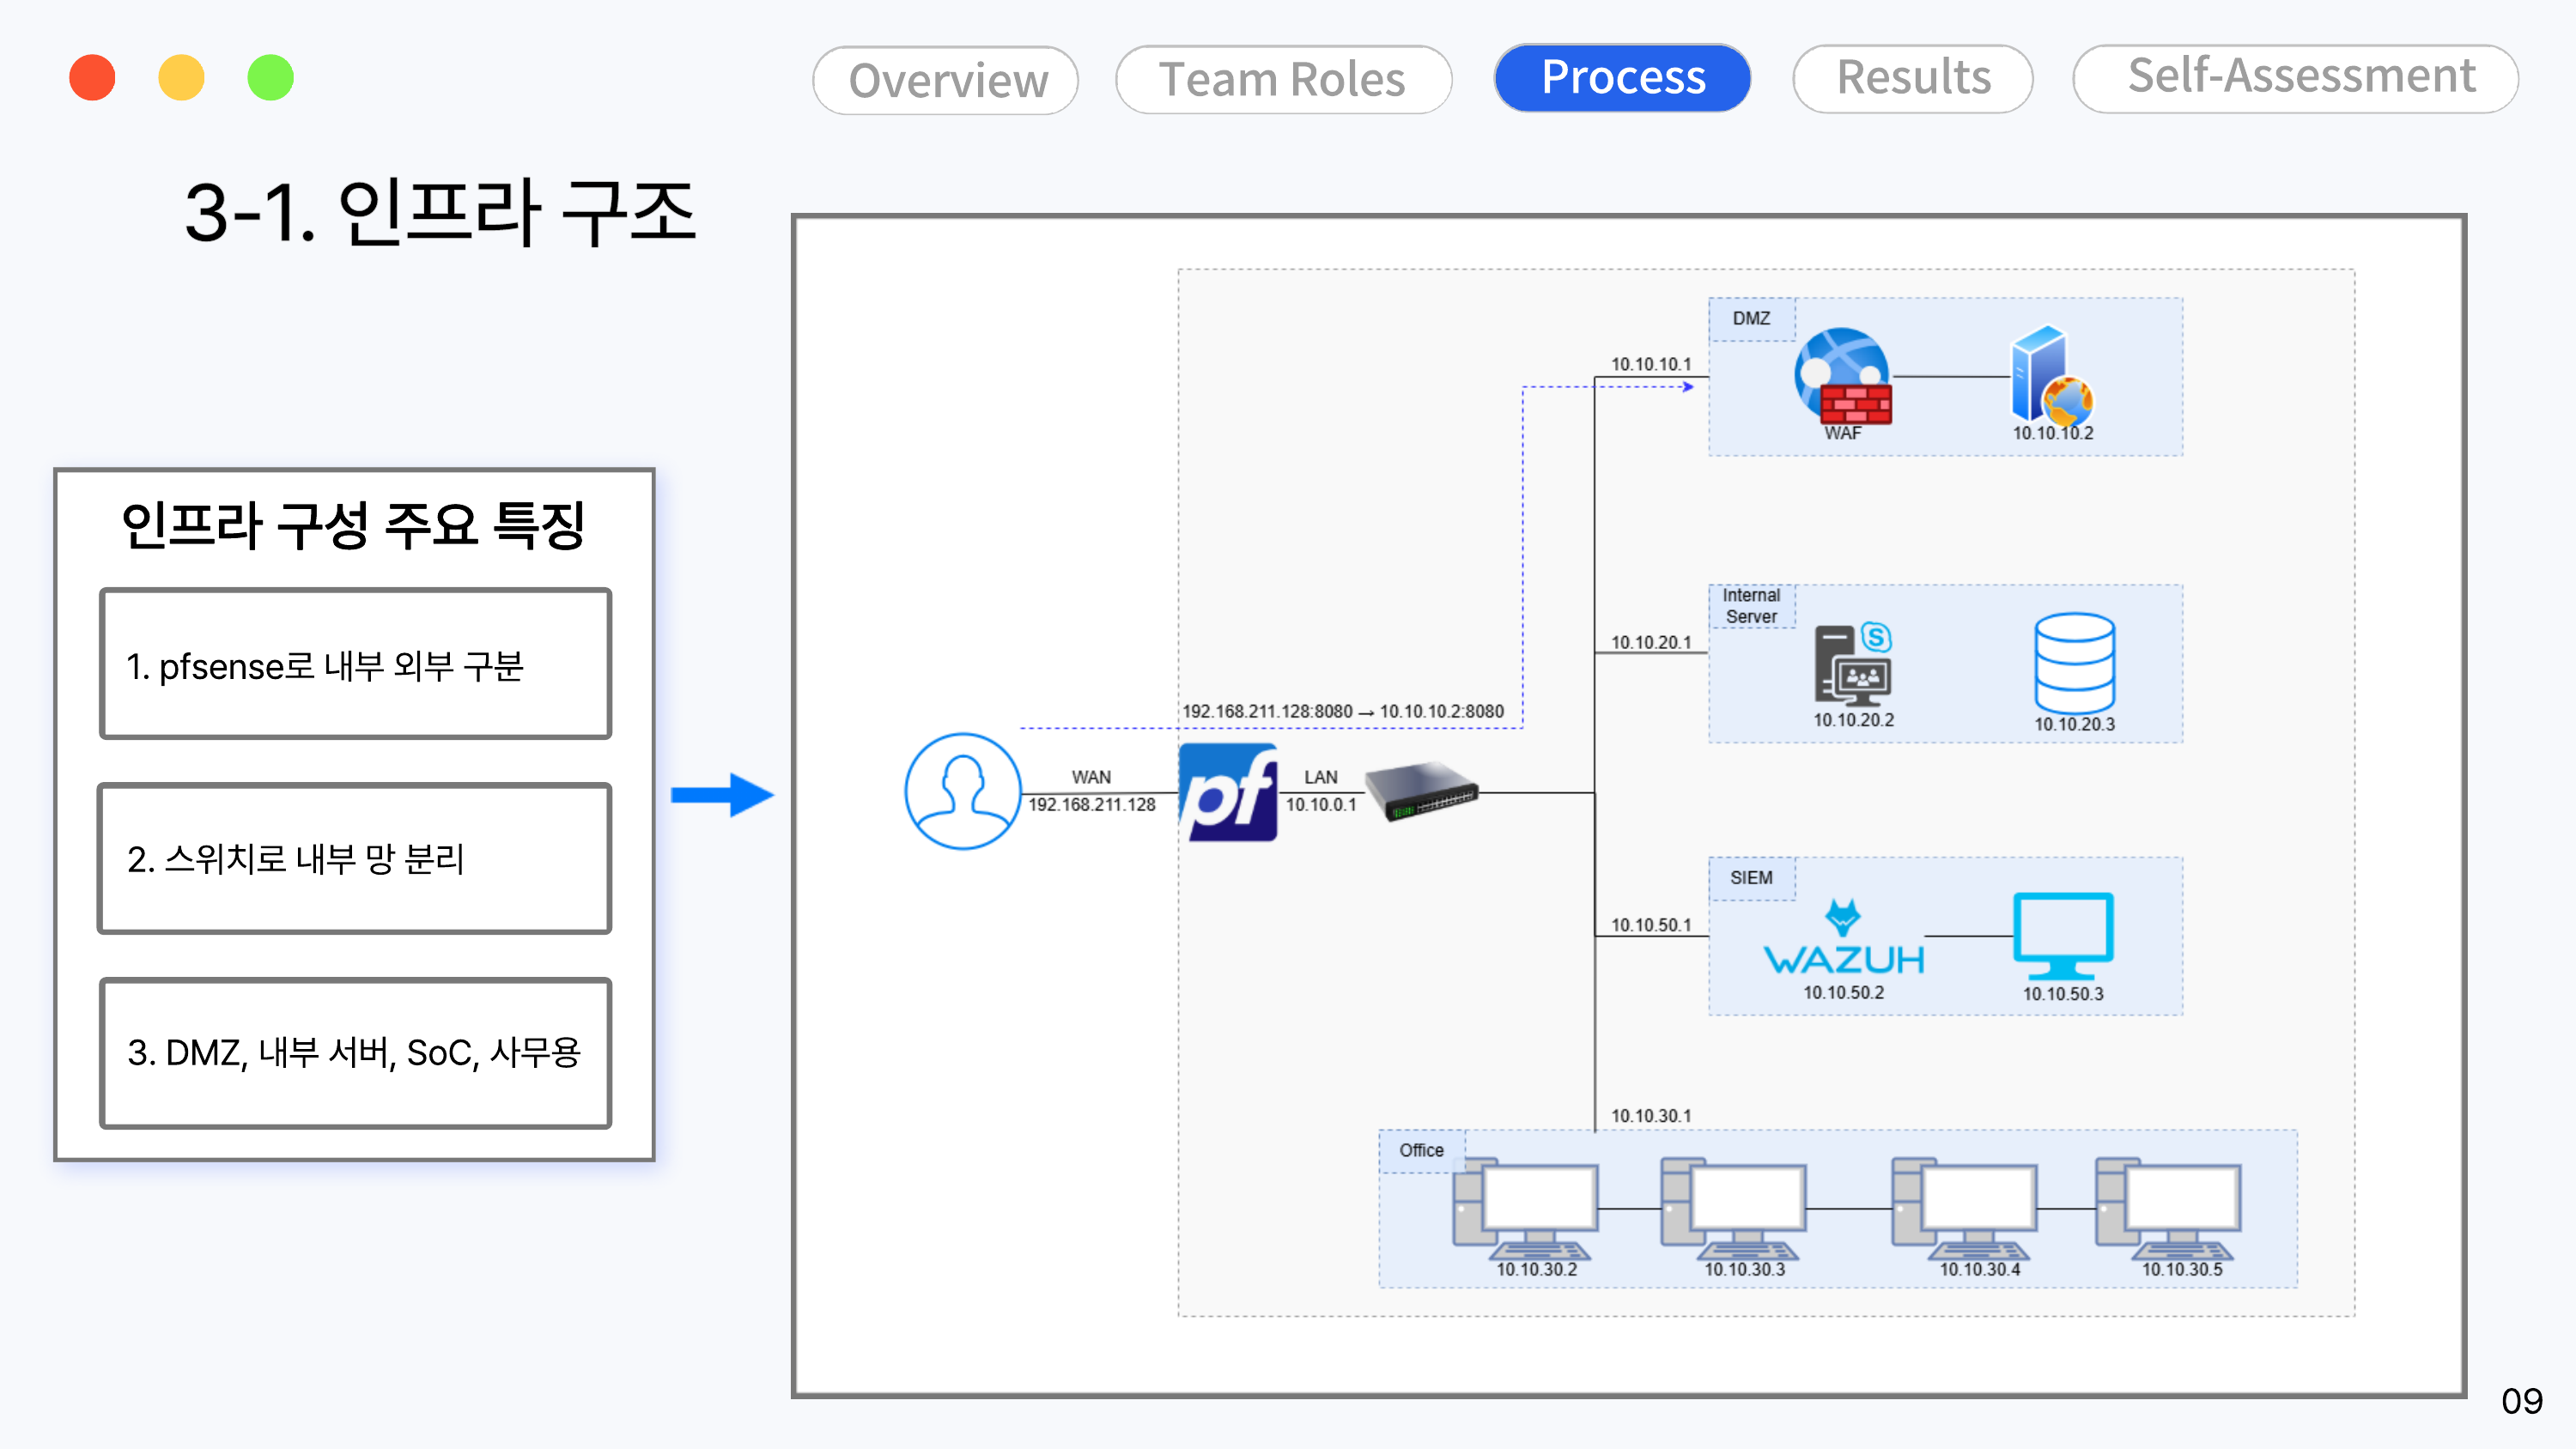
Diagrama da infraestrutura

DivisãoSistemas-alvoFaixa de IPFunção
DMZWEB01 (WAF + WAS)10.10.10.0/24Serviço web exposto externamente
Internal ServerInternal Portal + DB0110.10.20.0/24Portal interno, DB de postagens/anexos
SIEMWazuh10.10.50.0/24Coleta e análise de eventos de segurança
OfficePC-USER01~0410.10.30.0/24PCs de escritório (terminais de usuário)

Valores de Configuração do pfSense

Aqui estão apenas as configurações realmente alteradas após a instalação padrão. (Consulte 04-response para o fluxo com todas as medidas aplicadas)

Desativação de Offloading — System - Advanced - Networking

Se o processamento de pacotes fosse feito diretamente pela NIC em vez da CPU, o Suricata não conseguiria inspecionar os pacotes; por isso, desativamos hardware checksum, TCP segmentation e large receive offload.
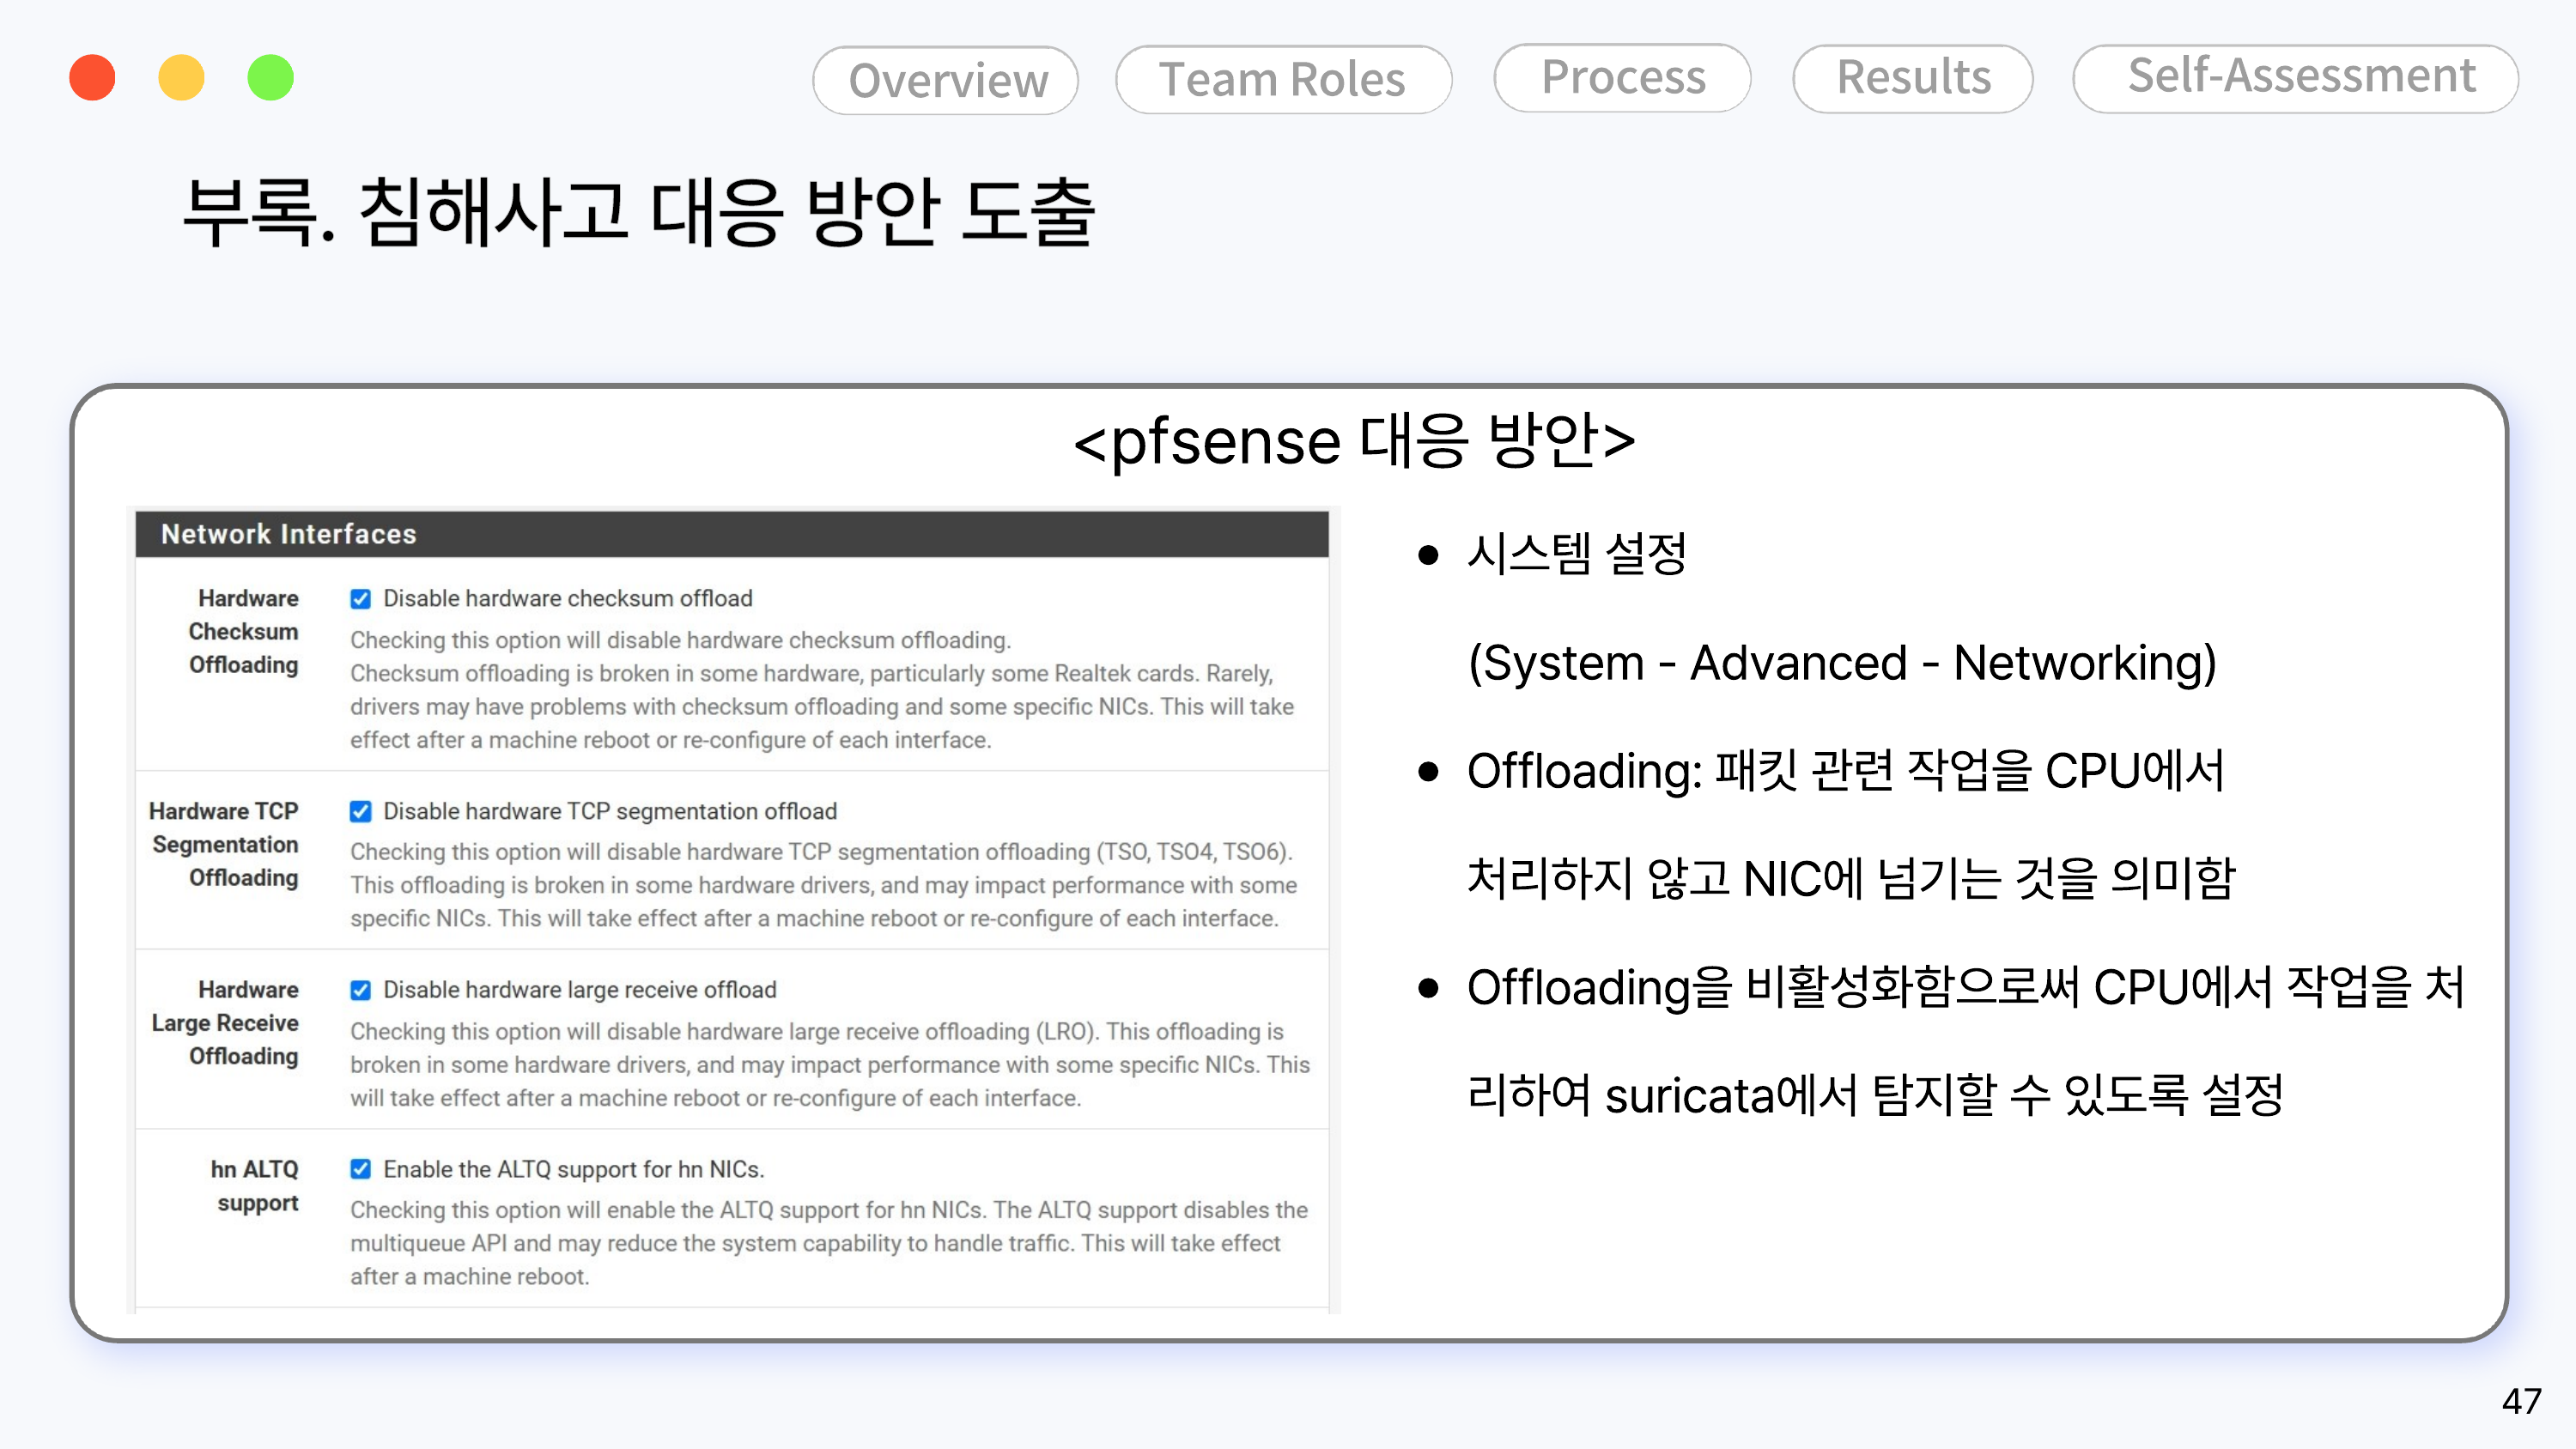
Configuração de offloading no pfSense

Configuração de Alert & Block — Services - Interfaces - WAN - WAN Settings

Para bloquear automaticamente os IPs dos atacantes detectados pelo Suricata, ativamos Block Offenders, definimos IPS Mode como Legacy e também ativamos Kill States.
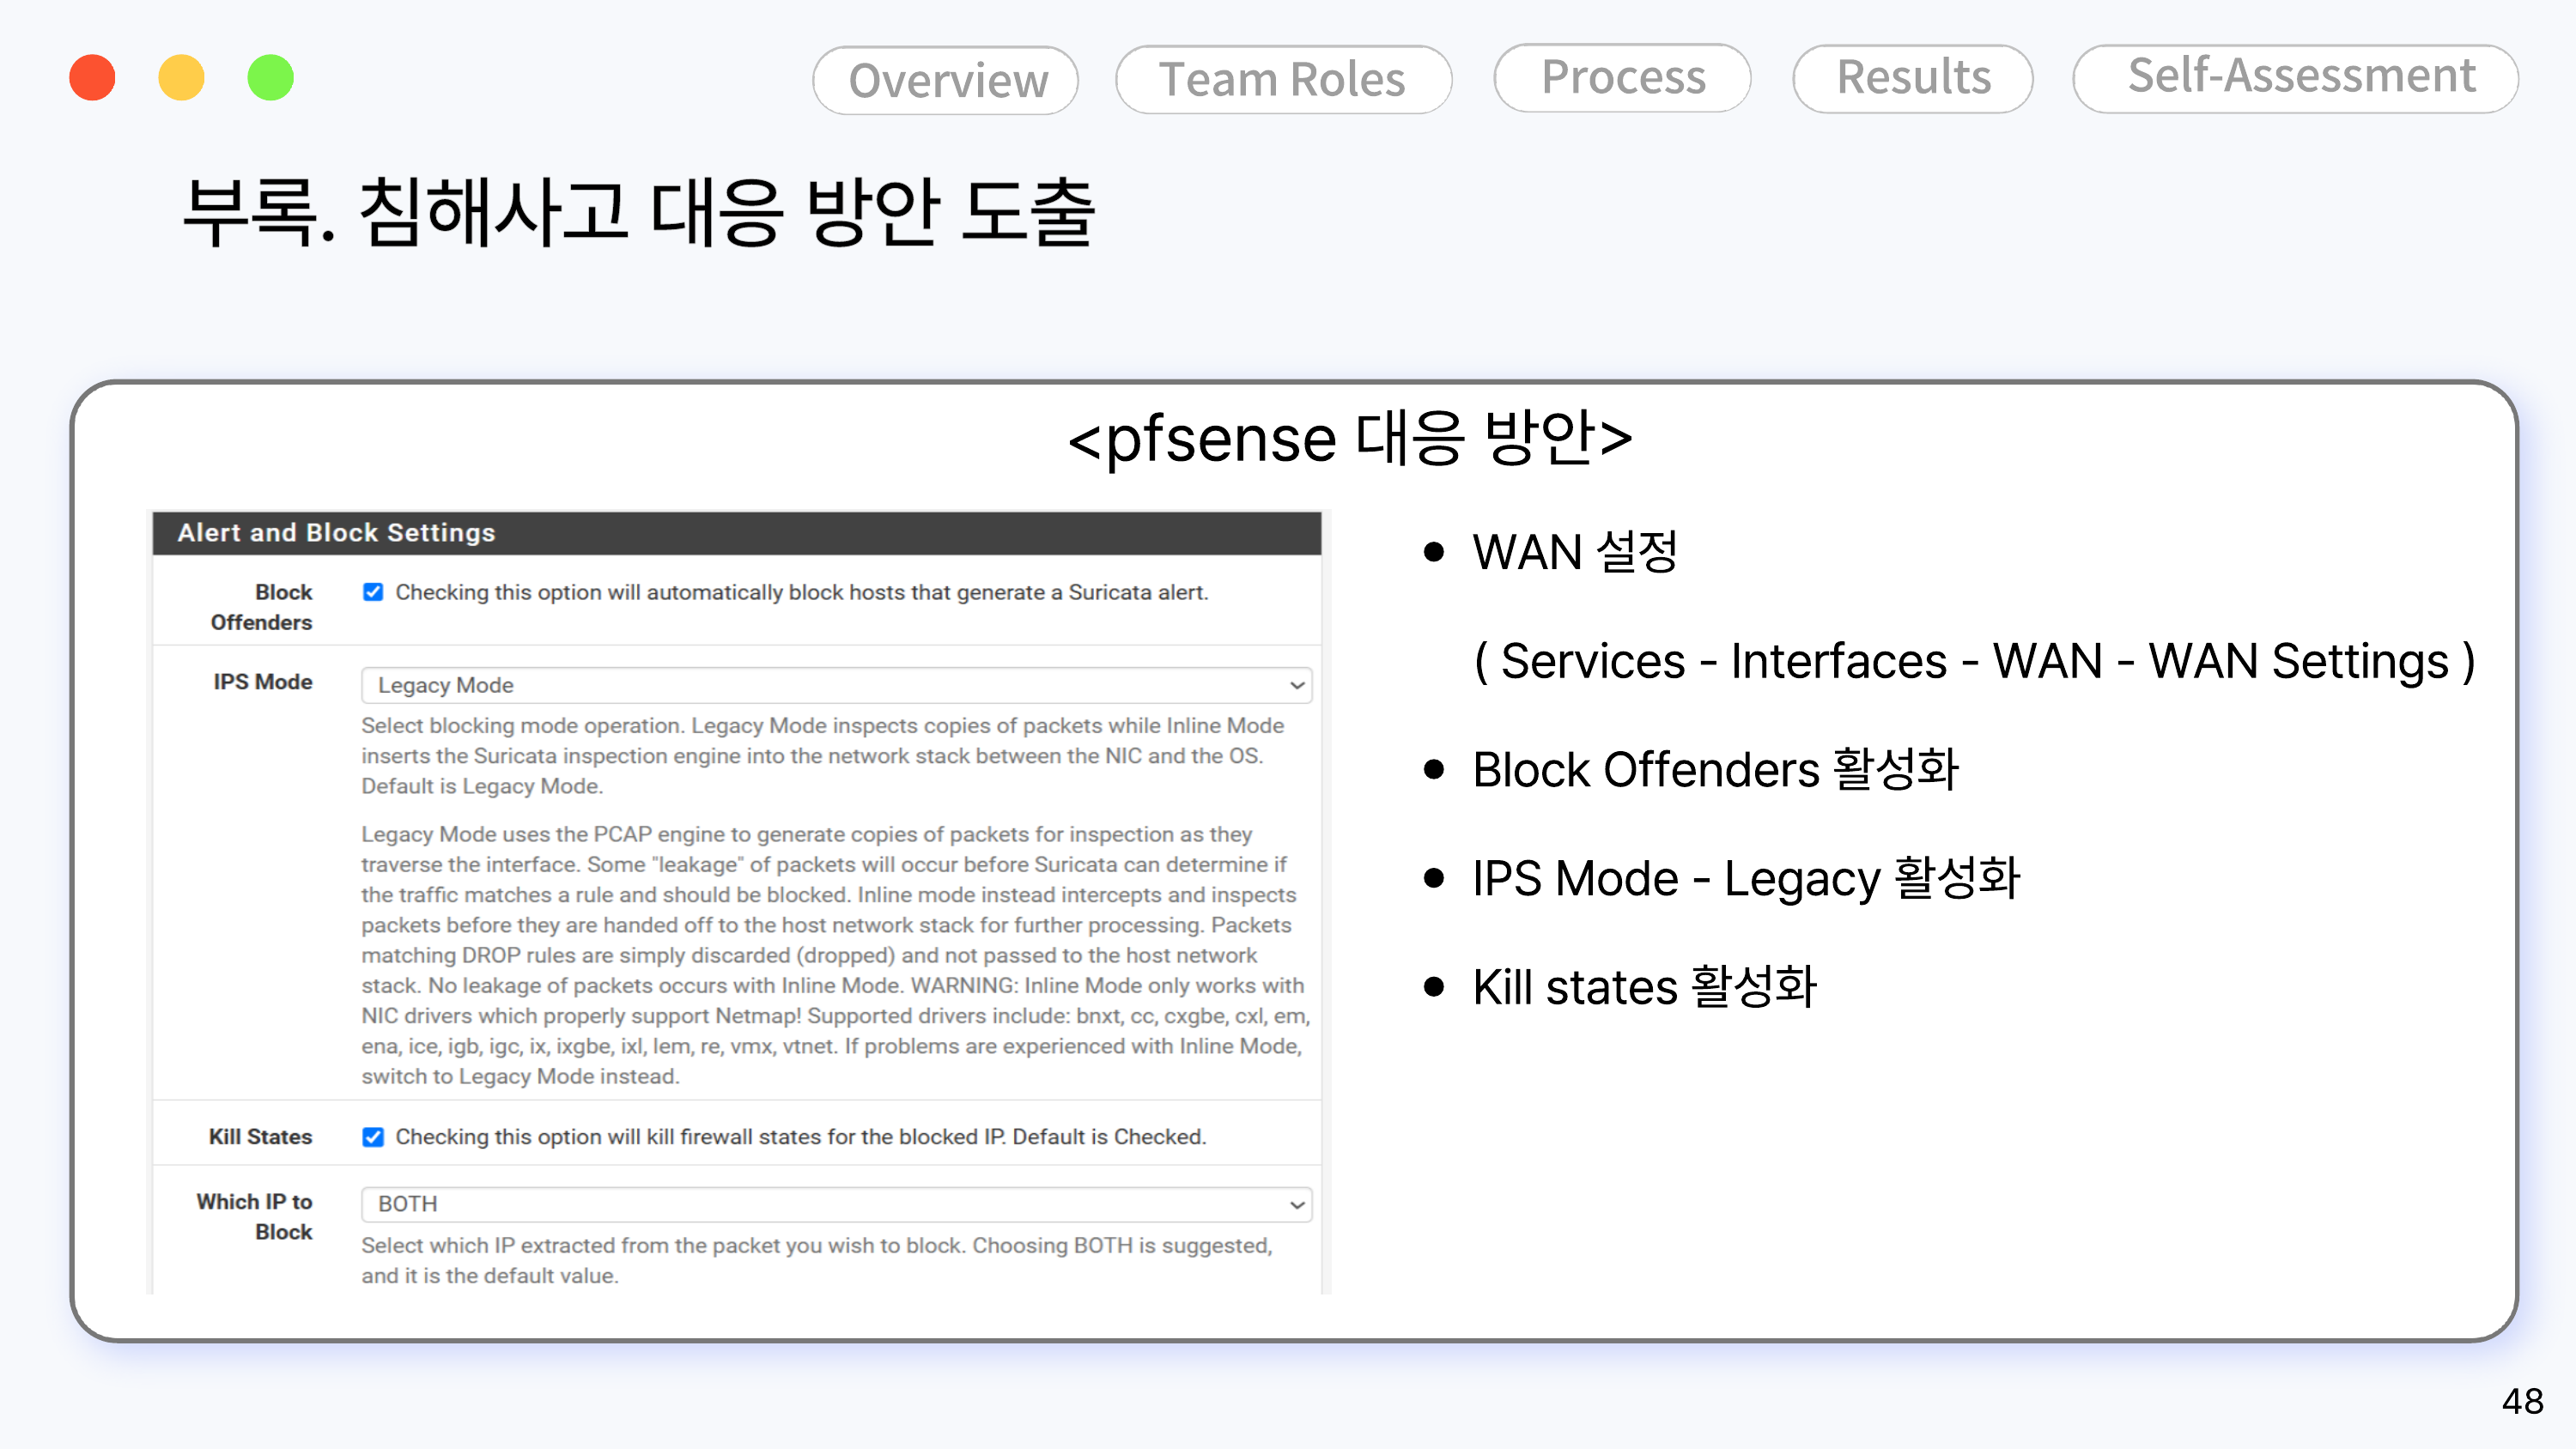
Configuração de alert/block no pfSense

Configuração de variáveis de porta — Services - Interfaces - WAN - WAN Variables

Como o serviço web interno usa as portas 80 e 8080 em conjunto, registramos as duas portas como um grupo em HTTP_PORTS.
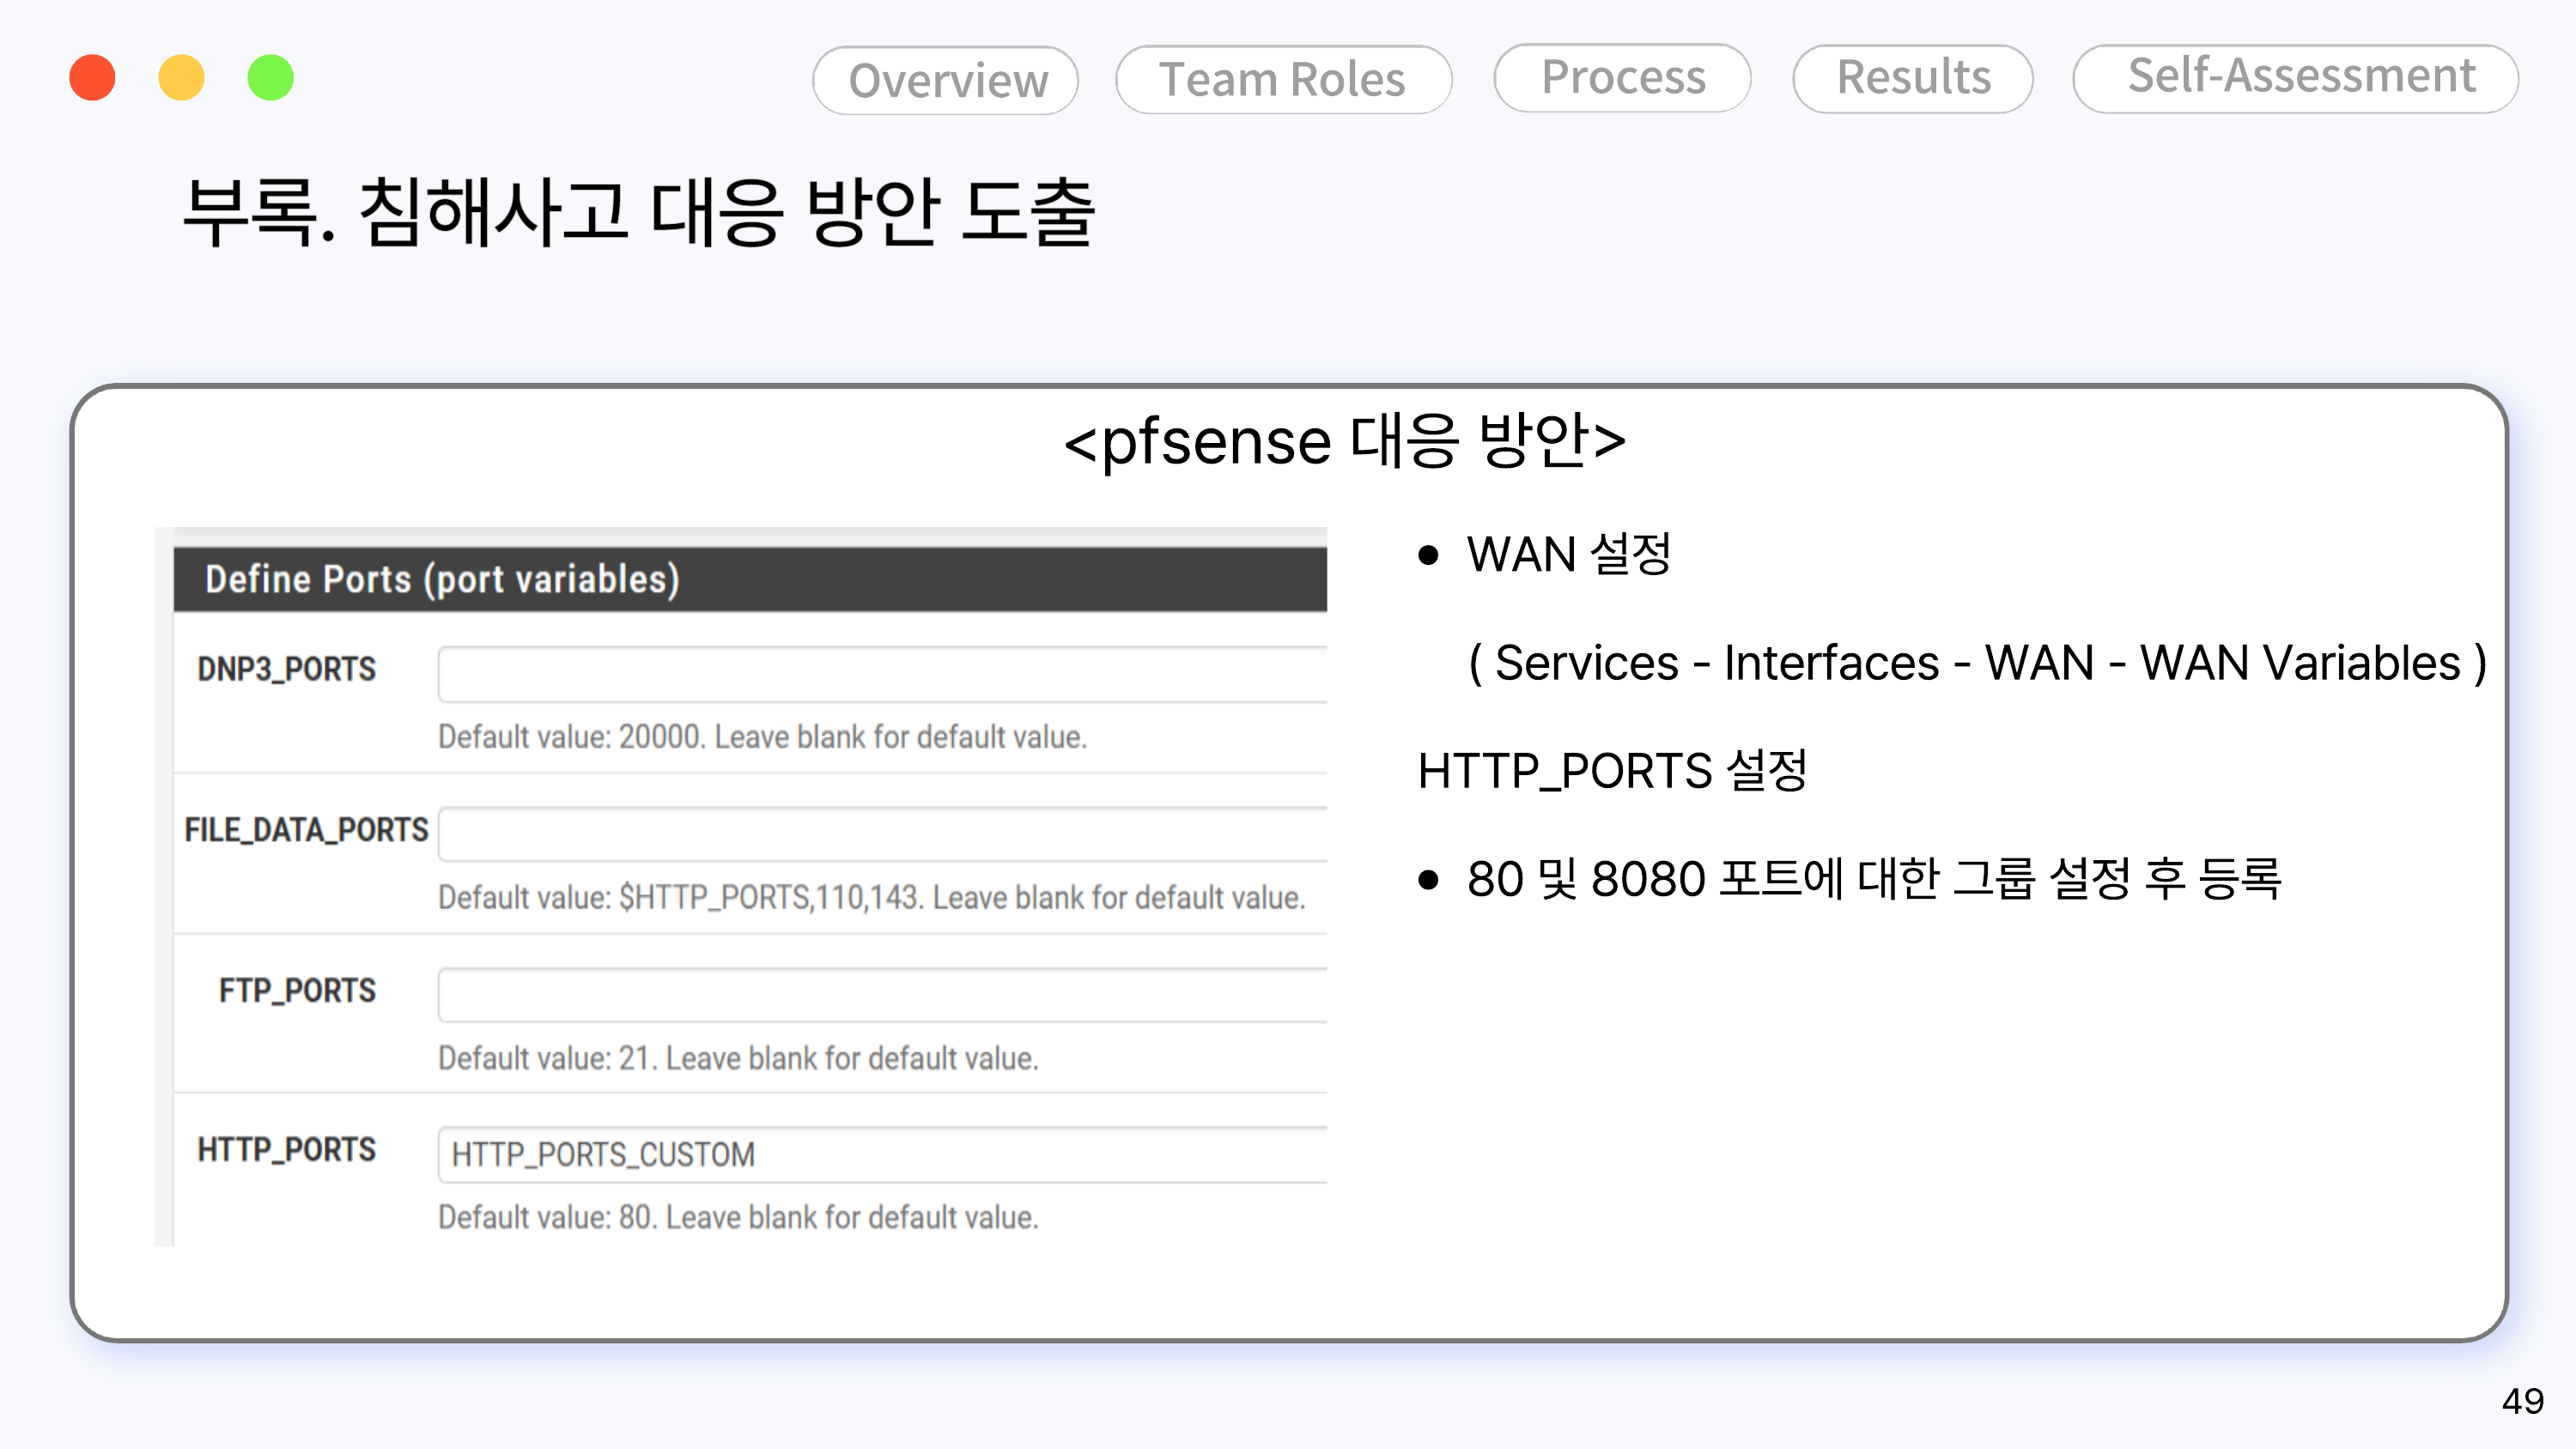
Configuração de portas no pfSense

Notas

  • Instalamos o agente do Wazuh na Web da DMZ (10.10.10.2), no banco de dados (10.10.20.3) e nos PCs de escritório (10.10.30.2~5) para coletar centralmente os logs de Sysmon, PowerShell e auditd.
  • Se houver mais capturas de tela dos procedimentos detalhados de instalação/configuração de cada servidor (configuração do Wazuh Manager, regras do Coraza WAF etc.), recomendamos adicioná-las nesta pasta no formato wazuh-setup.md, coraza-waf-setting.md. (Essas capturas não estavam no PDF original, então não foi possível incluí-las desta vez — se precisar, é só avisar)


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





