

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Krb5RoastParser — KrbRoastParser é uma ferramenta para analisar pacotes Kerberos de arquivos pcap para extrair hashes AS-REQ, AS-REP e TGS-REP | Kitploit
Ferramentas/GitHubGitHub/jalvarezz13/krb5roastparser
Sniffing e Análise de PacotesQuebra de SenhasAnálise de HashSegurança de RedeTestes de PenetraçãoAutenticação
GitHubjalvarezz13/krb5roastparser

Krb5RoastParser

KrbRoastParser é uma ferramenta para analisar pacotes Kerberos de arquivos pcap para extrair hashes AS-REQ, AS-REP e TGS-REP

Ver Repositório
1091139há 2 mesesRevisado pelo Kitploit
Compartilhar

Krb5RoastParser

Star History Chart

📑 Tabela de Conteúdos

  • ❓ O que é o Krb5RoastParser?
  • ⭐ Funcionalidades
  • ⚙️ Instalação
  • ▶️ Execução
  • 📈 Pós-execução
  • 📜 Licença

❓ O que é o Krb5RoastParser?

Krb5RoastParser é uma ferramenta projetada para analisar pacotes de autenticação Kerberos (AS-REQ, AS-REP e TGS-REP) a partir de arquivos .pcap e gerar hashes compatíveis com quebra de senhas para testes de segurança. Utilizando tshark, o Krb5RoastParser extrai os detalhes necessários dos pacotes Kerberos, fornecendo formatos de hash prontos para ferramentas como o Hashcat.
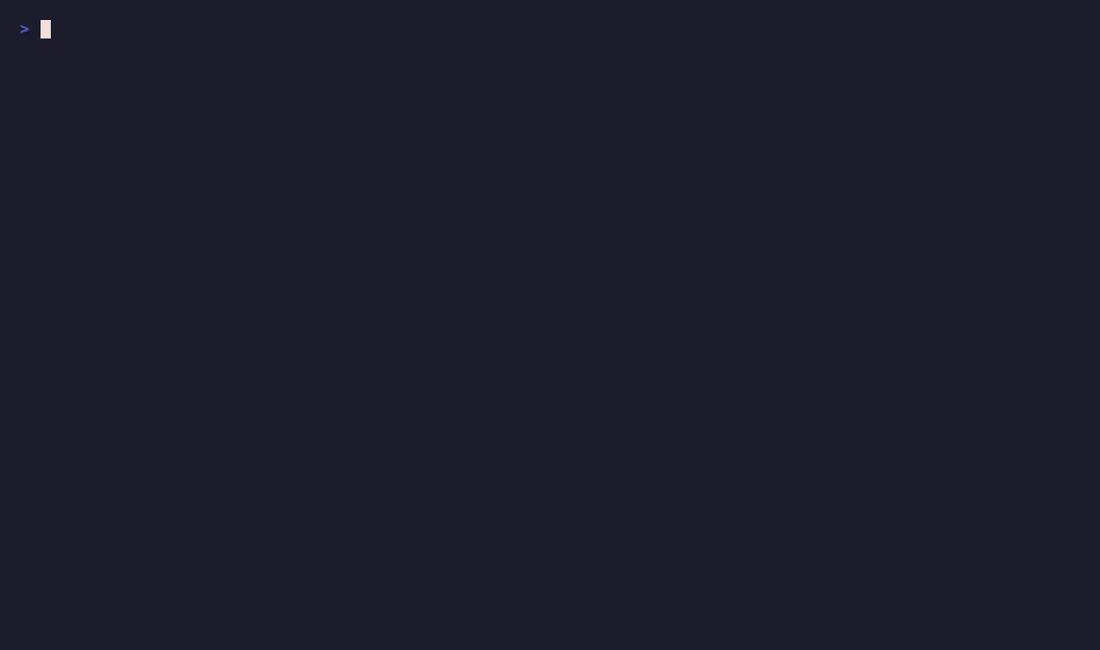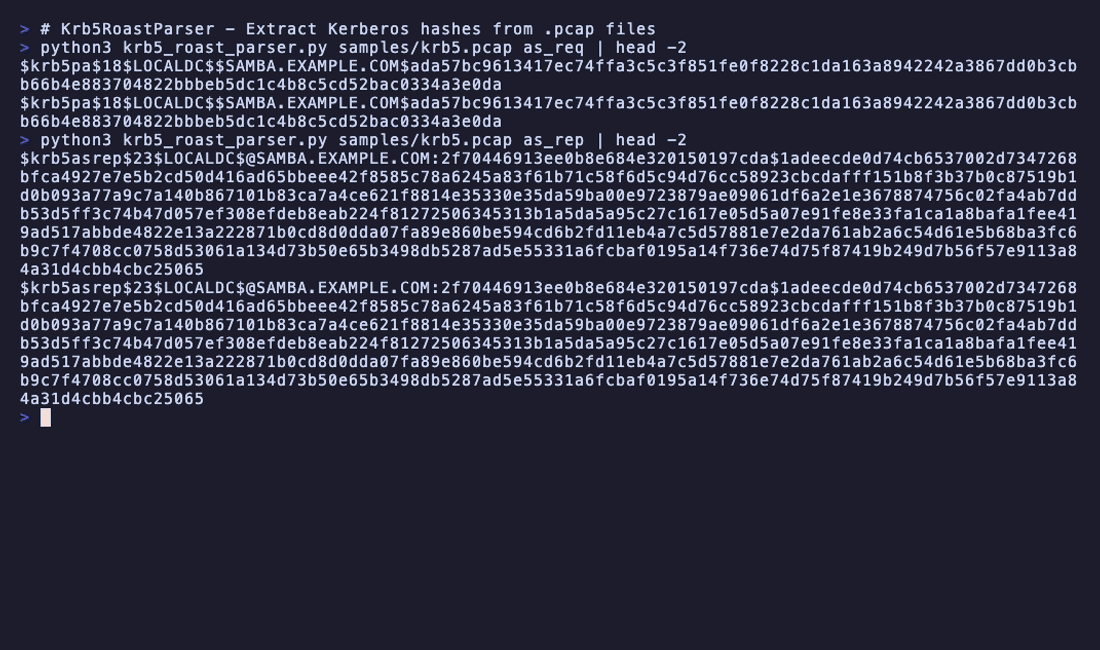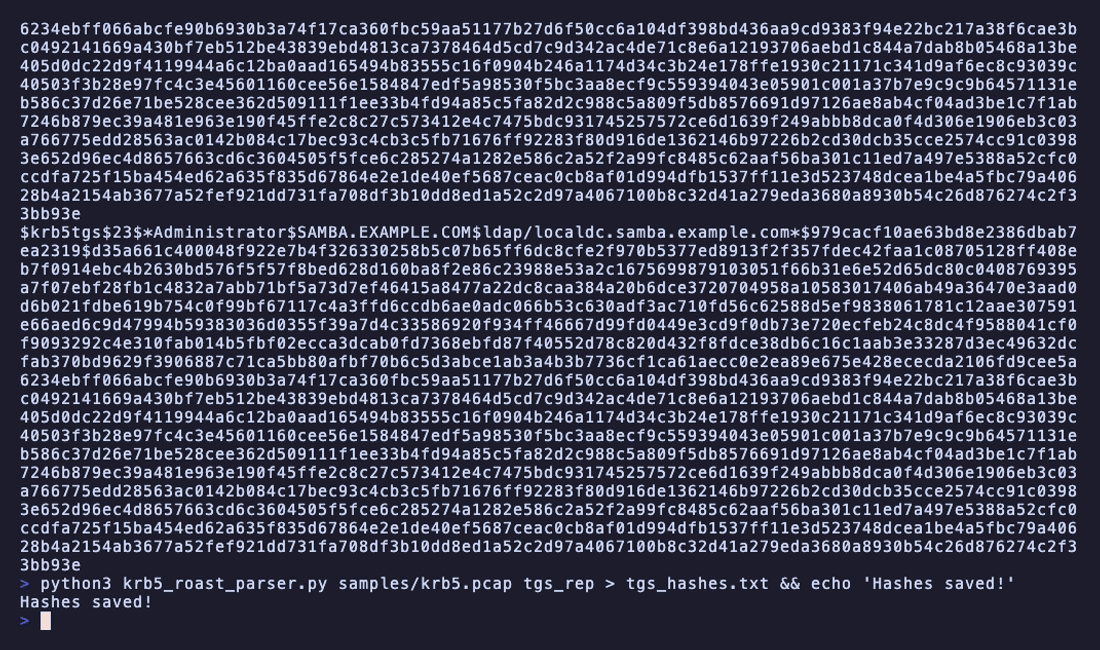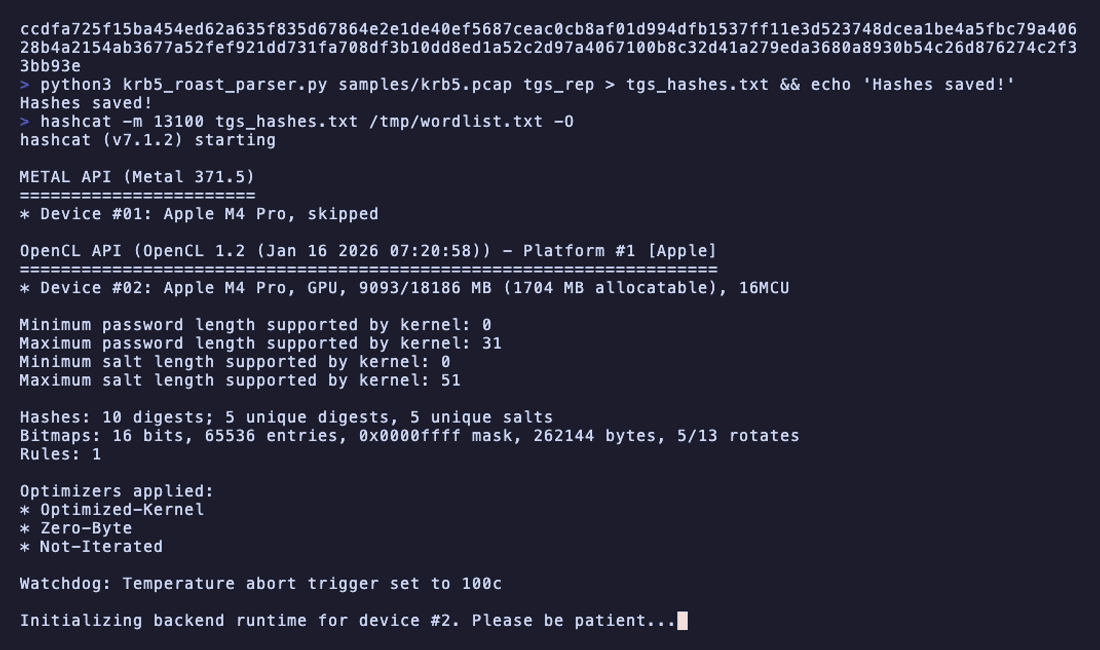
Demo

⭐ Funcionalidades

  • Analisar pacotes AS-REQ, AS-REP e TGS-REP de arquivos .pcap.
  • Gerar hashes compatíveis com Hashcat para quebra de senhas.
  • Fácil de estender para futuros formatos de hash (ex.: john).

⚙️ Instalação

Pré-requisitos

Certifique-se de ter:

  • Python 3.7 ou superior
  • tshark instalado e acessível no seu PATH

Para instalar o tshark (se ainda não estiver instalado):

# On Debian/Ubuntu
sudo apt update
sudo apt install tshark -y

# On macOS (using Homebrew)
brew install wireshark

# On Windows is included in the Wireshark installation

Clonar o Repositório

git clone https://github.com/jalvarezz13/Krb5RoastParser.git
cd Krb5RoastParser

▶️ Execução

Para executar o Krb5RoastParser, use a seguinte sintaxe:

python krb5_roast_parser.py <pcap_file> <as_req/as_rep/tgs_rep>
  • <pcap_file>: O caminho para o arquivo .pcap contendo pacotes Kerberos.
  • <as_req/as_rep>: Especifique o tipo de pacote Kerberos a ser analisado.
    • Use as_req para pacotes AS-REQ
    • Use as_rep para pacotes AS-REP
    • Use tgs_rep para pacotes TGS-REP

Exemplos de Comandos

Analisar pacotes AS-REQ:

python krb5_roast_parser.py sample.pcap as_req

Analisar pacotes AS-REP:

python krb5_roast_parser.py sample.pcap as_rep

Analisar pacotes TGS-REP:

python krb5_roast_parser.py sample.pcap tgs_rep

Saída

  • Para as_req: A saída estará no formato $krb5pa$18$....
  • Para as_rep: A saída estará no formato $krb5asrep$23$....
  • Para tgs_rep: A saída estará no formato $krb5tgs$23$....

Essas saídas são compatíveis com os modos de hash do Hashcat.

[!NOTE]
No momento, a ferramenta suporta apenas esses formatos de hash. Se precisar de suporte para outros formatos de hash, sinta-se à vontade para abrir uma issue ou enviar um pull request.

🔓 Pós-execução

Depois de obter os hashes gerados, você pode usar o Hashcat para tentar quebrá-los.

Quebrando Hashes AS-REQ

Para hashes AS-REQ, use o modo 19900 do Hashcat:

hashcat -m 19900 <hashfile> <wordlist>

Quebrando Hashes AS-REP

Para hashes AS-REP, use o modo 18200 do Hashcat:

hashcat -m 18200 <hashfile> <wordlist>

Quebrando Hashes TGS-REP

Para hashes TGS-REP, use o modo 13100 do Hashcat:

hashcat -m 13100 <hashfile> <wordlist>

Substitua <hashfile> pelo arquivo contendo os hashes extraídos e <wordlist> pelo seu arquivo de wordlist.

📜 Licença

Este projeto está licenciado sob a Licença MIT. Consulte o arquivo LICENSE para mais informações.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




