
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
forbidden — Contorne códigos de status de resposta HTTP 4xx e muito mais. A ferramenta é baseada em Python Requests, PycURL e HTTP Client. | Kitploit
Ferramentas/GitHubGitHub/ivan-sincek/forbidden
Scanners de VulnerabilidadesEvasão de IDS/IPSExploração de Aplicações WebColeta de InformaçõesBypass de WAFSegurança WebFuzzingTestes de Penetração
GitHubivan-sincek/forbidden

forbidden

Contorne códigos de status de resposta HTTP 4xx e muito mais. A ferramenta é baseada em Python Requests, PycURL e HTTP Client.

Ver Repositório
25748130há 1 anoRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Forbidden

Ignore códigos de status de resposta HTTP 4xx e mais.

A ferramenta é baseada em Python Requests, PycURL e HTTP Client.

Testado no Kali Linux v2024.2 (64-bit).

Feito para fins educacionais. Espero que ajude!

Future plans:

  • Adicionar a opção silent para suprimir a saída do console.
  • Adicionar a opção no color para desabilitar a saída colorida do console.
  • Adicionar testes para cabeçalhos de requisição HTTP hop-by-hop.
  • Adicionar testes para o cabeçalho de requisição HTTP User-Agent.
  • Adicionar testes para cookies HTTP.
  • Adicionar testes para contrabando HTTP.
  • Adicionar testes para CRLF.
  • Adicionar testes para Log4j.
  • Adicionar testes para SSRF de metadados AWS.

Table of Contents

  • How to Install
    • Install PycURL
    • Standard Install
    • Build and Install From the Source
  • How to Use
  • Tests
    • HTTP Methods
    • HTTP Request Headers
  • Results
  • Usage
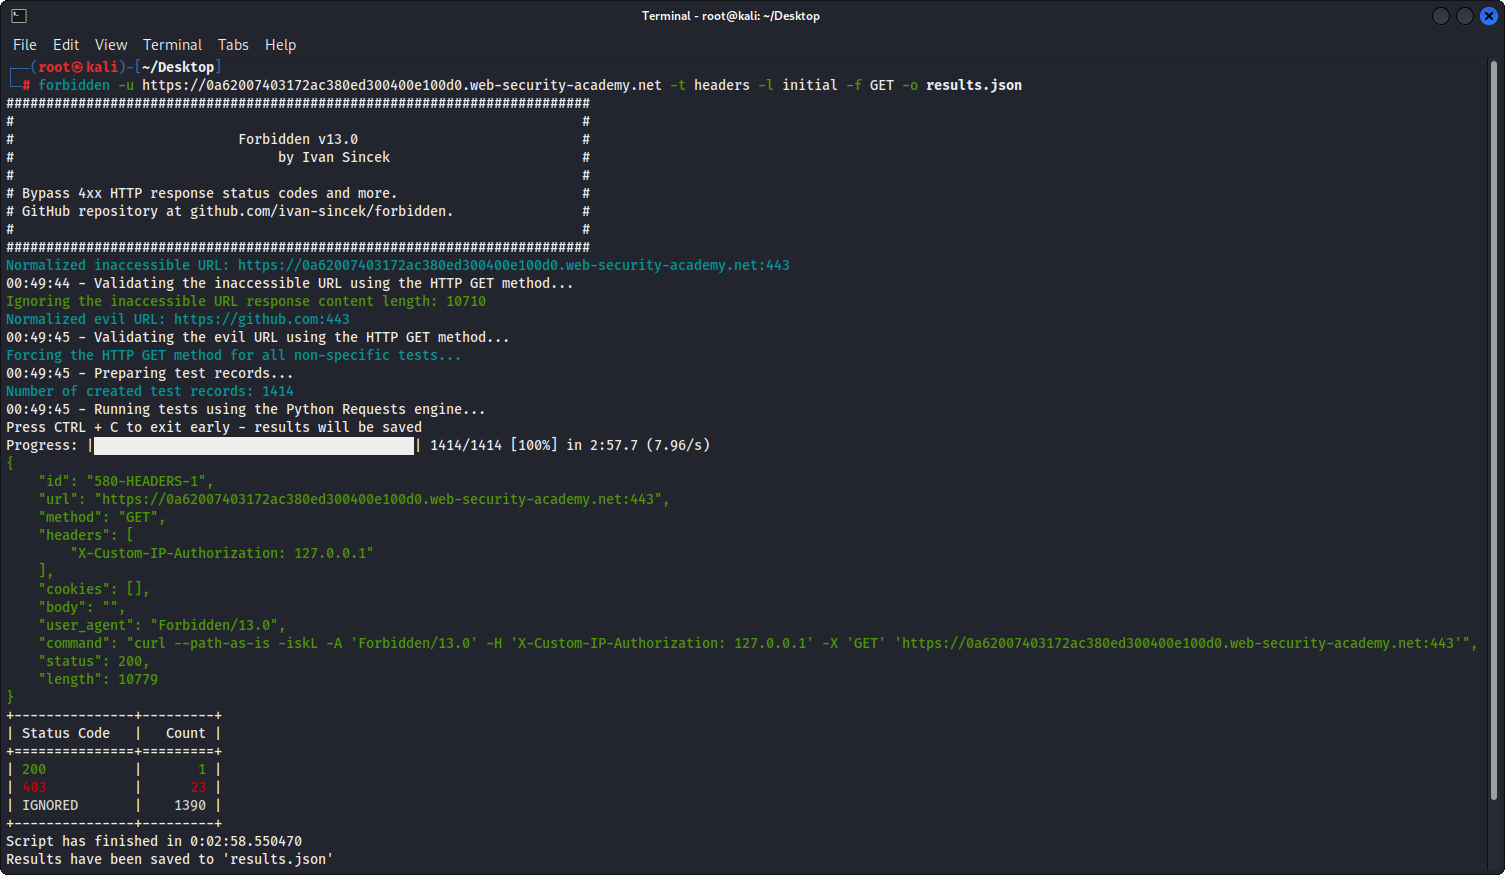
  • Images

How to Install

Install PycURL

No Kali Linux, isso deve funcionar sem problemas; caso contrário, execute:

apt-get -y install libcurl4-gnutls-dev librtmp-dev

pip3 install --upgrade pycurl

PycURL no sistema operacional Windows não é suportado.


No macOS, execute:

brew uninstall curl
brew uninstall openssl

brew install curl
brew install openssl

echo 'export PATH="/opt/homebrew/opt/curl/bin:$PATH"' >> ~/.zshrc
echo 'export PATH="/opt/homebrew/opt/openssl@3/bin:$PATH"' >> ~/.zshrc
source ~/.zshrc

export LDFLAGS="-L/opt/homebrew/opt/curl/lib"
export CPPFLAGS="-I/opt/homebrew/opt/curl/include"
export PYCURL_SSL_LIBRARY=openssl

pip3 install --no-cache-dir --compile --ignore-installed --config-setting="--with-openssl=" --config-setting="--openssl-dir=/opt/homebrew/opt/openssl@3" pycurl

Alternativamente, instale usando Homebrew (não mantido por mim):

brew install forbidden

Standard Install

pip3 install --upgrade forbidden

Build and Install From the Source

git clone https://github.com/ivan-sincek/forbidden && cd forbidden

python3 -m pip install --upgrade build

python3 -m build

python3 -m pip install dist/forbidden-13.4-py3-none-any.whl

How to Use

Ignorar o código de status de resposta HTTP 403 Forbidden:

forbidden -u https://example.com/admin -t protocols,methods,uploads,overrides,headers,paths-ram,encodings -f GET -l initial,path -o forbidden_403_results.json

Ignorar o código de status de resposta HTTP 403 Forbidden com teste de estresse:

mkdir stresser_403_results

stresser -u https://example.com/admin -r 1000 -th 200 -f GET -l initial -dir stresser_403_results -o stresser_403_results.json

Ignorar o código de status de resposta HTTP 401 Unauthorized:

forbidden -u https://example.com/admin -t auths -f GET -l initial -o forbidden_401_results.json

Testar redirecionamentos abertos e analisadores de URL quebrados, ou seja, testar interações fora da banda (OOB):

forbidden -u https://example.com/admin -t redirects,parsers -f GET -l initial -e xyz.interact.sh -o forbidden_oob_results.json

Tests

protocols

  • Testar os protocolos HTTP e HTTPS usando um endereço IP e nome de domínio.
  • Testar um downgrade de protocolo HTTP/1.0 sem o cabeçalho de requisição HTTP Host, usando um endereço IP e nome de domínio.

methods

  • Testar os métodos HTTP permitidos, também usando o cabeçalho de requisição HTTP Content-Length: 0.
  • Testar Cross-Site Tracing (XST) usando os métodos HTTP TRACE e TRACK.

uploads

  • Testar o upload de um arquivo de texto recursivamente para cada diretório no caminho da URL usando o método HTTP PUT.

overrides

  • Testar substituições de método HTTP usando parâmetros de string de consulta de URL, cabeçalhos de requisição HTTP e corpos de requisição HTTP.
  • Testar substituições de esquema de URL usando cabeçalhos de requisição HTTP, de HTTPS para HTTP e de HTTP para HTTPS.
  • Testar substituições de porta usando cabeçalhos de requisição HTTP.
  • Testar substituições de host HTTP usando cabeçalhos de requisição HTTP, também usando dois cabeçalhos de requisição HTTP Host.
  • Testar substituições de caminho de URL usando cabeçalhos de requisição HTTP com caminhos de URL relativos, usando as seguintes URLs: uma URL acessível, URL raiz e URL completa.

headers

  • Testar cabeçalhos de requisição HTTP com endereços IP, endereços IP separados por vírgula, nomes de domínio, URLs raiz, URLs completas e mais.

values

  • Testar cabeçalhos de requisição HTTP com endereços IP, nomes de domínio, URLs raiz e URLs completas fornecidos pelo usuário.

paths

  • Testar bypasses de caminho de URL.

encodings

  • Testar transformações e codificações de host e caminho de URL.

auths

  • Testar autenticação/autorização básica usando cabeçalhos de requisição HTTP com valores nulos e credenciais pré-definidas codificadas em Base64.
  • Testar autenticação/autorização bearer usando cabeçalhos de requisição HTTP com valores nulos, JWTs malformados e JWTs pré-definidos.

redirects

  • Testar redirecionamentos abertos usando cabeçalhos de requisição HTTP com endereços IP de redirecionamento, nomes de domínio, URLs raiz e URLs completas.

parsers

  • Testar analisadores de URL quebrados usando cabeçalhos de requisição HTTP com endereços IP quebrados, nomes de domínio, URLs raiz e URLs completas.

Se você estiver interessado em mais detalhes, veja:

  • /src/forbidden/utils/forbidden.py
  • /src/forbidden/utils/test.py
  • /src/forbidden/utils/value.py

Observações:

  • Todos os testes são baseados em relatos públicos de infosec e bug bounty.
  • Alguns dos testes se sobrepõem; no entanto, um filtro único é aplicado antes de qualquer envio.
  • Todos os cabeçalhos de requisição HTTP, parâmetros de string de consulta de URL, etc., foram validados com base na documentação oficial.
  • Por padrão, tanto Forbidden quanto Stresser usam o motor Python Requests.
  • O teste de downgrade de protocolo HTTP/1.0 sem o cabeçalho de requisição HTTP Host está bloqueado para o motor HTTP Client. Além disso, o comando cURL fornecido não funcionará corretamente porque o cURL não permite remover o cabeçalho de requisição HTTP Host.
  • O teste de substituição de host HTTP usando dois cabeçalhos de requisição HTTP Host está bloqueado para o motor Python Requests. Além disso, o comando cURL fornecido não funcionará corretamente porque o cURL não permite usar dois cabeçalhos de requisição HTTP Host.
  • O teste de transformações e codificações de host e caminho de URL está bloqueado para o motor PycURL.
  • Alguns proxies da web podem normalizar URLs (por exemplo, ao testar encodings), modificar requisições HTTP ou descartar requisições HTTP completamente.
  • Alguns sites podem exigir um cabeçalho de requisição HTTP User-Agent válido ou muito específico.
  • Cross-Site Tracing (XST) não é mais considerado uma vulnerabilidade.
  • Cuidado com limitação de taxa e outras proteções antibot semelhantes; espere um tempo antes de executar a ferramenta novamente no mesmo domínio.

HTTP Methods

Esta é apenas uma visão geral rápida do que é usado, mas não de como é usado.

Baixar ferramenta