
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/halildeniz/icmpwatch
Sniffing e Análise de PacotesColeta de InformaçõesSegurança de Rede
GitHubhalildeniz/icmpwatch

ICMPWatch

Sniffer de pacotes ICMP para captura, análise e registro de pacotes Echo Request/Reply com filtragem, armazenamento SQLite e exportação PCAP para diagnósticos de rede e monitoramento de segurança.

Ver RepositórioSite
601096há 2 anosRevisado pelo Kitploit
Compartilhar

ICMPWatch: Sniffer de Pacotes ICMP

O Sniffer de Pacotes ICMP é um programa Python que permite capturar e analisar pacotes ICMP (Internet Control Message Protocol) em uma interface de rede. Ele fornece informações detalhadas sobre os pacotes capturados, incluindo endereços IP de origem e destino, endereços MAC, tipo ICMP, dados de payload e muito mais. O programa também pode armazenar os pacotes capturados em um banco de dados SQLite e salvá-los no formato pcap.
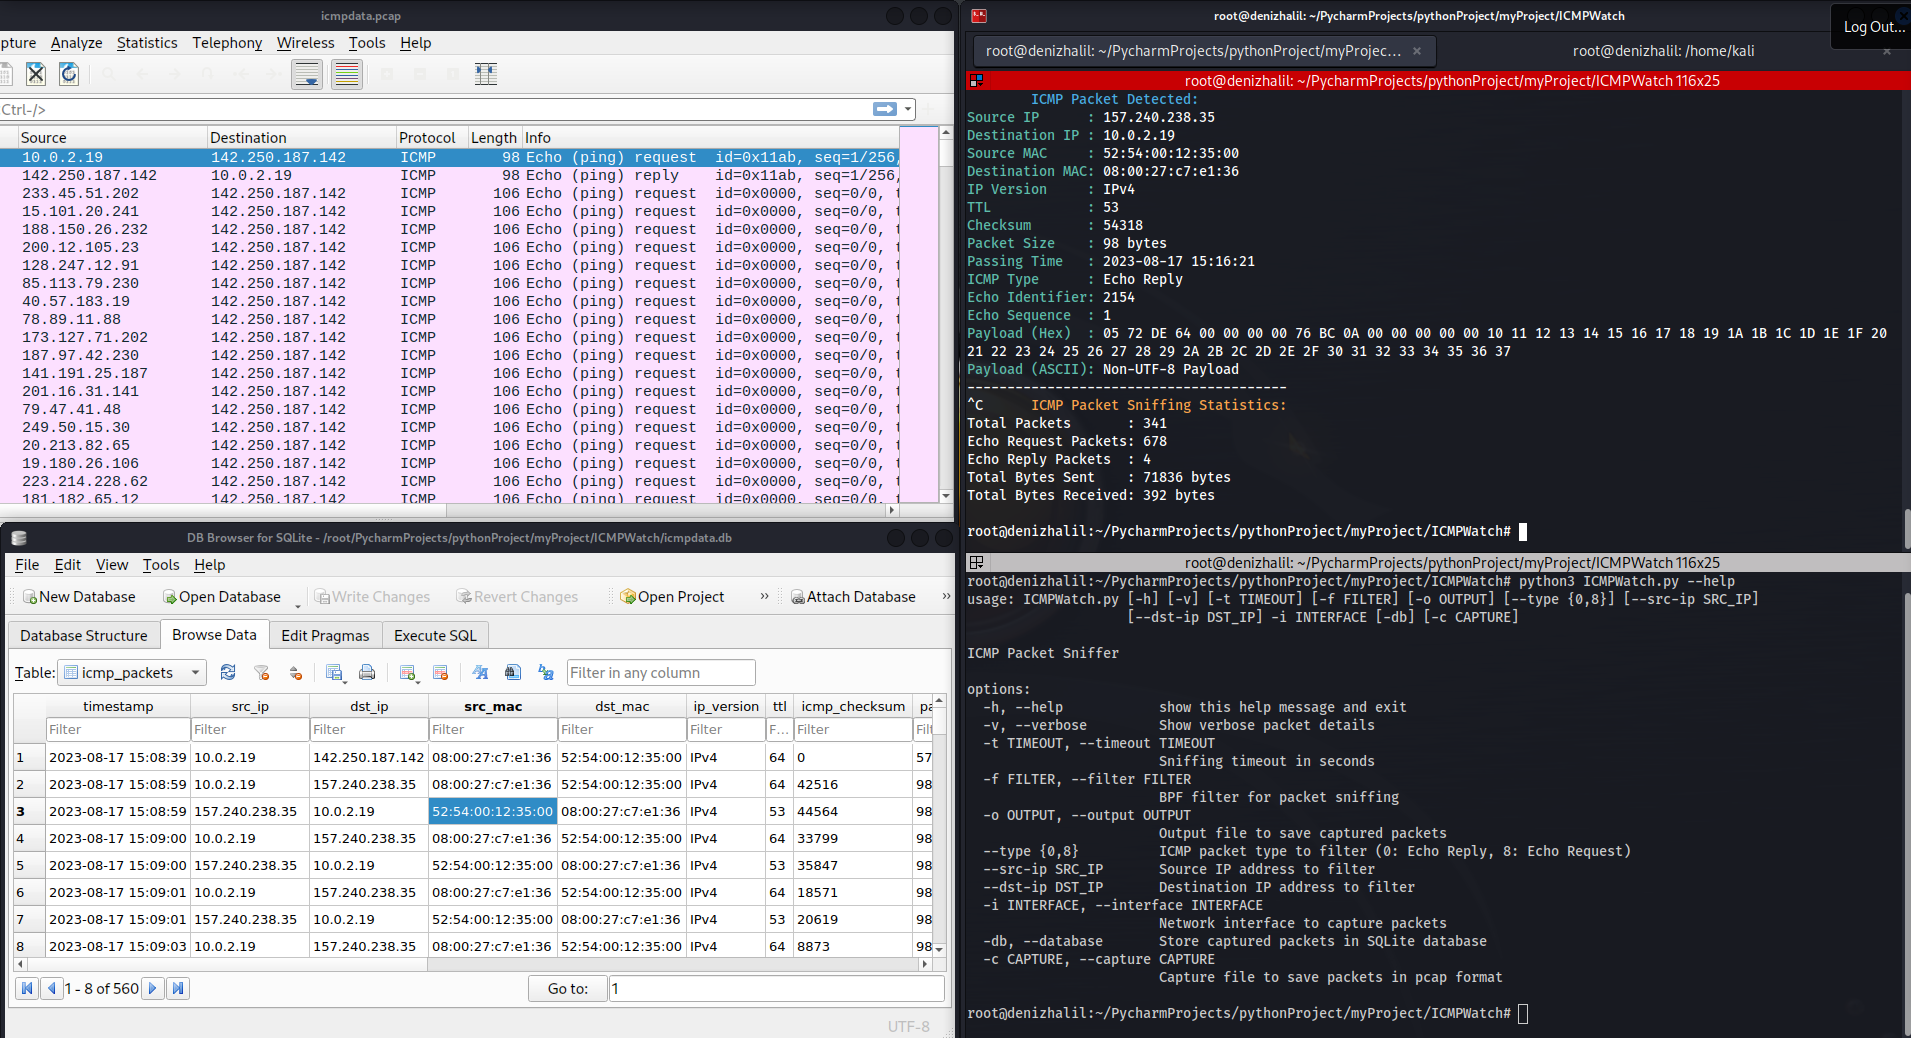
Funcionalidades

  • Capturar e analisar pacotes ICMP Echo Request e Echo Reply.
  • Exibir informações detalhadas sobre cada pacote ICMP, incluindo endereços IP de origem e destino, endereços MAC, tamanho do pacote, tipo ICMP e conteúdo do payload.
  • Salvar informações dos pacotes capturados em um arquivo de texto.
  • Armazenar informações dos pacotes capturados em um banco de dados SQLite.
  • Salvar pacotes capturados em um arquivo PCAP para análise posterior.
  • Suporte para filtragem personalizada de pacotes com base em endereços IP de origem e destino.
  • Saída colorida no console usando códigos de escape ANSI.
  • Interface de linha de comando amigável.

Requisitos

  • Python 3.7+
  • scapy 2.4.5 ou superior
  • colorama 0.4.4 ou superior

Instalação

  1. Clone este repositório:
git clone https://github.com/HalilDeniz/ICMPWatch.git
  1. Instale as dependências necessárias:
pip install -r requirements.txt

Uso

python ICMPWatch.py [-h] [-v] [-t TIMEOUT] [-f FILTER] [-o OUTPUT] [--type {0,8}] [--src-ip SRC_IP] [--dst-ip DST_IP] -i INTERFACE [-db] [-c CAPTURE]
  • -v ou --verbose: Mostrar detalhes detalhados do pacote.
  • -t ou --timeout: Timeout de captura em segundos (padrão é 300 segundos).
  • -f ou --filter: Filtro BPF para captura de pacotes (padrão é "icmp").
  • -o ou --output: Arquivo de saída para salvar pacotes capturados.
  • --type: Tipo de pacote ICMP para filtrar (0: Echo Reply, 8: Echo Request).
  • --src-ip: Endereço IP de origem para filtrar.
  • --dst-ip: Endereço IP de destino para filtrar.
  • -i ou --interface: Interface de rede para capturar pacotes (obrigatório).
  • -db ou --database: Armazenar pacotes capturados em um banco de dados SQLite.
  • -c ou --capture: Arquivo de captura para salvar pacotes no formato pcap.

Pressione Ctrl+C para interromper o processo de captura.

Exemplos

  • Capture pacotes ICMP na interface "eth0":
python icmpwatch.py -i eth0

Licença

ICMPWatch é licenciado sob a Licença MIT. Consulte o arquivo LICENSE para obter detalhes.

Aviso Legal

Esta ferramenta é destinada apenas para fins educacionais e de teste. Não deve ser usada para atividades maliciosas.

Contato

  • Linktr halildeniz
  • DenizHalil DenizHalil
  • LinkedIn: Halil Ibrahim Deniz
  • TryHackMe: Halilovic
  • Instagram: deniz.halil333
  • YouTube: Halil Deniz
  • Email: [email protected]

💰 Você pode me ajudar doando

Obrigado por considerar me apoiar! Seu apoio me permite dedicar mais tempo e esforço para criar ferramentas úteis como o DNSWatch e desenvolver novos projetos. Ao contribuir, você não está apenas me ajudando a melhorar ferramentas existentes, mas também inspirando novas ideias e inovações. Seu apoio desempenha um papel vital no crescimento deste projeto e em futuros empreendimentos. Juntos, vamos continuar construindo e aprendendo. Obrigado!"
BuyMeACoffee Patreon

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →







