

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
KINGSOFT-WPS-Office-LPE — CVE-2022-25943 | Kitploit
Ferramentas/GitHubGitHub/hadimed/kingsoft-wps-office-lpe
Escalada de PrivilégiosExploraçãoMovimento LateralPós-ExploraçãoConfiguração IncorretaDesenvolvimento de PayloadsExploração de Binários
GitHubhadimed/kingsoft-wps-office-lpe

KINGSOFT-WPS-Office-LPE

CVE-2022-25943

Ver Repositório
581546há 4 anosRevisado pelo Kitploit
Compartilhar

Aviso JVN

https://jvn.jp/en/vu/JVNVU90673830/

Os seguintes números CVE foram atribuídos:

  • CVE-2022-25943

KINGSOFT WPS Office LPE

WPS Office é um pacote de escritório para Microsoft Windows, macOS, Linux, iOS, Android e HarmonyOS desenvolvido pela desenvolvedora chinesa de software Kingsoft, com sede em Zhuhai.

Explorando WPS

Um dos melhores recursos que o WPS oferece é um serviço de nuvem para salvar seus documentos, trabalhos etc... este serviço por padrão está definido como manual, é iniciado apenas se você navegar para a nuvem do WPS no painel do WPS Office, mas o serviço é iniciado com o privilégio do usuário atual (baixo privilégio).

Vulnerabilidade

Observando as importações iniciais feitas pelo serviço de nuvem do WPS uma vez iniciado, parece que ele tentará primeiro importar uma DLL chamada CRYPTSP.DLL e outras de *C:\ProgramData\kingsoft\office6* se elas não estiverem lá e por padrão não estão, o serviço as carregará do System32 como você pode ver:
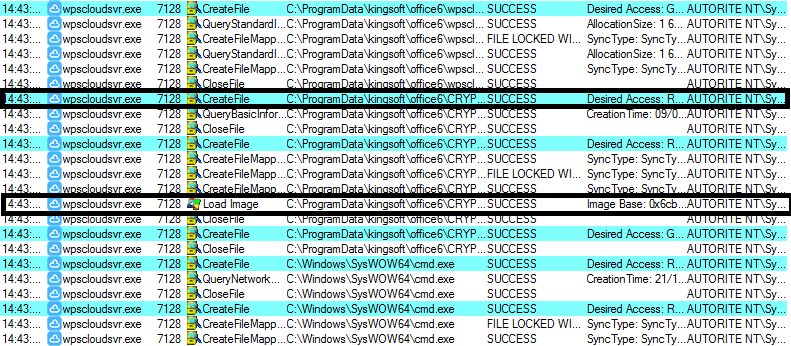


O problema aqui é que a ACL para esse diretório está configurada como leitura e gravação para todos os usuários, um atacante pode plantar uma DLL maliciosa lá e reiniciar o executável, mas ele é iniciado com o nível de privilégio atual (usuário de baixo privilégio), a menos que iniciemos o executável como serviço (já que está instalado como um) com algo como net start wpscloudsvr que iniciará o serviço como NT AUTHORITY .
O problema aqui parece ser mais uma configuração incorreta de ACL .

Exploit

Meu exploit é simples, ele copiará a DLL criada (alterar senha do administrador) para o diretório de destino, reiniciará o serviço, agora um acesso à conta de administrador está disponível, o que significa que tenho acesso ao sedebugpriv, a partir daí roubo o token do winlogon e inicio cmd como NT AUTHORITY / System .


PoC

https://user-images.githubusercontent.com/57273771/152659158-7f3a5607-40d9-41b6-85c5-7ed3ca83d0e5.mp4

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





