 #3
Frameworks de análise RAT, assinaturas de detecção, análise comportamental e pesquisa.
Recomendado pelo Kitploit

 rapid7/metasploit-framework
Framework de exploração de código aberto com sistema modular de payload, codificador e auxiliar para testes de penetração, validação de…
 fortra/impacket
Biblioteca Python para manipulação de protocolos de rede de baixo nível, com implementações de SMB, MSRPC, Kerberos e WMI, além de ferramentas para…
 bishopfox/sliver
Framework de Emulação de Adversários
 jpillora/chisel
Túnel rápido TCP/UDP sobre HTTP com criptografia SSH, suportando encaminhamento de porta reverso, proxy SOCKS5 e autenticação de cliente para…
 sshuttle/sshuttle
Servidor proxy transparente que funciona como uma VPN de pobre. Encaminha via SSH. Não requer administrador. Funciona com Linux e MacOS. Suporta…
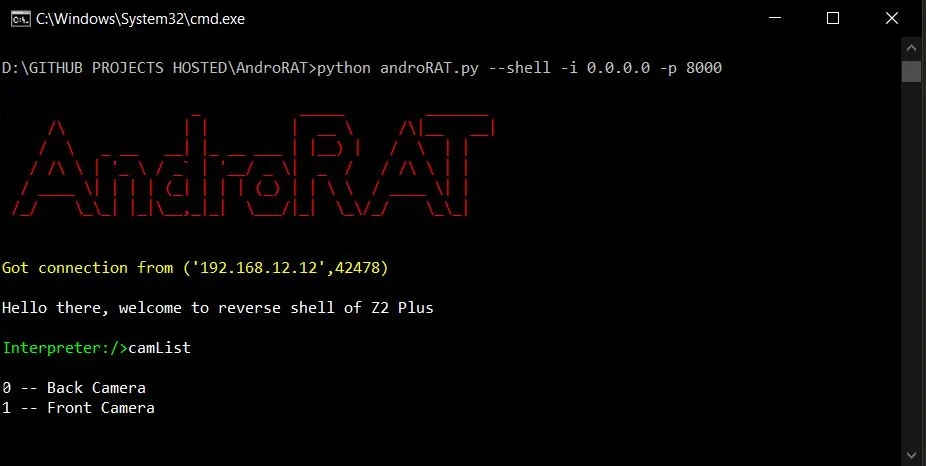 karma9874/androrat
Uma ferramenta simples de administração remota para Android usando sockets. Utiliza Java no lado do cliente e Python no lado do servidor
 tennc/webshell
Este é um projeto open source de webshell
 ne0nd0g/merlin
Merlin é um servidor e agente multiplataforma de Comando e Controle HTTP/2 de pós-exploração escrito em golang.
 pennyw0rth/netexec
Framework pós-exploração para teste automatizado de autenticação em rede, coleta de credenciais e movimento lateral em ambientes Windows/AD com…
 bc-security/empire
Empire é um framework de pós-exploração e emulação de adversários usado para auxiliar Red Teams e Penetration Testers.
 its-a-feature/mythic
Um framework colaborativo e multiplataforma para red teaming.
 rapid7/metasploit-payloads
Repositório unificado para diferentes payloads do Metasploit Framework
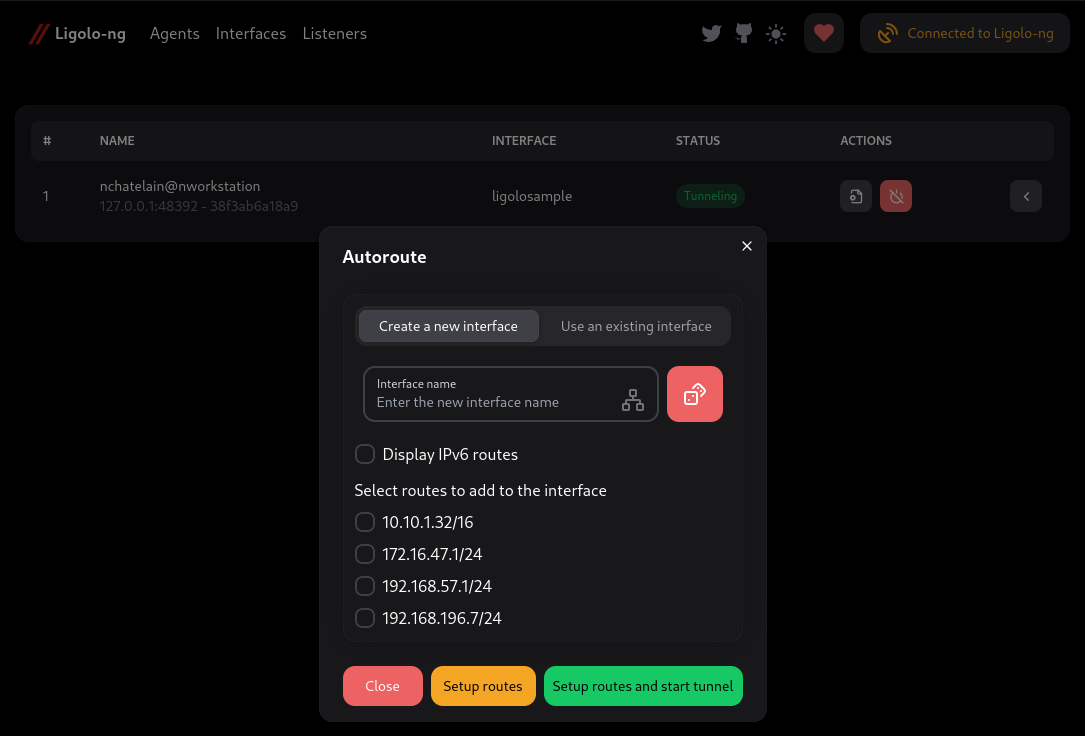 nicocha30/ligolo-ng
Uma ferramenta avançada, mas simples, de tunelamento/pivoting que usa uma interface TUN.
 adaptix-framework/adaptixc2
AdaptixC2 é um kit de ferramentas de red team avançado e altamente modular.
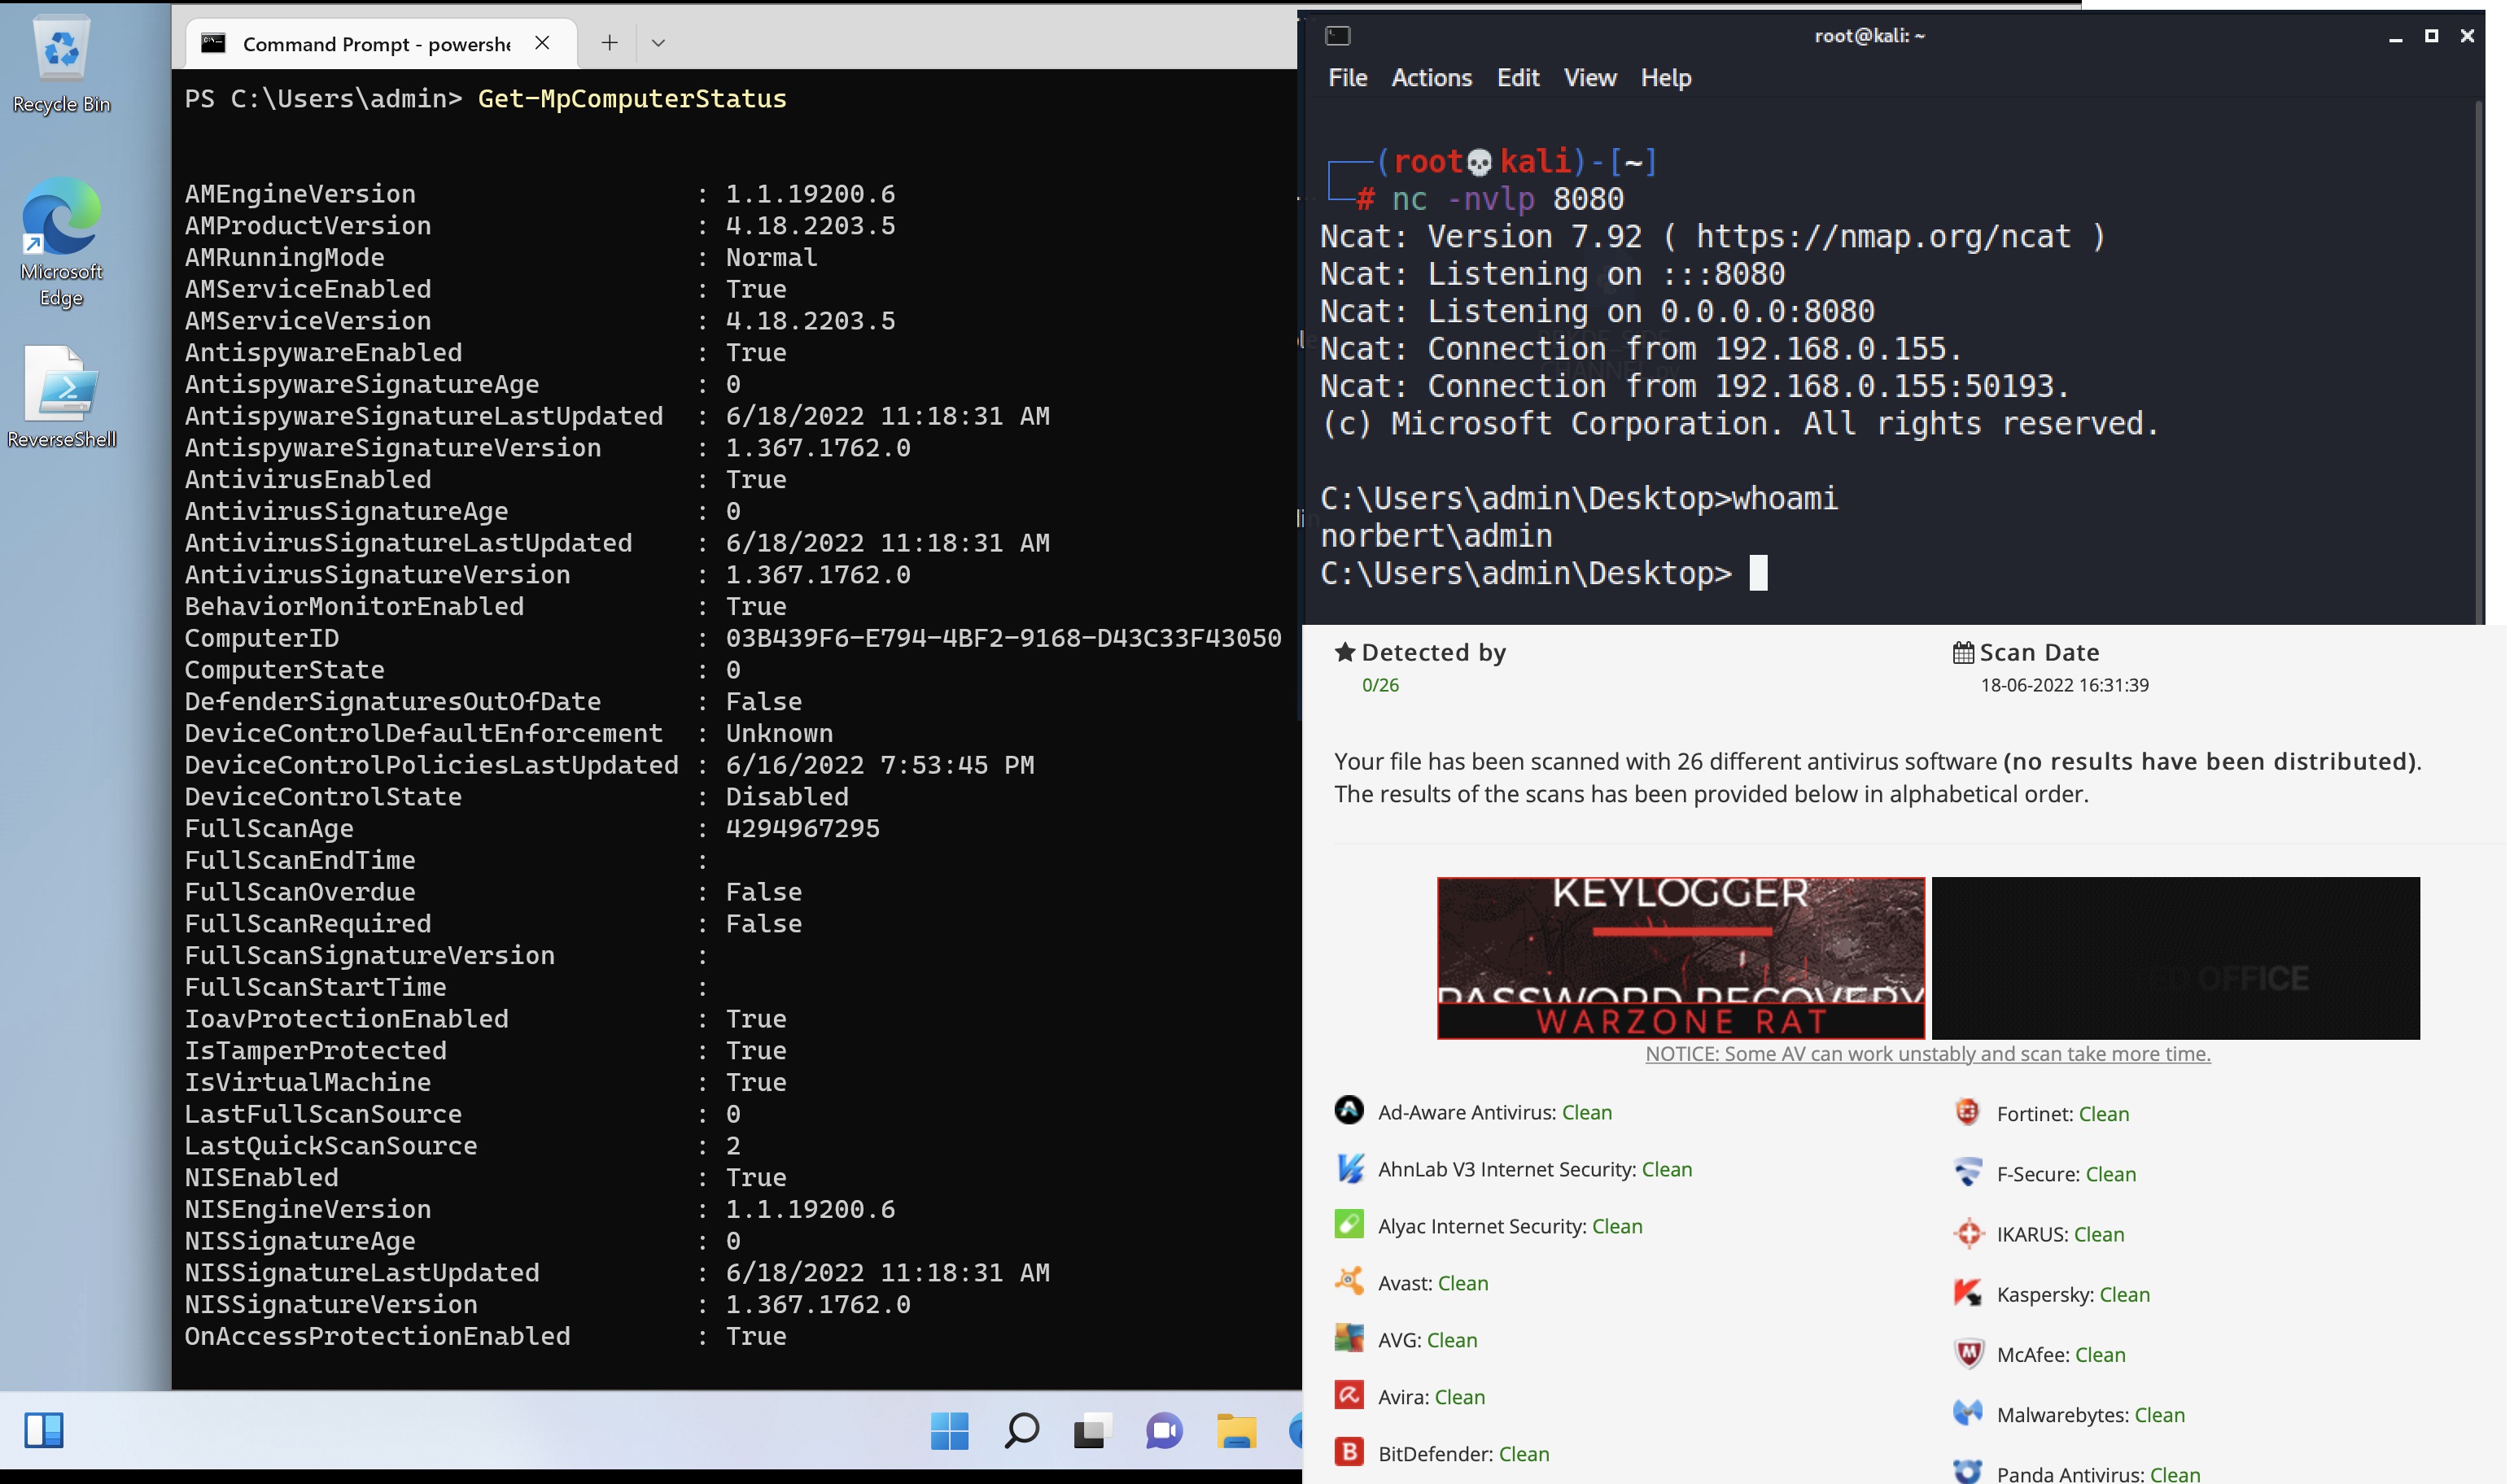 tihanyin/pssw100avb
Uma lista de scripts Powershell úteis com 100% de bypass de AV (no momento da publicação).
 marten4n6/evilosx
Um RAT (Ferramenta de Administração Remota) malicioso para macOS / OS X.
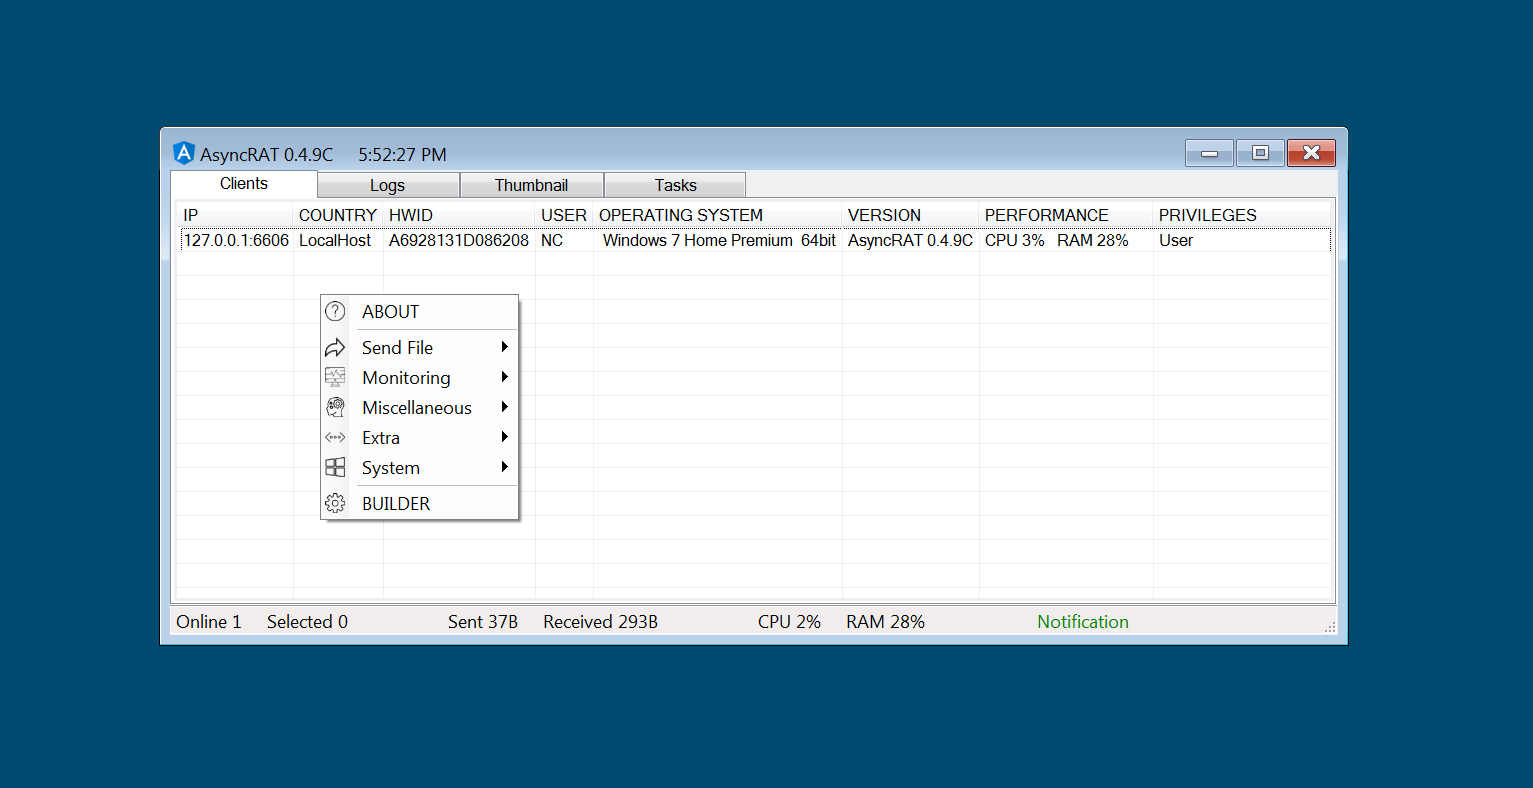 nyan-x-cat/asyncrat-c-sharp
Ferramenta de Administração Remota de Código Aberto Para Windows C# (RAT)
jm33-m0/emp3r0rLinux post-exploitation C2 framework with gossip mesh networking, memory-only operations, modular payloads, and OPSEC-focused transport for red team…