Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/atlas-ghostshell/cve-2025-27558_patching
Análise de VulnerabilidadesAnálise ForenseInteligência de AmeaçasAprendizado e EducaçãoResposta a IncidentesAnálise de Logs
GitHubatlas-ghostshell/cve-2025-27558_patching

CVE-2025-27558_Patching

Corrigindo a vulnerabilidade CVE-2025-27558 que havia afetado minha imagem linux

Ver Repositório
138há 1 anoAinda não revisado
Compartilhar

CVE-2025-27558_Patching

Corrigindo a vulnerabilidade CVE-2025-27558 que afetou minha imagem linux.

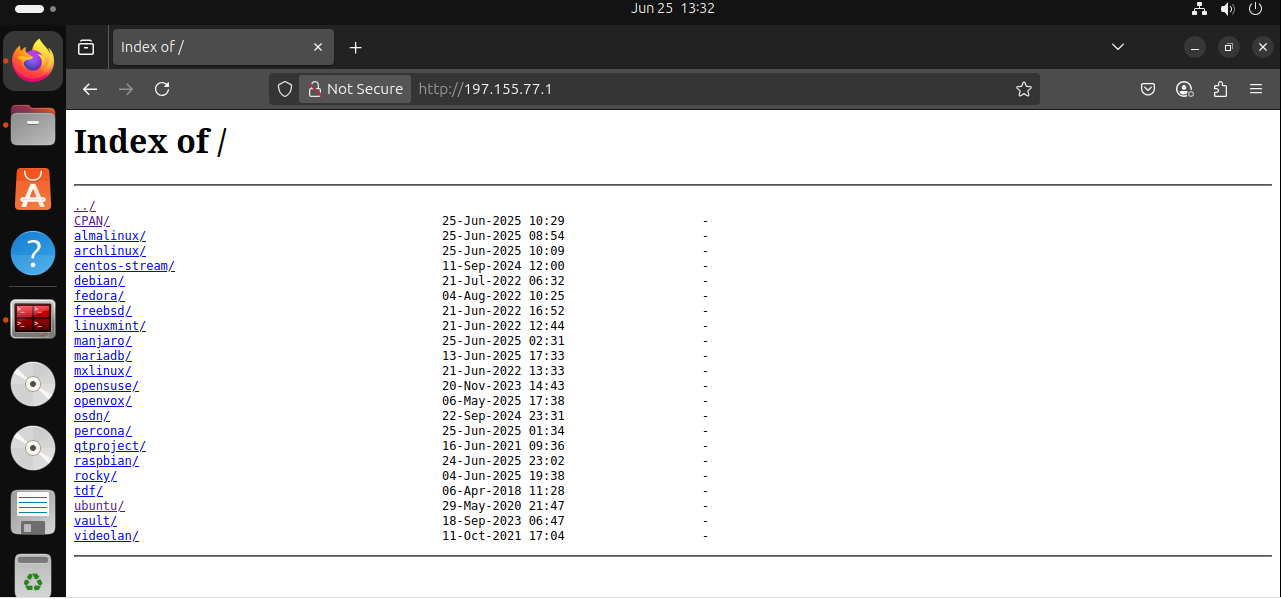
Incidente Atlas: Conexão de Saída Inesperada (197.155.77.1)

Esta pasta documenta uma anomalia de rede real detectada na máquina Atlas, um sistema Ubuntu monitorado pelo Wazuh.

Durante uma atualização de rotina do sistema para corrigir a CVE-2025-27558, o Atlas inesperadamente tentou buscar pacotes de um espelho HTTP mal configurado em 197.155.77.1:80. O servidor estava expondo publicamente listagens de diretórios (CPAN/) e retornou erros 404 — desencadeando uma investigação completa do incidente.

O que há dentro

  • incident-atlas-mirror-anomaly.md
    Arquivo completo do caso: descoberta, etapas de investigação, ferramentas utilizadas, análise de causa raiz e resolução.

Habilidades Demonstradas

  • Detecção e caça a ameaças
  • Perícia de gerenciador de pacotes
  • Validação e fortalecimento de espelhos
  • Correção de vulnerabilidades (CVE-2025-27558)
  • Documentação e relatórios SOC

---Screenshot 2025-06-25 133236

Sistema agora corrigido, seguro e totalmente monitorado. Registrado como parte do portfólio de laboratório doméstico de cibersegurança do Jeffrey.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →