

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CobaltStrikeScan — Examinar arquivos ou a memória de processos em busca de beacons CobaltStrike e analisar sua configuração | Kitploit
Ferramentas/GitHubGitHub/apr4h/cobaltstrikescan
Ferramentas DefensivasGerenciamento de Indicadores de Comprometimento (IOC)Forensia de MemóriaAnálise ForenseAnálise de MalwareForensia DigitalInteligência de Ameaças
GitHubapr4h/cobaltstrikescan

CobaltStrikeScan

Examinar arquivos ou a memória de processos em busca de beacons CobaltStrike e analisar sua configuração

Ver Repositório
91911540há 5 anosRevisado pelo Kitploit
Compartilhar

CobaltStrikeScan

Escaneie arquivos ou memória de processos em busca de beacons do Cobalt Strike e analise sua configuração.

O CobaltStrikeScan escaneia a memória de processos Windows em busca de evidências de injeção de DLL (injeção clássica ou reflexiva) e/ou realiza uma varredura YARA na memória do processo alvo por assinaturas de beacon do Cobalt Strike v3 e v4.

Alternativamente, o CobaltStrikeScan pode realizar a mesma varredura YARA em um arquivo fornecido por caminho absoluto ou relativo como argumento de linha de comando.

Se um beacon do Cobalt Strike for detectado no arquivo ou processo, a configuração do beacon será analisada e exibida no console.

Clonando Este Repositório

O CobaltStrikeScan contém GetInjectedThreads como um submódulo. Certifique-se de usar git clone --recursive https://github.com/Apr4h/CobaltStrikeScan.git ao clonar o CobaltStrikeScan para que o código do submódulo também seja baixado/clonado.

Compilando a Solução

O Costura.Fody está configurado para incorporar CommandLine.dll e libyara.NET.dll no assembly compilado CobaltStrikeScan.exe. O CobaltStrikeScan.exe deve então servir como uma versão estática e portátil do CobaltStrikeScan. Para que isso ocorra, certifique-se de que a "Plataforma de Solução Ativa" esteja definida como x64 durante a compilação.

Agradecimentos

Este projeto é inspirado pelas seguintes pesquisas / artigos:

  • SpecterOps - Defenders Think in Graphs Too
  • JPCert - Volatility Plugin for Detecting Cobalt Strike
  • SentinelLabs - The Anatomy of an APT Attack and CobaltStrike Beacon’s Encoded Configuration
  • Base de assinaturas do Neo23x0 (Signature Base) por assinaturas YARA de alta qualidade usadas para detectar o bloco de configuração codificado do Cobalt Strike.

Requisitos

  • Sistema Operacional Windows 64 bits
  • .NET Framework 4.6
  • Administrador ou SeDebugPrivilege é necessário para escanear a memória do processo em busca de threads injetadas

Uso

  -d, --directory-scan          Scan all process/memory dump files in a directory for Cobalt Strike beacons

  -f, --scan-file               Scan a process/memory dump for Cobalt Strike beacons

  -i, --injected-threads        Scan running (64-bit) processes for injected threads and Cobalt Strike beacons

  -p, --scan-processes          Scan running processes for Cobalt Strike beacons

  -v, --verbose                 Write verbose output

  -w, --write-process-memory    Write process memory to file when injected threads are detected

  -h, --help                    Display Help Message

  --help                        Display this help screen.

  --version                     Display version information.
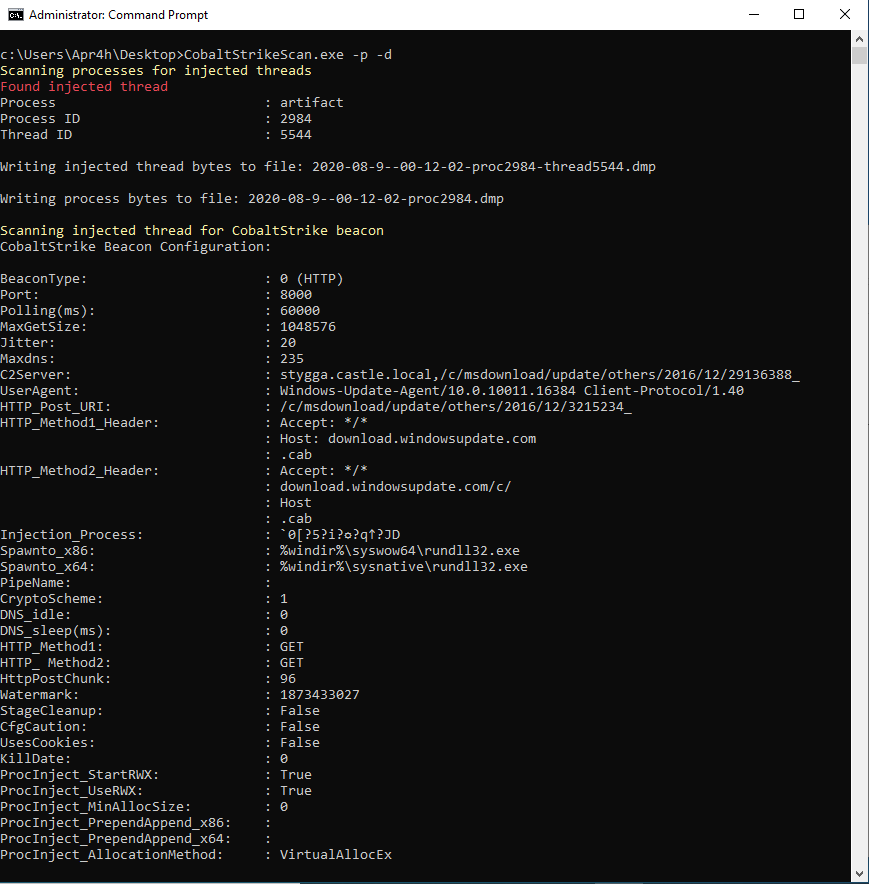

Exemplo

Imagem

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    251

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





