Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/antonlovesdnb/sysmonconfigpusher2
Ferramentas DefensivasAuditoria de ConfiguraçãoResposta a IncidentesAnálise de Logs
GitHubantonlovesdnb/sysmonconfigpusher2

SysmonConfigPusher2

Ferramenta baseada na web para gerenciar e implantar configurações do Sysmon em endpoints Windows através de métodos sem agente (WMI/SMB) ou baseados em agente, com visualização remota de logs de eventos e análise de ruído.

Ver Repositório
Compartilhar
45730há 10 mesesRevisado pelo Kitploit

SysmonConfigPusher v2

Uma ferramenta baseada na web para gerenciar configurações do Sysmon em endpoints Windows — suporta implantações sem agente (WMI/SMB) e baseadas em agente.

CI Version .NET 8 Windows | Docker License Built with Claude


Funcionalidades

FuncionalidadeDescrição
Implantação sem agenteEnviar binários e configurações do Sysmon via WMI e SMB
Suporte a agenteAgente leve para VMs em nuvem e servidores DMZ
Suporte DockerExecute no Linux/Docker para implantações apenas com agente
Interface webInterface React moderna com progresso de implantação em tempo real
Visualizador de logs de eventosConsulte logs do Sysmon de hosts remotos
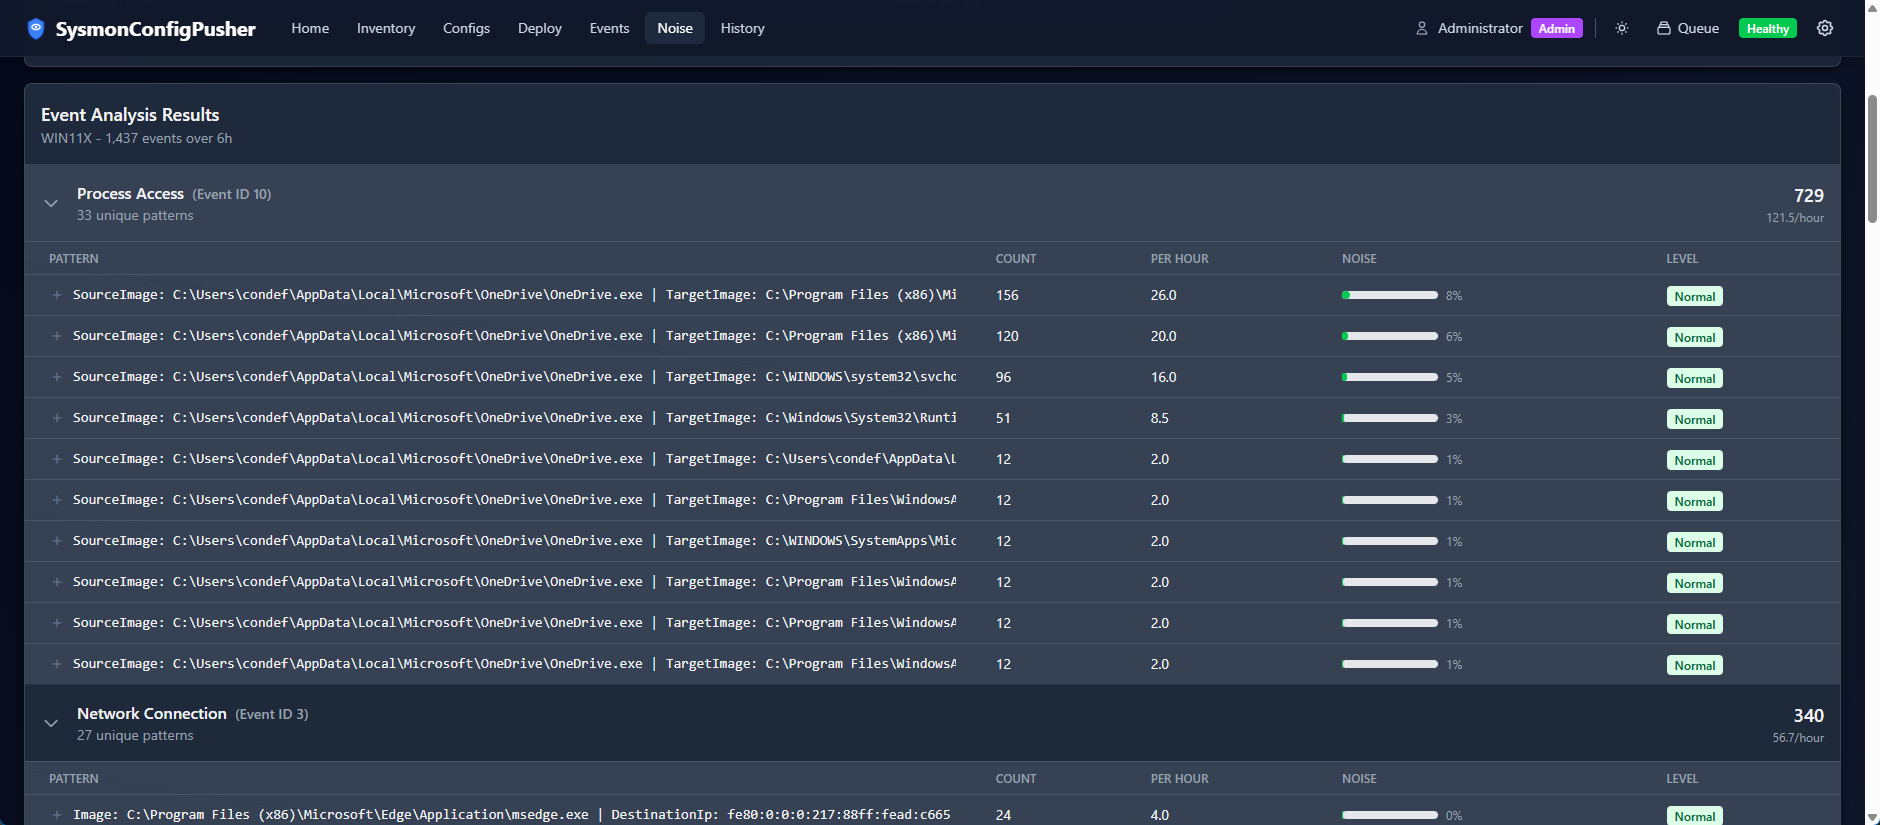
Análise de ruídoIdentifique eventos de alto volume para ajustar configurações
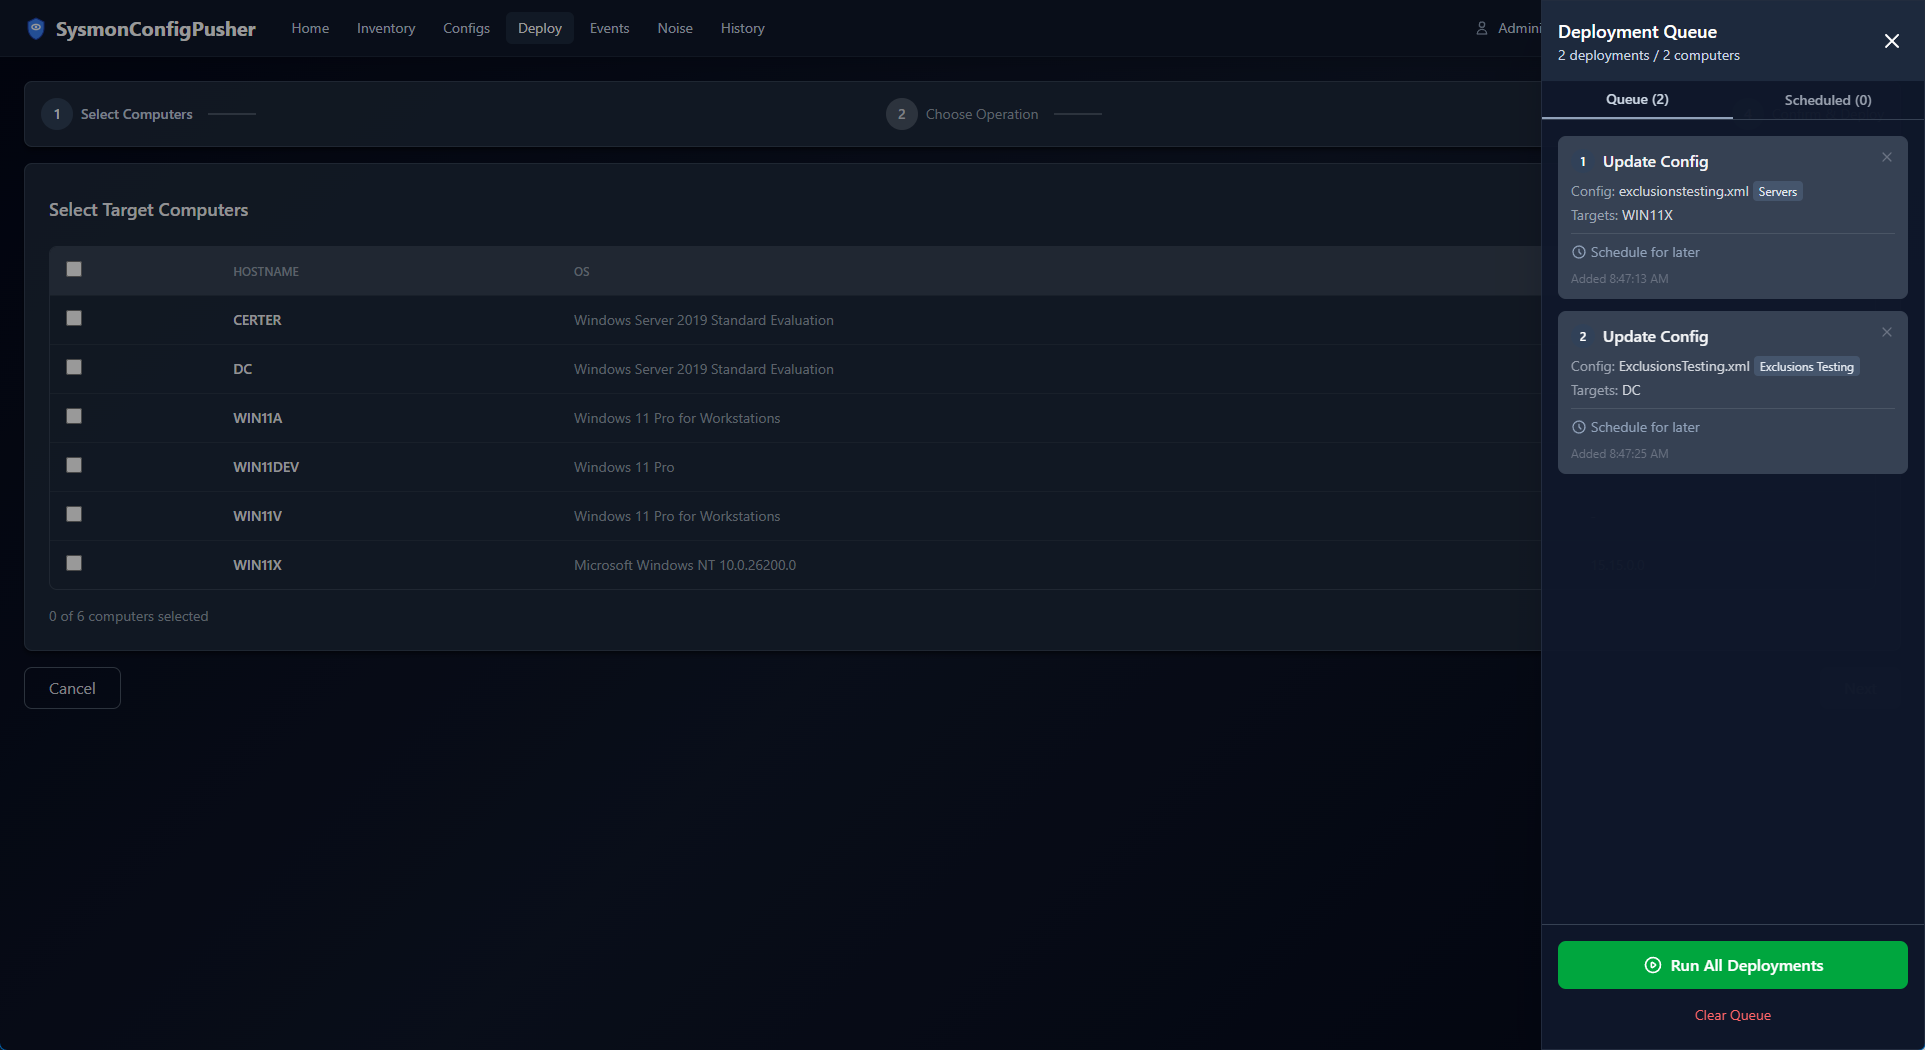
Implantações agendadasAgende implantações para execução futura
Autenticação flexívelAutenticação Integrada do Windows ou chaves de API

Capturas de tela

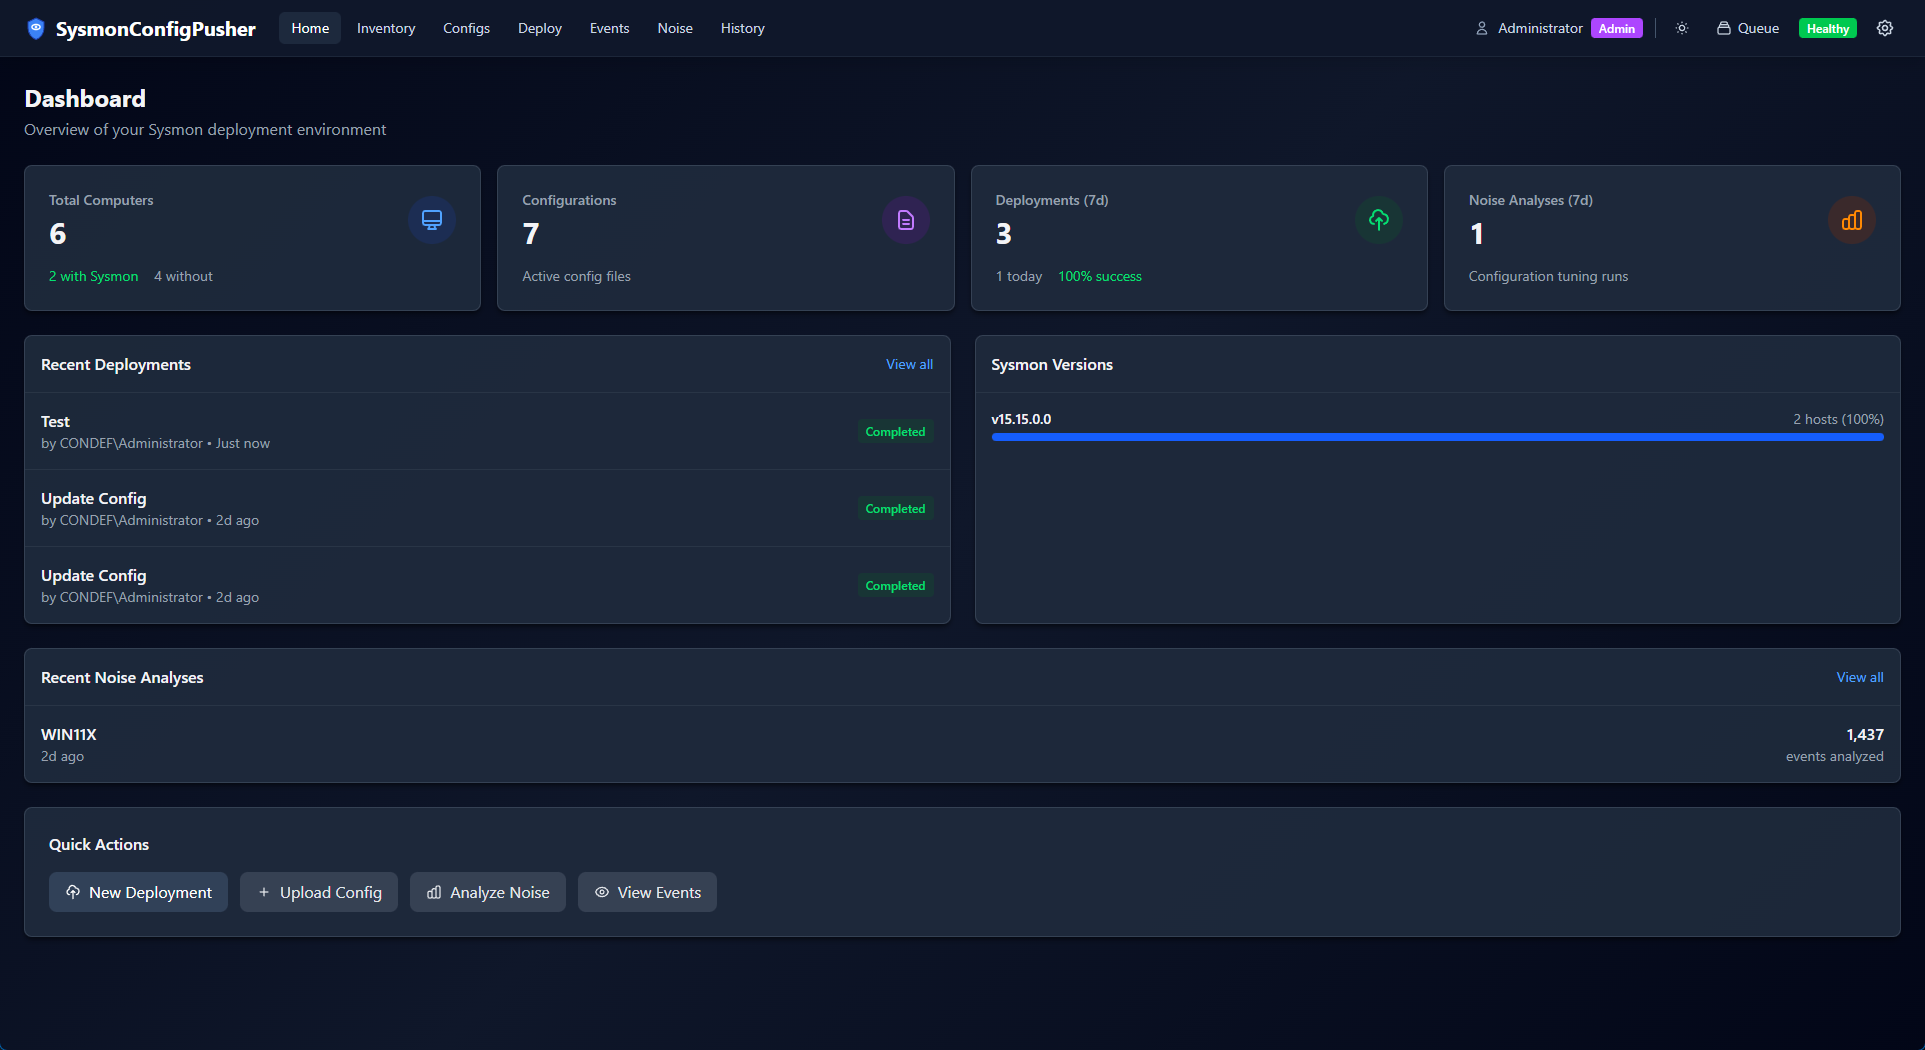
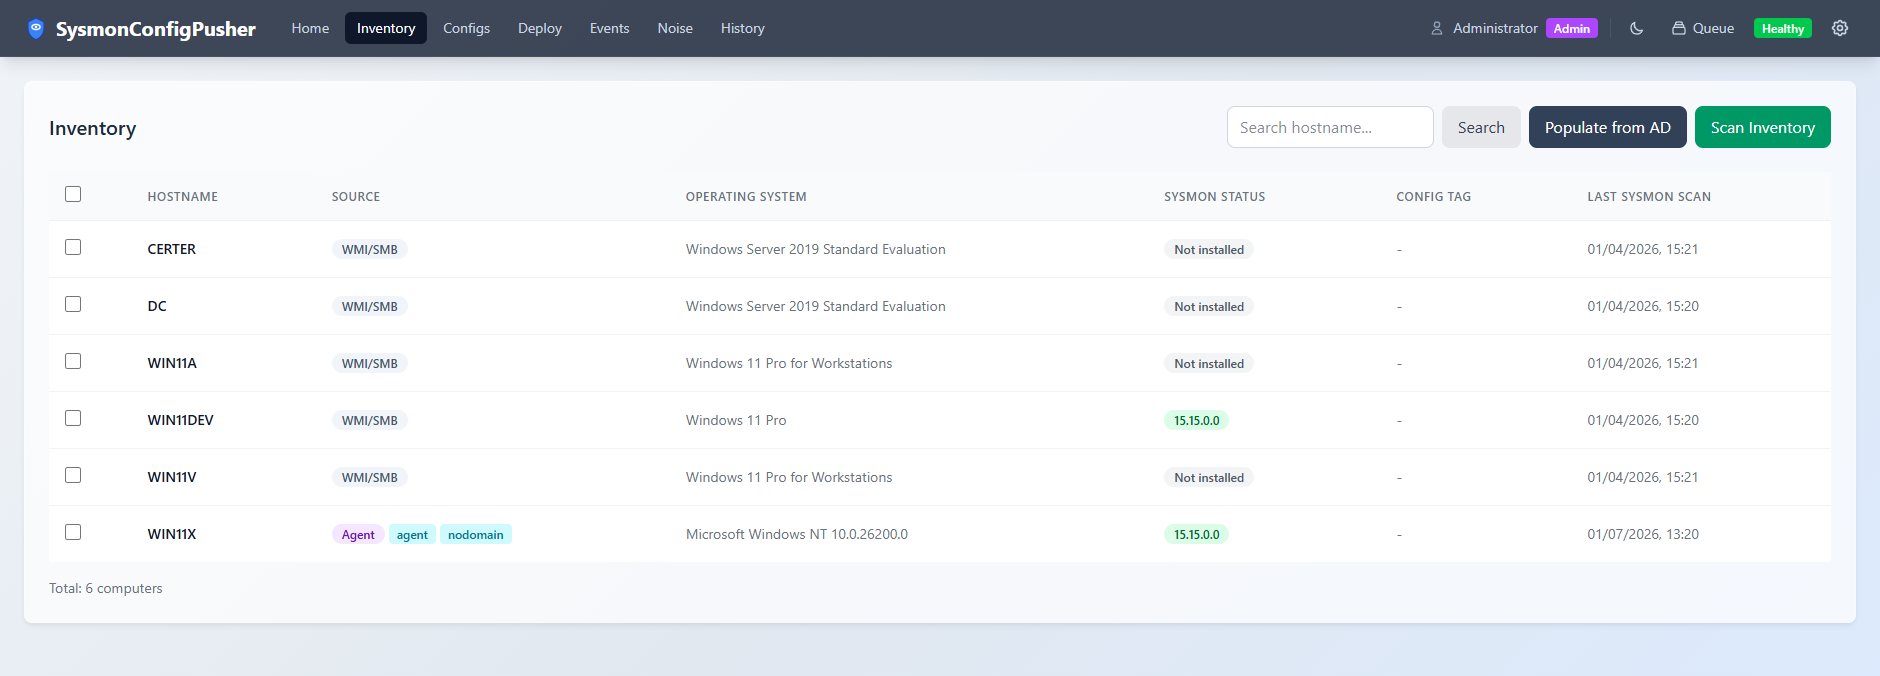
PainelInventário
PainelInventário
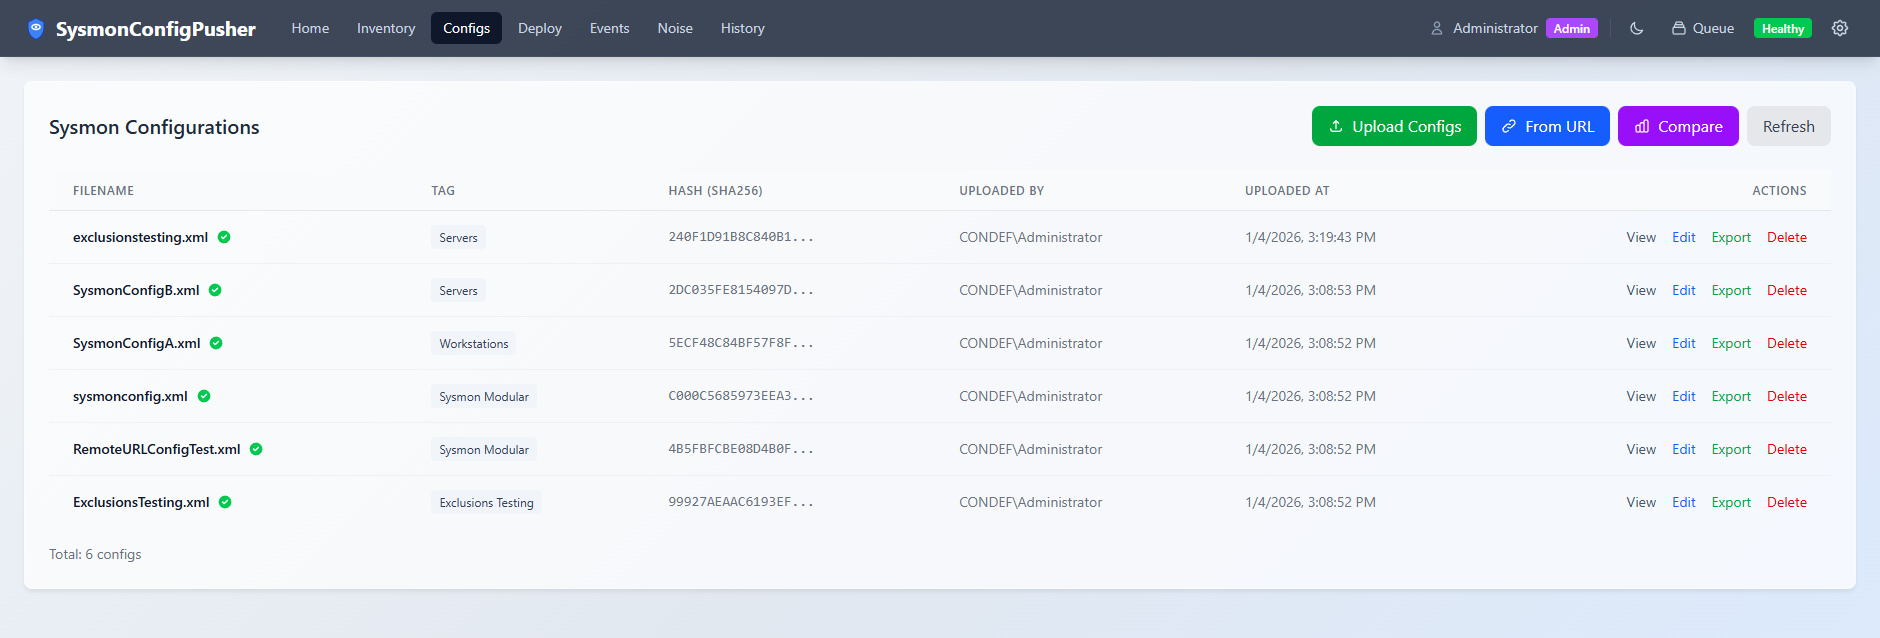
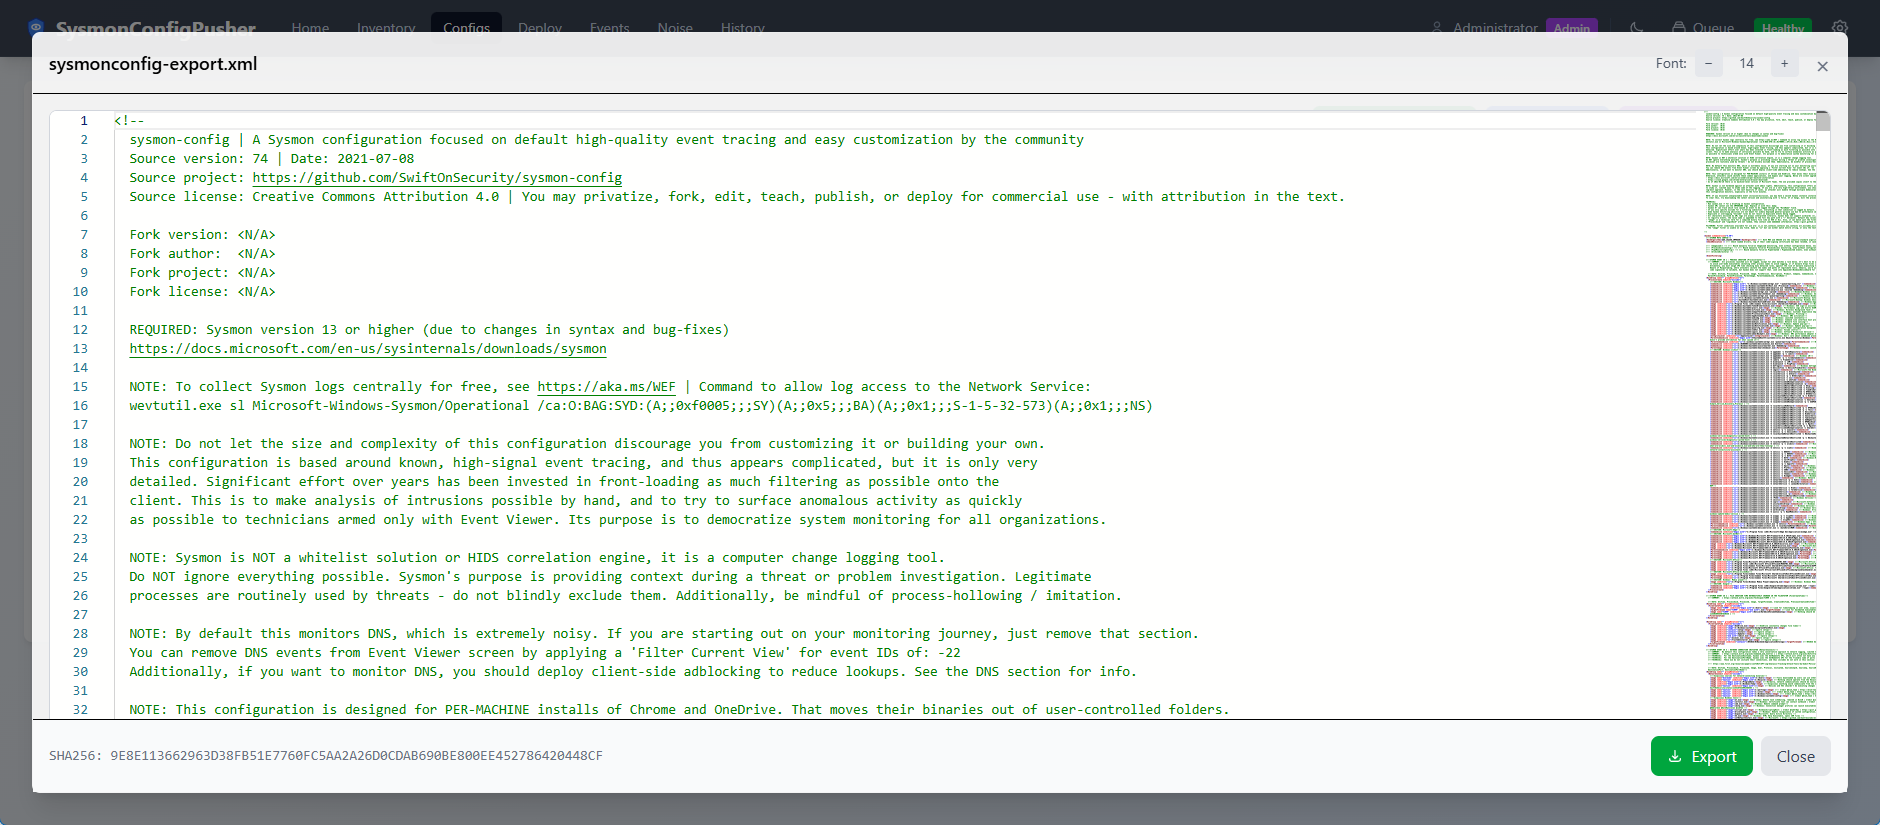
Visualização de ConfigEditor de Config
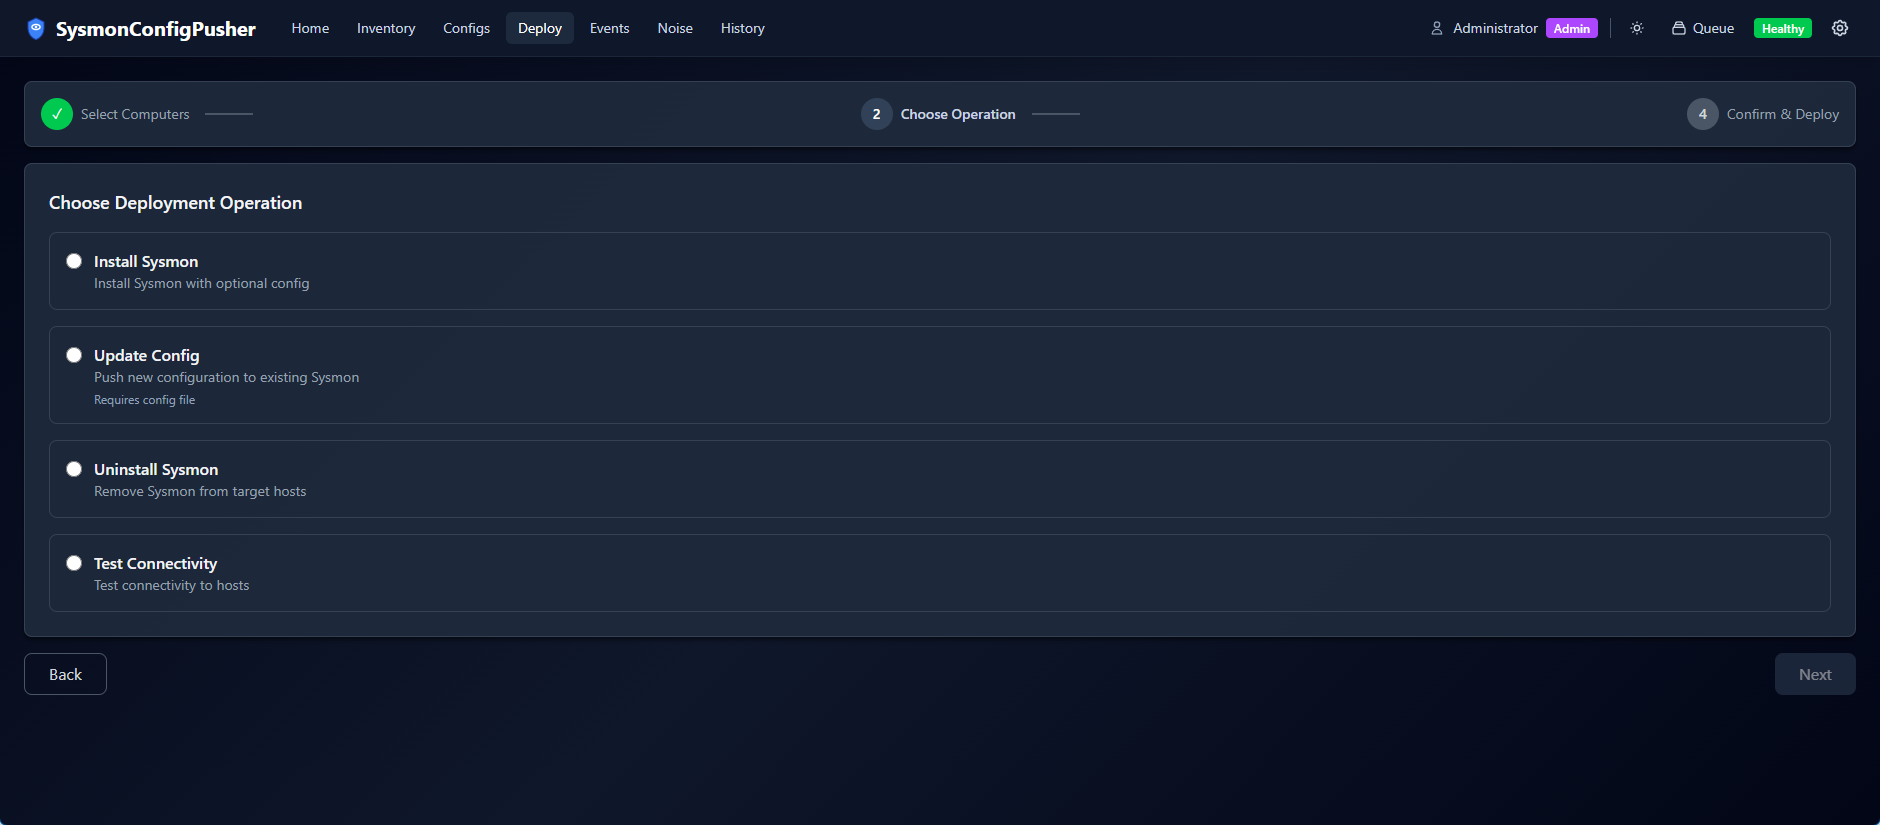
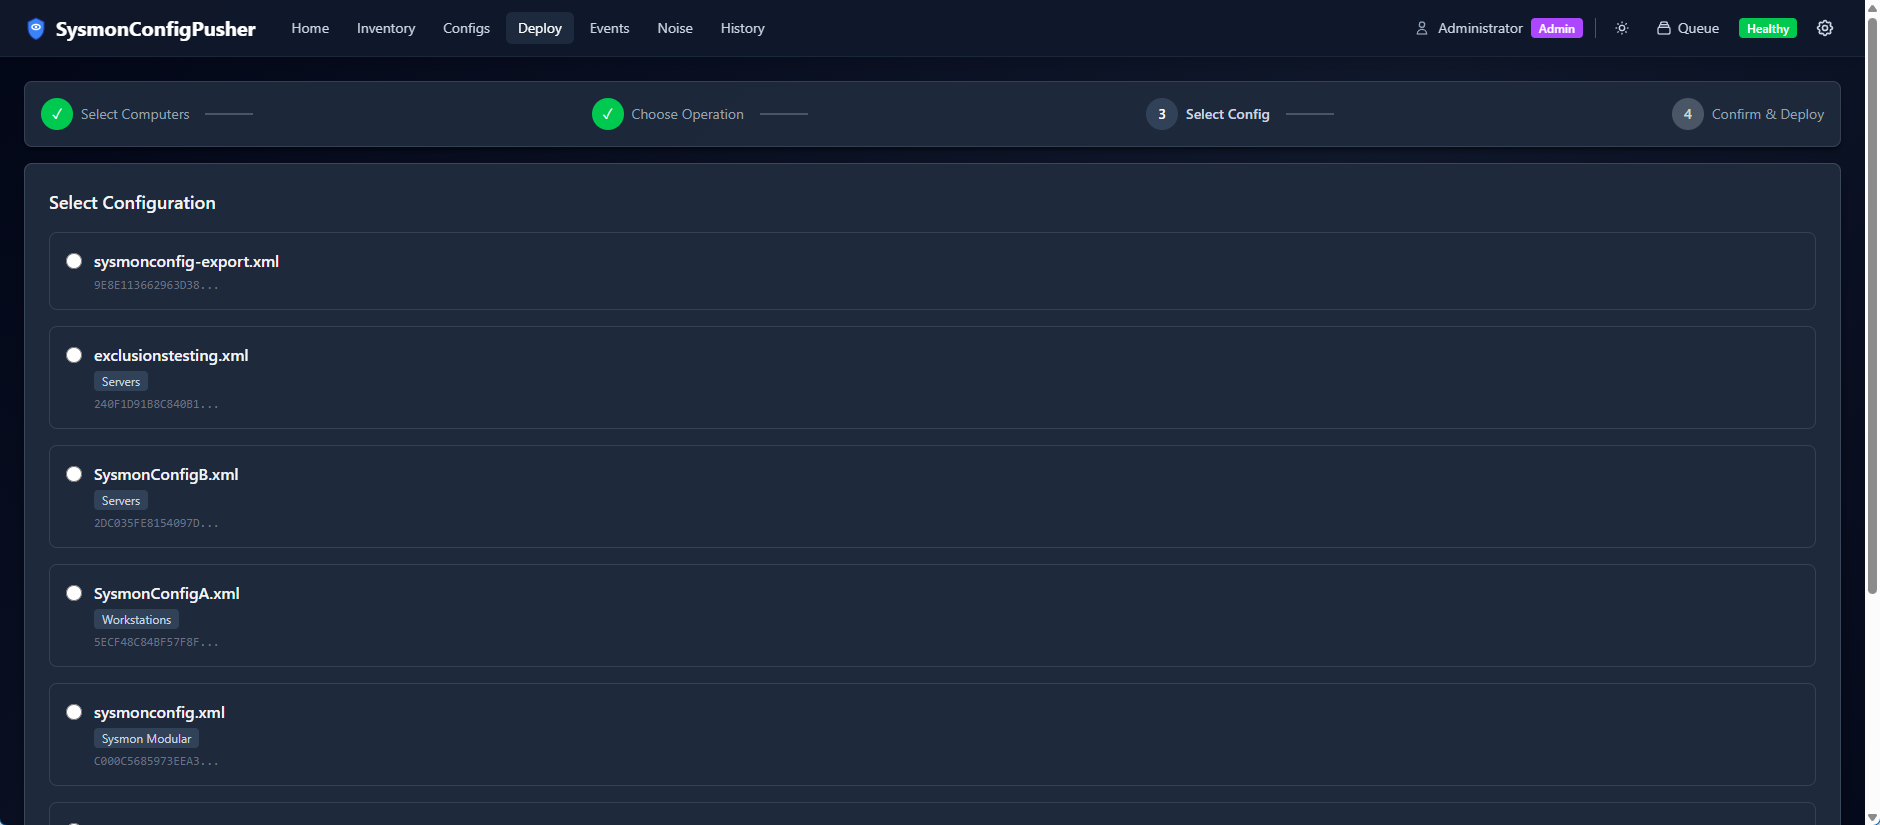
Assistente de ImplantaçãoProgresso da Implantação
Agendar ImplantaçõesAnálise de Ruído
AgendarAnálise de Ruído

Início Rápido

Opção 1: Instalador MSI (Windows Server)

  1. Baixe o SysmonConfigPusher.msi mais recente
  2. Execute o instalador como Administrador
  3. Configure uma conta de serviço de domínio (veja a documentação)
  4. Inicie o serviço e acesse a interface web (porta padrão: 5001, configurável em appsettings.json)

Opção 2: Docker (Modo Apenas Agente)

docker run -d --name sysmonpusher \
  -p 5001:5001 \
  -v sysmonpusher-data:/data \
  -e API_KEY_ADMIN="your-admin-key" \
  -e AGENT_TOKEN="your-agent-token" \
  ghcr.io/antonlovesdnb/sysmonconfigpusher2:latest

Acesse a interface em https://localhost:5001 (aviso de certificado autoassinado esperado).

Veja o Guia Docker para opções completas de configuração.

Opção 3: Compilar a partir do código-fonte

Veja o Guia de Desenvolvimento para compilar e executar localmente.

Documentação

GuiaDescrição
Guia de InstalaçãoImplantação em produção no Windows Server
Guia de UsoComo usar a aplicação, marcação de configuração (SCPTAG)
Guia do AgenteImplantando e gerenciando o agente leve
Guia DockerImplantação em contêiner, backup e recuperação
Guia de CertificadosConfiguração TLS para servidor e agentes
Modos de ImplantaçãoComparação entre modo Completo e Apenas Agente
Guia de DesenvolvimentoCompilando a partir do código-fonte, executando localmente

Requisitos

Modo Completo (Windows Server)

  • Servidor: Windows Server 2016+ (ingressado no domínio)
  • Conta de serviço: Conta de domínio com direitos de administrador local nos endpoints de destino
  • Portas de rede: TCP 135 (WMI), 445 (SMB), 49152-65535 (RPC dinâmico)

Modo Apenas Agente (Docker/Linux)

  • Servidor: Qualquer plataforma com Docker ou Linux
  • Agentes: Endpoints Windows com agente instalado (Guia do Agente)
  • Rede: Agentes conectam-se ao servidor via HTTPS (porta 5000/5001)

Veja Modos de Implantação para uma comparação detalhada.

Arquitetura

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →