Auditor de segurança de código nativo em IA no AgentField que comprova explorabilidade com veredictos, rastros e evidências acionáveis.


Saída • Benchmark • Como Funciona • Comparação • Início Rápido • API
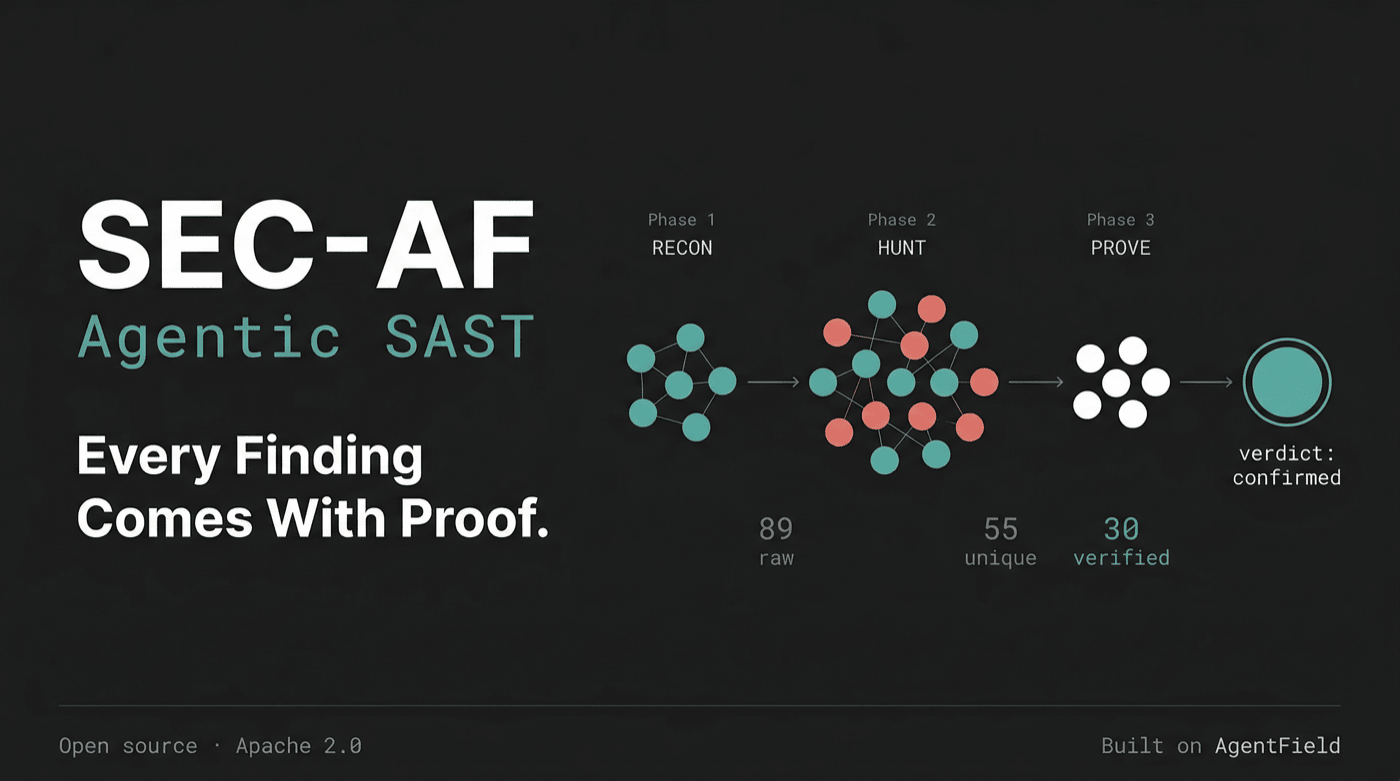
Outras ferramentas sinalizam padrões. O SEC-AF prova a explorabilidade: cada descoberta vem com um veredito, um rastreamento de fluxo de dados e evidências sobre as quais você pode agir. Gratuito, de código aberto, uma única chamada de API. Uma auditoria completa com 30 descobertas verificadas custa cerca de $1,40 em chamadas de LLM.
Dispare-o com a CLI af (requer af ≥ 0.1.87) — ela transmite o progresso em tempo real e imprime o resultado:
af call sec-af.audit --in '{"repo_url": "https://github.com/dolevf/Damn-Vulnerable-GraphQL-Application"}'
Prefere HTTP bruto? Acesse a API diretamente com curl:
curl -X POST http://localhost:8080/api/v1/execute/async/sec-af.audit \
  -H "Content-Type: application/json" \
  -d '{"input": {"repo_url": "https://github.com/dolevf/Damn-Vulnerable-GraphQL-Application"}}'
Este é um achado real da auditoria do SEC-AF ao DVGA (um aplicativo GraphQL deliberadamente vulnerável):
{
  "title": "OS Command Injection in run_cmd Helper Function",
  "severity": "critical",
  "verdict": "confirmed",           // not "maybe" — confirmed exploitable
  "evidence_level": 5,
  "cwe_id": "CWE-78",

  "rationale": "Tracer confirms complete data flow from GraphQL parameters
    (host, port, path, scheme, cmd, arg) to os.popen(cmd).read() sink.
    Sanitization functions are bypassable in Easy mode...",

  "proof": {
    "verification_method": "composite_subagent_chain:sast",
    "data_flow_trace": [
      { "description": "core/views.py:203 — GraphQL args defined (host, port, path, scheme)", "tainted": true },
      { "description": "core/views.py:210 — URL constructed from user input", "tainted": true },
      { "description": "core/views.py:211 — helpers.run_cmd(f'curl {url}') called", "tainted": true },
      { "description": "core/helpers.py:9 — os.popen(cmd).read() executes input", "tainted": true }
    ]
  },

  "location": {
    "file_path": "core/helpers.py",
    "start_line": 9,
    "code_snippet": "def run_cmd(cmd):\n  return os.popen(cmd).read()"
  }
}
Cada descoberta inclui um veredito (confirmed / likely / inconclusive / not_exploitable), um objeto de prova com o rastreamento completo de taint e a localização exata do código. Não é "isso pode ser um problema". O SEC-AF rastreia os dados da origem ao sumidouro e prova se é realmente explorável.
Saída completa do benchmark (30 descobertas):
exampl/dvga-benchmark-result.json| Análise de desempenho:exampl/benchmark-analysis.json
Executamos o SEC-AF contra o Damn Vulnerable GraphQL Application, um aplicativo deliberadamente vulnerável com 21 cenários de segurança documentados.
| Métrica | Valor |
|---|---|
| Descobertas brutas | 106 |
| Após deduplicação por IA | 61 |
| Após verificação adversarial | 28 confirmadas |
| Inconclusivas (necessitam revisão manual) | 1 |
| Não exploráveis (corretamente rejeitadas) | 1 |
| Redução de ruído | 94% |
| Arestas do DAG (chamadas do raciocinador) | 82 |
| Chamadas de agente | ~166–255 |
| Estratégias executadas | 11 |
| Tempo de relógio | ~78 min |
| Custo estimado (Kimi K2.5) | ~$0,18–$0,90 |
| Categoria | Quantidade | Exemplos |
|---|---|---|
| Autenticação ausente | 8 | ImportPaste, delete_all_pastes, system_debug, CreateUser, upload de arquivo |
| Injeção de comando | 4 | os.popen(cmd) via ImportPaste, system_debug, system_diagnostics |
| Injeção de SQL | 3 | filter não sanitizado em resolve_pastes, injeção de padrão LIKE, login |
| Bypass de autenticação | 3 | Assinatura JWT desabilitada, bypass de autorização JWT, autenticação por senha quebrada |
| Credenciais em texto puro | 3 | Armazenamento de senha em texto claro, comparação em texto puro, senha em diagnósticos |
| SSRF | 2 | Mutação ImportPaste segue URLs fornecidas pelo usuário no lado do servidor |
| Lógica de negócio / Sanitização de URL | 2 | Sanitização inadequada de URL, exclusão em massa sem autenticação |
| DoS / Esgotamento de recursos | 3 | Falta de paginação nas consultas de usuários/auditorias, simulate_load sem controle |
| Configuração / Segredos | 2 | Segredos JWT/Flask codificados, modo de depuração habilitado em produção |
O SEC-AF aplica vários padrões arquiteturais que são exclusivamente possibilitados pela composição de muitos agentes de IA focados, em vez de executar uma varredura monolítica. Esses padrões abordam desafios fundamentais na análise de segurança orientada por IA.
1. Tensão de agente adversarial (CAÇAR vs. PROVAR)
A maioria das ferramentas de segurança de IA pergunta a um único modelo "isso é vulnerável?" e aceita a resposta. O SEC-AF separa estruturalmente os agentes de descoberta dos agentes de refutação. Os caçadores são incentivados a encontrar vulnerabilidades; os provadores são incentivados a refutá-las. Cada descoberta passa por uma cadeia de verificação de 4 agentes — um rastreador reconstrói o fluxo de dados, um analisador de sanitização procura mitigações que o caçador pode ter perdido, um hipotetizador de exploração constrói um cenário de ataque concreto e um agente de veredito pondera todas as evidências conflitantes. Essa tensão adversarial entre agentes é o que impulsiona a redução de ruído de 94% — a própria arquitetura codifica o ceticismo.
2. Cascata de sinal com estreitamento progressivo
Em vez de despejar todas as descobertas no usuário, o pipeline comprime o sinal em cada estágio: 106 descobertas brutas → 61 após deduplicação por IA → 30 após verificação adversarial. Cada fase é um filtro. Isso espelha como as equipes de segurança humanas fazem triagem — primeiro descoberta ampla, depois escrutínio progressivamente mais rigoroso. A percepção-chave é que cada filtro é um tipo diferente de raciocínio de IA: similaridade semântica para deduplicação, análise de taint para verificação, construção de exploração para confirmação.
3. Economia de informação via poda de contexto