Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
SOC336-Windows-OLE-Zero-Click-RCE-Exploitation-Detected-CVE-2025-21298 — SOC336 - Exploração de RCE Zero-Click do Windows OLE Detectada (CVE-2025-21298) Walkthrough | Kitploit
Ferramentas/GitHubGitHub/abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
Análise de VulnerabilidadesExploraçãoMovimento LateralEngenharia ReversaAnálise ForensePhishingAnálise de MalwareComando e ControleInteligência de Ameaças
Aprendizado e Educação
Resposta a Incidentes
Segurança de Email
GitHubabc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298

SOC336-Windows-OLE-Zero-Click-RCE-Exploitation-Detected-CVE-2025-21298

SOC336 - Exploração de RCE Zero-Click do Windows OLE Detectada (CVE-2025-21298) Walkthrough

Ver RepositórioSite
59há 5 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    297

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

LinkedIn Gmail Instagram Old Discord Reddit


SOC336 - Exploração de RCE Zero-Click OLE do Windows Detectada (CVE-2025-21298) - Passo a Passo

e-mail de phishing

🔎 Índice
  1. Situação
  2. Visão Geral do Alerta
  3. Ferramentas Utilizadas
  4. Análise
    • Segurança de E-mail
    • Gerenciamento de Logs
      • Log de Proxy
    • Segurança de Endpoint
      • Histórico do Terminal
      • Ação de Rede
      • Processos
      • CVE-2025-21298
  5. Playbook
  6. Nota do Analista
  7. Referência

(Voltar ao Topo)

Situação

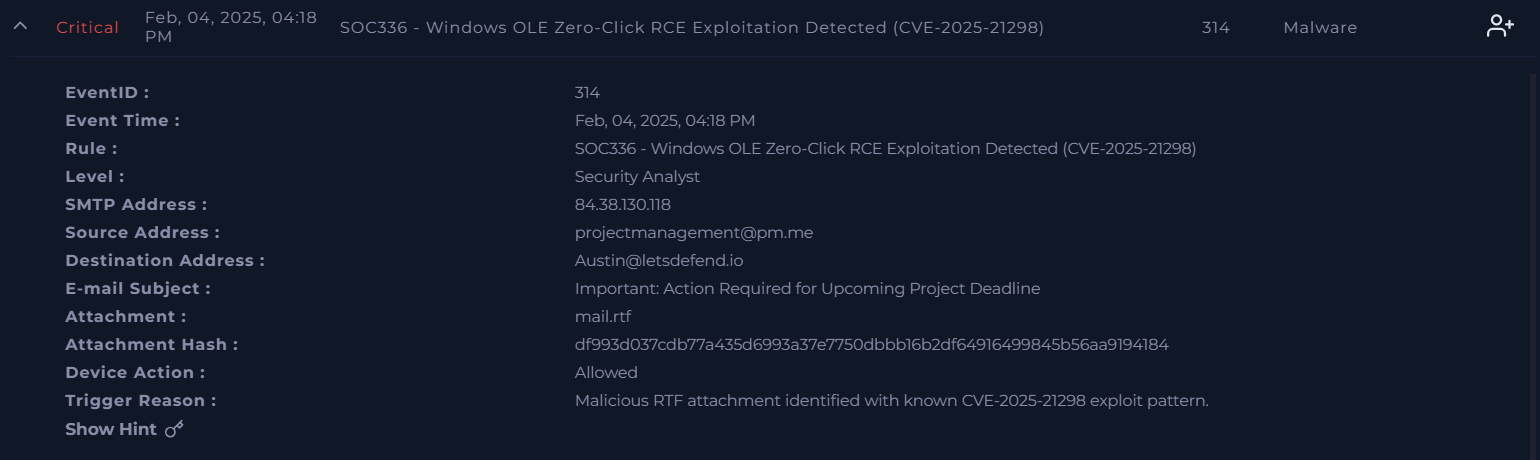
Um de nossos funcionários, Austin, recebeu um e-mail de phishing de um remetente suspeito e um alerta foi acionado depois que ele abriu o e-mail usando o Outlook em 04 de Fevereiro de 2025, às 16:18. O motivo do acionamento foi "Anexo RTF malicioso identificado com padrão de exploração CVE-2025-21298 conhecido" .
(Voltar ao Topo)

Visão Geral do Alerta

imagem

EventID : 314

Hora do Evento : 04 de Fevereiro de 2025, 16:18 (Acho que estava errado)

Regra : SOC336 - Exploração de RCE Zero-Click OLE do Windows Detectada (CVE-2025-21298)

Nível : Analista de Segurança

Endereço SMTP : 84.38.130.118

Endereço de Origem : [email protected]

Endereço de Destino : [email protected]

Assunto do E-mail : Importante: Ação Necessária para Prazo de Projeto Futuro

Anexo : mail.rtf

Hash do Anexo : df993d037cdb77a435d6993a37e7750dbbb16b2df64916499845b56aa9194184

Ação do Dispositivo : Permitido

Motivo do Acionamento : Anexo RTF malicioso identificado com padrão de exploração CVE-2025-21298 conhecido.

(Voltar ao Topo)

Ferramentas Utilizadas

  1. VirusTotal
  2. AbuseIPDB
  3. Gemini

(Voltar ao Topo)

Análise

Vamos nos aprofundar na Segurança de E-mail, Gerenciamento de Logs e Logs de Segurança de Endpoint para a triagem do alerta.
Segurança de E-mail

Captura de tela 2026-05-27 151659

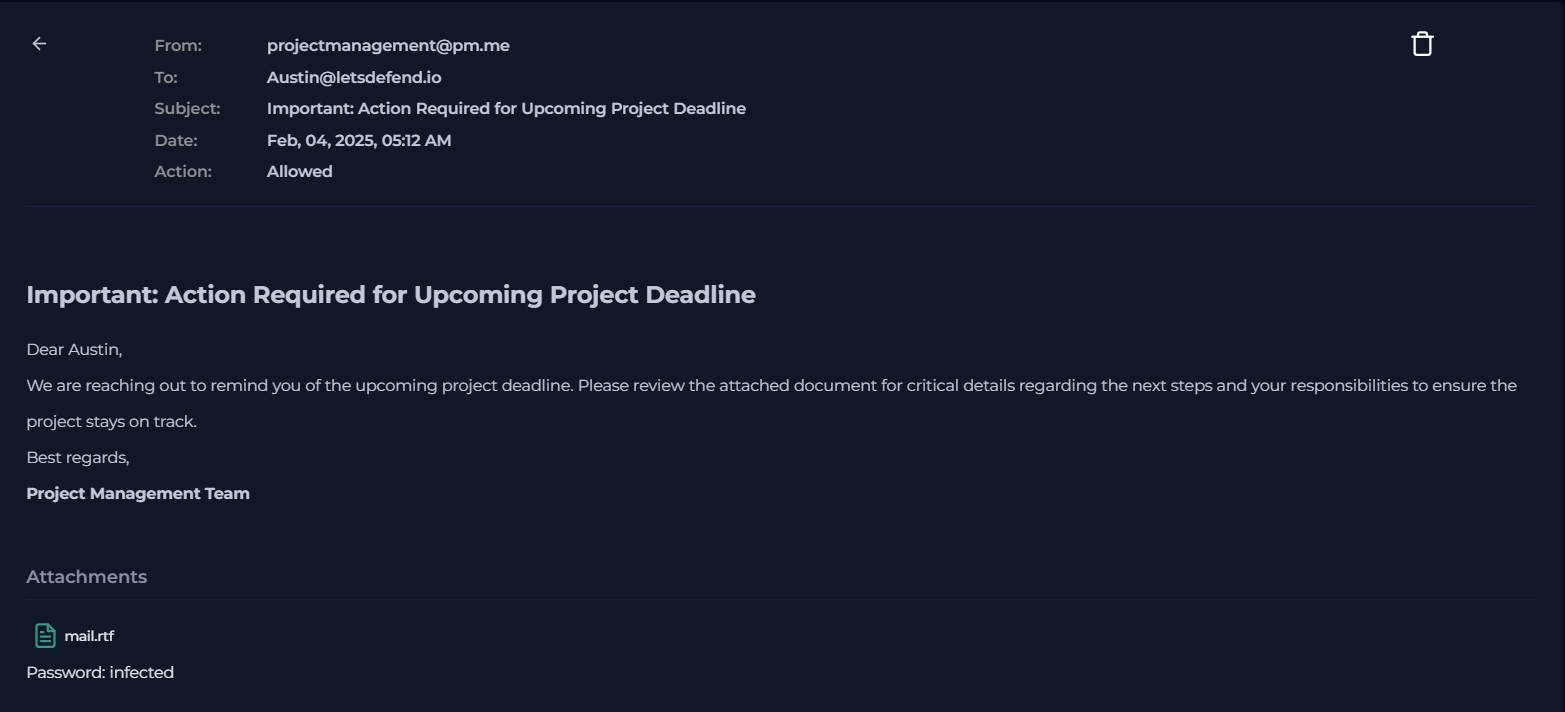
Pesquisei o endereço do remetente projectmanagement@pm[.]me e cliquei no e-mail "Importante: Ação Necessária para Prazo de Projeto Futuro" enviado às 05:12 do mesmo dia, o que me pareceu estranho, pois o tom urgente e as palavras como "Importante" e "Ação Necessária" me deram a impressão de um e-mail de phishing.


Captura de tela 2026-05-27 175944

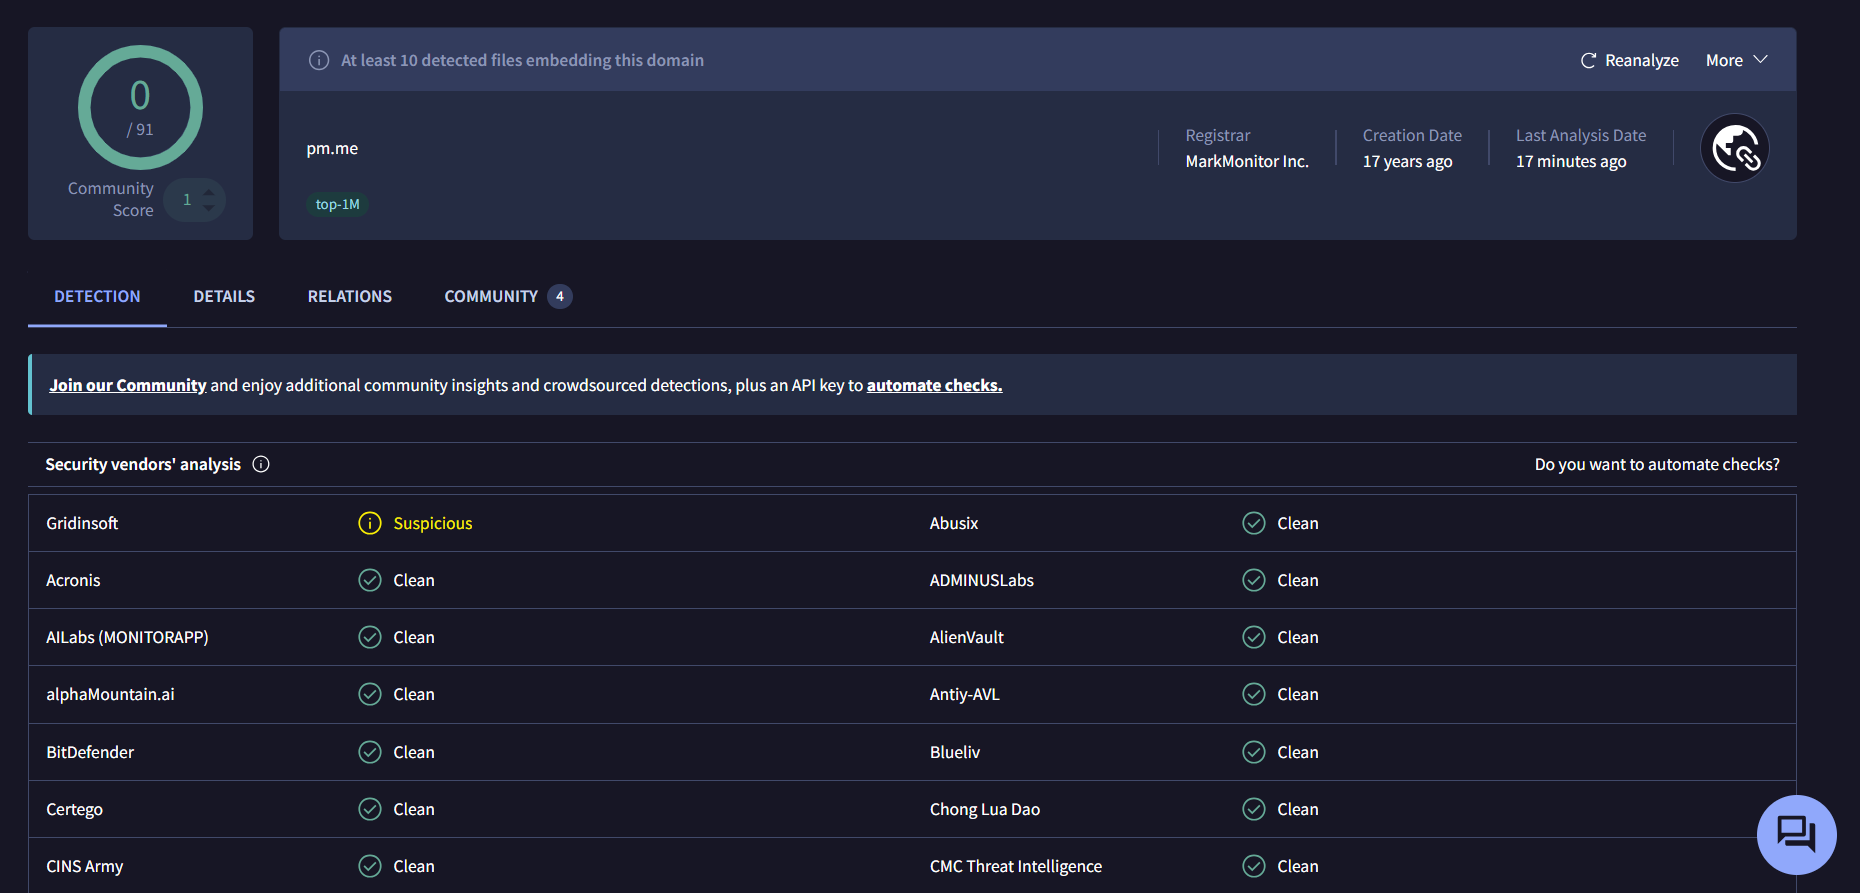
Pesquisei o domínio pm[.]me no VirusTotal e apenas 1 fornecedor o considerou suspeito.


Captura de tela 2026-05-27 151915

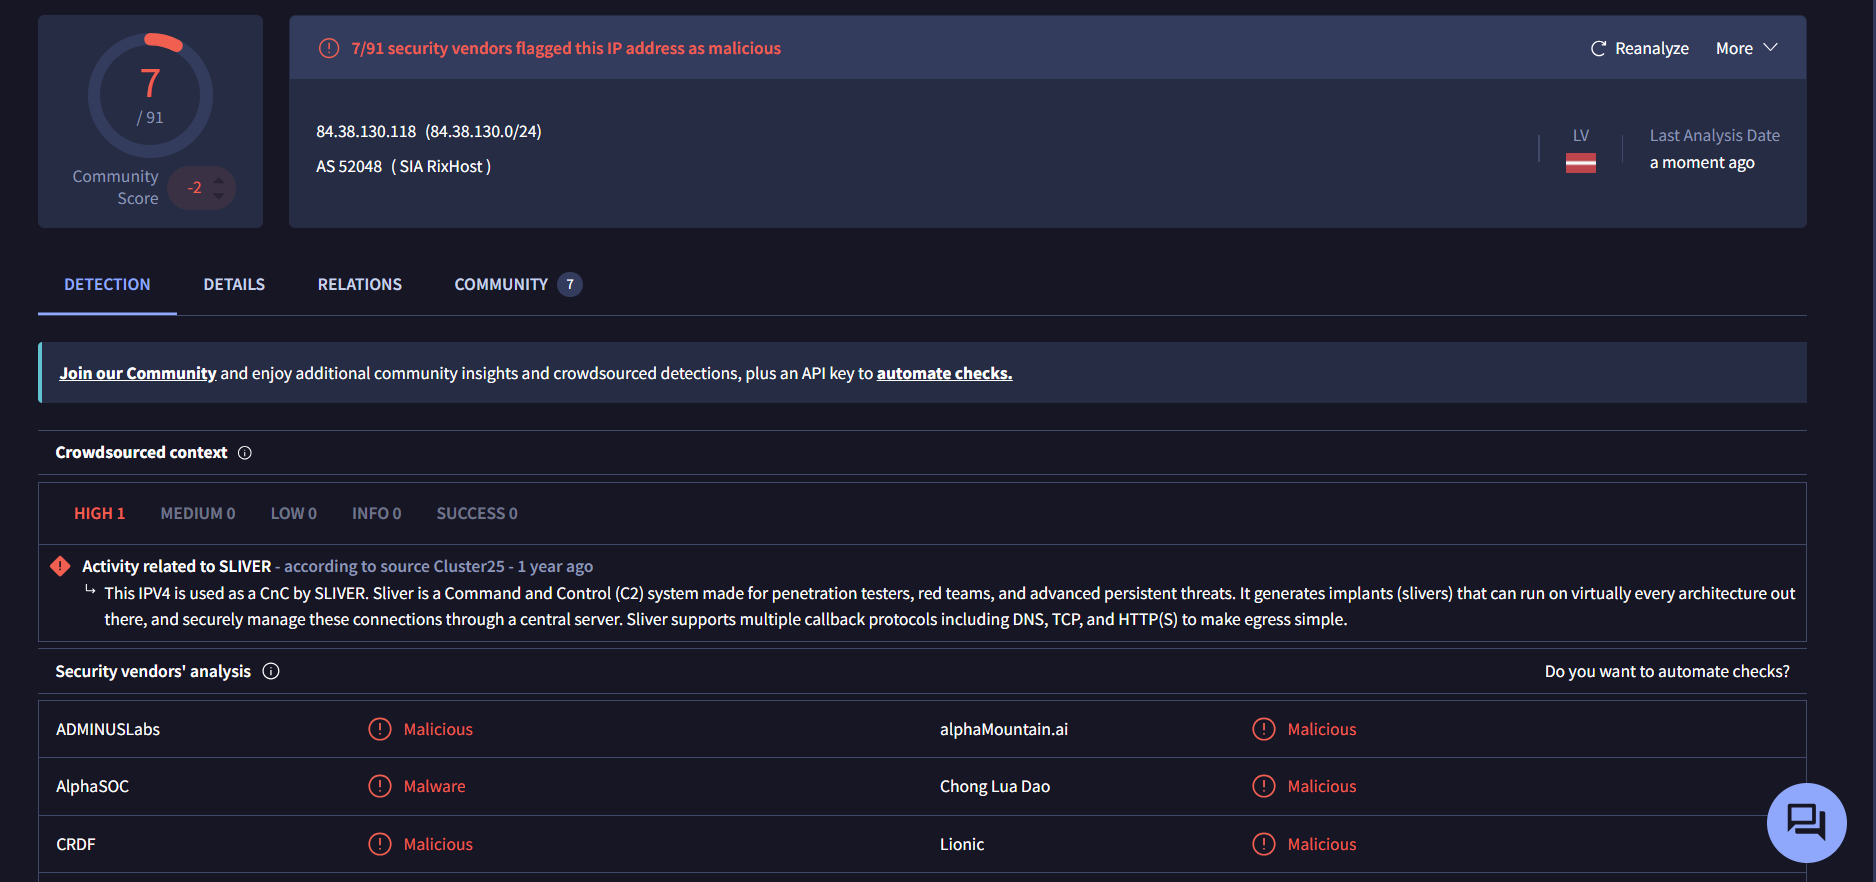
No entanto, quando pesquisei o endereço SMTP 84[.]38[.]130[.]118, 7 fornecedores o classificaram como Malicioso e Malware, e estava relacionado ao servidor C2 SILVER.

Captura de tela 2026-05-27 180753 Captura de tela 2026-05-27 180810

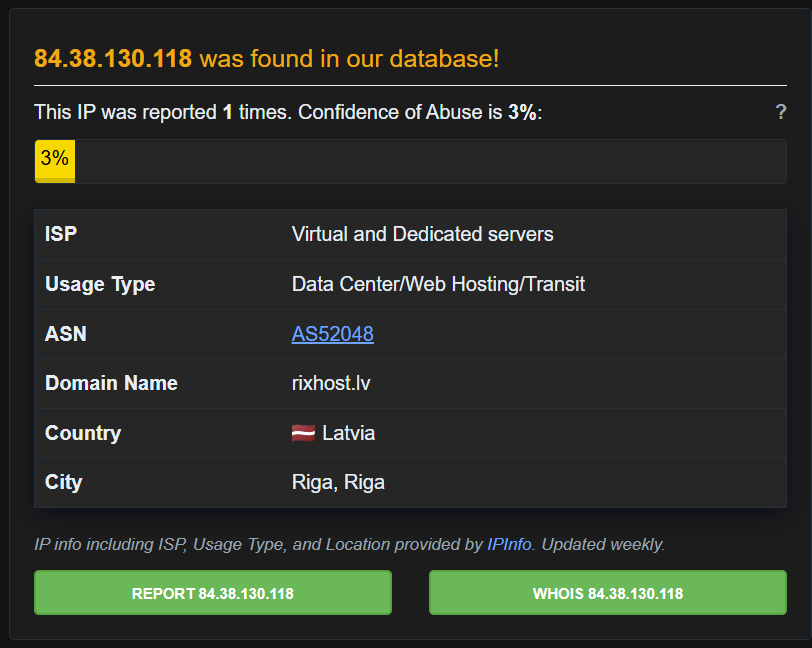
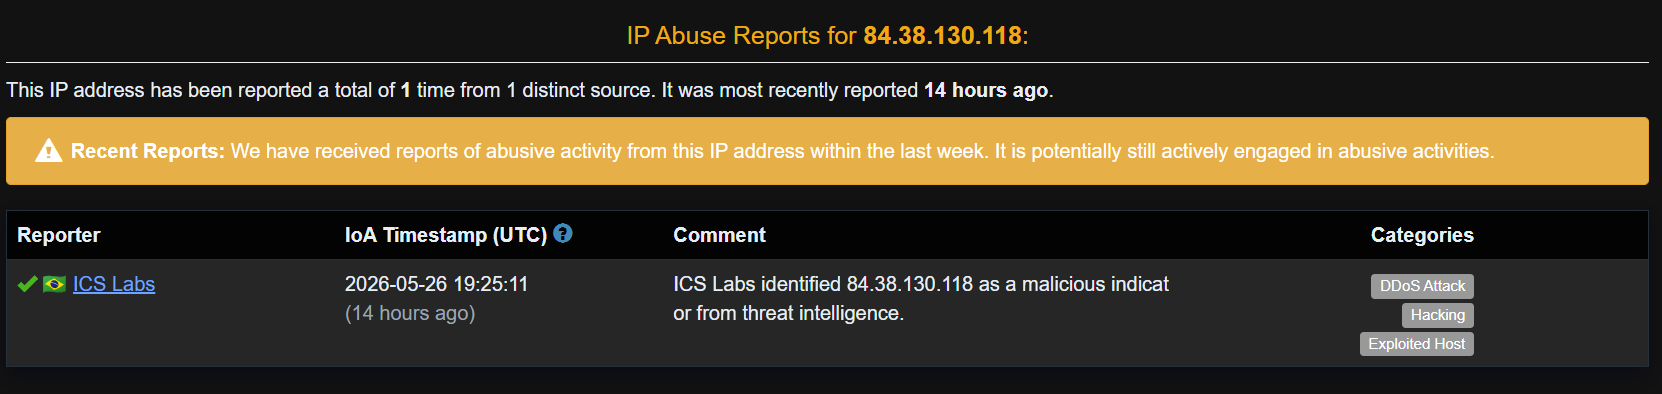
84[.]38[.]130[.]118 também foi encontrado no banco de dados do AbuseIPDB. Ele está localizado em Riga, Riga, Letônia, pertence ao nome de domínio rixhost.lv e é categorizado como Ataque DDoS, Hacking e Host Explorado.


Captura de tela 2026-05-27 152243

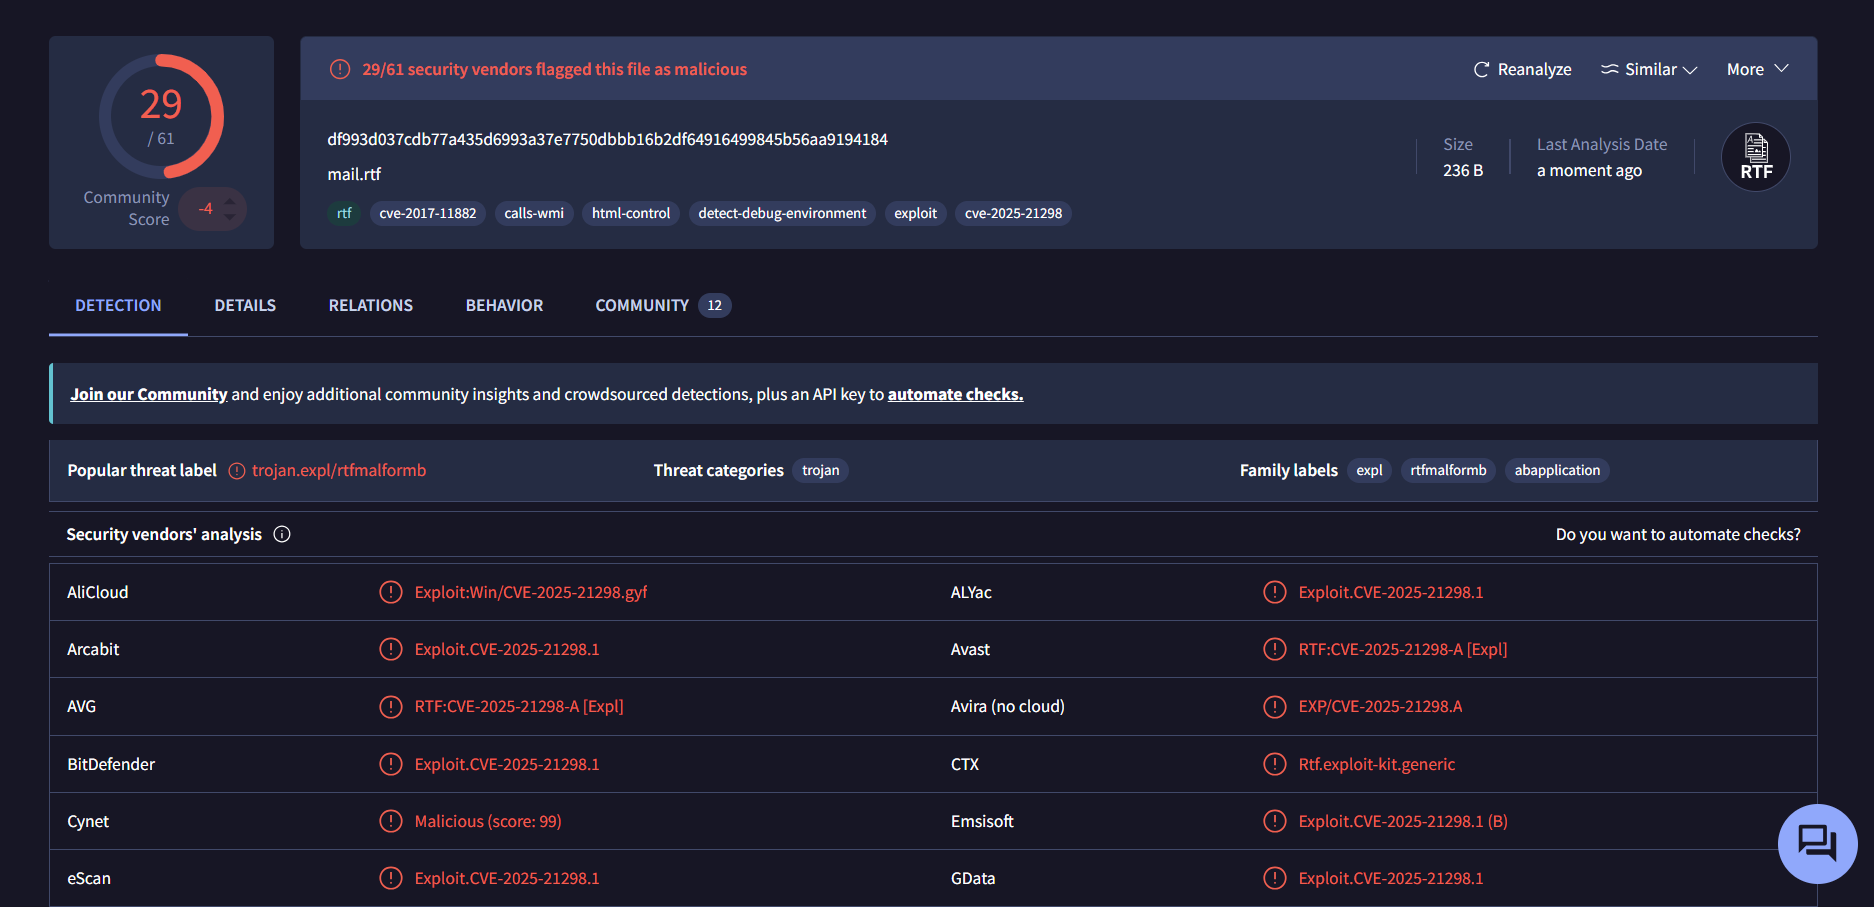
Finalmente, pesquisei o hash df993d037cdb77a435d6993a37e7750dbbb16b2df64916499845b56aa9194184 do anexo mail.rtf no VirusTotal e 29 dos 61 fornecedores classificaram o anexo como Malicioso. Ele pertence à família de malware rtfmalformb e foi associado à vulnerabilidade CVE-2025-21298.

Foi confirmado que um e-mail de phishing com um anexo malicioso foi enviado para Austin.

(Voltar ao Topo)

Baixar ferramenta