

SafeLine v9.4.3
WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.
SafeLine - Torne seus aplicativos web seguros
🏠 Site | 📖 Documentação | 🔍 Demonstração ao vivo | 🙋♂️ Discord | 中文版
🏆 Conquistas
👋 INTRODUÇÃO
SafeLine é um WAF (Web Application Firewall) auto-hospedado para proteger seus aplicativos web contra ataques e exploits.
Um firewall de aplicação web ajuda a proteger aplicativos web filtrando e monitorando o tráfego HTTP entre um aplicativo web e a Internet. Ele normalmente protege aplicativos web contra ataques como SQL injection, XSS, code injection, os command injection, CRLF injection, ldap injection, xpath injection, RCE, XXE, SSRF, path traversal, backdoor, bruteforce, http-flood, bot abused, entre outros.
💡 Como funciona
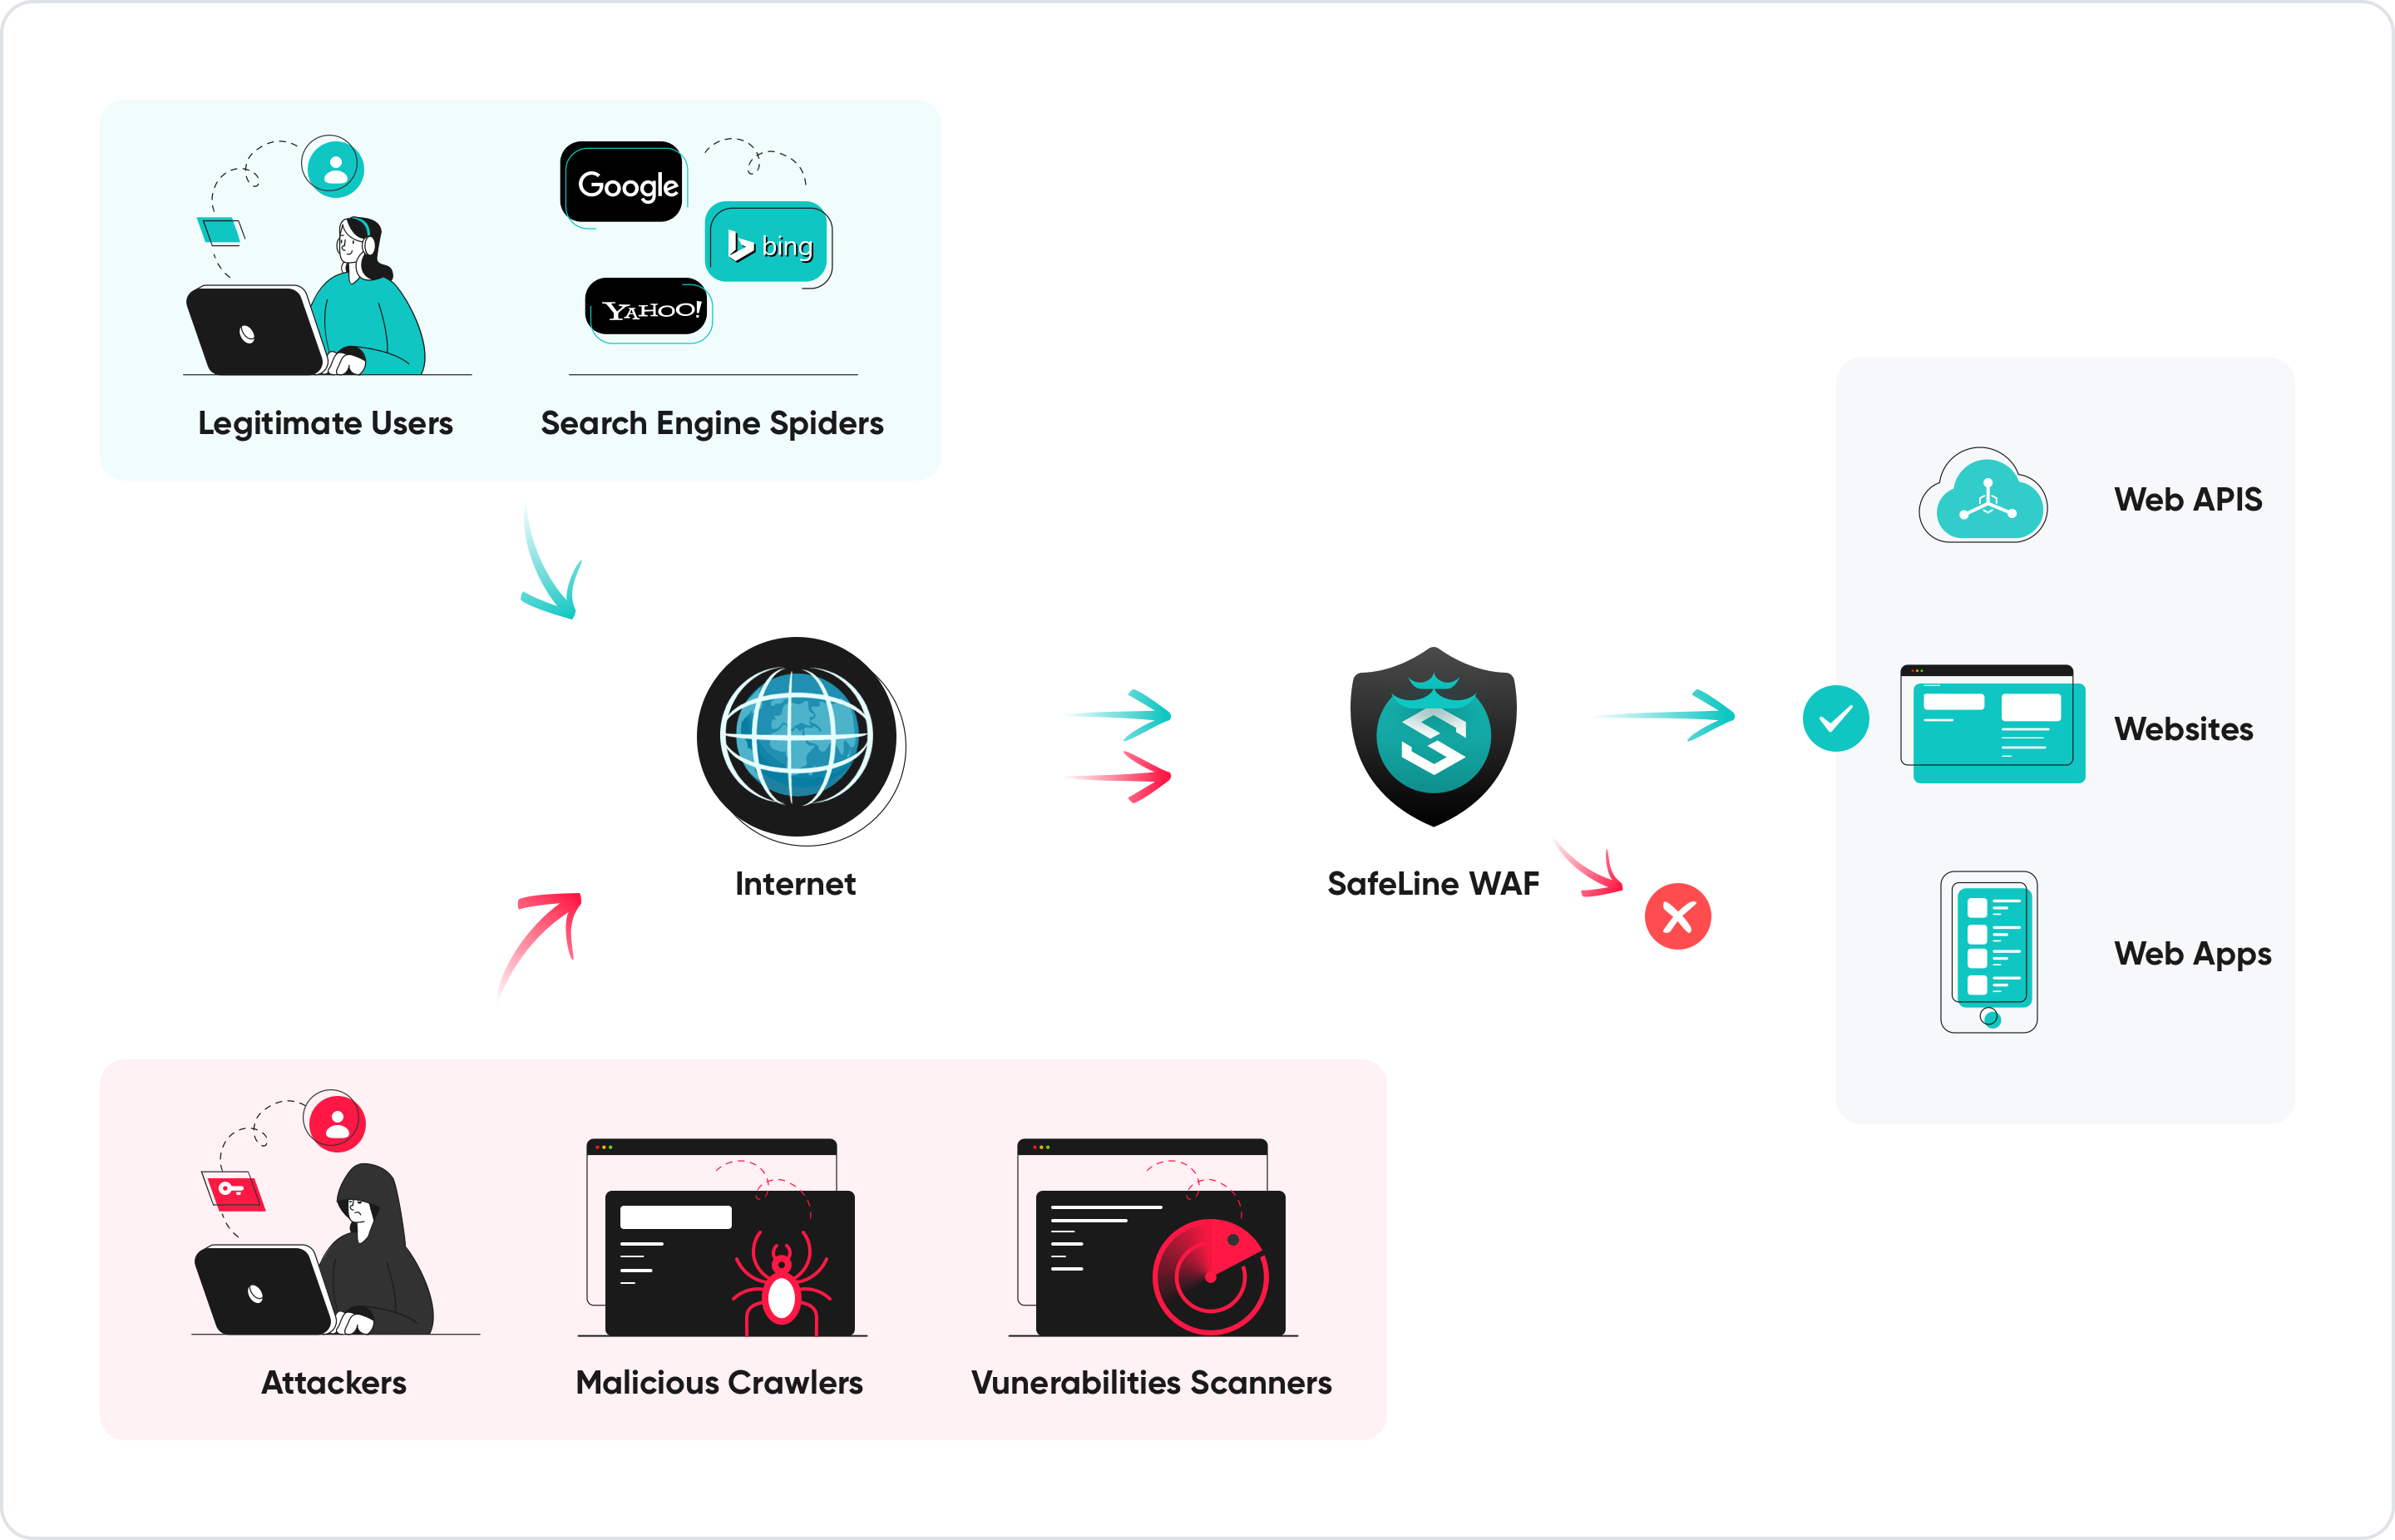
Ao implantar um WAF na frente de um aplicativo web, um escudo é colocado entre o aplicativo web e a Internet. Enquanto um servidor proxy protege a identidade de uma máquina cliente usando um intermediário, um WAF é um tipo de proxy reverso, protegendo o servidor da exposição ao fazer com que os clientes passem pelo WAF antes de chegar ao servidor.
Um WAF protege seus aplicativos web filtrando, monitorando e bloqueando qualquer tráfego HTTP/S malicioso que se dirija ao aplicativo web, e impede que quaisquer dados não autorizados saiam do aplicativo. Ele faz isso seguindo um conjunto de políticas que ajudam a determinar qual tráfego é malicioso e qual é seguro. Assim como um servidor proxy atua como intermediário para proteger a identidade de um cliente, um WAF opera de forma semelhante, mas atuando como um intermediário de proxy reverso que protege o servidor do aplicativo web de um cliente potencialmente malicioso.
suas capacidades principais incluem:
- Defesas contra ataques web
- Defesa proativa contra abuso de bots
- Criptografia de código HTML e JS
- Limitação de taxa baseada em IP
- Lista de Controle de Acesso Web
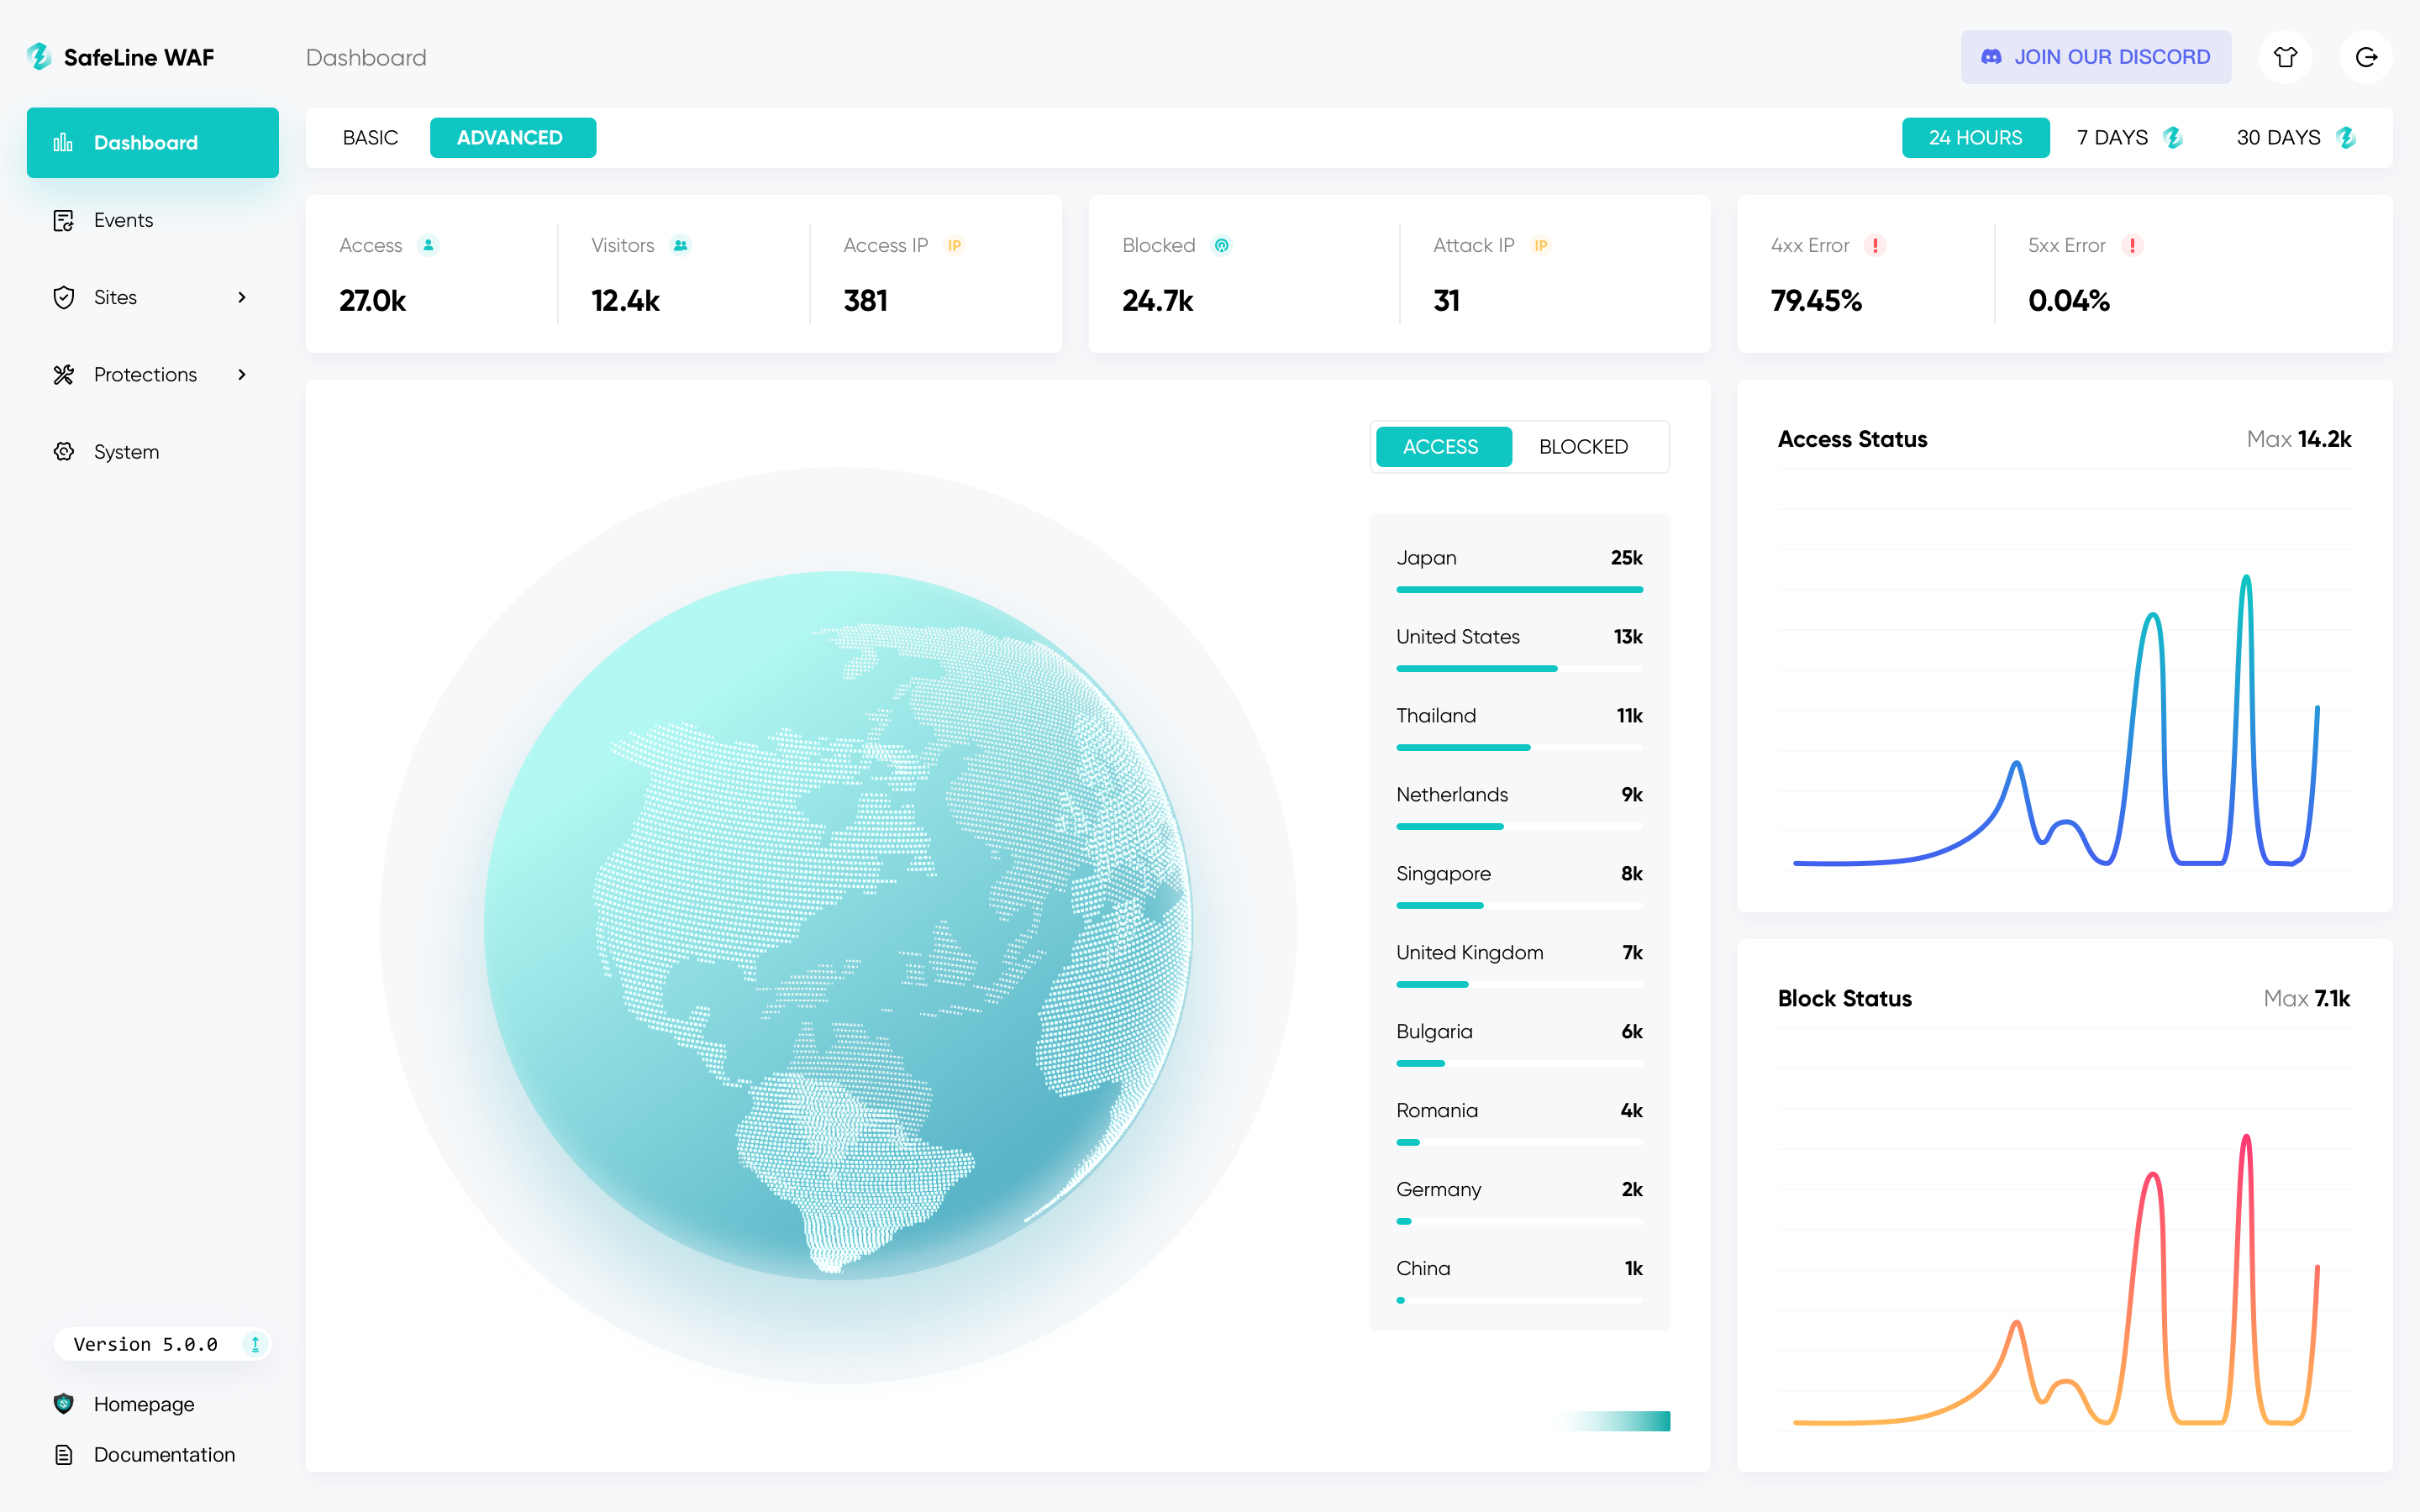
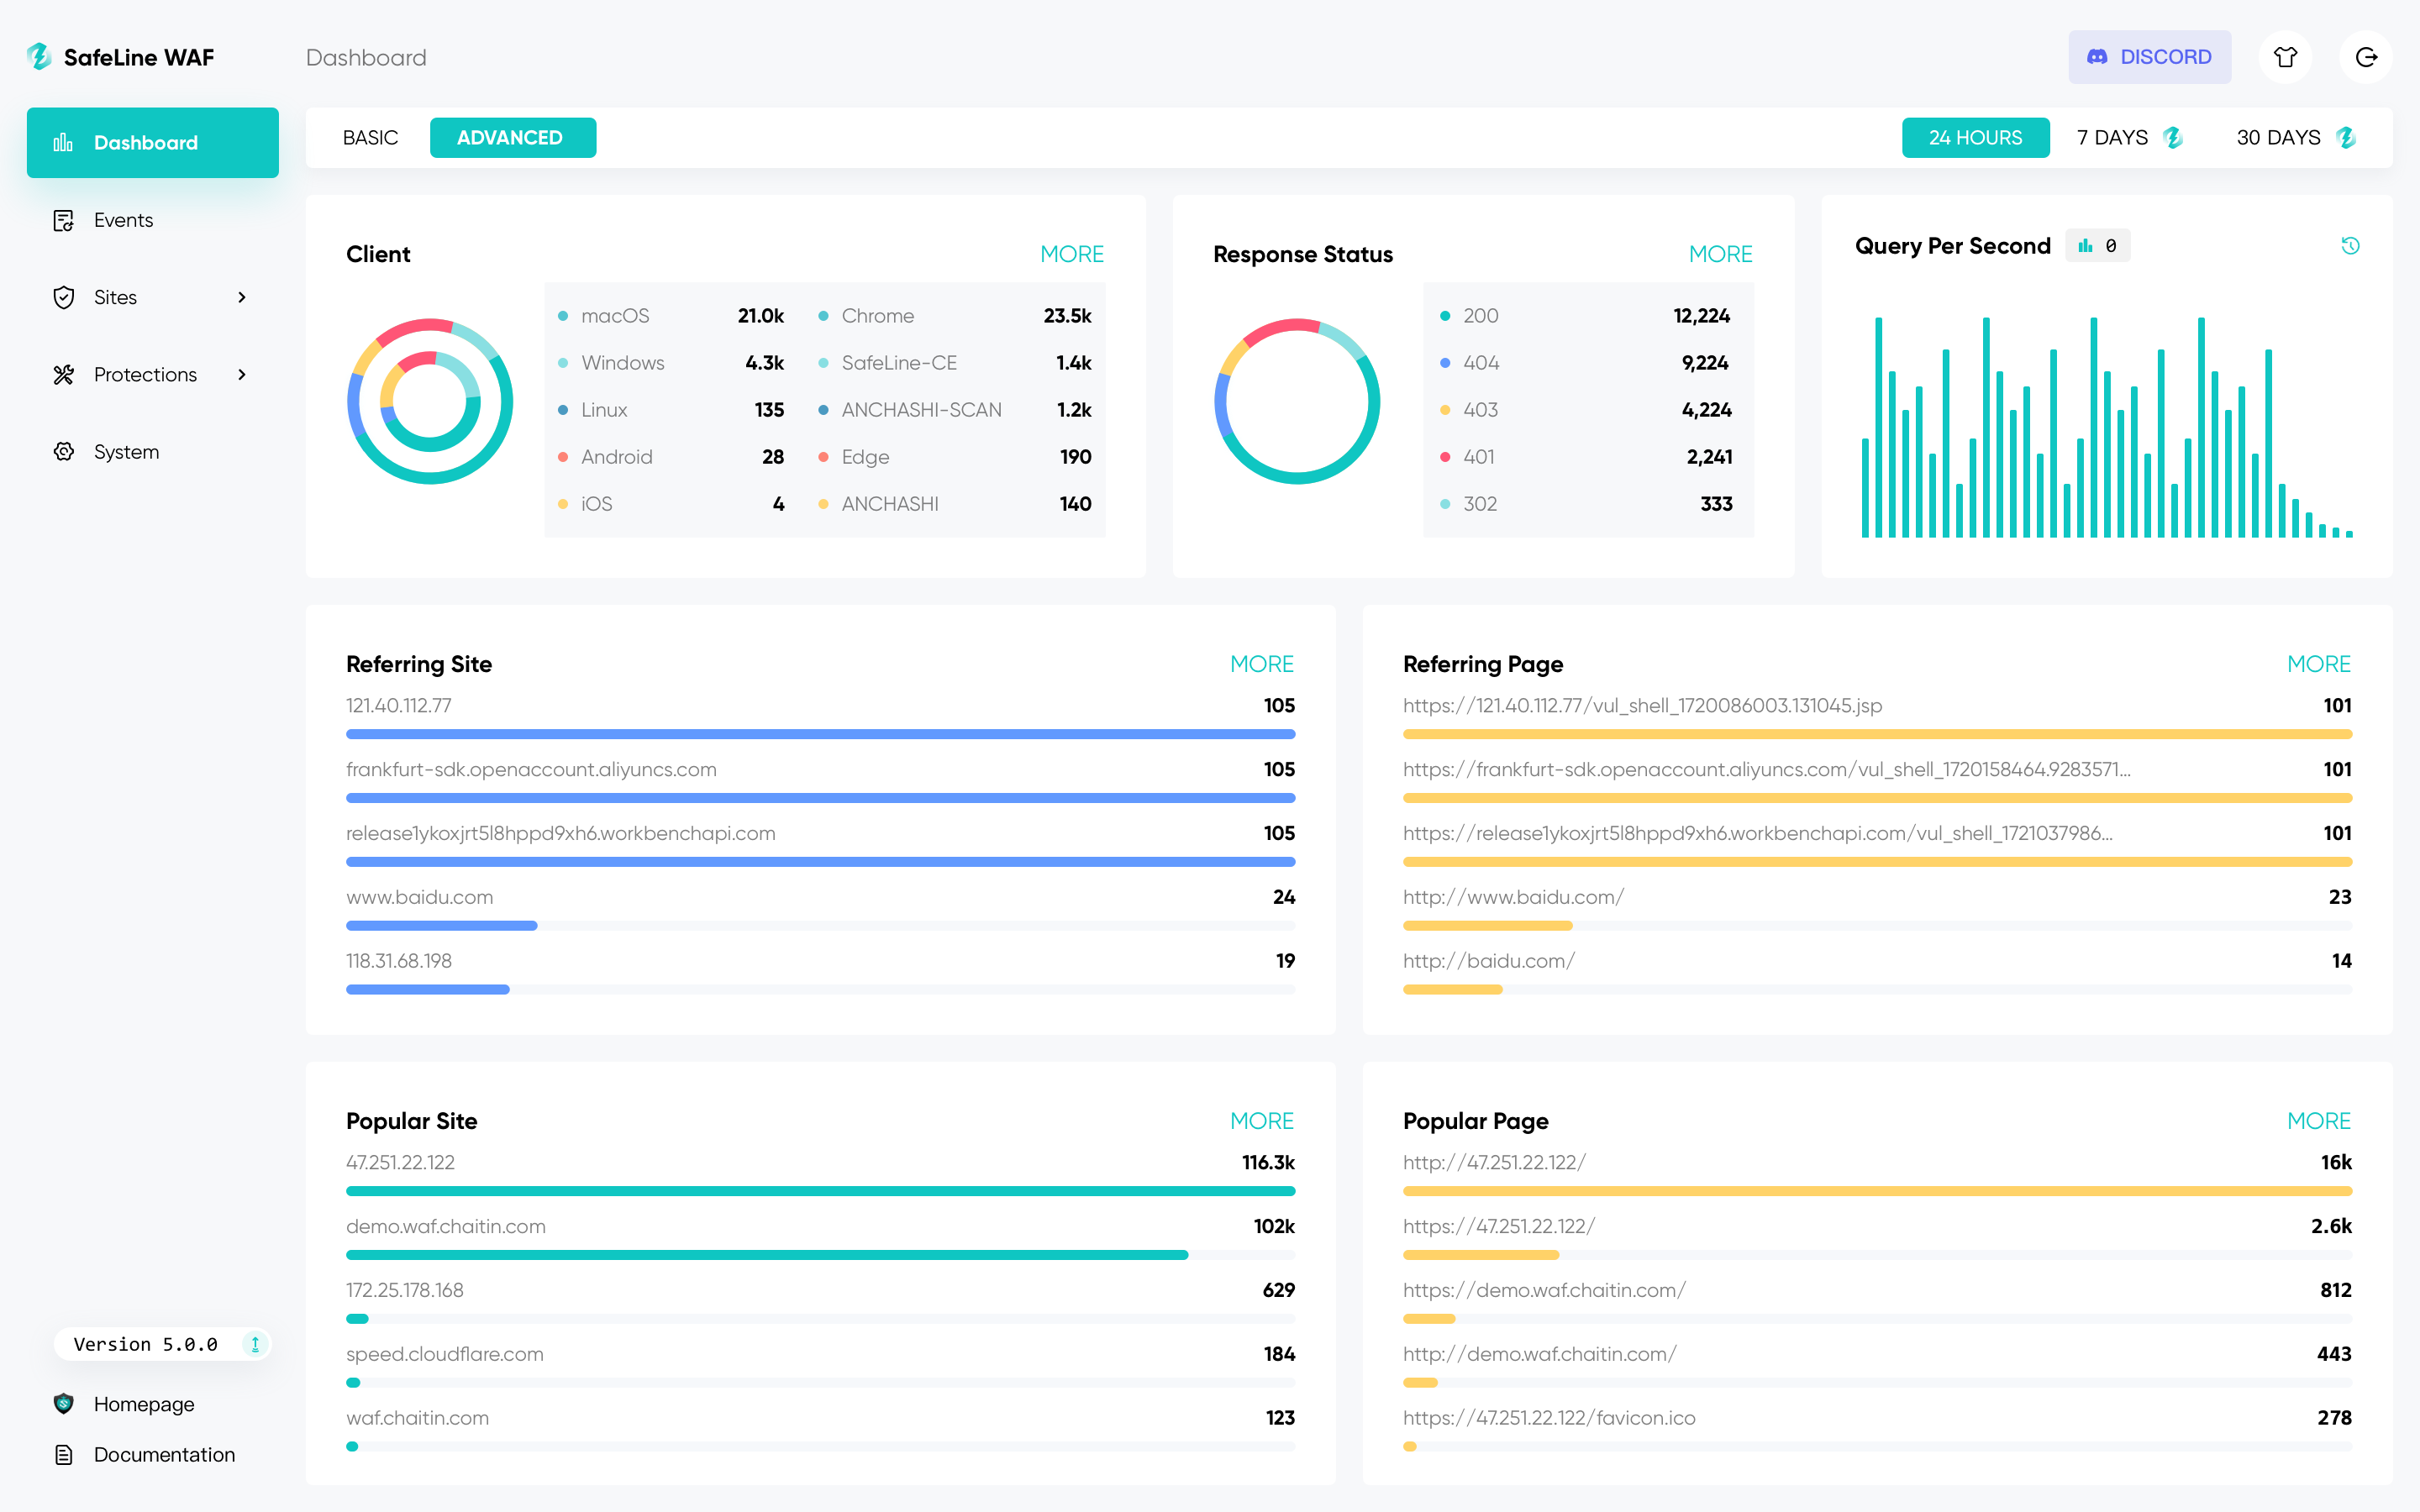
⚡️ Capturas de tela
 |  |
|---|---|
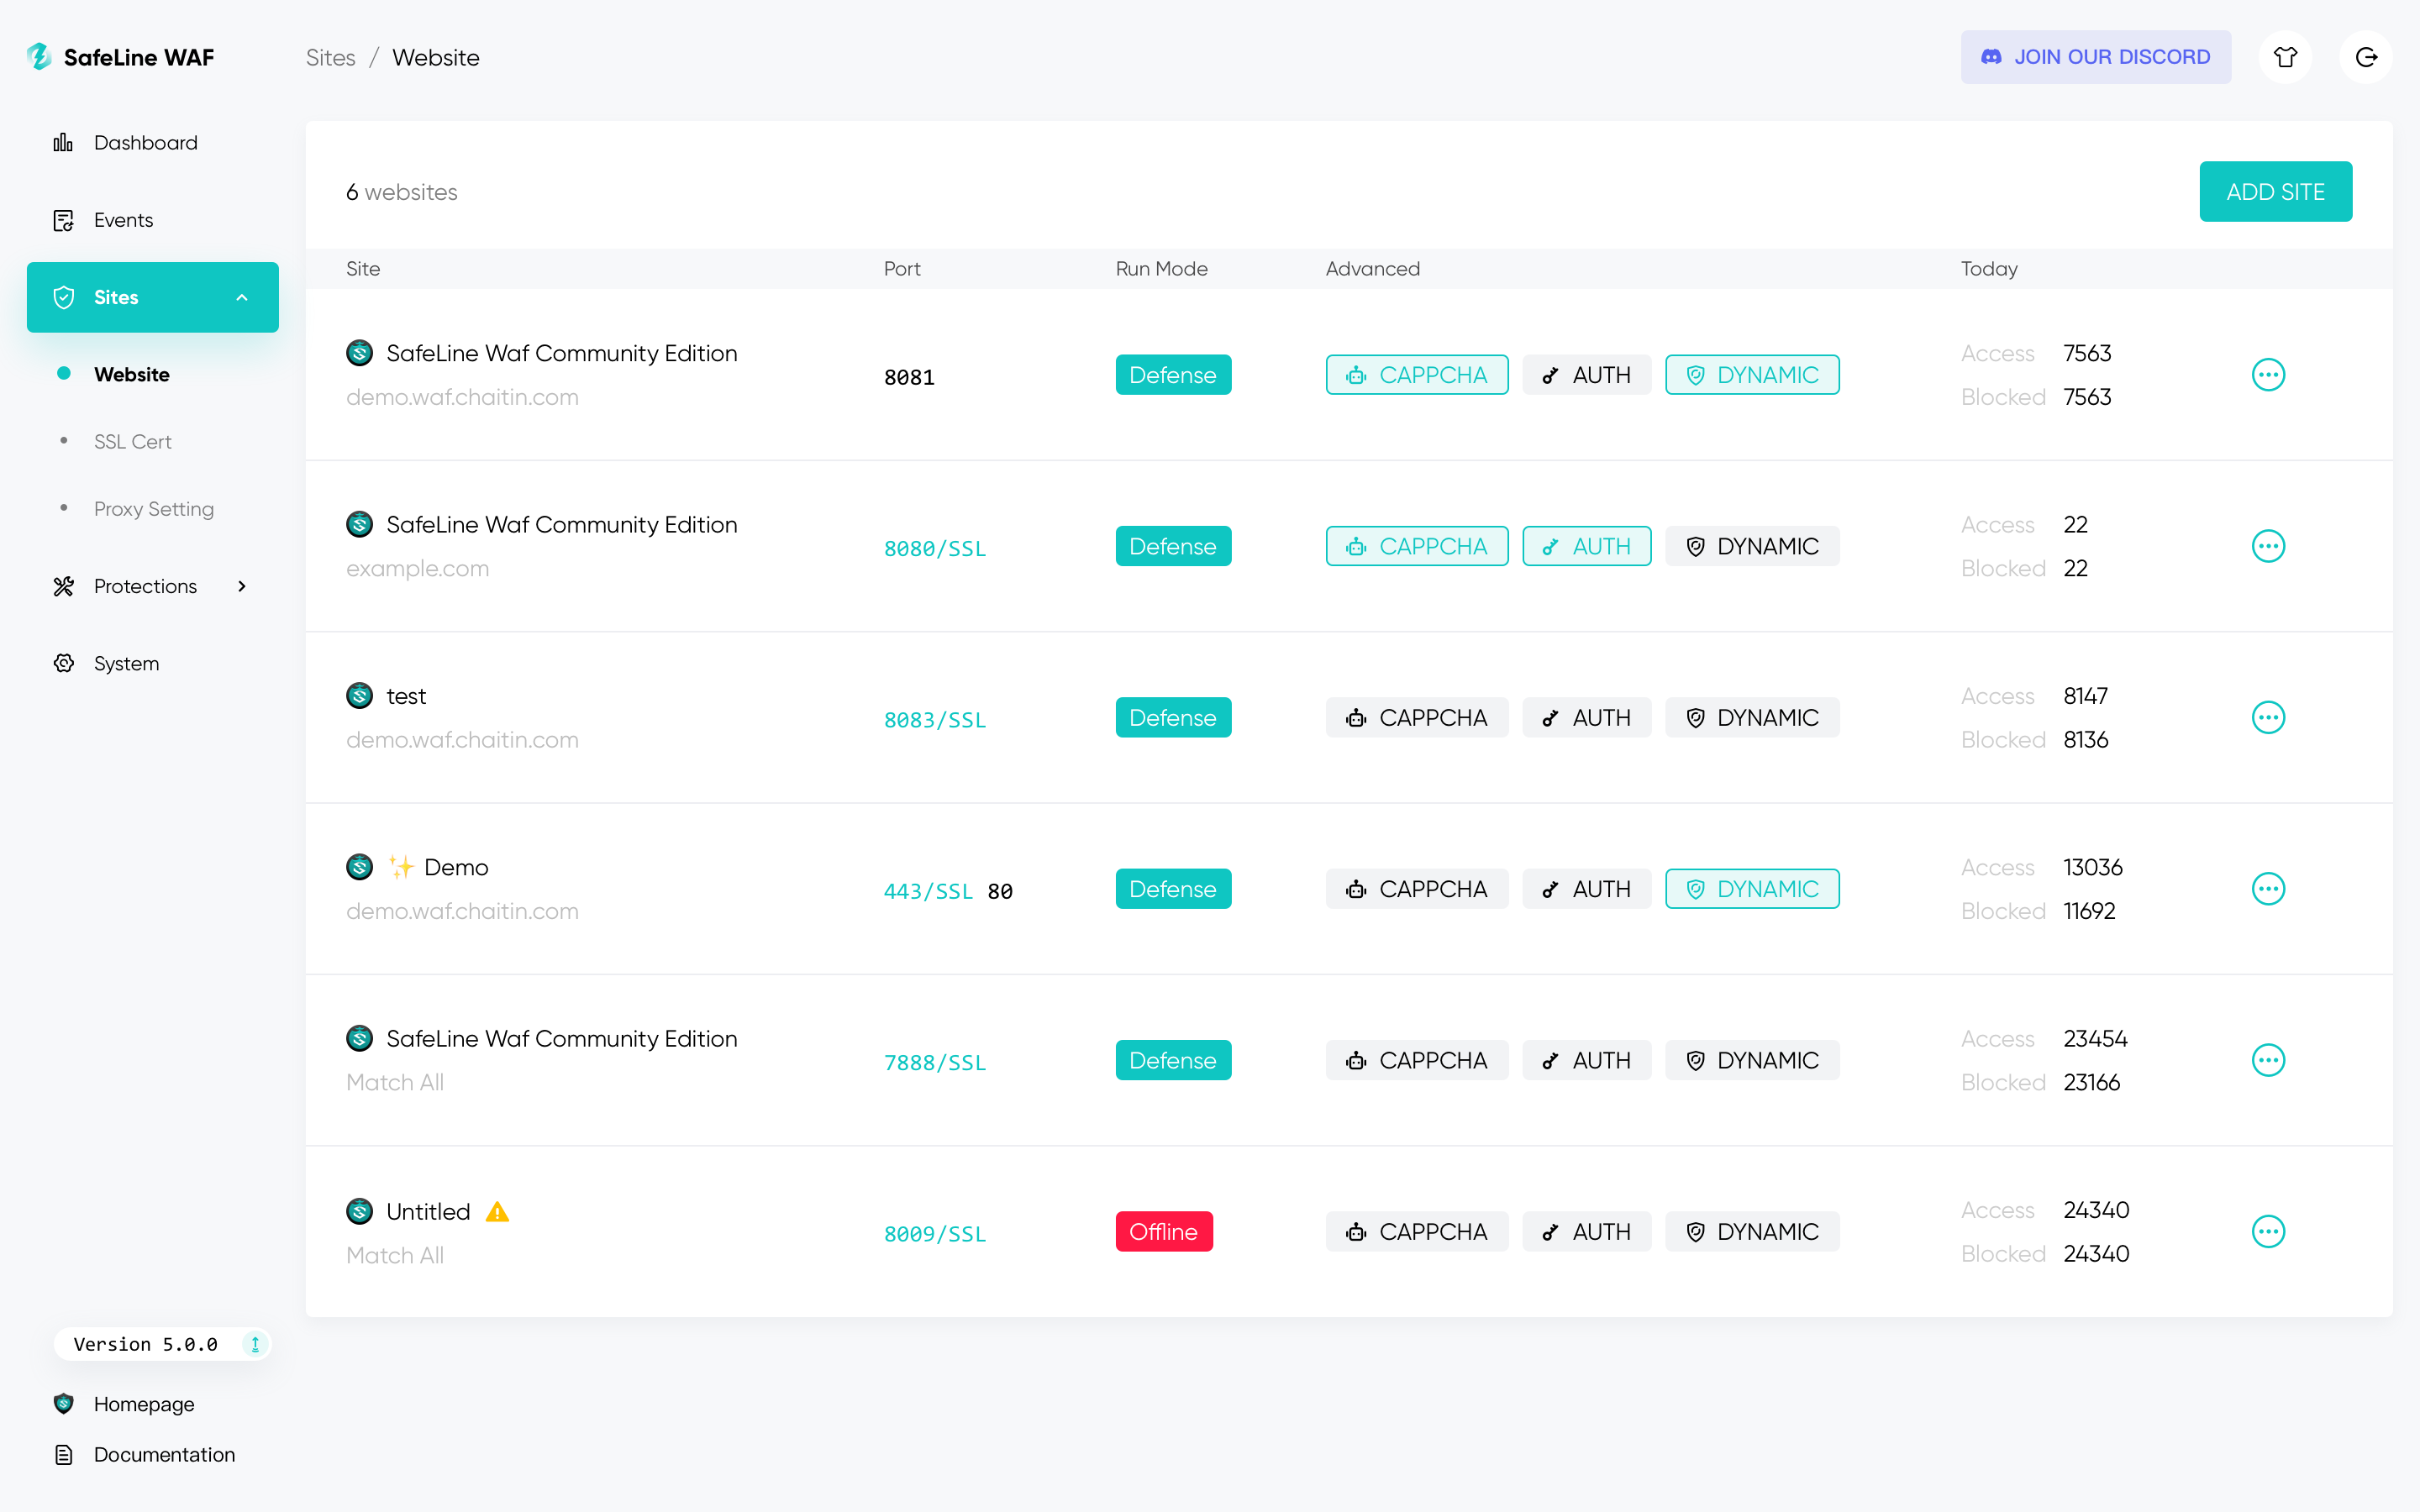 | 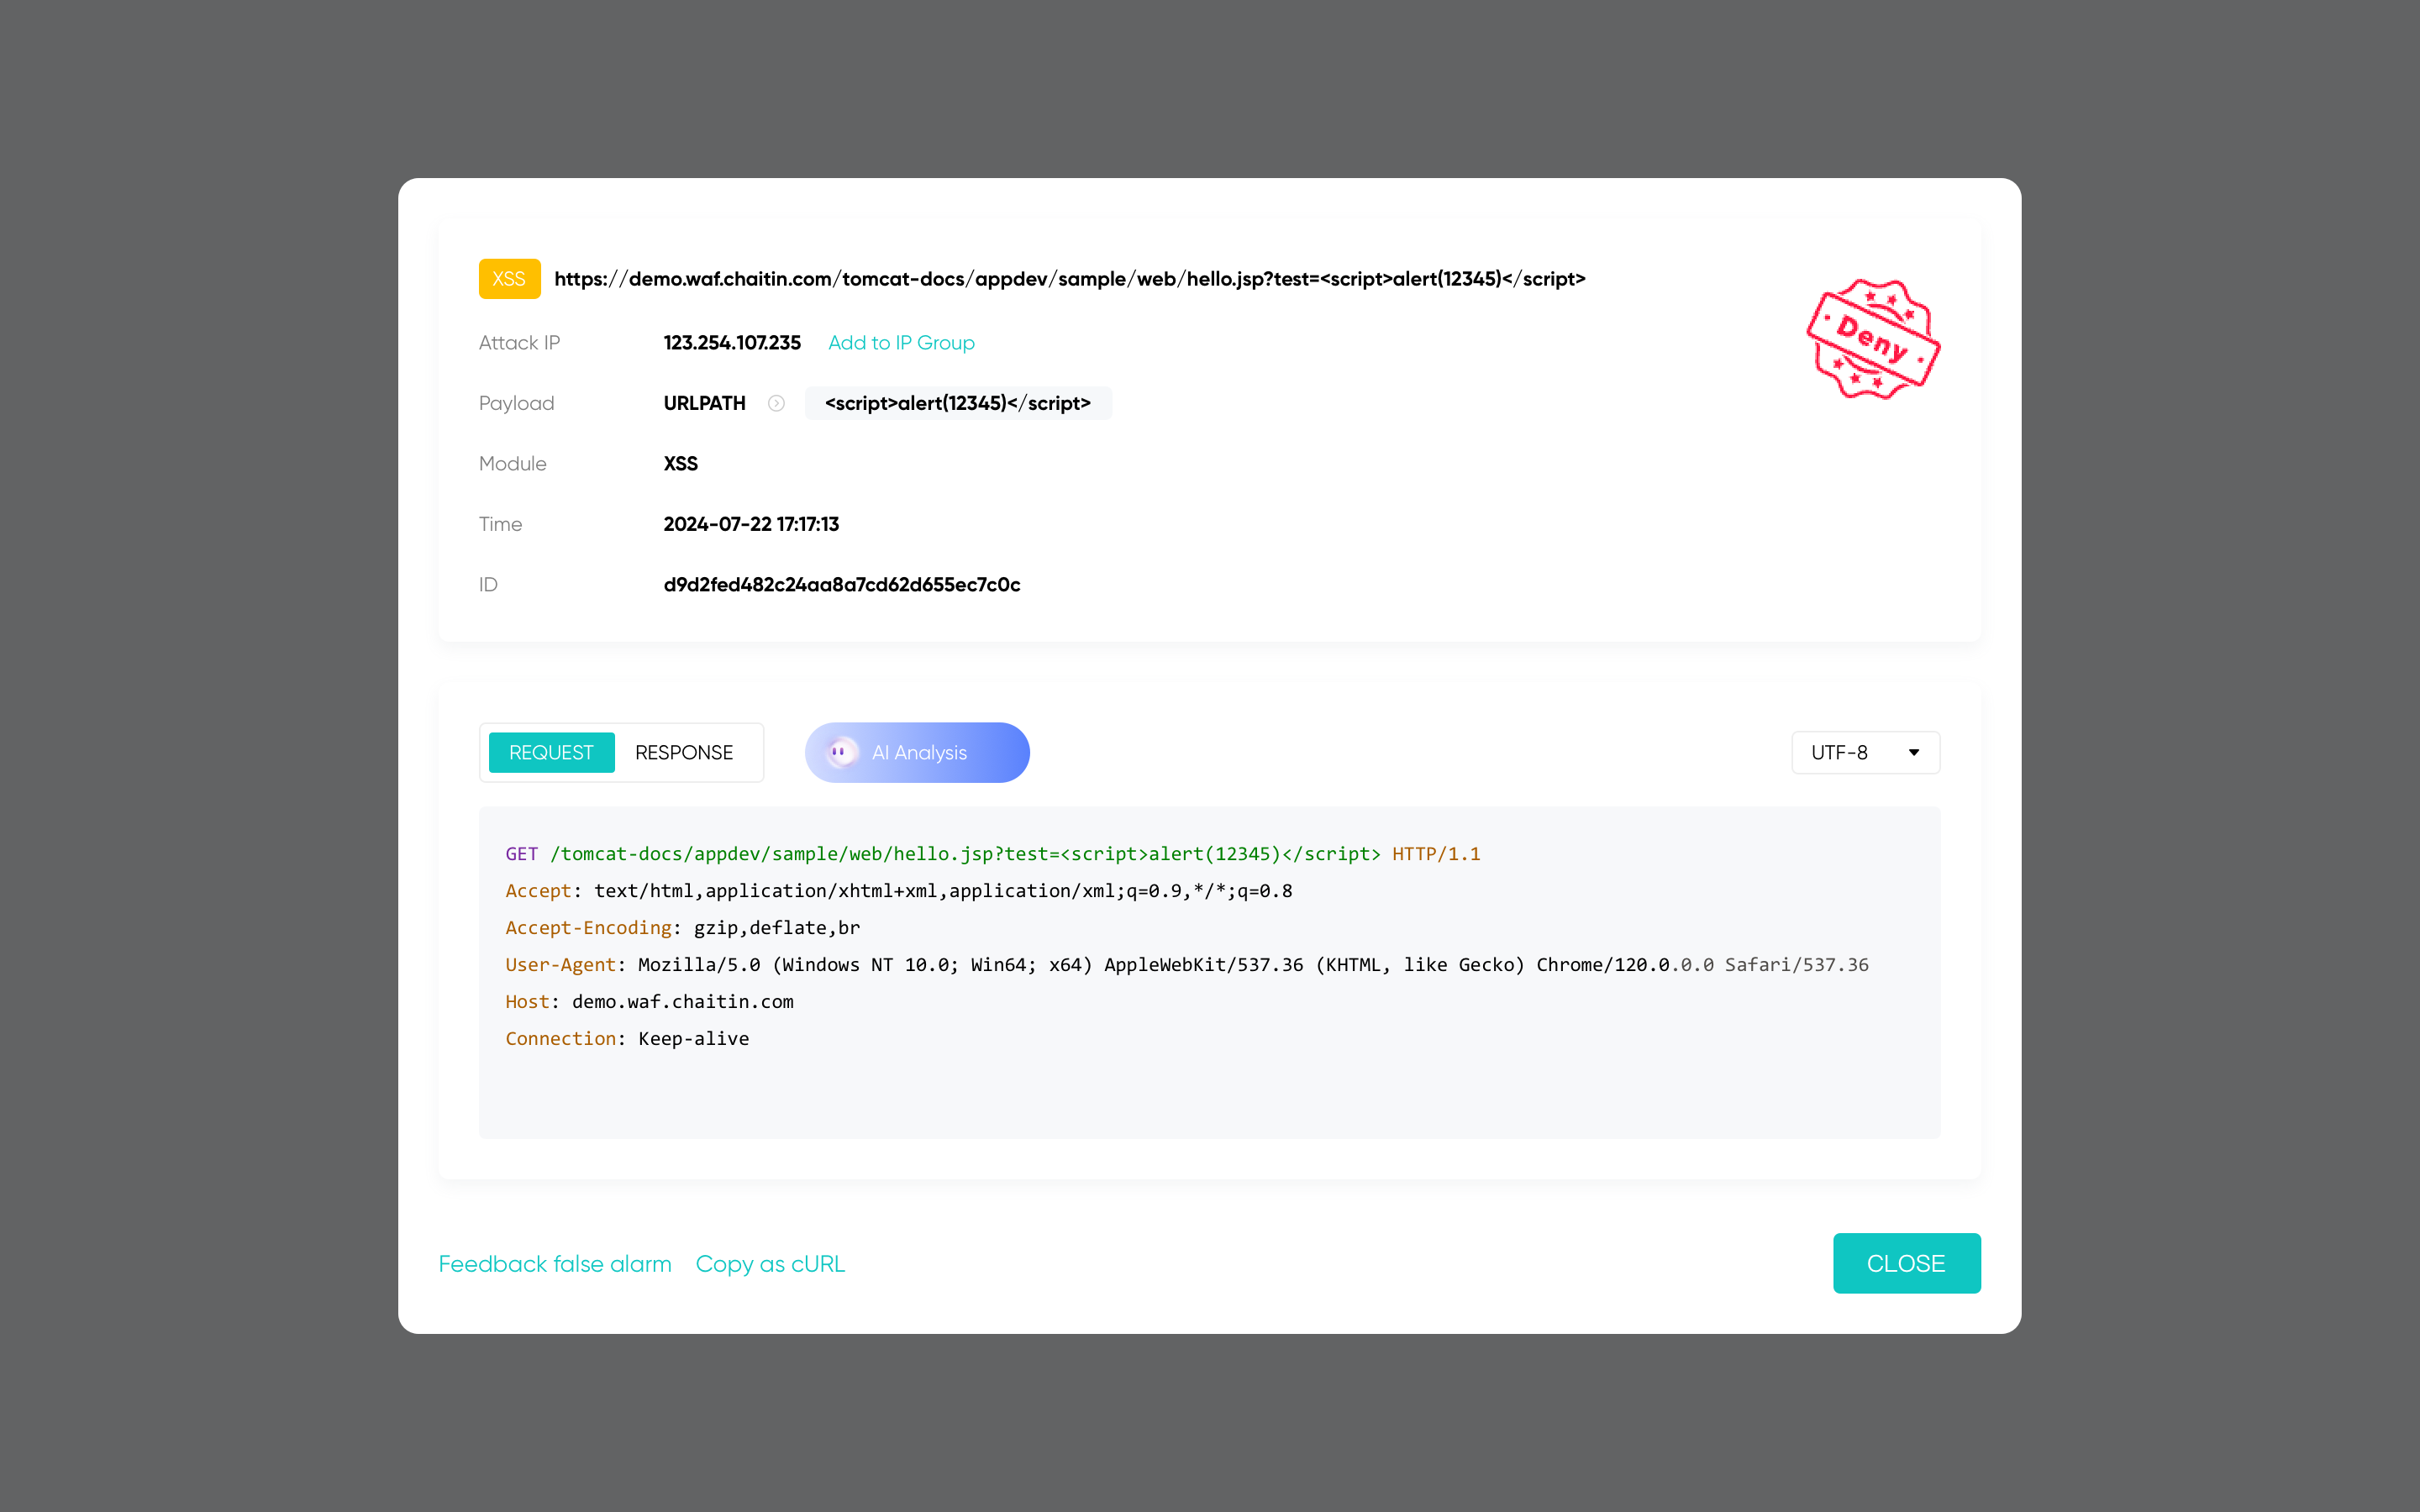 |
Obtenha a Demonstração ao Vivo
🔥 RECURSOS
Lista dos principais recursos a seguir:
Bloqueio de Ataques Web- Defende contra todos os ataques web, como
injeção de SQL,XSS,injeção de código,injeção de comando do SO,injeção de CRLF,XXE,SSRF,path traversale assim por diante.
- Defende contra todos os ataques web, como
Limitação de Taxa- Proteja seus aplicativos web contra
ataques DoS,tentativas de força bruta,picos de tráfegoe outros tipos de abuso, limitando o tráfego que excede os limites definidos.
- Proteja seus aplicativos web contra
Desafio Anti-Bot- Desafios anti-bot para proteger seu site contra
ataques de bots; usuários humanos serão permitidos, rastreadores e bots serão bloqueados.
- Desafios anti-bot para proteger seu site contra
Desafio de Autenticação- Quando o desafio de autenticação está ativado, os visitantes precisam inserir a senha, caso contrário serão bloqueados.
Proteção Dinâmica- Quando a proteção dinâmica está ativada, os códigos html e js em seu servidor web serão criptografados dinamicamente a cada visita.