
 #1
Ferramentas automatizadas para detecção de falhas comuns em aplicações web (ex. XSS, SQLi).
Recomendado pelo Kitploit

 wapiti-scanner/wapiti
Scanner de vulnerabilidades web escrito em Python3
 devcop95/bugbounty-lab101
Um workspace completo de bug bounty para pesquisadores do HackerOne. Inclui aplicação de escopo, pipeline automatizado de recon/vuln (mais de 400…
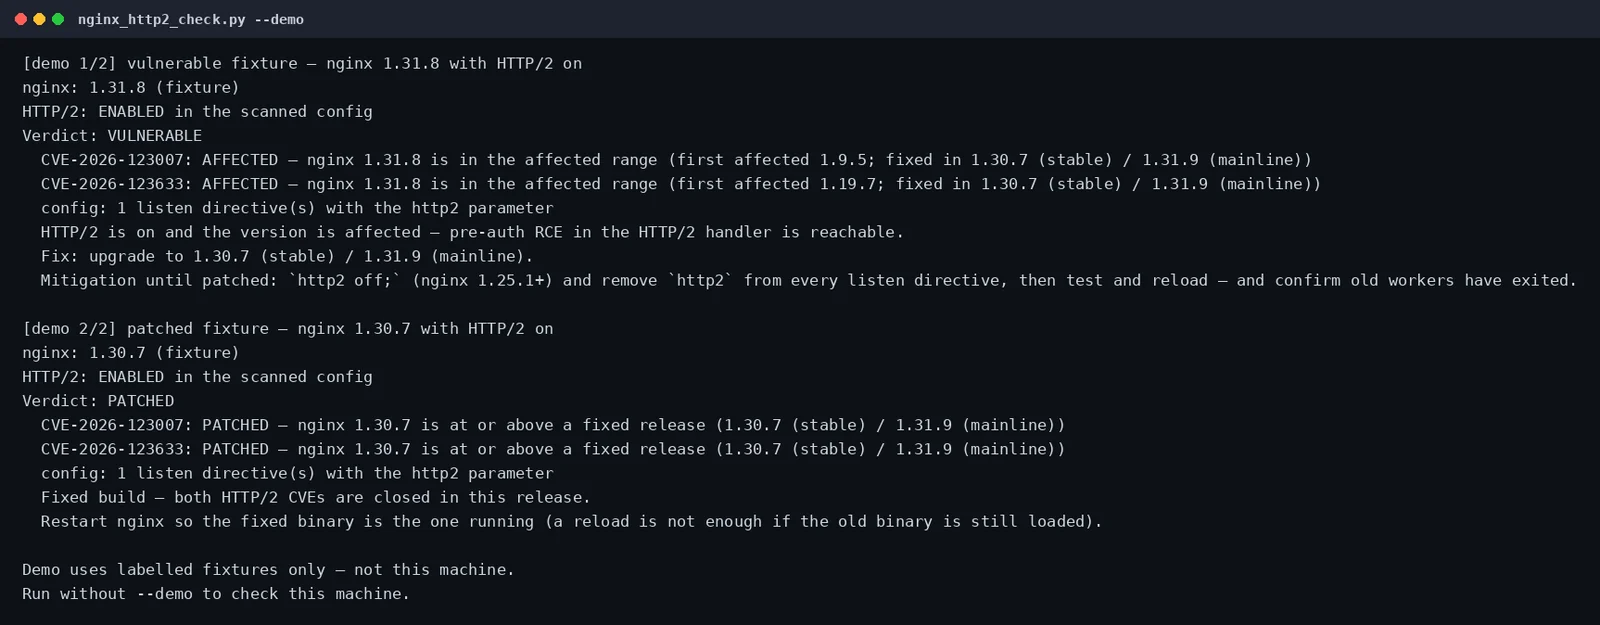 mahgal/nginx-http2-rce-check
Responda 'estou exposto ao RCE do Nginx HTTP/2?' em um único comando — verifique sua versão do nginx e a configuração de HTTP/2 em relação a…
 c0re-i5/intbug-lab
Laboratório de loopback reproduzível + bateria de invariantes para bugs de inteiros no controle de fluxo do HTTP/2 (classe nginx CVE-2026-123007).…
 foxcornlab/nginx-scanner
Detection-only triage scanner that grades nginx and NGINX Plus versions against nginx2root CVE fixes, probes HTTP/2, HTTP/3, resolver, mail proxy and…
 materaj2/cve-2026-123007-scanner
Um scanner seguro e sem dependências que identifica servidores NGINX quanto a duas vulnerabilidades de corrupção de memória em HTTP/2 divulgadas pela…
 ghosttroops/scan4all
Repositório oficial vuls Scan: 15000+PoCs; 23 tipos de quebra de senha de aplicativos; 7000+ impressões digitais web; 146 protocolos e 90000+ regras…
 timthebeastnl/nginx2root
Bash scripts that check nginx hosts for NGINX2Root exposure: external surface scan for version, HTTP/2, HTTP/3 and mail ports, plus read-only on-host…
 arkrwn/nginx2root-cve-2026-123007
Nota de Pesquisa: Transformando Inteligência Pública em um Exploit de Root (Estudo de Caso: CVE-2026-123007)
 llcforge/cve-2026-121810
Docker-based proof-of-concept for CVE-2026-121810, an nginx HTTP/3 (QUIC) use-after-free triggered by worker_connections exhaustion, with a Python…
 llcforge/cve-2026-123633
Prova de conceito baseada em Docker para CVE-2026-123633, um use-after-free no HTTP/2 do nginx acionado por esgotamento de conexões e corridas de…
 llcforge/cve-2026-125283
PoC em Python para CVE-2026-125283, um underflow de inteiro em nginx alias + try_files acionado por meio de capturas de map, com laboratório Docker,…

 valtersit/wordpress-cve-scanner
Scan your WordPress core, themes and plugins for known CVEs from the command line. Open source, auditable, privacy-first — powered by the ValtersIT…
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
 valtersit/magento-cve-scanner
Escaneie instalações do Magento/Adobe Commerce via composer.lock — correspondência de CVE via API ValtersIT
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…
 danoszz/penthera
Agente de cibersegurança offline para as suas aplicações e ferramentas de programação com IA. I&D aberto: medido em público, melhorado a cada versão.
 im0xfay/cve-2026-121684
PoC and lab for CVE-2026-121684: unauthenticated Soledad WordPress theme shortcode-allowlist bypass and path-traversal LFI leading to RCE, with scan,…







