Agente de cibersegurança offline para as suas aplicações e ferramentas de programação com IA. I&D aberto: medido em público, melhorado a cada versão.
A revisão de segurança para a qual você nunca teve tempo. Offline, baseada em regras, e você pode verificar cada achado por conta própria.
penthera.org: verifique seu site ao vivo em poucos segundos. Passivo, nada é armazenado.
Notas diárias do Penthera: x.com/penthera_org
132 regras legíveis · 6 ferramentas MCP somente leitura · 1 dependência de runtime · 0 requisições além do loopback no benchmark · MIT, sem telemetria




penthera ui, Simple, escuro | penthera ui, Advanced, claro |
|---|---|
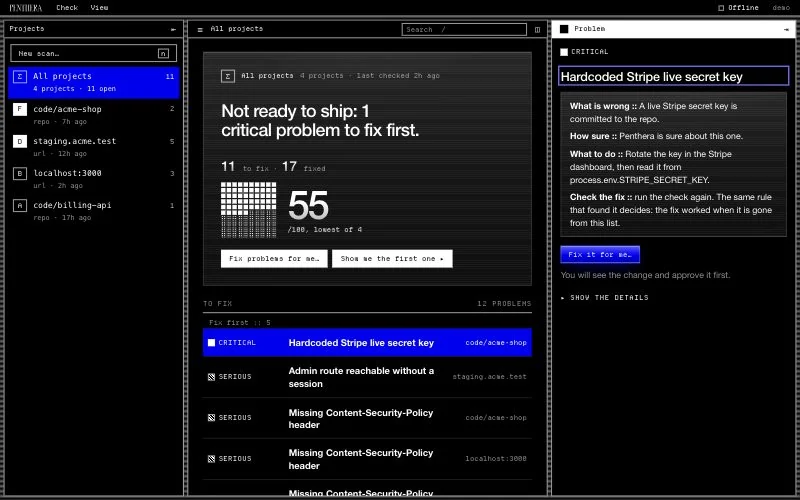 | 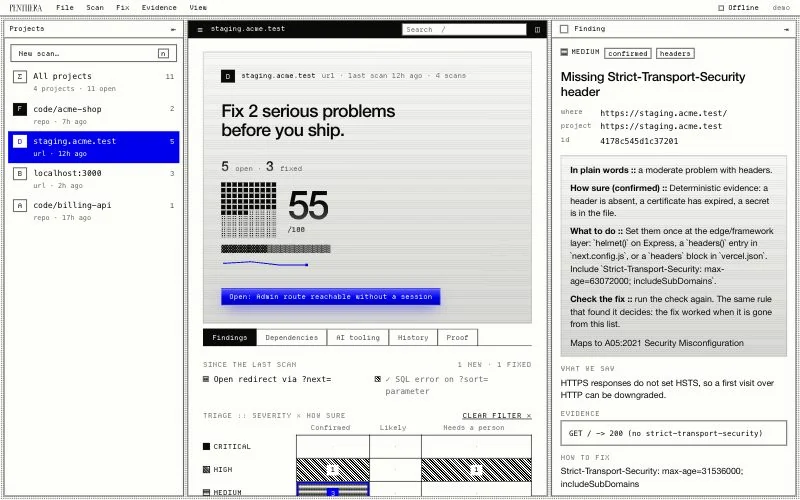 |
O Penthera verifica seu app, suas dependências e suas ferramentas de codificação com IA na sua própria máquina. Ele corrige o que pode, com a sua aprovação. Cada achado vem de uma regra que você pode ler, com sua evidência em file:line. Um modelo pode propor; uma regra decide.
É também um projeto aberto de P&D. Medimos cada verificação em público e publicamos os resultados, bons ou ruins, para que você veja até onde pode confiar nele.
Ele encontra classes conhecidas de problemas, não problemas inéditos. Não substitui um pentester humano.
Você precisa do Node.js 22 ou superior. Sem instalação, sem conta.
Construindo com Cursor, Claude Code, Codex, VS Code, Windsurf, Gemini CLI, Zed, JetBrains ou Kiro, ou um construtor de apps como Lovable, Bolt, Base44, Replit ou v0? Penthera na sua ferramenta de codificação tem a configuração para cada um.
No seu terminal. Execute isto na pasta do seu projeto:
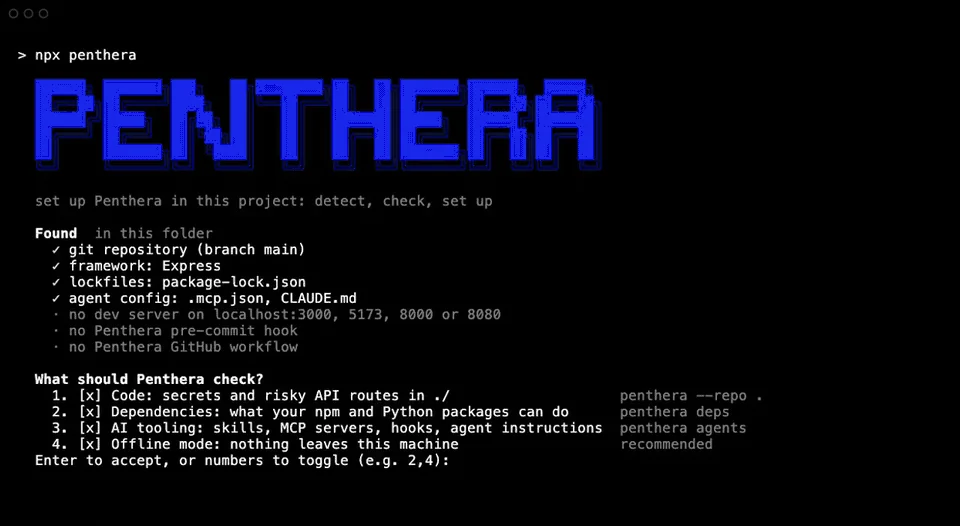
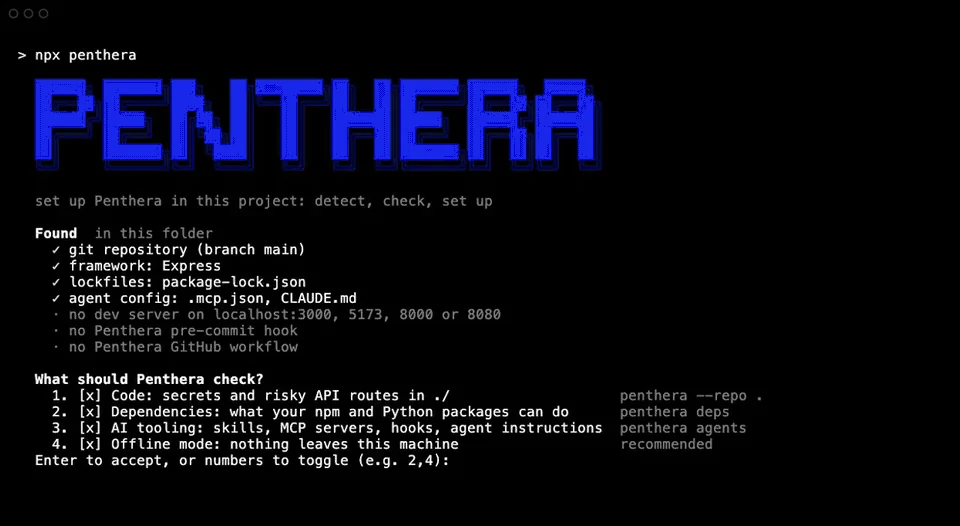
npx penthera
Ele deteta a sua configuração offline, pergunta o que verificar e dá-lhe uma classificação por área e as três coisas a corrigir primeiro. Ele analisa a sua aplicação em execução apenas depois de confirmar que a aplicação é sua. Nada é commitado ou enviado (início guiado).
No seu agente de programação, como uma skill. Depois pergunte "scan my app for security issues":
npx skills add danoszz/penthera
No seu agente de programação, como servidor MCP. Seis ferramentas somente leitura para Claude Code, Cursor, Codex, VS Code e Windsurf. Fixe a versão:
claude mcp add penthera -- npx -y [email protected] mcp
No Claude Code, como um plugin. A partir do prompt do Claude Code:
/plugin marketplace add danoszz/penthera
/plugin install penthera@penthera
No Gemini CLI, como uma extensão. Ele executa o servidor MCP fixado em
gemini-extension.json, que acompanha a versão mais recente,
incluindo as candidatas a lançamento:
gemini extensions install https://github.com/danoszz/penthera
Outros clientes: docs/commands/mcp.md. Outras formas de instalação de skills: docs/commands/skill.md.
Para executá-lo em um contêiner:
docker build -t penthera . && docker run --rm penthera https://your-app.example.
Testamos o Penthera em conjuntos de dados públicos criados por outras pessoas, ao lado das ferramentas de código aberto gratuitas que fazem o mesmo trabalho, avaliadas da mesma forma. Cada conjunto de dados foi dividido ao meio antes de olharmos: melhoramos o Penthera em uma metade e o avaliamos uma única vez na outra metade, selada. As regras de pontuação e classificação foram escritas antes dessa execução (protocolo).
| Benchmark | Pontuação | Penthera 1.9.0 | Penthera 2.0.0 | Classificação entre ferramentas gratuitas | Melhor outra ferramenta gratuita |
|---|---|---|---|---|---|
| Segredos vazados (Samsung CredData) | F1 | 0.18 | 0.74 | 2º de 10 | deepsecrets 0.78 |
| Pacotes npm maliciosos (DataDog) | detectados menos falsos alarmes | 0.57 | 0.71 | 1º de 6, empatado do 1º ao 3º ⁴ | malcontent 0.63 |
| Pacotes PyPI maliciosos (DataDog) | detectados menos falsos alarmes | 0.74 | 0.82 | 1º de 8, empatado do 1º ao 3º ⁴ | GuardDog 0.74 |
| Bugs de injeção em bibliotecas JS (SecBench.js) | encontrados no arquivo correto | 0.16 | 0.70 | 1º de 8, empatado do 1º ao 4º ⁴ | odgen 0.68 |
⁴ Um intervalo de empate é um intervalo de classificação: o intervalo em que a classificação do Penthera caiu, em 95% de 10.000 reamostragens bootstrap das contagens de cada ferramenta (no SecBench.js, de seus 64 bugs de teste). Apenas o Penthera ficou em primeiro lugar em 76% das reamostragens no npm, 82% no PyPI e 60% no SecBench.js. Exploratório: calculado após a classificação registrada.
Segredos vazados: 2º por F1, a pontuação registrada; 1º por F0.5, que pondera mais a precisão (0.82 contra deepsecrets 0.80); 2º por F2, que pondera mais a revocação (0.68 contra deepsecrets 0.77).
Algumas ferramentas classificadas mal entram na disputa. Outras ferramentas classificadas com pontuação abaixo de 0.10: 1 de 9 no CredData (trufflehog); 3 de 5 no npm (clamav, yara, ossgadget); 4 de 7 no PyPI (clamav, ossgadget, bandit4mal, aura); 1 de 7 no SecBench.js (njsscan).