
 #1
Ferramentas automatizadas para detecção de falhas comuns em aplicações web (ex. XSS, SQLi).
Recomendado pelo Kitploit

 bahaabdelwahed/killshot
Um Framework de Teste de Penetração, ferramenta de coleta de informações e Scanner de Vulnerabilidades de Sites
 wangyihang/sourceleakhacker
:bug: Um scanner de vazamento de código-fonte de aplicação web com múltiplas threads
 mxm0z/r2s
Um scanner de vulnerabilidades baseado na web para CVE-2025-55182, uma vulnerabilidade crítica de Execução Remota de Código (RCE) nos Componentes do…
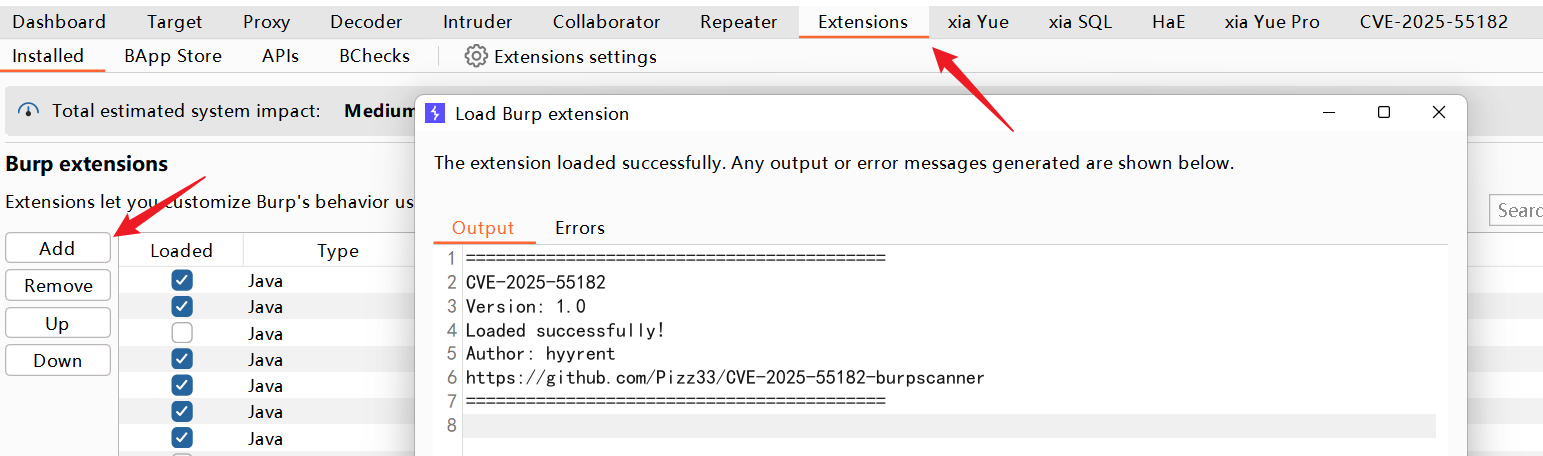 pizz33/cve-2025-55182-burpscanner
Plugin de varredura passiva do Burp Suite para detecção da vulnerabilidade CVE-2025-55182
 yogeshojha/rengine
reNgine é um framework de reconhecimento automatizado para aplicações web, com foco em um processo de reconhecimento otimizado e altamente…
 hackvertor/shadow-repeater
Extensão do Burp Suite Repeater que muta automaticamente payloads e analisa respostas para descobrir path traversal, SQL injection, XSS e outras…
 dolevf/graphql-cop
Utilitário Python leve para auditoria de segurança automatizada de APIs GraphQL. Detecta configurações incorretas, vazamentos de informações e…
 rxerium/cve-2025-53072-cve-2025-62481
Detecção para CVE-2025-53072 + CVE-2025-62481
 fcavallarin/domdig
Scanner de XSS DOM para Aplicações de Página Única
 rxerium/cve-2024-12084
Uma falha de estouro de buffer baseado em heap foi encontrada no daemon rsync. Este problema se deve ao tratamento inadequado de comprimentos de soma…
 rxerium/cve-2022-41352
Vulnerabilidade de Upload Arbitrário de Arquivos no Zimbra Collaboration (ZCS)
 rxerium/cve-2022-24086
Um atacante poderia colocar HTML contendo JavaScript executável dentro de atributos de elementos. Essa marcação fica sem escape, fazendo com que…
 rxerium/cve-2025-31324
O SAP NetWeaver Visual Composer Metadata Uploader não é protegido com autorização adequada, permitindo que um agente não autenticado envie binários…
 rxerium/cve-2024-57378
Detecção para CVE-2024-57378
 rxerium/cve-2025-47812
Detecção para CVE-2025-47812
 rxerium/cve-2025-61882-cve-2025-61884
Detecção para CVE-2025-61882 e CVE-2025-61884
 assetnote/hopgoblin
Kit de ferramentas de hacking do Adobe Experience Manager (AEM)
 2t8a/cve-2025-49132
Scanner em Python para CVE-2025-49132 que explora uma path traversal no endpoint de locale do Pterodactyl Panel para extrair dados de configuração de…








