Erebus é uma ferramenta rápida para varredura de vulnerabilidades baseada em parâmetros usando um mecanismo de template baseado em Yaml como nuclei.



Como • Instalar • Modelos • Interceptador • Uso • Entrar no Discord
O Erebus é usado para testar todos os parâmetros em alvos com base em modelos YAML, resultando em zero falsos positivos e proporcionando uma varredura rápida em um grande número de hosts. O Erebus oferece muitos recursos úteis, incluindo um proxy de interceptação que permite aos pesquisadores navegar na web, clicar em links e o erebus testará cada parâmetro que passar pelo proxy.
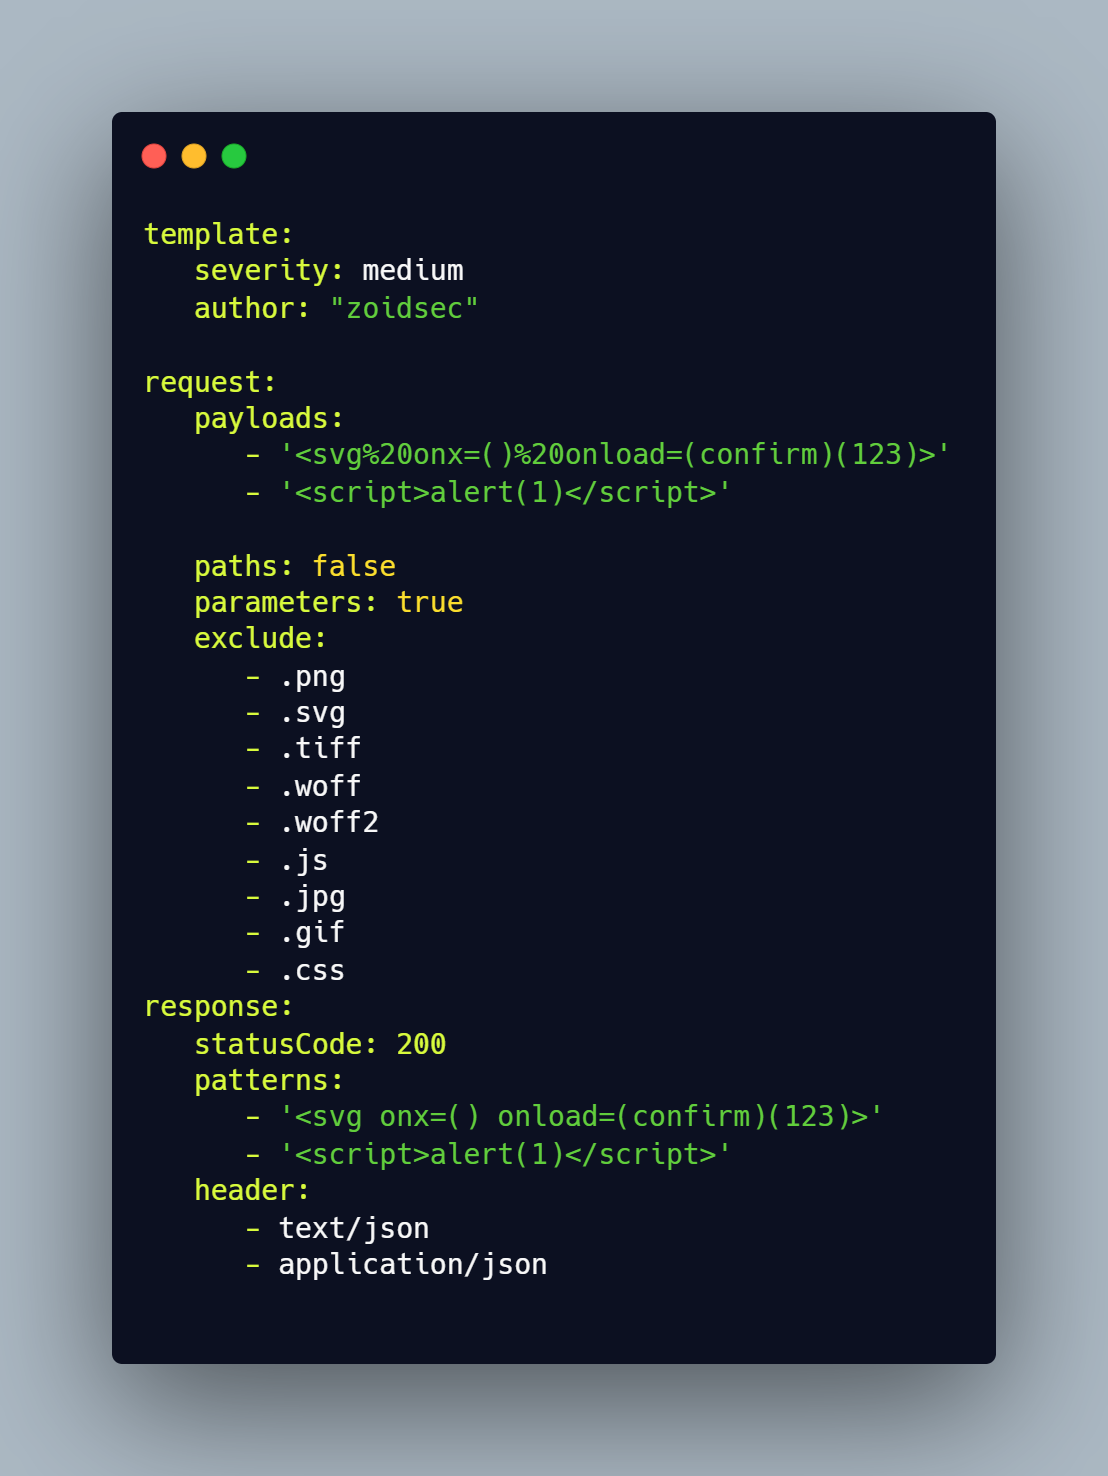
Temos um repositório dedicado que abriga vários tipos de modelos de vulnerabilidade.
▶ GO111MODULE=off go get -u -v github.com/ethicalhackingplayground/erebus/erebus
▶ erebus -ut
Modelos do ErebusO Erebus tem suporte embutido para atualização/download automático de modelos (https://github.com/ethicalhackingplayground/erebus/releases/latest). O projeto Erebus-Templates fornece uma lista de modelos prontos para uso, contribuídos pela comunidade, que podem ser utilizados como parte dos seus testes. Você pode usar a flag |
Configurar o Interceptador do ErebusCertifique-se de configurar um proxy no seu navegador antes de usar o interceptador do erebus. Para o Firefox, vá em: ▶ Configurações ▶ Geral ▶ Configurações de Rede ▶ Configuração manual de proxy Digite 127.0.0.1 no proxy HTTP e, para a porta, digite 8080. Certifique-se de ativar Usar também este proxy para FTP e HTTPS. |
Instalar os Certificados SSL para usar HTTPSEu forneci os certificados para você usar para testes HTTPS. Tudo o que você precisa fazer é instalá-los através de: ▶ Configurações ▶ Privacidade e Segurança ▶ Certificados ▶ Ver Certificados ▶ Importar ▶ Selecione o arquivo .crt no diretório do erebus e prossiga confiando e instalando. |
erebus -h
Isso exibirá a ajuda da ferramenta. Aqui estão todas as opções compatíveis.
Usage of erebus:
  -burp-sitemap string
        scan burp xml sitemap (without base64 decoded)
  -c int
        the number of concurrent requsts (default 100)
  -crawl
        crawl through each intercepted request
  -depth int
        the crawl depth (default 5)
  -interceptor
        intercept the requests through the proxy and test each parameter
  -o string
        output results to a file
  -p string
        the port on which the interception proxy will listen on (default "8080")
  -scope string
        the scope for the proxy intercetor
  -secure
        determaines if the connection is secure or not
  -silent
        silent (only show vulnerable urls)
  -t string
        use the templates with all our yaml rules instead
  -tc string
        Use other tools by executing an os command (default "qsreplace")
  -ut
        Install or update the erebus-templates
Aqui estão alguns exemplos de como usar o scanner erebus como parte de seus testes.
Varredura de vulnerabilidades XSS usando o proxy de interceptação com todo o escopo do paypal enquanto rastreia em domínios HTTP.
▶ erebus -t erebus-templates/xss-reflected.yaml -interceptor -crawl -scope ".*.\.paypal.com"
Varredura de vulnerabilidades XSS usando o proxy de interceptação com todo o escopo do paypal enquanto rastreia em domínios HTTPS.
▶ erebus -t erebus-templates/xss-reflected.yaml -interceptor -crawl -secure -scope ".*.\.paypal.com"
Varredura de vulnerabilidades XSS em uma variedade de subdomínios usando subfinder e Gau
▶ echo "paypal.com" | gau | erebus -t erebus-templates/xss-reflected.yaml
Varra subdomínios de um arquivo no formato https:// ou http://
▶ cat alive | gau | erebus -t erebus-templates/xss-reflected.yaml

O Erebus é distribuído sob a Licença GPL-3.0