Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
xssmap — Scanner de vulnerabilidades XSS baseado em Python com suporte para requisições POST/GET, injeção de parâmetros em cookies/referer/user-agent, e múltiplas técnicas de bypass de codificação para testes automatizados de segurança web. | Kitploit
Ferramentas/GitHubGitHub/jewel591/xssmap
Scanners de Vulnerabilidades WebAnálise de VulnerabilidadesSegurança WebTestes de Penetração
GitHubjewel591/xssmap

xssmap

Scanner de vulnerabilidades XSS baseado em Python com suporte para requisições POST/GET, injeção de parâmetros em cookies/referer/user-agent, e múltiplas técnicas de bypass de codificação para testes automatizados de segurança web.

Ver Repositório
2705455há 6 anosRevisado pelo Kitploit
Site
Compartilhar

Atualização de 2020.08.20 Ainda há muitos bugs, então vou levar um tempo para corrigi-los em breve, por favor continue atualizando.
XSSMAP

image.png

codecov

Detecte vulnerabilidades XSS em aplicações Web

O uso imita o sqlmap, e se você conhece o sqlmap, você pode usar xssmap facilmente!

  • 中文介绍

Capturas de tela

image.png

Instalação fácil

Tão simples quanto abaixo, apenas uma linha de código:

curl -L https://raw.githubusercontent.com/Jewel591/xssmap/master/docs/install.sh|bash

Se você tiver um erro de rede, como Conexão recusada, use git clone para instalar:

git clone -b master https://github.com/Jewel591/xssmap.git
cd xssmap
pip3 install -r requirements.txt

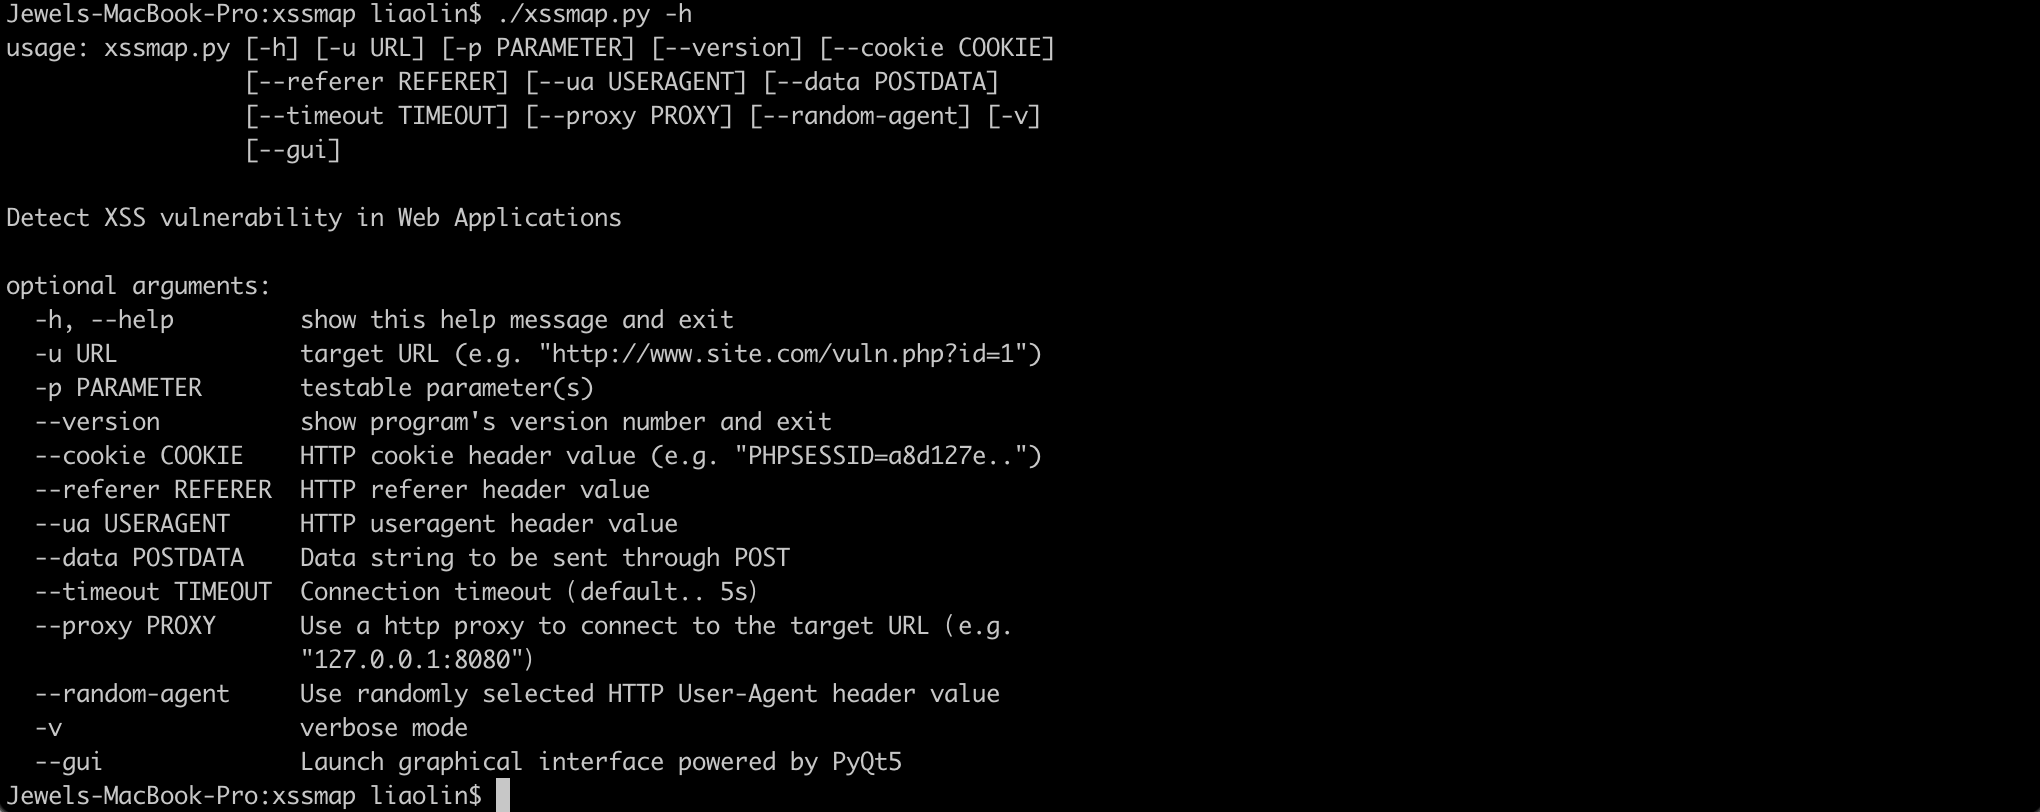
Instruções de uso

python3.6 xssmap.py -h

image.png

Suporta métodos de requisição POST e GET, suporta detecção de injeção de parâmetros nos campos cookie, referer, useragent Por exemplo, teste o parâmetro returnUrl nos dados POST:

python3.6 xssmap.py -u "https://example.com/login.do" --data="returnUrl=utest" -p returnUrl

Funcionalidades

  1. Suporte a bypass de codificação de URL
  2. Suporte a bypass codificando o valor do atributo da tag HTML em unicode
  3. Suporte a bypass codificando em HTML o valor do atributo da tag HTML
  4. Suporte a substituição flexível de () '" para bypass
  5. Bypass de maiúsculas/minúsculas

Contribuição

Contribuições, problemas e solicitações de funcionalidades são bem-vindos!

Sinta-se à vontade para verificar a página de issues

agradecimentos a @dwisiswant0

Mantenedores

@Jewel591

A fazer

  • Detecção de XSS DOM
  • Detecção de XSS JSON

Licença

MIT © Jewel591, Kyle

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    354
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →