
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
BurpParamFlagger — Uma extensão do Burp que adiciona uma verificação de varredura passiva para sinalizar parâmetros cujo nome ou valor podem indicar um possível ponto de inserção para SSRF ou LFI. | Kitploit
Ferramentas/GitHubGitHub/allyomalley/burpparamflagger
Scanners de VulnerabilidadesScanners de Vulnerabilidades WebColeta de InformaçõesSegurança WebTestes de Penetração
GitHuballyomalley/burpparamflagger

BurpParamFlagger

Uma extensão do Burp que adiciona uma verificação de varredura passiva para sinalizar parâmetros cujo nome ou valor podem indicar um possível ponto de inserção para SSRF ou LFI.

Ver Repositório
1342136há 5 anosRevisado pelo Kitploit
Compartilhar

BurpParamFlagger

Uma extensão do Burp que adiciona uma verificação de scan passivo para sinalizar parâmetros cujo nome ou valor podem indicar um possível ponto de inserção para SSRF ou LFI.

Nota: Acredito que o Burp Pro seja necessário para usar esta extensão, já que ela se baseia na funcionalidade do scanner, que não está incluída na versão Community.
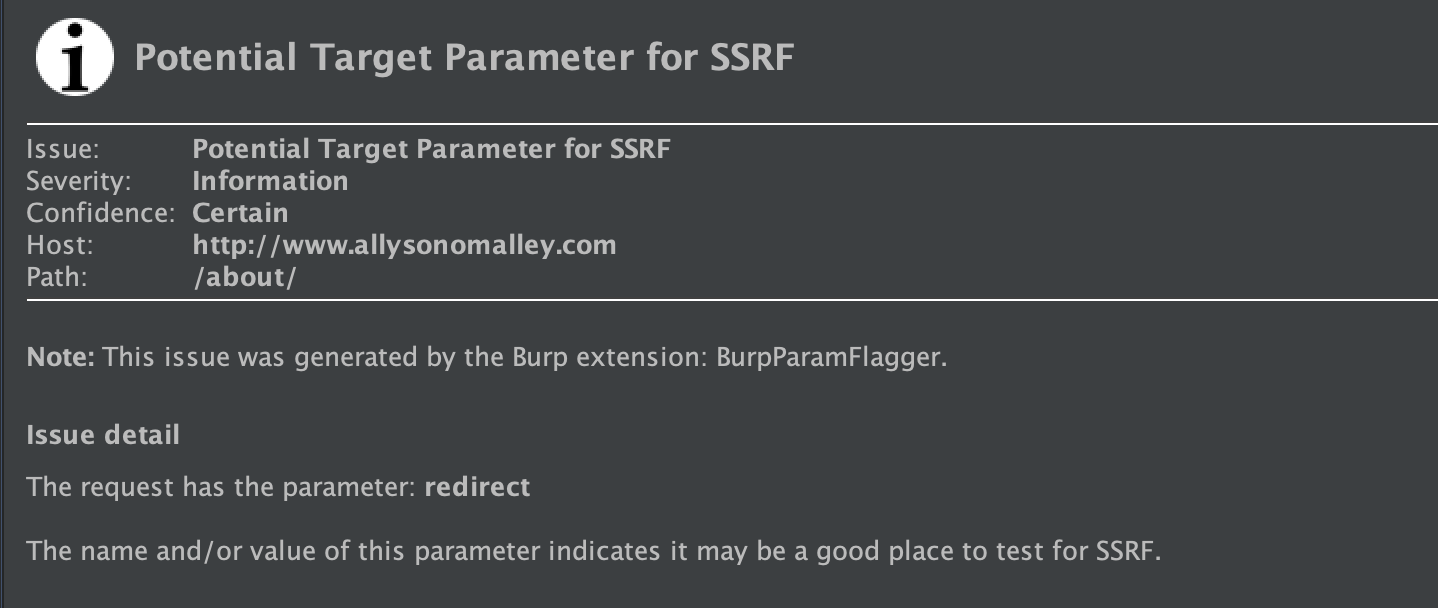
Captura de tela

A extensão examinará tanto o nome de um parâmetro quanto o valor desse parâmetro e procurará palavras ou padrões comuns que indiquem que ele pode ser um ponto de inserção para SSRF ou LFI.

Por exemplo, as verificações de SSRF incluem a busca por nomes de parâmetros como 'redirect', 'url' ou 'domain', bem como a procura por valores que se pareçam com uma URL.

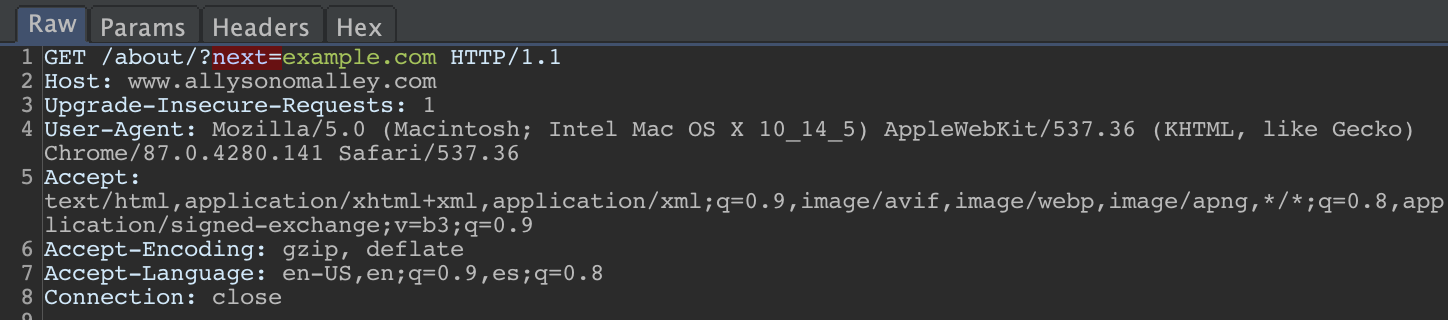
As verificações de LFI buscam nomes como 'include', 'attach' ou 'file', e procuram valores que tenham uma extensão de arquivo.

Alguns exemplos básicos:
Captura de tela Captura de tela

Instalação

Basta clonar o repositório e carregar a extensão no Burp: Vá para a aba Extender, clique em 'Add', mude o tipo de extensão para 'Python', forneça o arquivo BurpParamFlagger.py clonado e siga os próximos passos.

Uso

Uma vez que a extensão esteja carregada, nada mais é necessário. Você deve começar a ver quaisquer requisições sinalizadas junto com seus outros problemas do scanner no Dashboard.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →