
 #1
Ferramentas automatizadas para detecção de falhas comuns em aplicações web (ex. XSS, SQLi).
Recomendado pelo Kitploit

 proviesec/xss-payload-list
Coleção curada de payloads de cross-site scripting, polyglots e regras de teste de injeção para testes de penetração em aplicações web e caça a…
 foxcornlab/thc-bloodmiami
Ferramenta de pentesting para chat-box de IA em C: dispara payloads de linguagem (SQLi/NoSQL/XSS/SSTI) e de injeção de prompt contra interfaces de…
 zigrin-security/cakefuzzer
Cake Fuzzer é um projeto que visa ajudar a descobrir automaticamente e continuamente vulnerabilidades em aplicações web criadas com base em…
 xmendez/wfuzz
Fuzzer web modular para testes automatizados de segurança. Injeta payloads em qualquer campo de requisição HTTP para descobrir vulnerabilidades,…
 hahwul/xspear
🔱 Poderosa ferramenta de varredura XSS e análise de parâmetros &gem
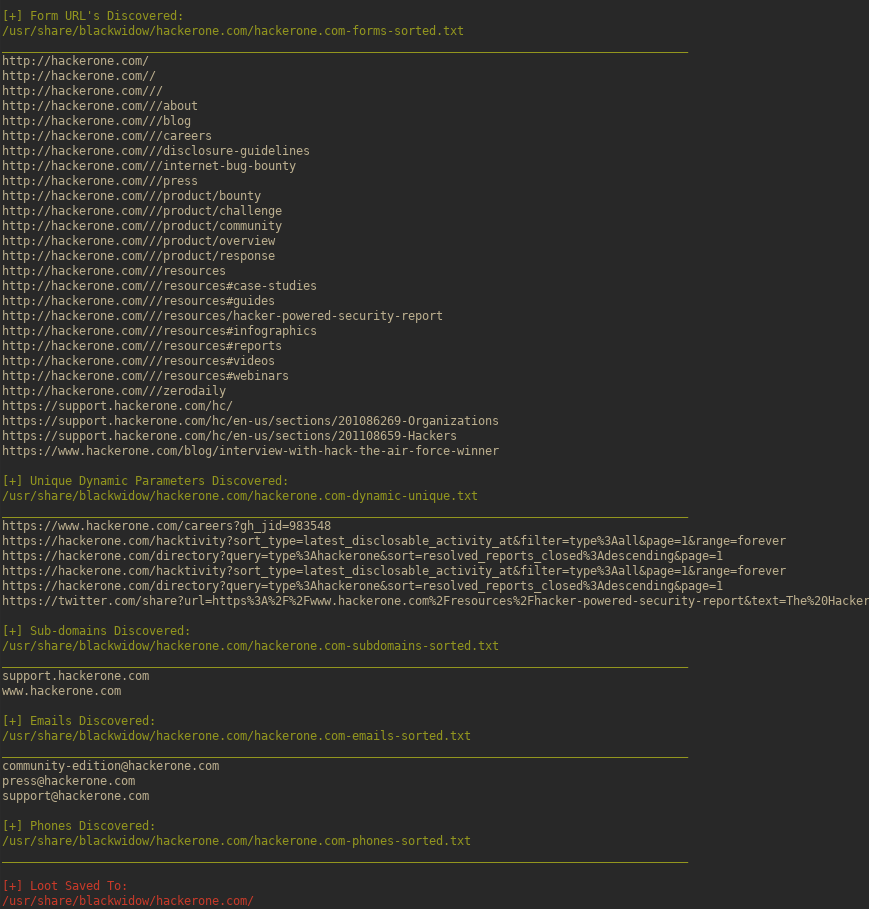 1n3/blackwidow
Um scanner de aplicações web baseado em Python para coletar OSINT e realizar fuzzing em busca de vulnerabilidades OWASP em um site alvo.
 ronin-rb/ronin
Ronin é um Kit de Ferramentas Ruby gratuito e de código aberto para Pesquisa e Desenvolvimento em Segurança. O Ronin também permite o rápido…
 t0xodile/crlf-powered-desync-scanner
Scanner de extensão Burp para injeção de CRLF e ataques de dessincronização HTTP, usando sondas mutadas, verificações de falsos positivos de WAF e…
 0xlipon/xss2shell
🔥 XSS2Shell — Scanner CVE-2026-64638 e Kit de Ferramentas PoC
 bugcrowd/hunt
Sinaliza parâmetros comumente associados a injeção, SSRF, path traversal, IDOR e SSTI, por meio de varredura passiva do Burp/ZAP; também organiza…
 mindpatch/scant3r
Escaneador de vulnerabilidades web baseado em módulos e framework de automação para bug bounty com mecanismos integrados de detecção de XSS, SSTI,…
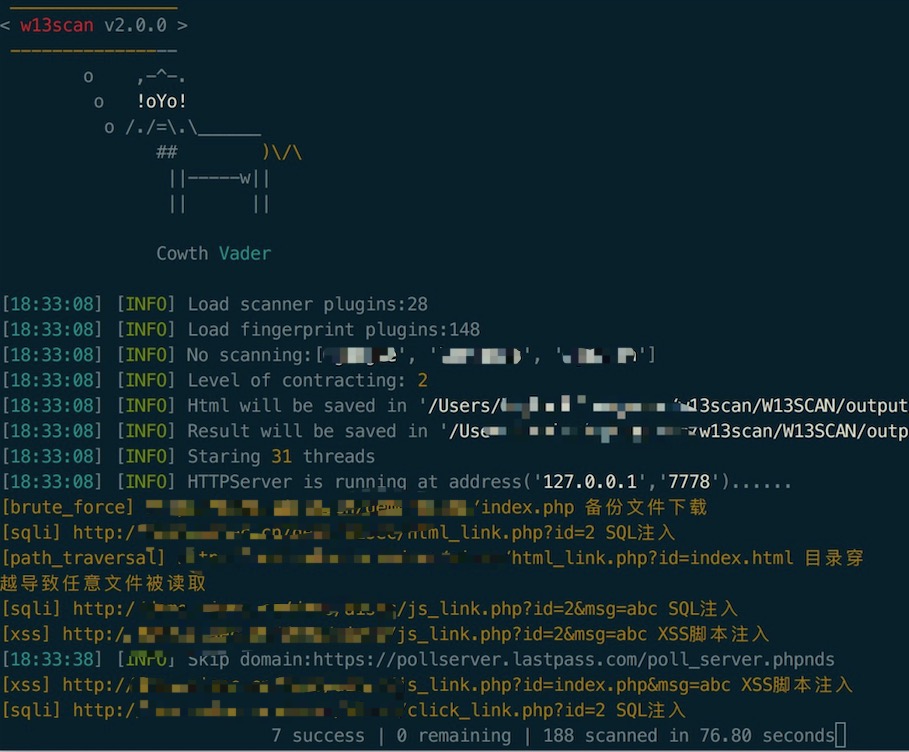 w-digital-scanner/w13scan
Scanner de vulnerabilidades web passivo e ativo com detecção baseada em plugins para XSS, injeção de SQL, injeção de comandos e divulgação de…
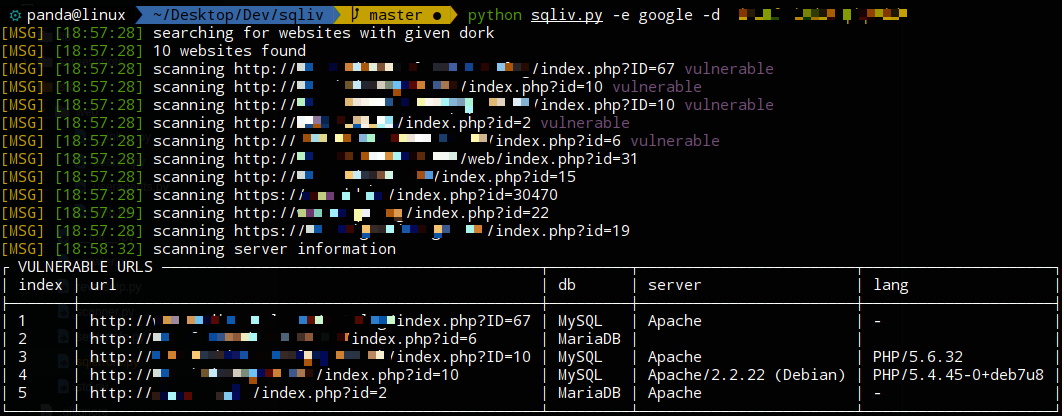 the-robot/sqliv
Escaneador massivo de vulnerabilidades de injeção SQL
 emadshanab/nuclei-templates-collection
Nuclei Templates Collection
 dolevf/graphql-cop
Utilitário Python leve para auditoria de segurança automatizada de APIs GraphQL. Detecta configurações incorretas, vazamentos de informações e…
 dinosn/cve-2026-87902-wordpress-lfi-lab
Laboratório de reprodução + scanner de lista de URLs + PoC para CVE-2026-87902 / GHSA-7hp8-65ch-5whp — LFI não autenticado no get_page_template() do…
 fcavallarin/htcap
htcap é um scanner de aplicações web capaz de rastrear aplicações de página única (SPA) recursivamente, interceptando chamadas ajax e mudanças no DOM.
 iteride/cve-2025-2294
Exploit de prova de conceito para CVE-2025-2294, uma vulnerabilidade crítica de LFI no Kubio AI Page Builder para WordPress. Inclui um scanner…








