
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/the-robot/sqliv
ReconhecimentoScanners de VulnerabilidadesScanners de Vulnerabilidades WebColeta de InformaçõesRastreadorArchived
GitHubthe-robot/sqliv

sqliv

Escaneador massivo de vulnerabilidades de injeção SQL

Ver Repositório
1.2k37860há 8 anosRevisado pelo Kitploit
Compartilhar
Site

SQLiv

Scanner massivo de injeção SQL

Recursos

  1. varredura de múltiplos domínios com dork de injeção SQL via Bing, Google ou Yahoo
  2. varredura direcionada fornecendo um domínio específico (com crawling)
  3. varredura de domínio reverso

tanto a varredura de SQLi quanto a verificação de informações do domínio são feitas em multiprocessamento
então o script é super rápido ao escanear muitas URLs

tutorial rápido e capturas de tela são mostrados no final
dicas de contribuição no final


Instalação

  1. git clone https://github.com/the-robot/sqliv.git
  2. sudo python2 setup.py -i

Dependências

  • bs4
  • termcolor
  • google
  • nyawc

Sistemas pré-instalados

  • BlackArch Linux BlackArch

Tutorial rápido

1. Varredura de múltiplos domínios com dork de SQLi

  • simplesmente pesquisa vários sites a partir do dork fornecido e escaneia os resultados um por um
python sqliv.py -d <SQLI DORK> -e <SEARCH ENGINE>  
python sqliv.py -d "inurl:index.php?id=" -e google  

2. Varredura direcionada

  • pode fornecer apenas o nome do domínio ou URL específica com parâmetros de consulta
  • se apenas o nome do domínio for fornecido, ele fará crawling e obterá URLs com consulta
  • depois escaneia as URLs uma por uma
python sqliv.py -t <URL>  
python sqliv.py -t www.example.com  
python sqliv.py -t www.example.com/index.php?id=1  

3. Domínio reverso e varredura

  • faz domínio reverso e procura por sites hospedados no mesmo servidor da URL alvo
python sqliv.py -t <URL> -r

4. Salvando o resultado da varredura

  • você pode salvar os resultados escaneados como JSON fornecendo este argumento
python sqliv.py -d <SQLI DORK> -e <SEARCH ENGINE> -o result.json

Ver ajuda

python sqliv.py --help

usage: sqliv.py [-h] [-d D] [-e E] [-p P] [-t T] [-r]

optional arguments:
  -h, --help  show this help message and exit
  -d D        SQL injection dork
  -e E        search engine [Google only for now]
  -p P        number of websites to look for in search engine
  -t T        scan target website
  -r          reverse domain
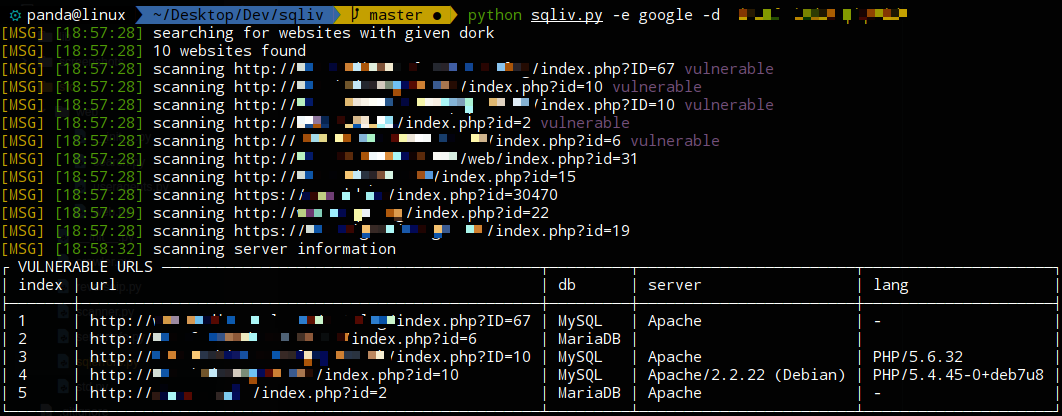
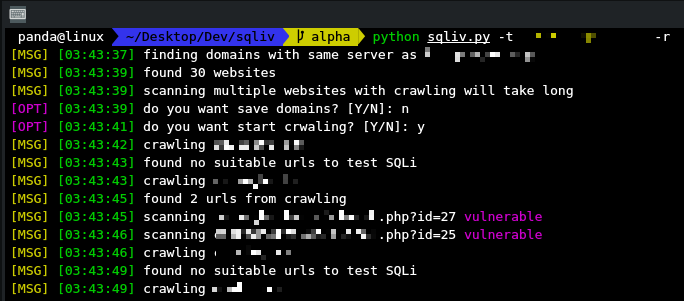
capturas de tela

1 2 3 4


Desenvolvimento

TODO

  1. Teste de vulnerabilidade SQLi em formulários POST
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    249

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






