
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
BlackWidow — Um scanner de aplicações web baseado em Python para coletar OSINT e realizar fuzzing em busca de vulnerabilidades OWASP em um site alvo. | Kitploit
Ferramentas/GitHubGitHub/1n3/blackwidow
OSINT (Inteligência de Fontes Abertas)Scanners de Vulnerabilidades WebAnálise de VulnerabilidadesColeta de InformaçõesSegurança WebFuzzing
GitHub1n3/blackwidow

BlackWidow

Um scanner de aplicações web baseado em Python para coletar OSINT e realizar fuzzing em busca de vulnerabilidades OWASP em um site alvo.

Ver Repositório
1.8k39062há 7 mesesRevisado pelo Kitploit
Compartilhar
Site

alt tag

SOBRE:

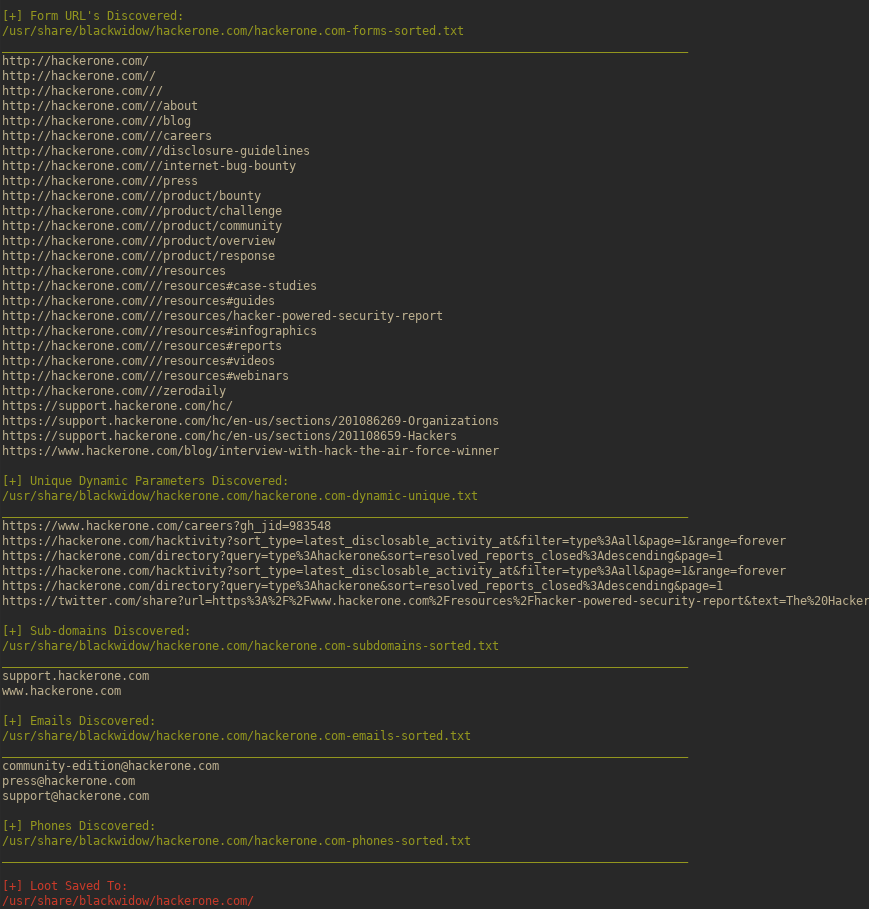
BlackWidow é um spider de aplicações web baseado em Python para coletar subdomínios, URLs, parâmetros dinâmicos, endereços de e-mail e números de telefone de um site alvo. Este projeto também inclui o fuzzer Inject-X para escanear URLs dinâmicas em busca de vulnerabilidades comuns do OWASP.

VÍDEO DEMONSTRATIVO:

Demonstração do BlackWidow

CARACTERÍSTICAS:

  • Coletar automaticamente todas as URLs de um site alvo
  • Coletar automaticamente todas as URLs dinâmicas e parâmetros de um site alvo
  • Coletar automaticamente todos os subdomínios de um site alvo
  • Coletar automaticamente todos os números de telefone de um site alvo
  • Coletar automaticamente todos os endereços de e-mail de um site alvo
  • Coletar automaticamente todas as URLs de formulários de um site alvo
  • Escanear/fuzzear automaticamente vulnerabilidades comuns do TOP OWASP
  • Salvar automaticamente todos os dados em arquivos de texto ordenados

INSTALAÇÃO NO LINUX:

sudo bash install.sh

USO:

blackwidow -u https://target.com - crawl target.com with 3 levels of depth.
blackwidow -d target.com -l 5 -v y - crawl the domain: target.com with 5 levels of depth with verbose logging enabled.
blackwidow -d target.com -l 5 -c 'test=test' - crawl the domain: target.com with 5 levels of depth using the cookie 'test=test'
blackwidow -d target.com -l 5 -s y -v y - crawl the domain: target.com with 5 levels of depth and fuzz all unique parameters for OWASP vulnerabilities with verbose logging on.
injectx.py -u https://test.com/uers.php?user=1&admin=true -v y - Fuzz all GET parameters for common OWASP vulnerabilities with verbose logging enabled.

RELATÓRIO EXEMPLO:

alt tag

DOCKER:

git clone https://github.com/1N3/BlackWidow.git
cd BlackWidow
docker build -t blackwidow .
docker run -it blackwidow # Defaults to --help

LICENÇA:

Você pode modificar e redistribuir este software, desde que o nome do projeto "BlackWidow", o crédito ao autor "xer0dayz" e a URL do site "https://sn1persecurity.com" NÃO sejam modificados. Isso quebrará o contrato de licença e uma notificação de remoção será emitida.

AVISO DE ISENÇÃO DE RESPONSABILIDADE:

Este programa é usado apenas para fins educacionais e éticos. Não me responsabilizo por quaisquer danos causados pelo uso deste programa. Ao baixar e usar este software, você concorda que assume total responsabilidade por quaisquer danos e responsabilidades.


LINKS:

  • Twitter
  • Twitter
  • Website
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




