
 #1
Ferramentas para testar, explorar e proteger aplicações web e APIs.
Recomendado pelo Kitploit
 kira2040k/php_code_analysis
Scanner de código PHP estático que detecta injeção SQL, XSS, SSRF, LFI, injeção de comandos, desserialização insegura e outras vulnerabilidades web…
 m14r41/scan4secrets
Encontre credenciais e segredos com mais de 170 regras abrangendo código-fonte, URL da Web e CI/CD, verifica-os em relação às APIs dos fornecedores e…
 w01fh4cker/cve-2024-27198-rce
CVE-2024-27198 & CVE-2024-27199 Bypass de Autenticação --> RCE no JetBrains TeamCity Pre-2023.11.4
 impact-i/x8-burp
Suíte de descoberta de parâmetros ocultos
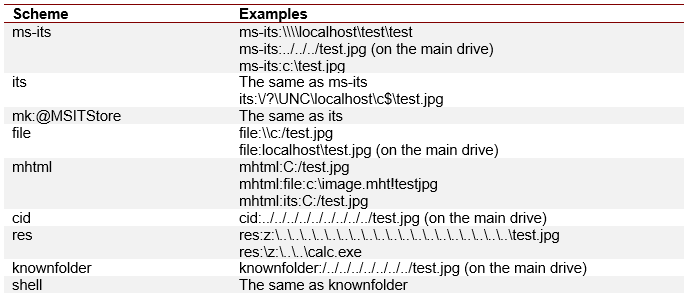 nccgroup/outlookleaktest
O Projeto de Teste de Vazamento de HTML do Outlook
 lunasec-io/spring4shell-poc
Esta é uma aplicação dockerizada que é vulnerável à vulnerabilidade Spring4Shell (CVE-2022-22965).
 dariusztytko/token-reverser
Gerador de listas de palavras para quebrar tokens de segurança
 security-prince/resources-for-application-security
Alguns bons recursos para começar com segurança de aplicações.
 cagataycali/hstp
Framework de protocolo de camada de aplicação para comunicação criptografada ponta a ponta baseada em confiança em redes heterogêneas, permitindo…
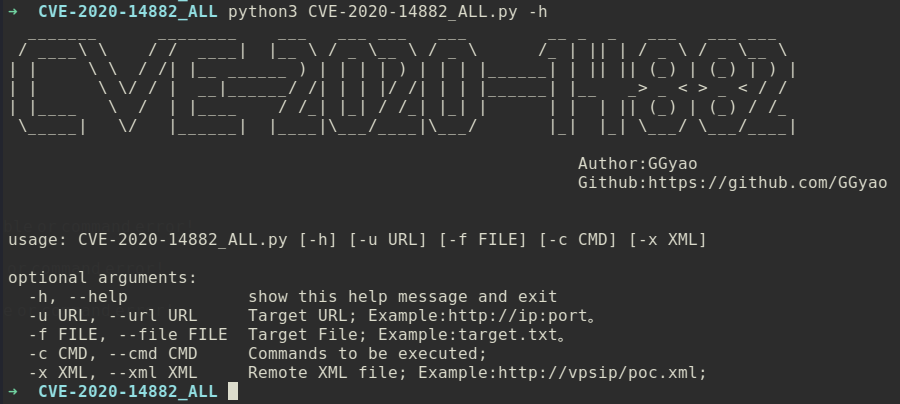 ggyao/cve-2020-14882_all
Ferramenta de exploração abrangente para CVE-2020-14882_ALL, suporta detecção de eco de comando, eco de comando em lote, execução de comando sem eco…
 mohshomis/modo
Coleção curada de recursos de aprendizagem em cibersegurança, writeups de CTF, artigos de pesquisa e laboratórios práticos para desenvolvimento de…
 ns-sp4ce/vm4j
Uma ferramenta para detectar e explorar a vulnerabilidade log4j (cve-2021-44228) em produtos VMware. Suporta VMware HCX/vCenter/NSX/Horizon/vRealize…
 rub-nds/metadata-attacker
Uma ferramenta para gerar arquivos de mídia com metadados maliciosos
 graph-x/davscan
Identifica servidores, encontra exploits, escaneia WebDAV. Pode ou não também fazer café.
 deathshotxd/comment2shell
Zero-click pre-auth WordPress CVE-2026-93485 exploit chain: stored XSS in wpautop() escalates to admin-session plugin upload and a self-deleting…
 koadt/oss-oopssec-store
Treinamento de segurança para os aplicativos que você realmente entrega. Abra seu navegador e comece a hackear.
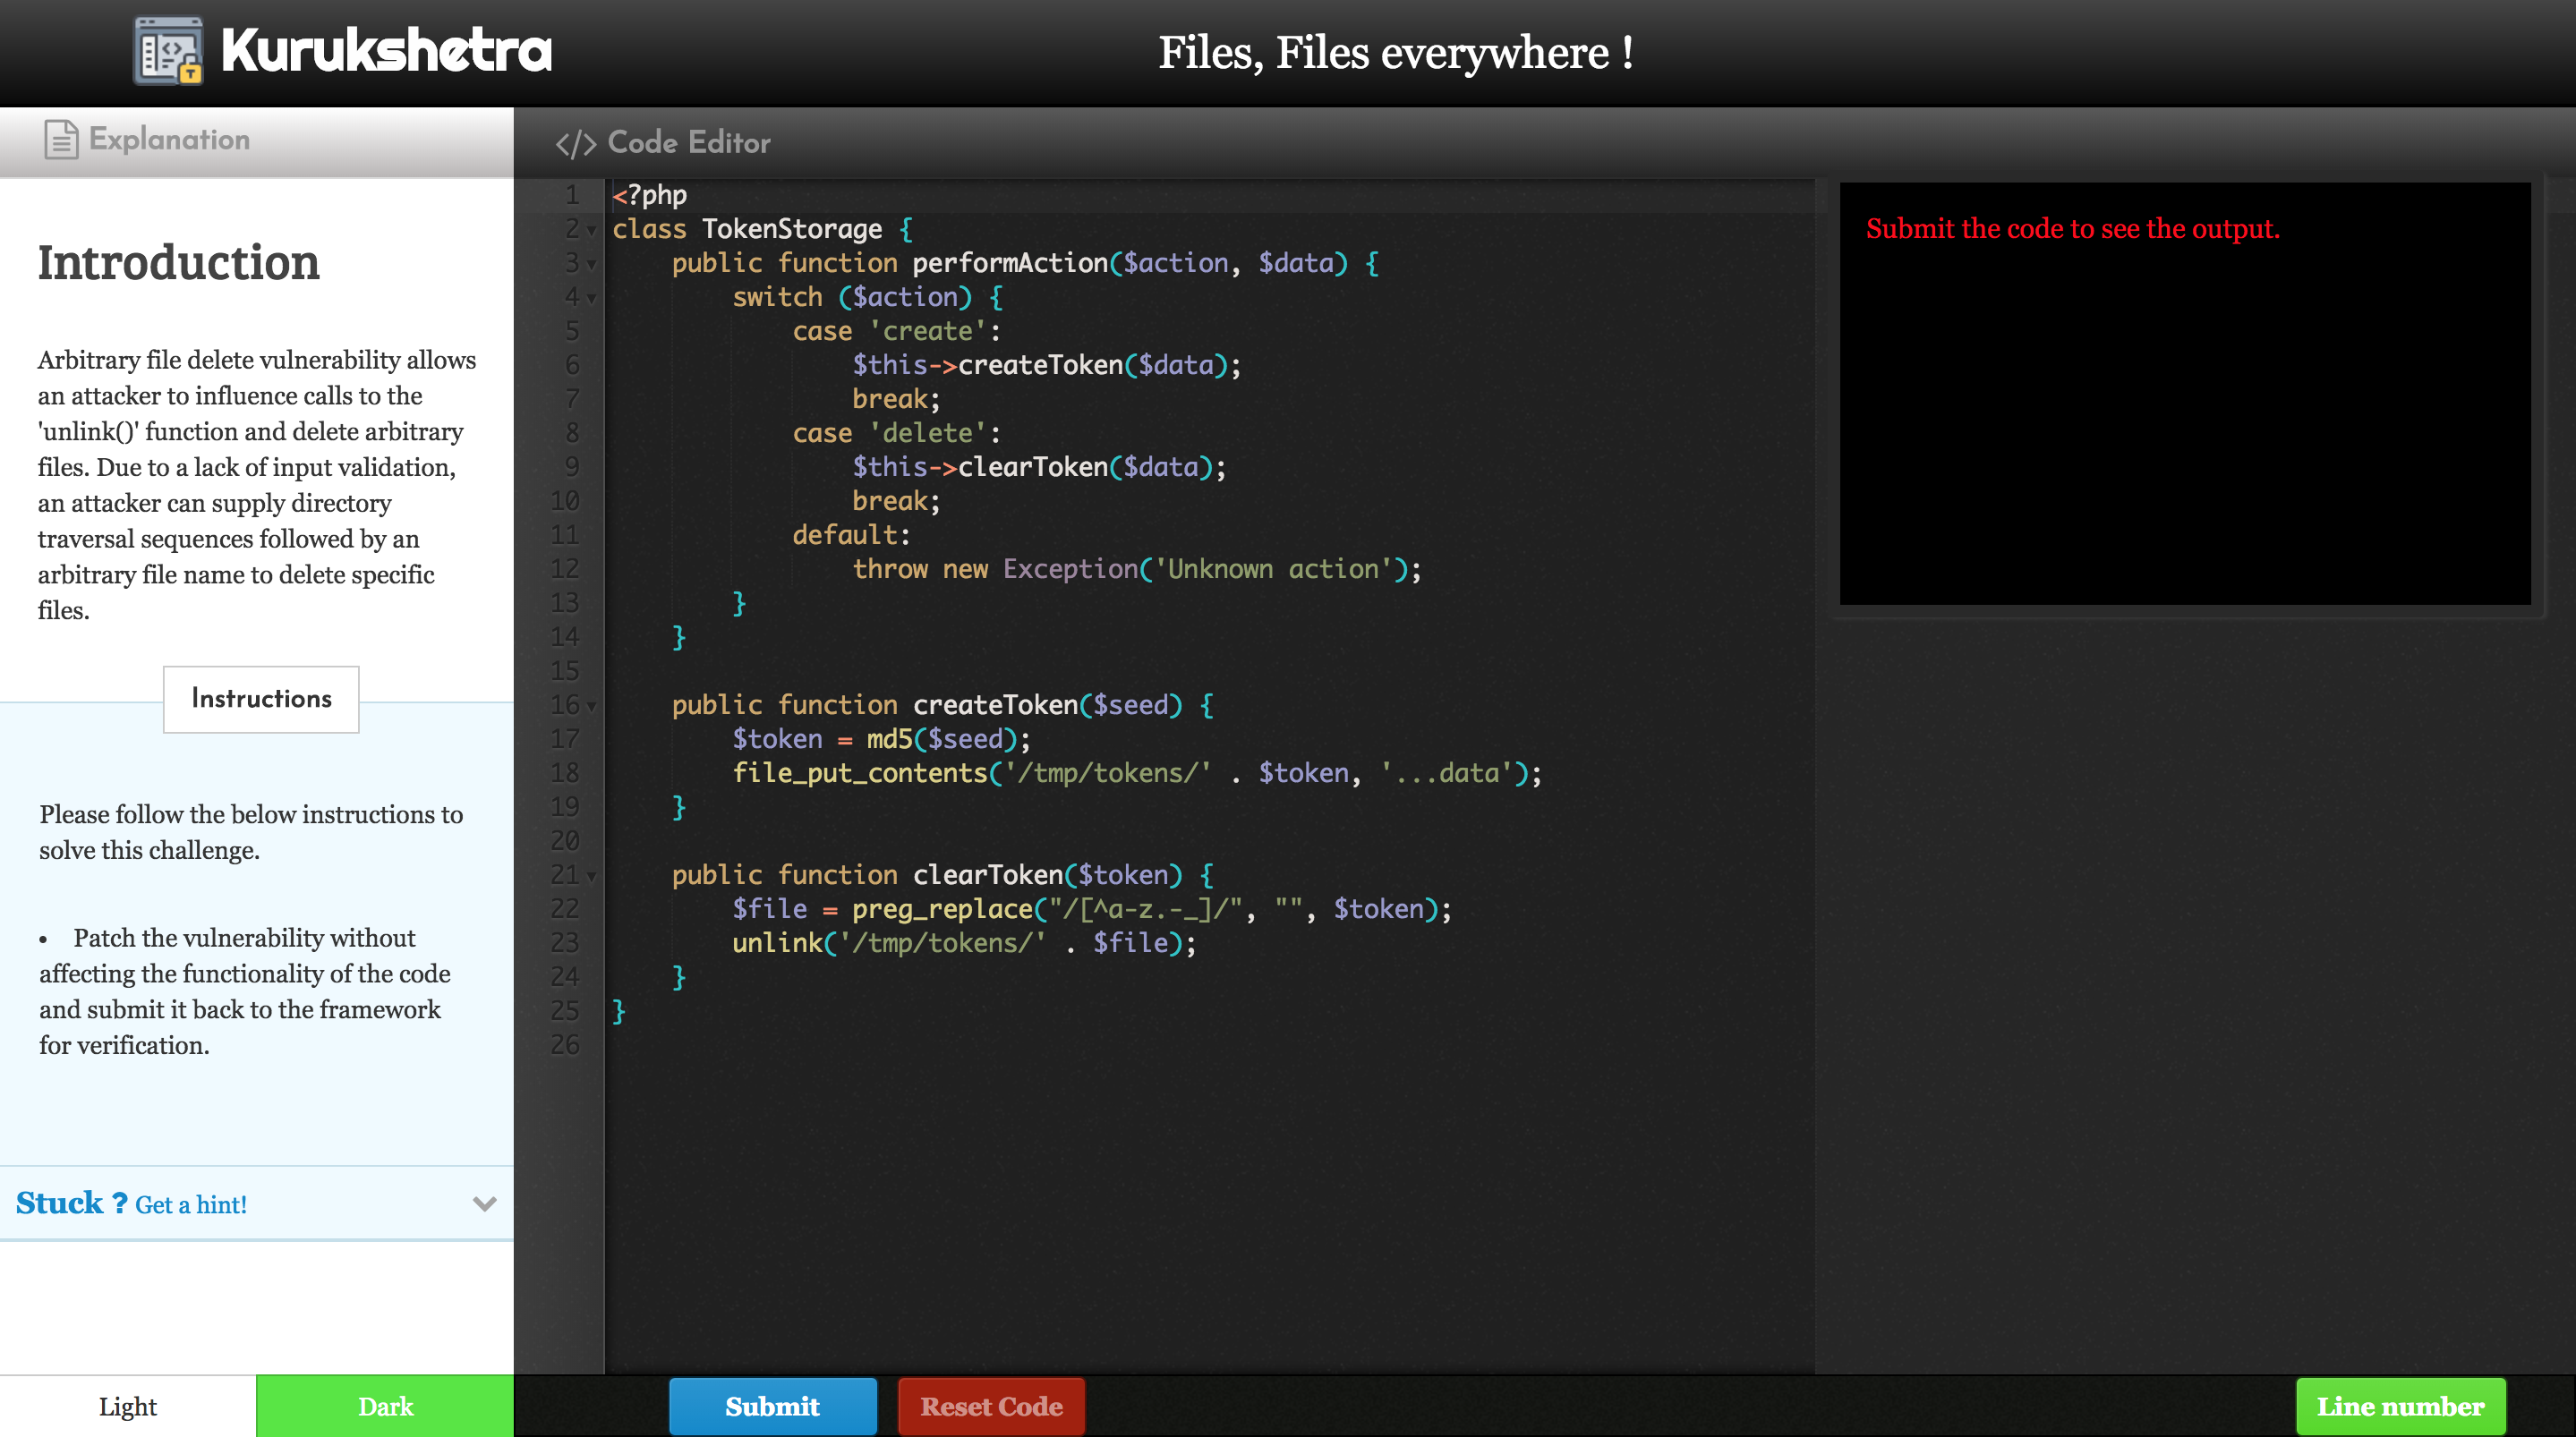 a0xnirudh/kurukshetra
Kurukshetra - Um framework para ensinar codificação segura por meio de resolução interativa de problemas.
 z00nx/reversemap
Analisar tentativas de SQL injection em logs de servidor web.








