Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
x8-Burp — Suíte de descoberta de parâmetros ocultos | Kitploit

Ferramentas/GitHubGitHub/impact-i/x8-burp
ReconhecimentoAnálise de VulnerabilidadesTestes de Segurança de APIsColeta de InformaçõesSegurança Web
GitHubimpact-i/x8-burp

x8-Burp

Suíte de descoberta de parâmetros ocultos

Ver Repositório
2253940há 4 anosRevisado pelo Kitploit
Compartilhar

Twitter

stars github_downloads

Este aplicativo não é mais suportado

A ferramenta ajuda a encontrar parâmetros ocultos que podem ser vulneráveis ou podem revelar funcionalidades interessantes que outros caçadores perdem. Maior precisão é alcançada graças à comparação linha por linha das páginas, comparação do código de resposta e reflexos.

Funcionalidades

  • Selecionar múltiplas requisições da aba Proxy ou Repeater.
  • Cada requisição selecionada é executada em uma thread separada.
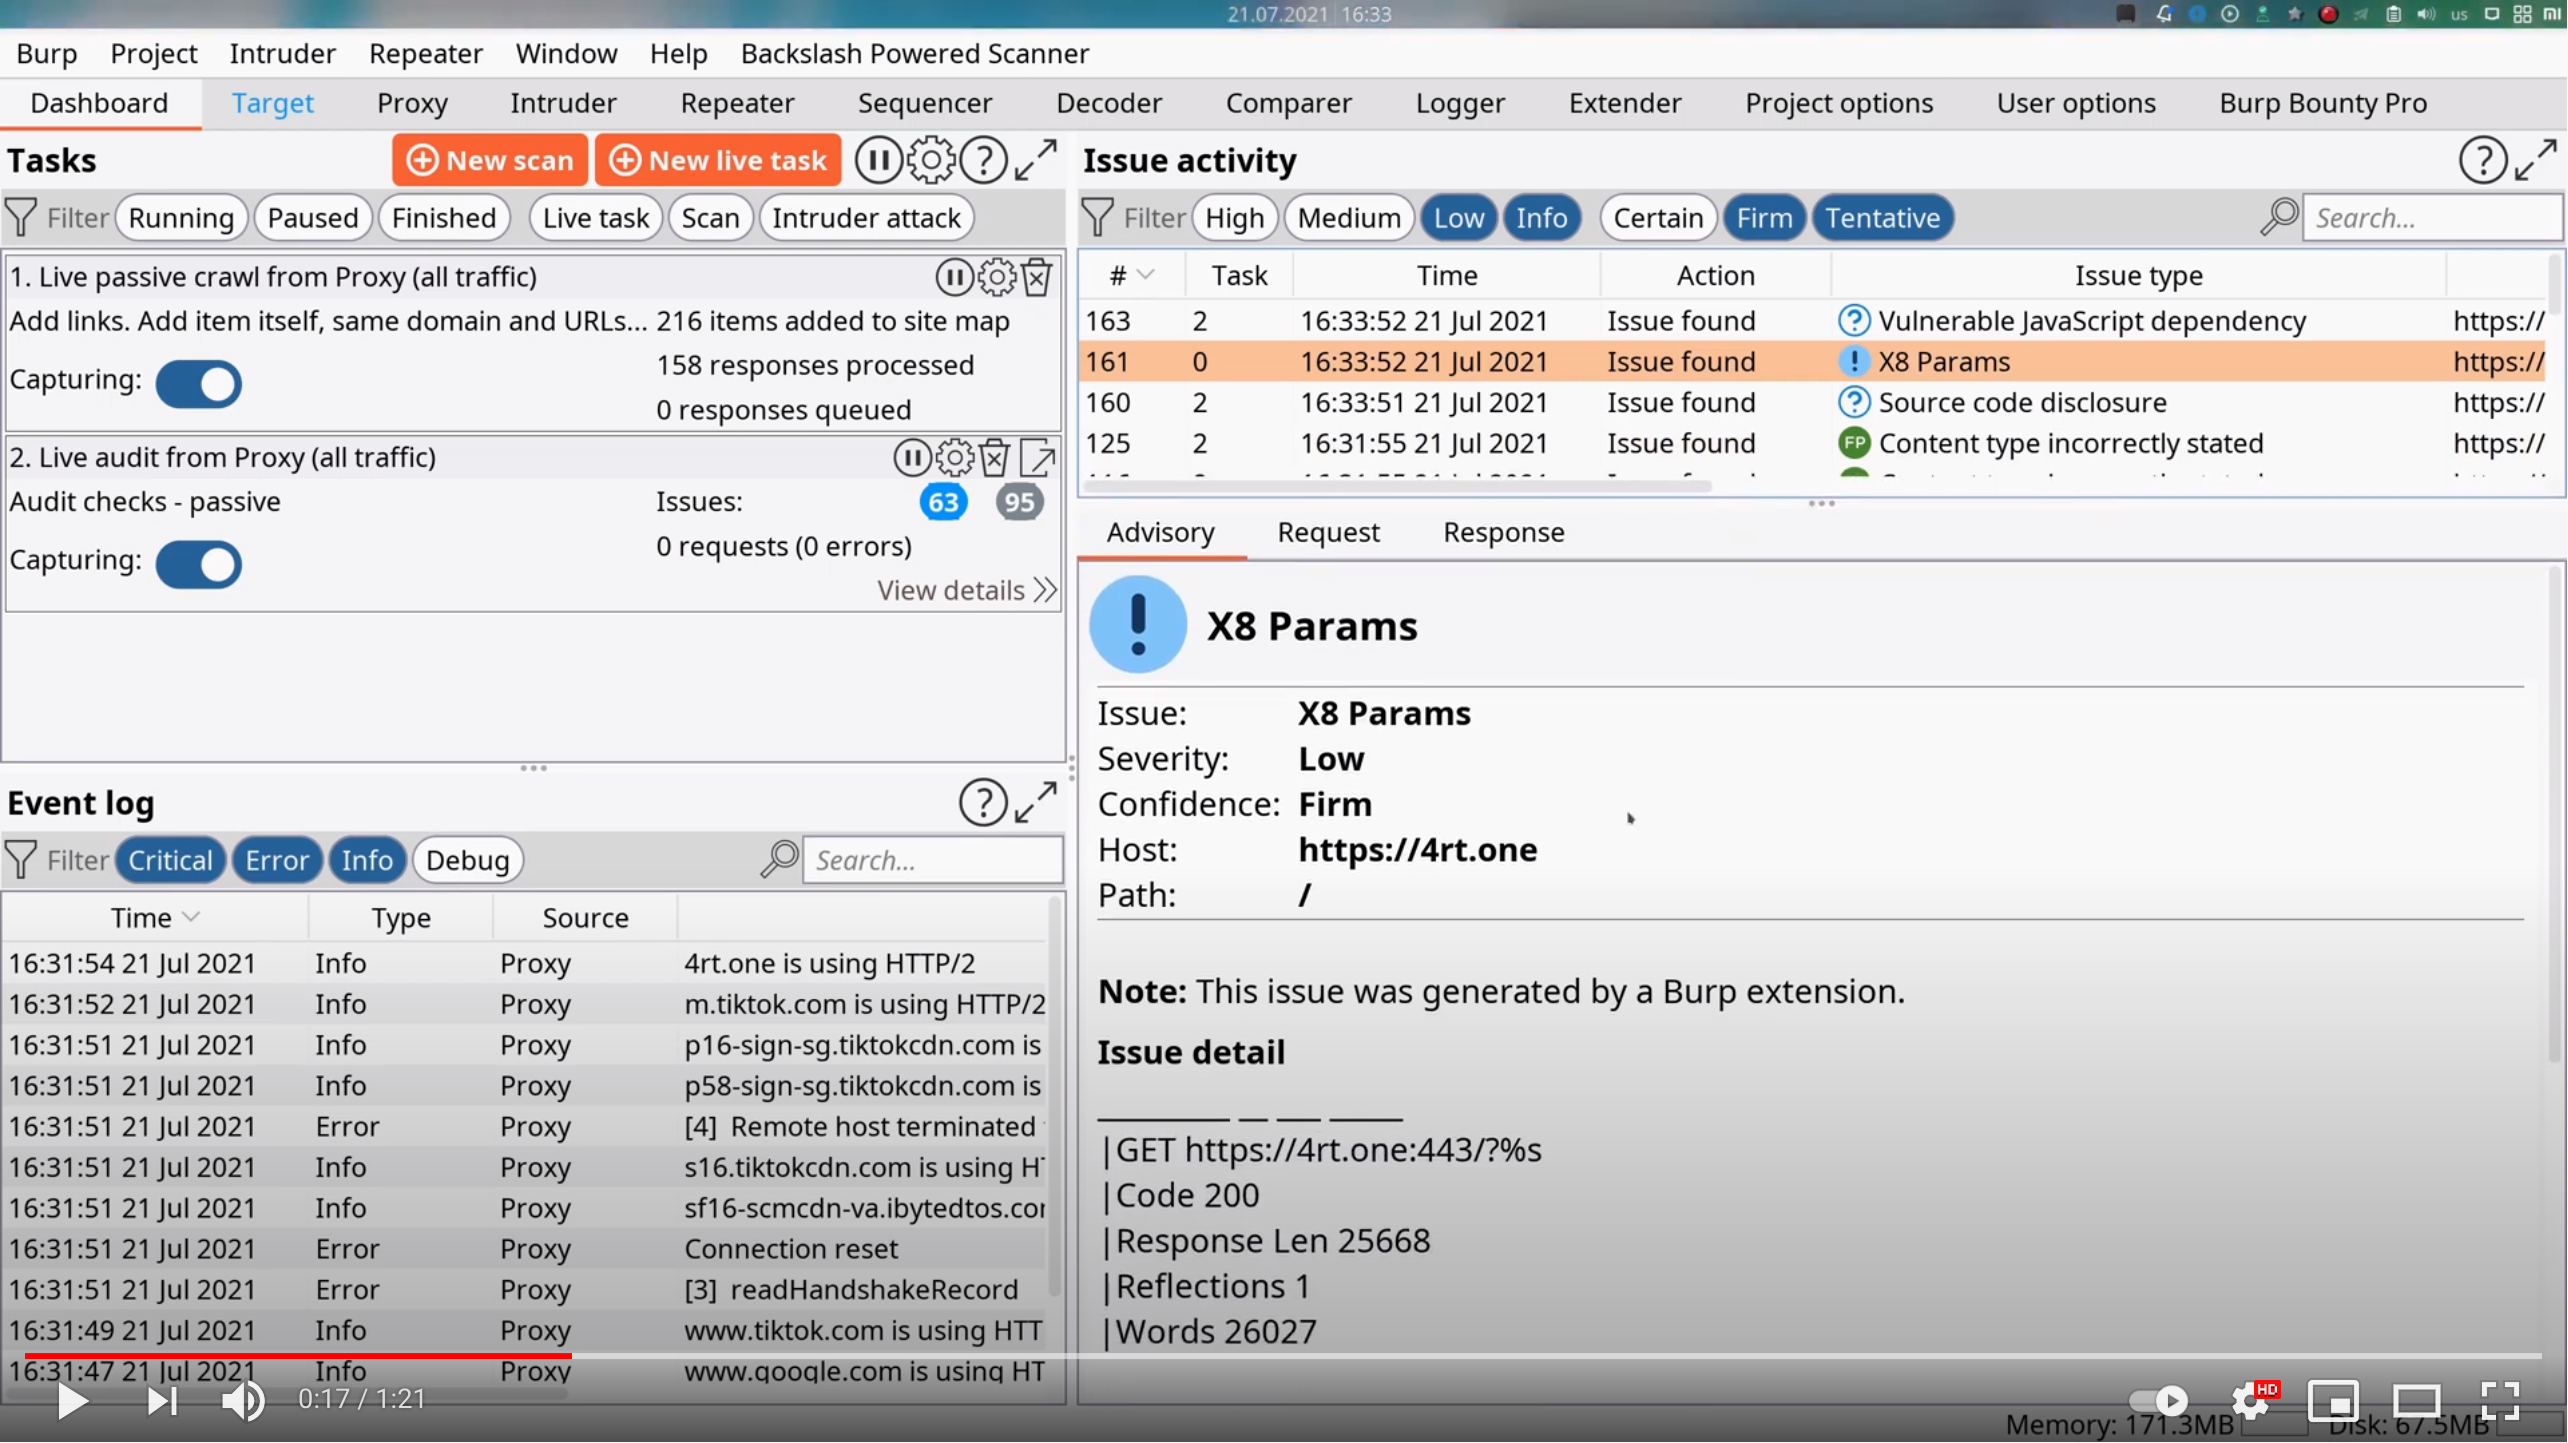
  • Criação automática de Issue quando um parâmetro oculto é encontrado.
  • Suporte a HTTP/2.
  • Requisições com parâmetros detectados são visíveis na aba Proxy.
  • Issue é adicionada com severidade Information quando um WAF é detectado.
  • Detecção automática de ponto de injeção. Se o corpo da requisição existir, os parâmetros na URL-Query são ignorados.
  • Ponto de injeção personalizado pode ser definido usando %s ou &%s

Uso

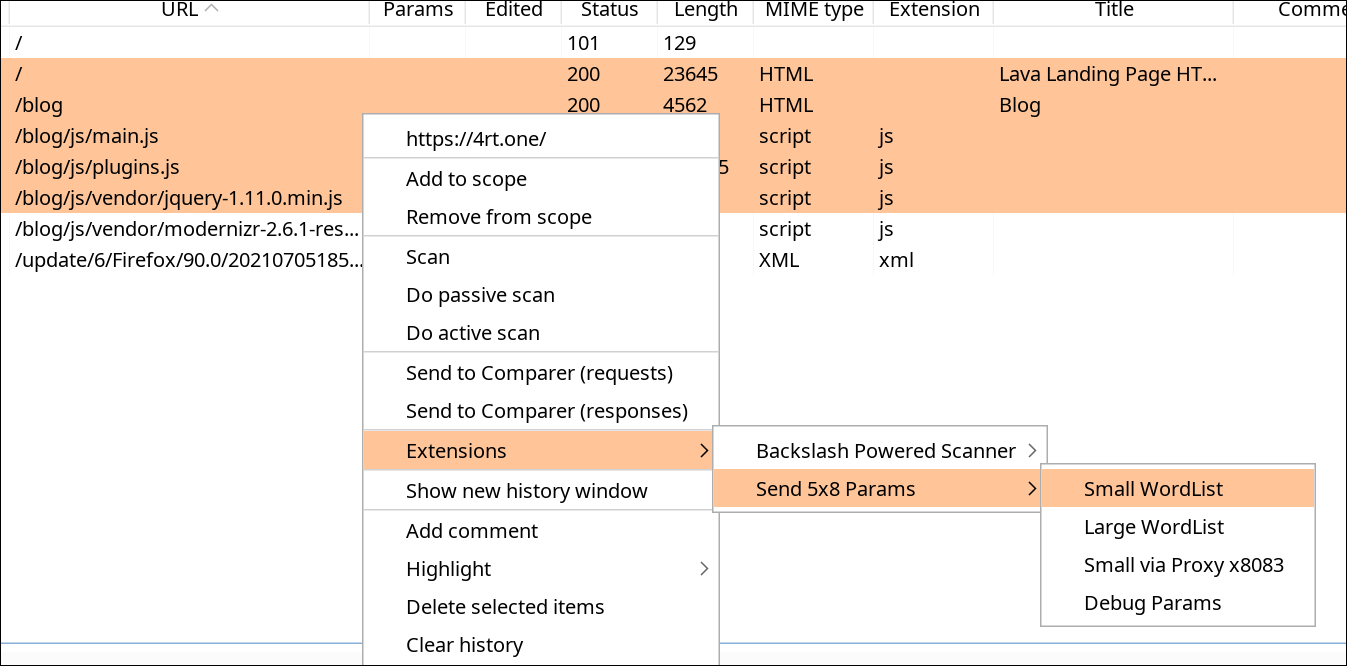
  • Há quatro opções de busca disponíveis:
    • Small Wordlist (Recomendado, 25000 palavras, 5 threads)
    • Large Wordlist (63000 palavras, 15 threads)
    • x8083 - todas as requisições serão encaminhadas via porta 8083 (por exemplo, você pode configurar a porta no Burp)
    • Debug Params - o número mínimo de requisições para detectar apenas parâmetros de debug e parâmetros baseados na resposta


Teste

Sinta-se à vontade para verificar se a ferramenta funciona como esperado e compará-la com outras ferramentas em https://4rt.one/index.html Existem 2 parâmetros refletidos, 4 parâmetros que alteram código/cabeçalhos/corpo, e um parâmetro extra com um valor não aleatório.

Parâmetros detectados

Agradecimento

Agradecemos a Sh1Yo pela maravilhosa utilidade x8. Ele adicionou funções especiais nela para que pudéssemos escrever este wrapper. Também detectamos alguns bugs, especificamente em HTTP/2, para compatibilidade com Burp Suite. Para examinar e entender o projeto em detalhes, ou se precisar de uma versão de linha de comando, clique aqui.

A Fazer

  • Implementação de um painel para configurar proxy personalizado
  • Versão para Windows
  • Implementação de uma opção - 25000 palavras, 1 thread
  • Publicar na BApp Store

Demonstração

Instalação

Você precisa configurar o caminho do Jython Standalone nas opções do Extender do Burp Suite.
Como este é um wrapper, um binário pré-compilado é utilizado.

  • Linux
    • a partir dos releases
      Burp -> Extender -> ./x8-Burp/linux_x8.py
      
  • Windows
    • a partir dos releases
      Burp -> Extender -> ./x8-Burp/win_x8.py

      
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    280

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →