#1
Ferramentas para interceptar, analisar e modificar o tráfego web para testes de segurança.
Recomendado pelo Kitploit
 mrschyte/socksmon
Monitore tráfego TCP arbitrário usando seu proxy de interceptação HTTP de escolha.
 reverserid/jurig
um agente de IA totalmente autônomo para engenharia reversa
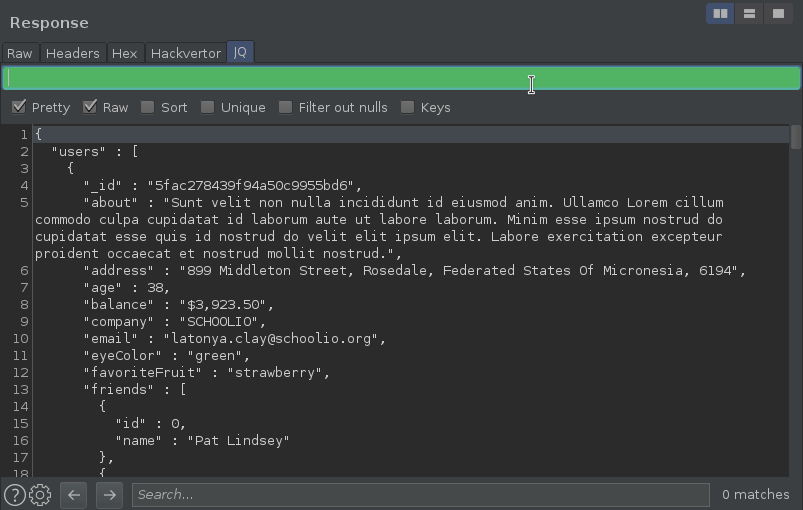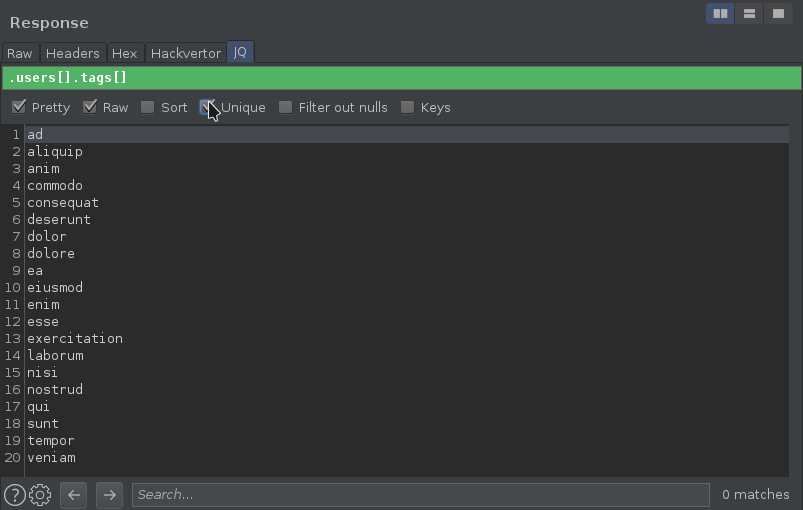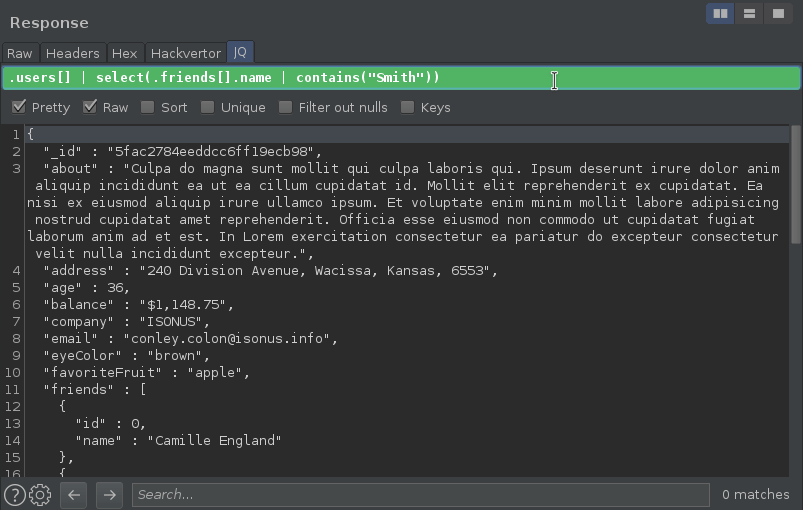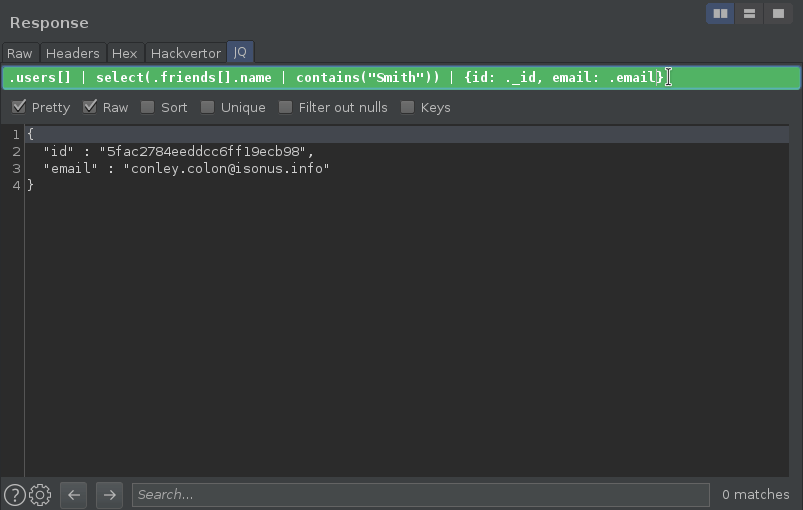 synacktiv/burp-jq
Extensão do Burp para filtrar JSON em tempo real com consultas JQ no visualizador de mensagens HTTP.
 inflightsec/agent-vault-proxy
Chaves de API just-in-time para agentes de IA - e qualquer outro processo que você roteie através dela: o chamador só vê um placeholder.
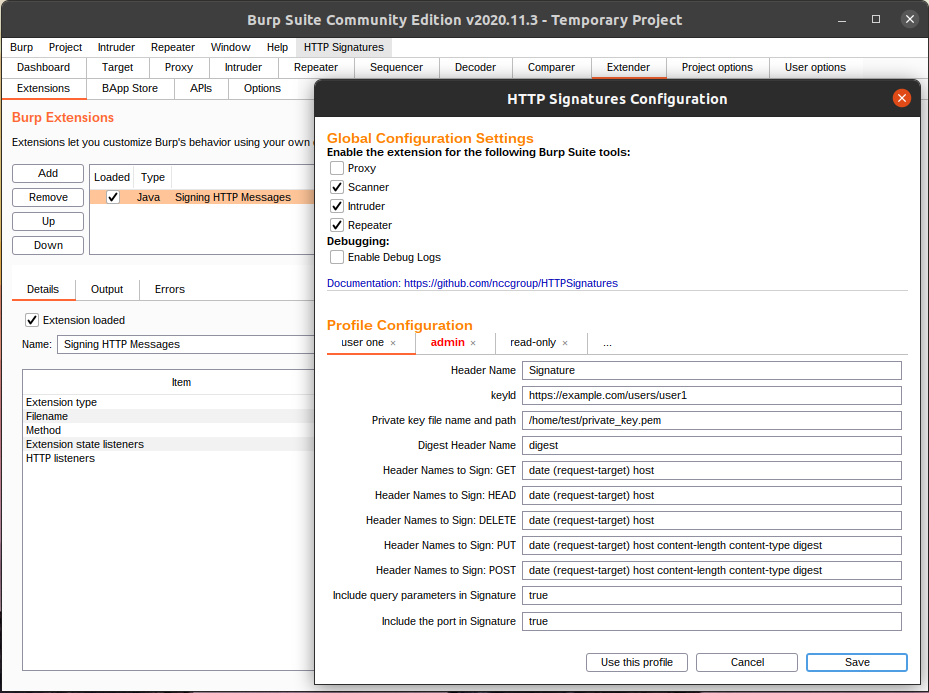 nccgroup/httpsignatures
Uma extensão do Burp Suite que implementa o rascunho Signing HTTP Messages draft-ietf-httpbis-message-signatures-01.
 projectdiscovery/collaborator
Biblioteca do Collaborator Padrão/Privado do BurpSuite
 hackvertor/repeat-strike
Extensão do Burp Suite que usa regras de strike regex geradas por IA para detectar falhas de IDOR e controle de acesso, e em seguida varre o…
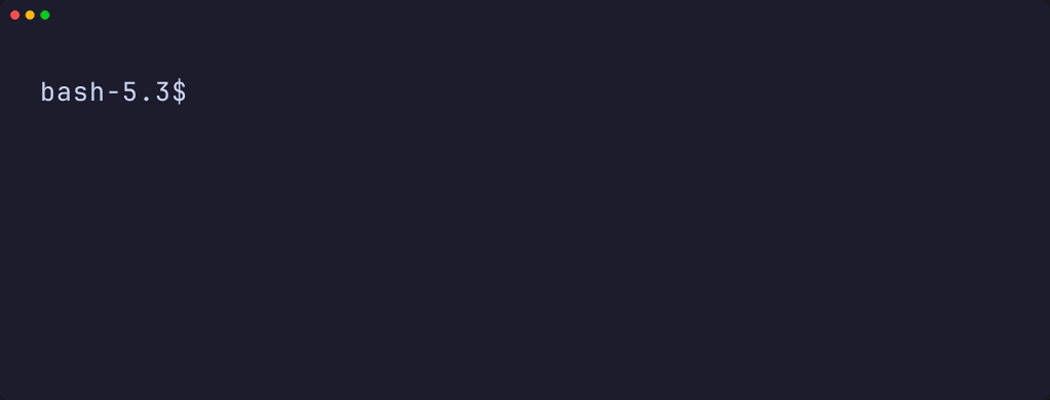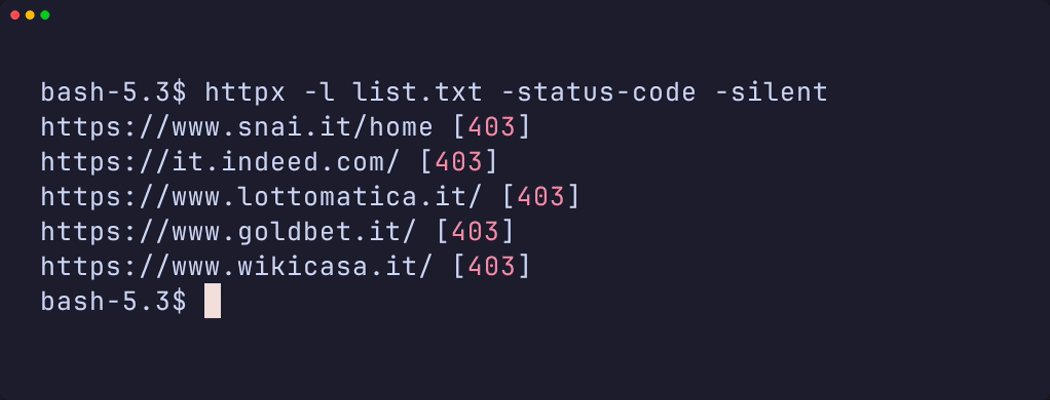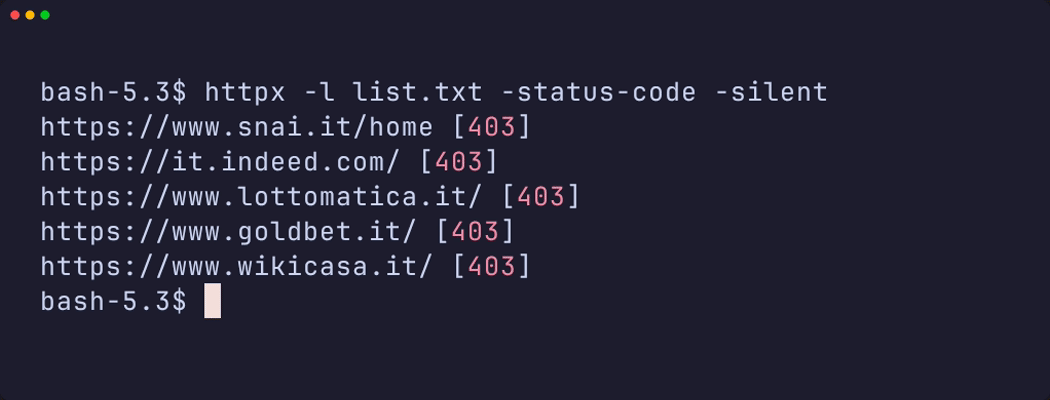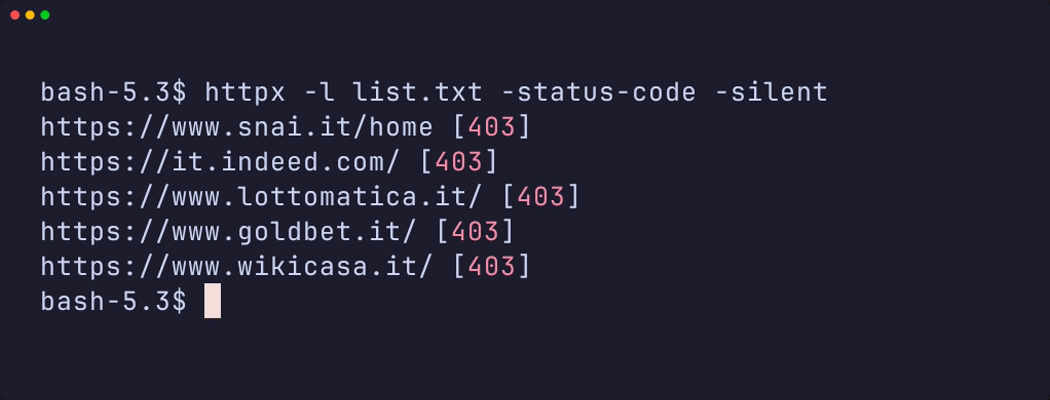 michele0303/undetected-httpx
Pare de receber 403 Forbidden. Um kit de ferramentas especializado semelhante ao httpx para evasão de WAF.
 emo-crab/slinger
Um cliente HTTP especificamente desenvolvido para pesquisadores de segurança
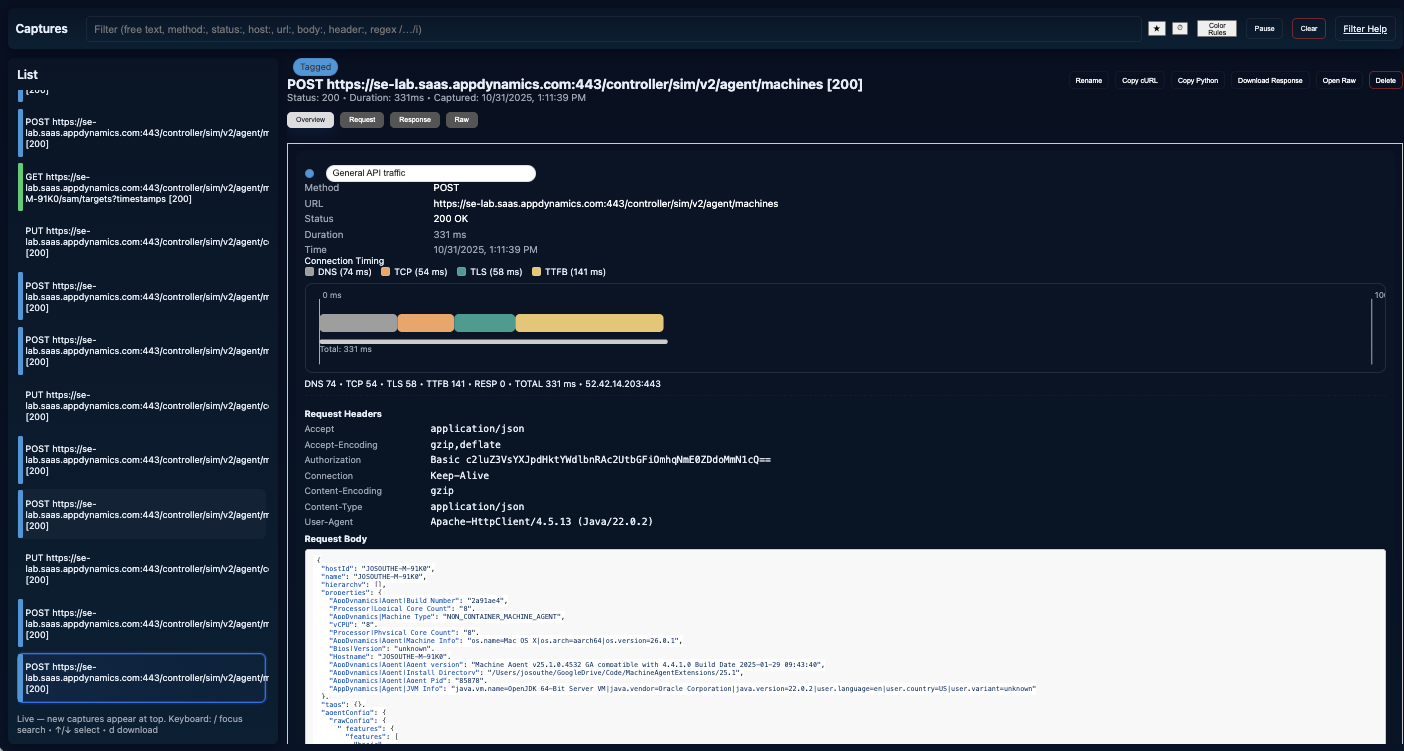 jbsouthe/http-breakout-proxy
Análise de Proxy HTTP para engenharia reversa de comunicação de protocolos.
 nccgroup/readable-thrift
Codificador/decodificador Thrift amigável para humanos
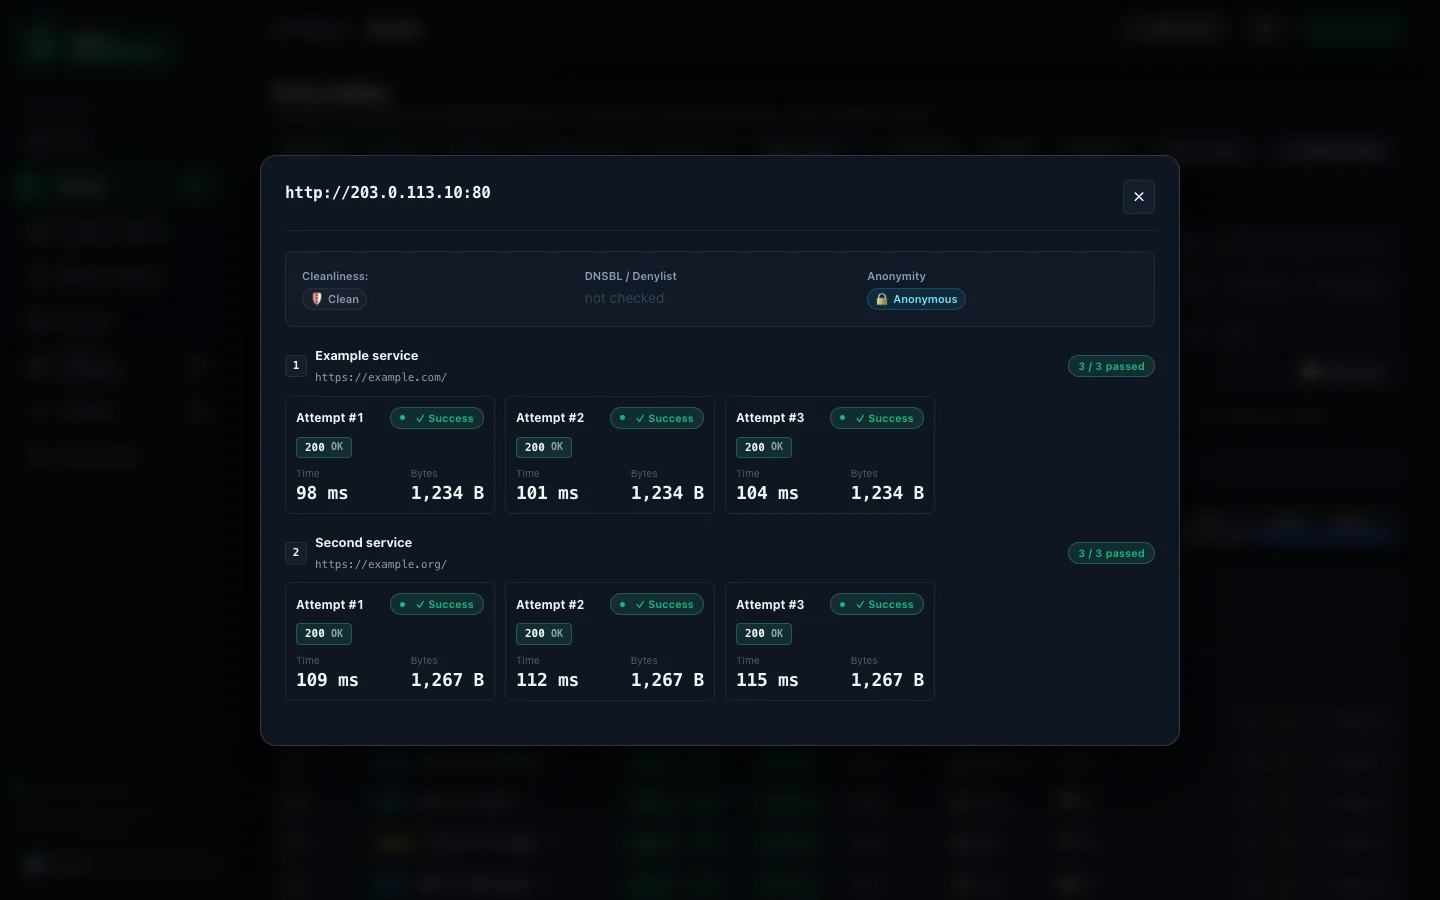 davidvoitenko/proxy-workbench
Coleta, verifica e classifica proxies HTTP/SOCKS públicos em relação aos seus próprios alvos, depois os disponibiliza por meio de exportações…
 caido-community/burp2caido
Uma ferramenta para migrar o histórico HTTP do Burpsuite para o Caido
 xnl-h4ck3r/auto-repeater
Repetição automatizada de requisições HTTP com o Burp Suite
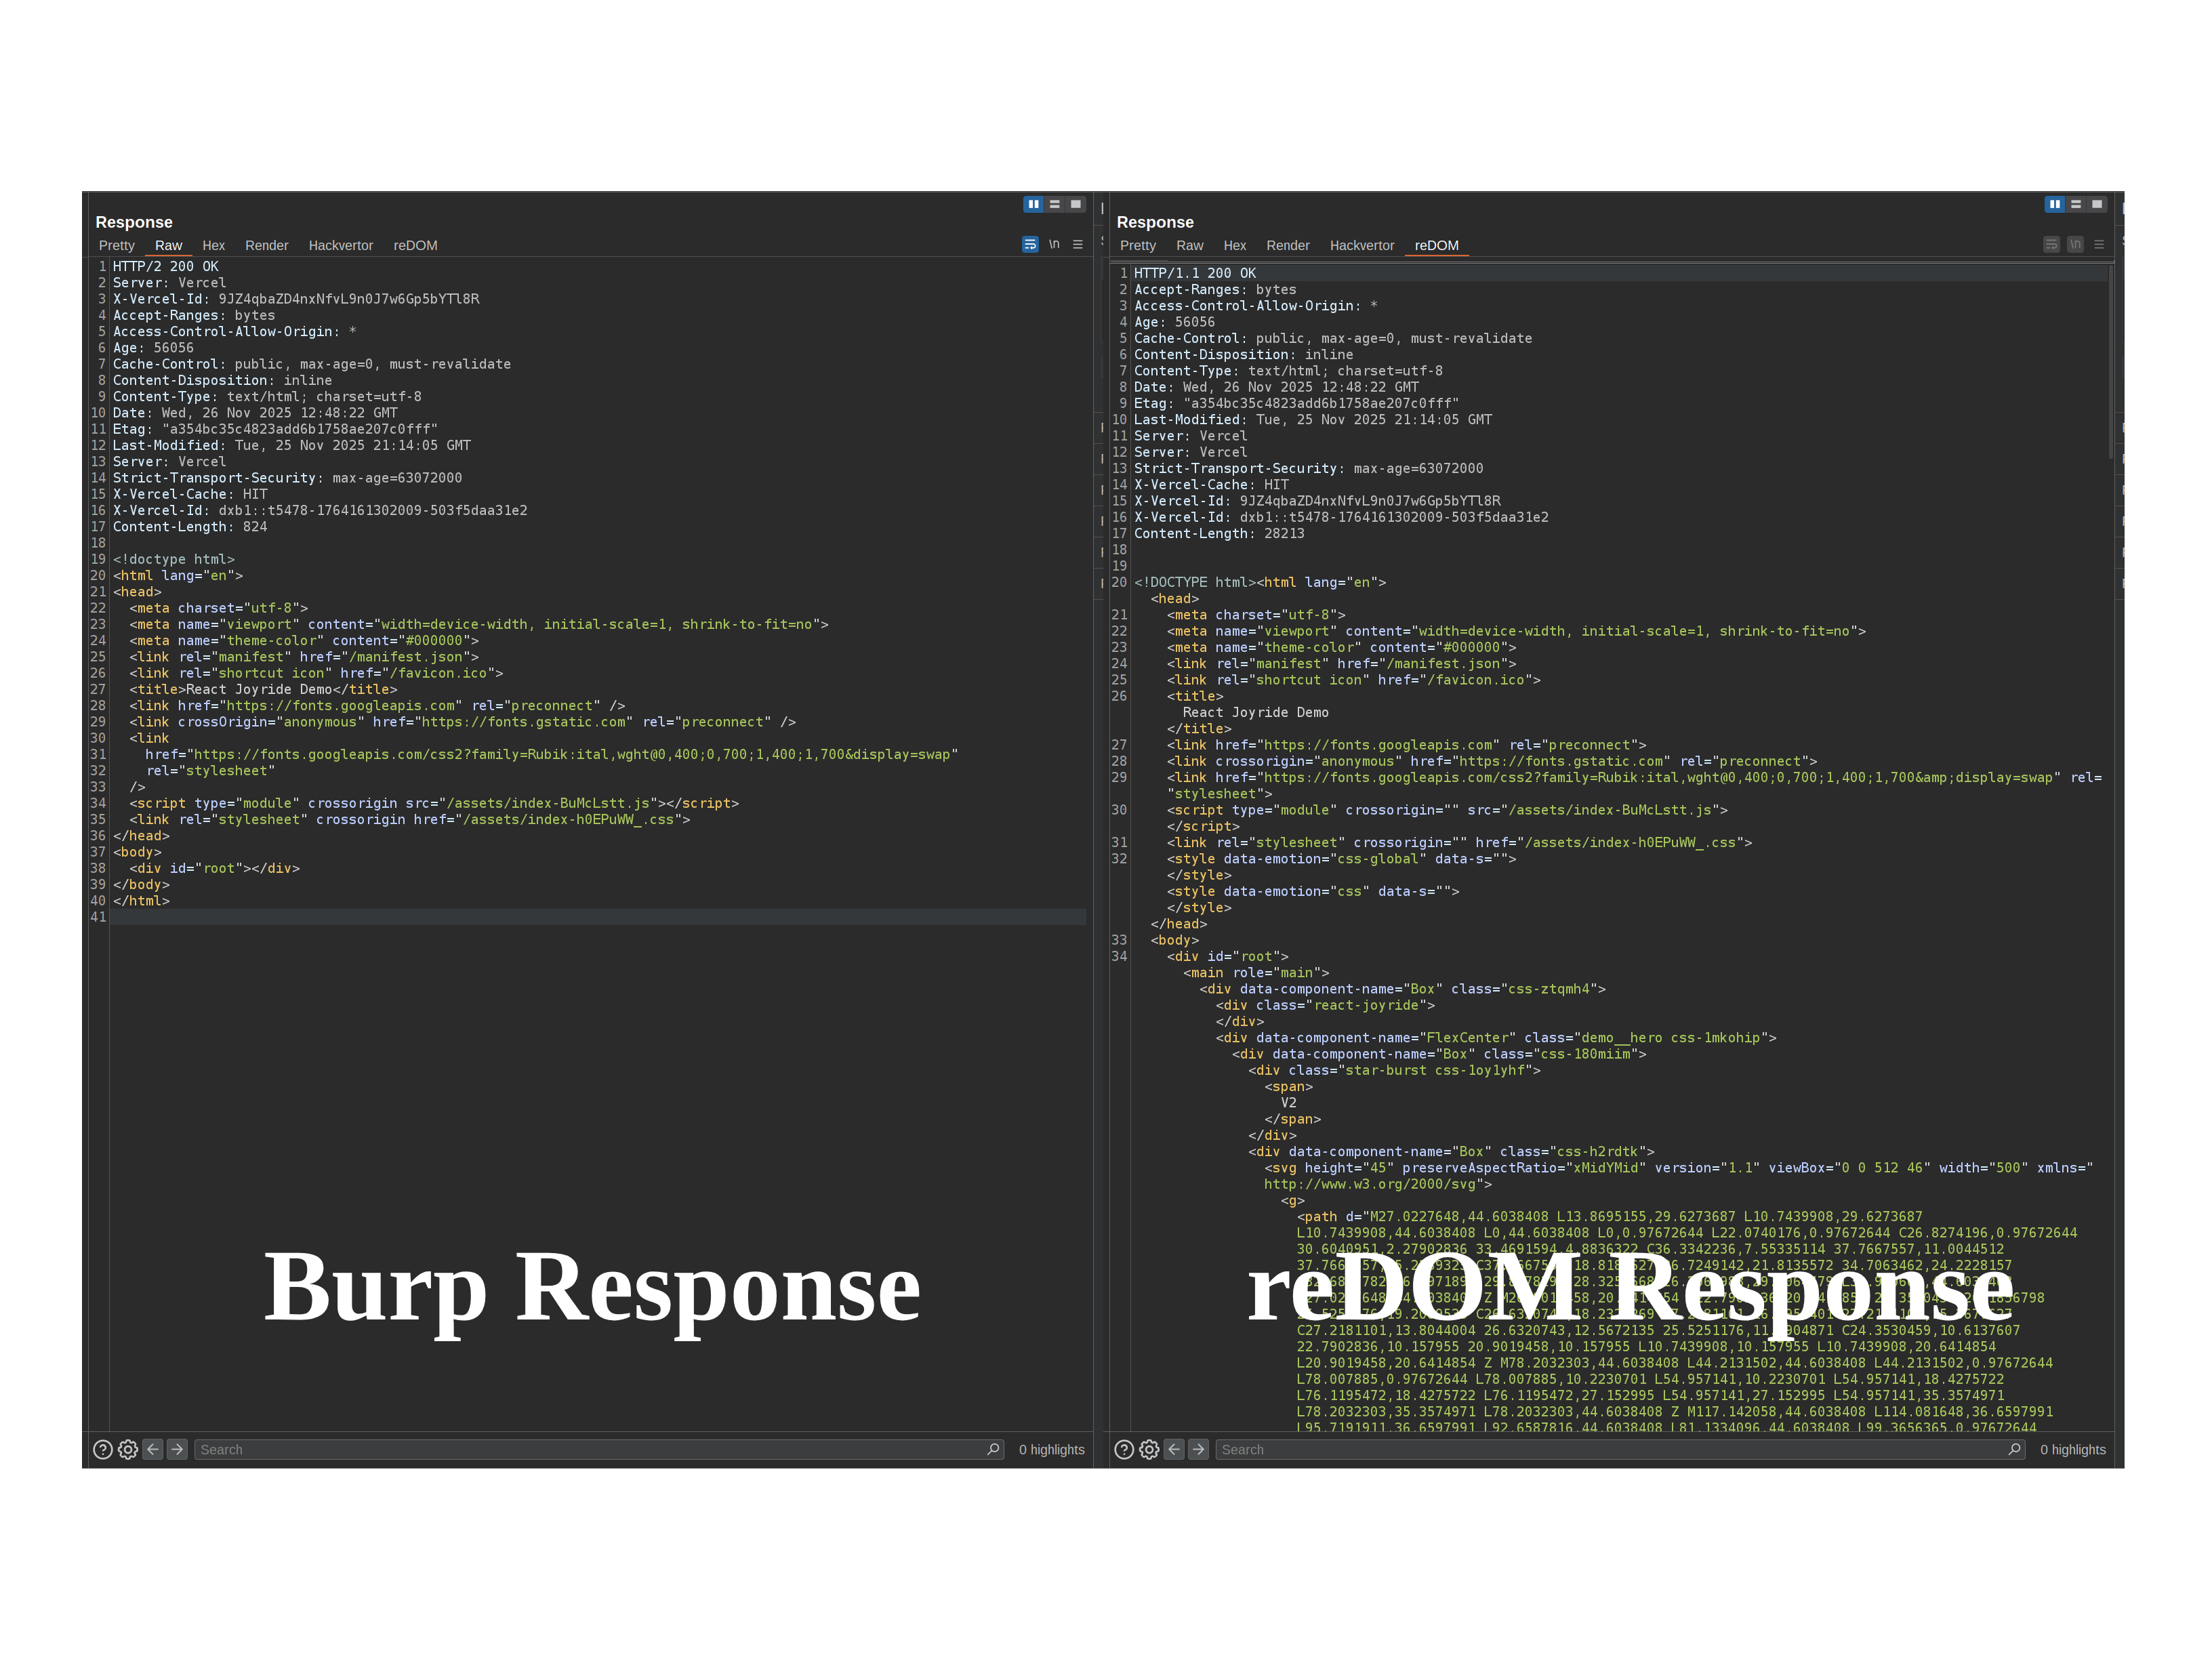 weirdmachine64/redom
Uma extensão do Burp Suite que traz capacidades completas de renderização de DOM diretamente para o Burp, permitindo testes de segurança eficazes em…
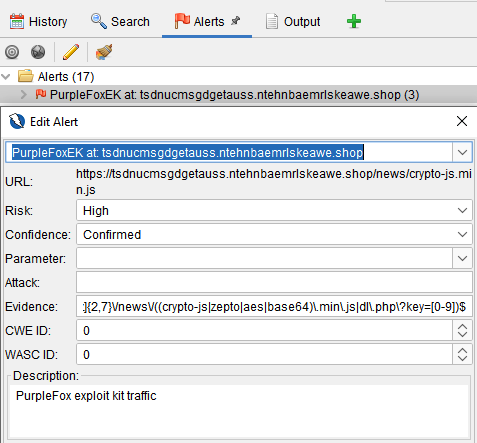 malwareinfosec/fiddlezap
Complemento de detecção de tráfego malicioso baseado em regex para OWASP ZAP. Sinaliza sites comprometidos combinando padrões de URI e HTML, com…
 wantasticapp/wantasticcore
Servidor de Gerenciamento de Nuvem AIO
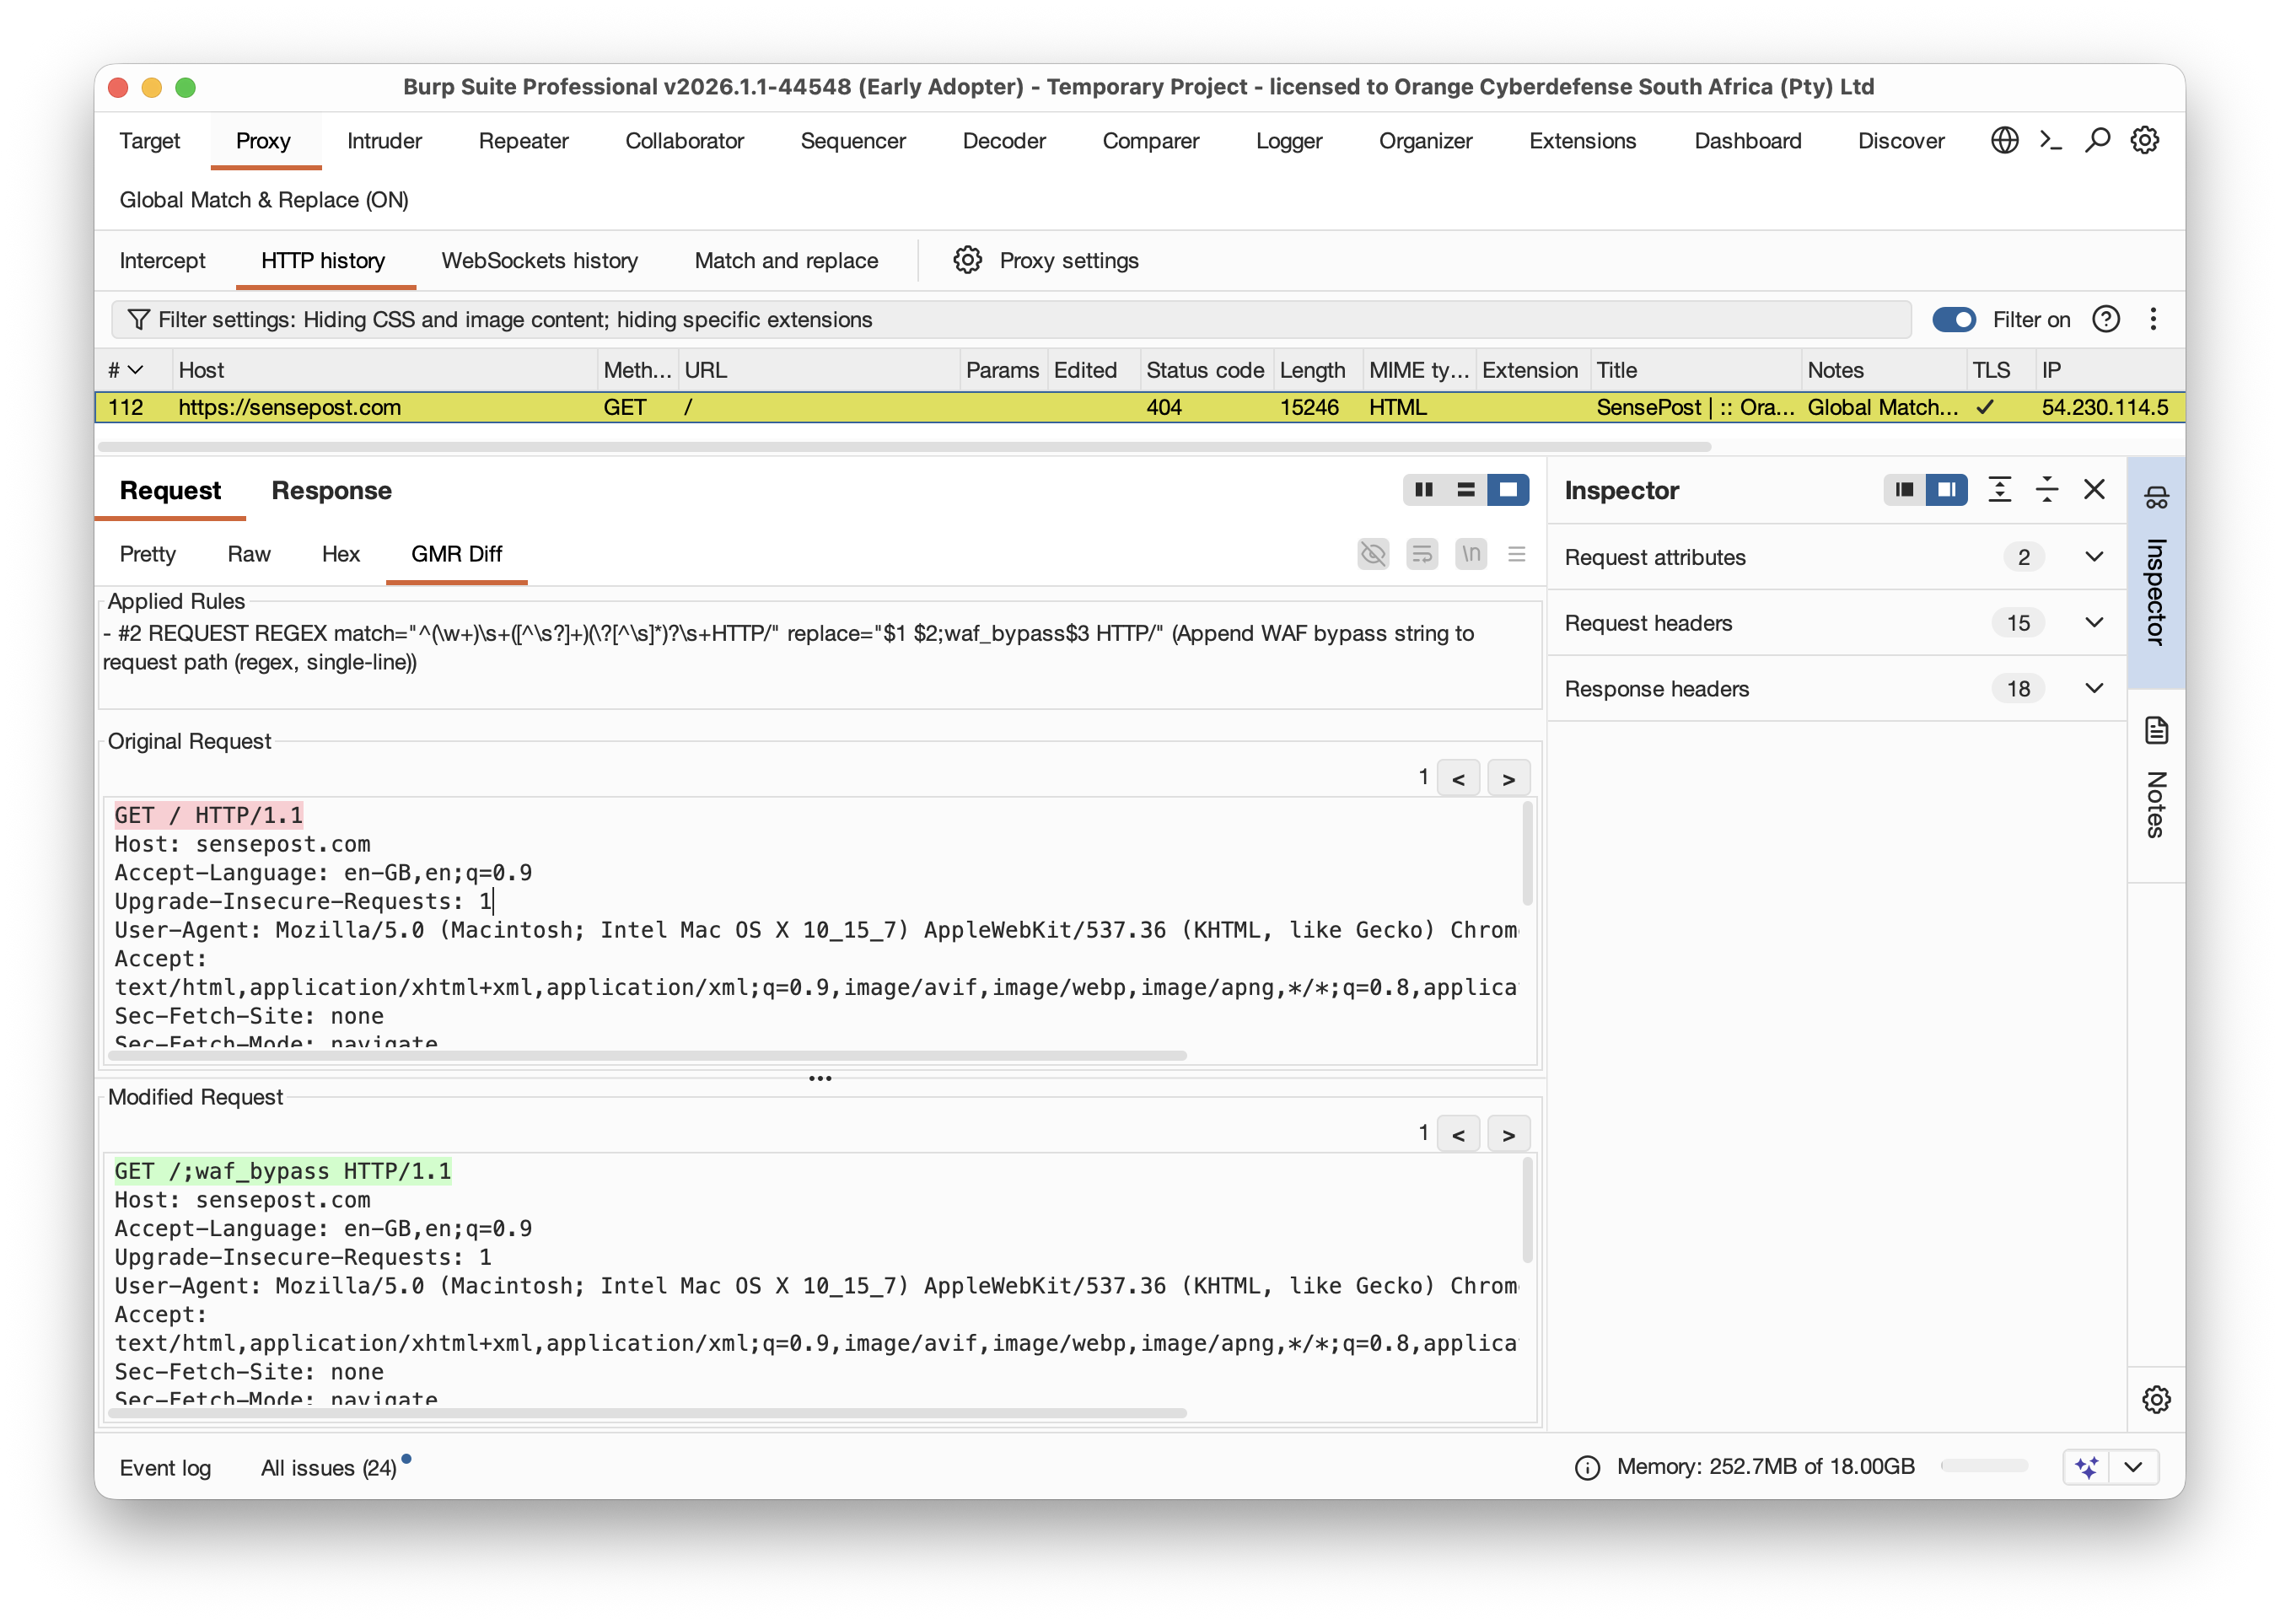 singe/burp_global_match_replace
Regras de Match & Replace para o Burp da Portswigger que operam globalmente em todos os utilitários.