
 #1
Ferramentas para interceptar, analisar e modificar o tráfego web para testes de segurança.
Recomendado pelo Kitploit

 bishopfox/joro
Um framework colaborativo de exploração web.
 mthbernardes/houseproxy
Proteja seus pais contra phishing
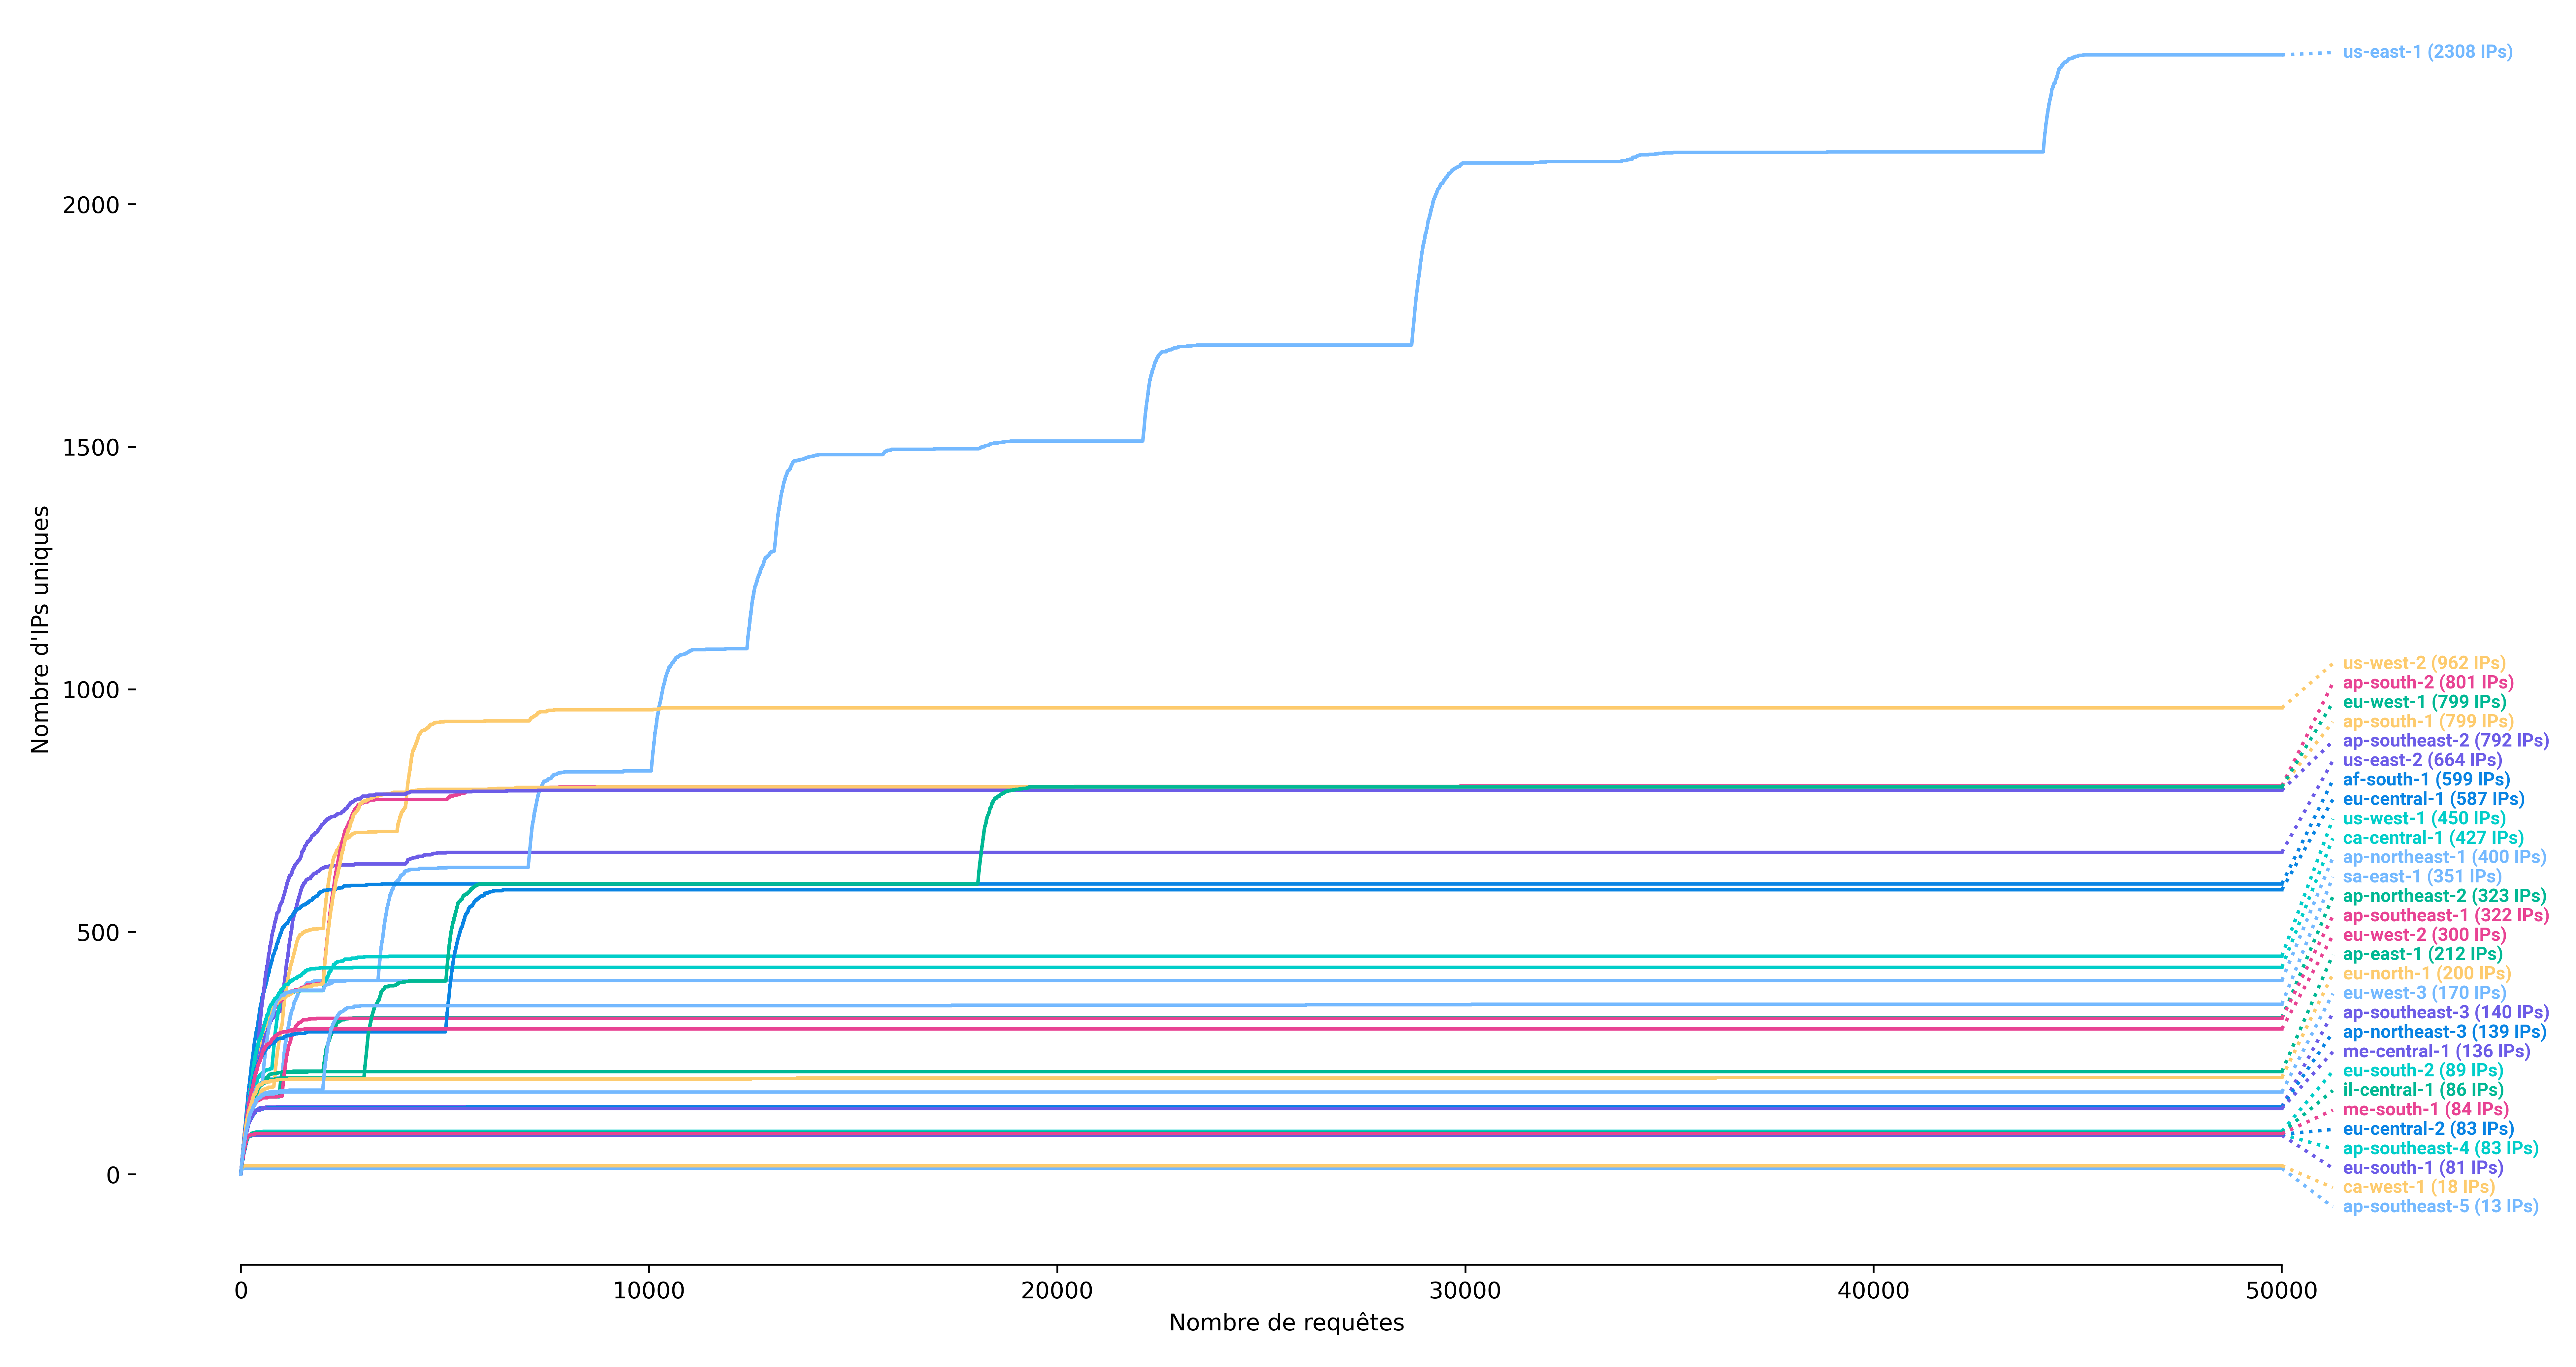 synacktiv/ipspinner
IPSpinner funciona como um proxy local que redireciona solicitações através de serviços externos.
 joanbono/gurp
Burp Commander escrito em Go
 johndoe31415/ratched
Ratched é um proxy TLS transparente Man-in-the-Middle destinado a testes de penetração.
 ipopov/starttls-mitm
Um proxy man-in-the-middle transparente com suporte a STARTTLS
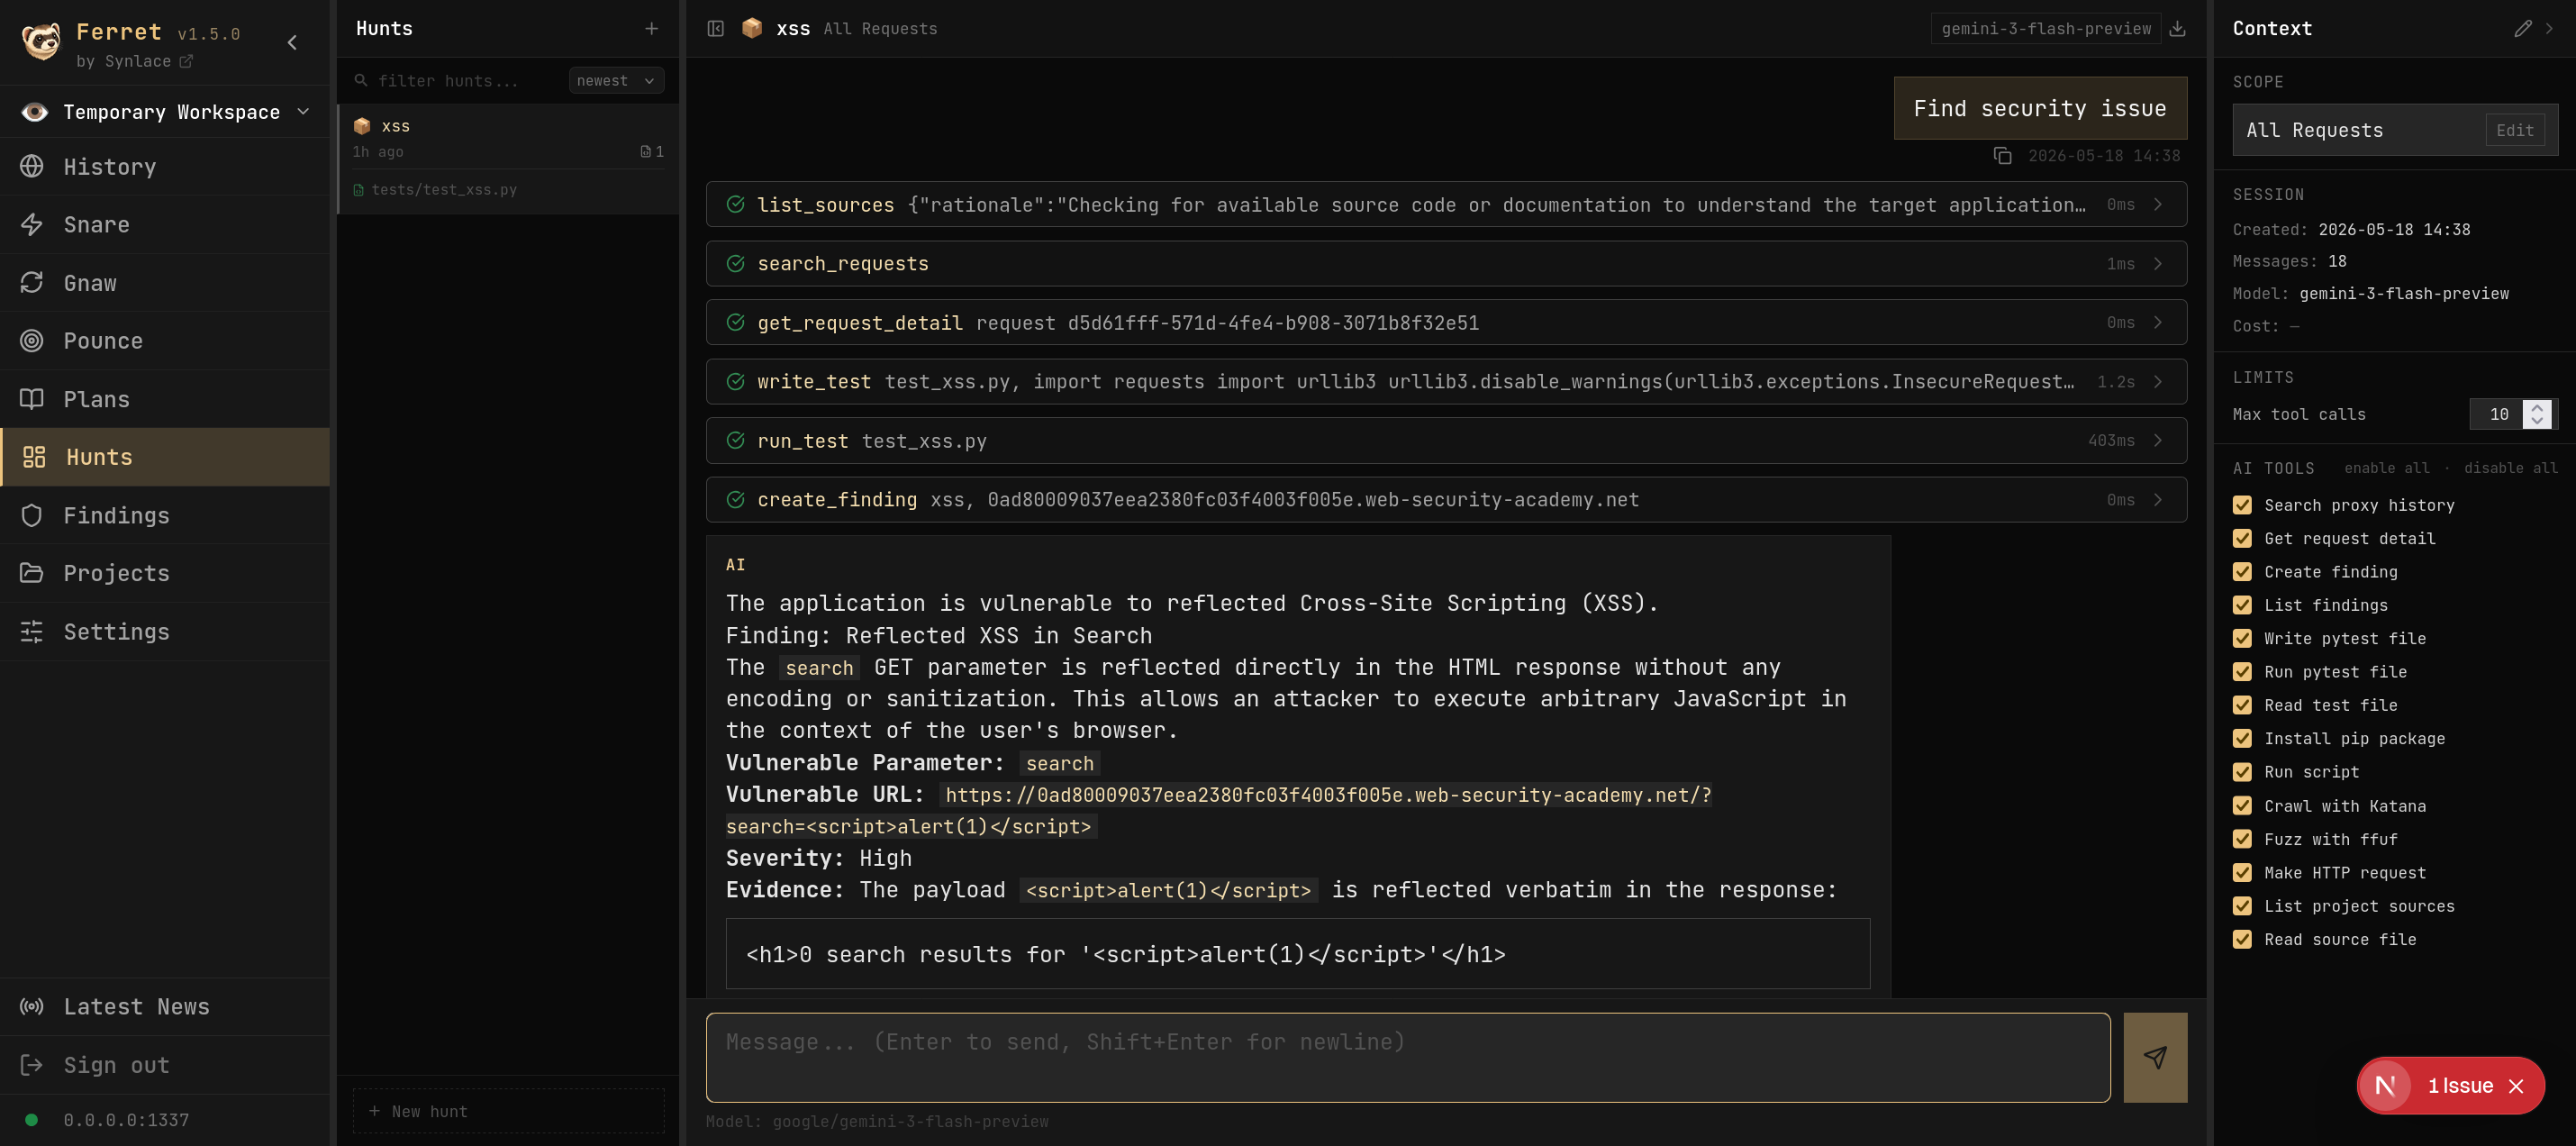 synlace/ferret
A suíte colaborativa de pentest para aplicações web
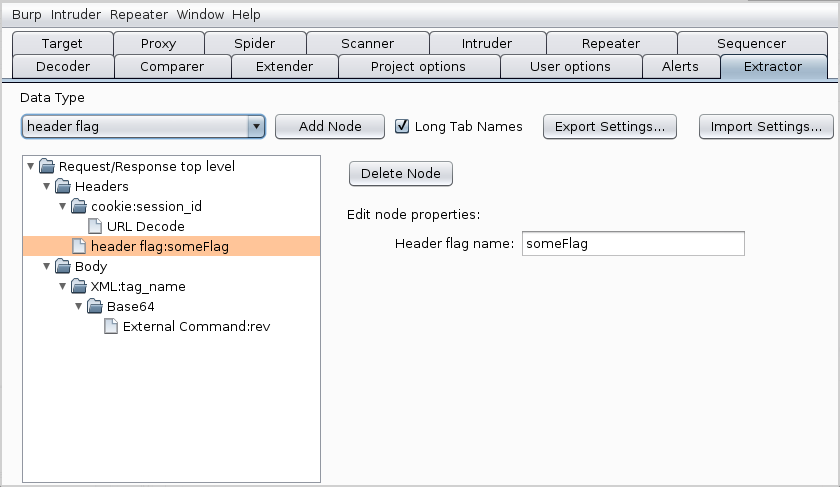 nccgroup/extractor
Extensão adiciona uma nova aba no Burp Suite chamada Extractor
 jas502n/burpsuite-plugin
Plugin Para BurpSuite (Pentester)
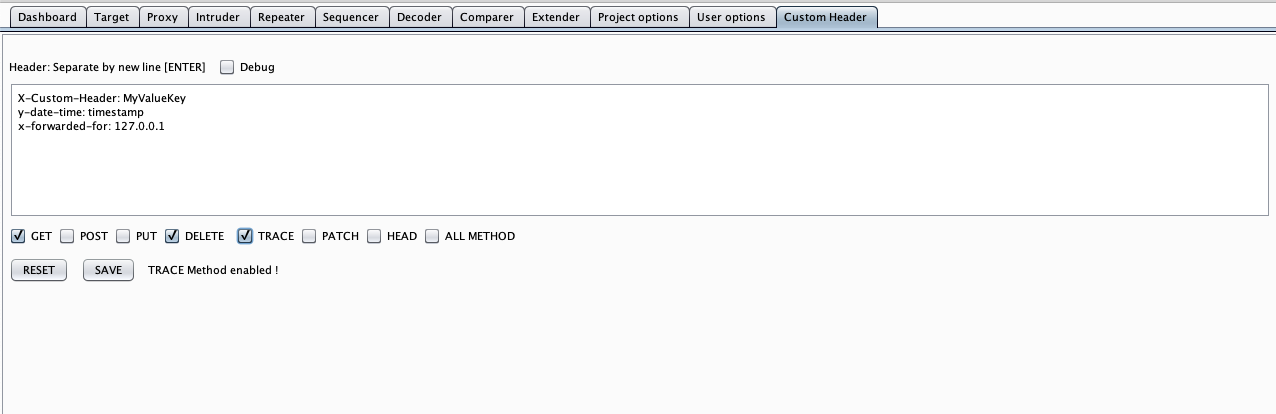 mirfansulaiman/customheader
Esta extensão do Burp Suite permite personalizar cabeçalhos ao adicionar um novo cabeçalho na requisição HTTP do BurpSuite (Scanner, Intruder,…
 hackvertor/shadow-repeater
Extensão do Burp Suite Repeater que muta automaticamente payloads e analisa respostas para descobrir path traversal, SQL injection, XSS e outras…
 icecubesandwich/caddysmith
Gere configurações de redirecionador Caddy a partir de perfis do Cobalt Strike ou Sliver C2.
 bishopfox/ca-clone
Scripts para clonar certificados CA para uso em ataques a clientes HTTPS.
 inflightsec/agent-vault-proxy
Chaves de API just-in-time para agentes de IA - e qualquer outro processo que você roteie através dela: o chamador só vê um placeholder.
 mike01/pypacker
:package: A biblioteca de manipulação de pacotes mais rápida e simples para Python
 nccgroup/wcfdser-ngng
Um plugin Burp Extender, que tornará objetos soap binários legíveis e modificáveis.
 metrodango/pip3line
Canivete suíço para manipulação e interceptação de bytes brutos
 mrschyte/socksmon
Monitore tráfego TCP arbitrário usando seu proxy de interceptação HTTP de escolha.








