Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
undetected-httpx — Pare de receber 403 Forbidden. Um kit de ferramentas especializado semelhante ao httpx para evasão de WAF. | Kitploit
Ferramentas/GitHubGitHub/michele0303/undetected-httpx
ReconhecimentoProxies Web e InterceptaçãoEvasão de IDS/IPSColeta de InformaçõesBypass de WAFSegurança WebAnti-BotFalsificação de Impressão Digital
GitHubmichele0303/undetected-httpx

undetected-httpx

Pare de receber 403 Forbidden. Um kit de ferramentas especializado semelhante ao httpx para evasão de WAF.

21166há 1 mêsRevisado pelo Kitploit
Compartilhar
Ver Repositório

undetected-httpx 2.0

Go 1.26 ou mais recente Transporte de navegador HTTPCloak Licença MIT

undetected-httpx é um kit de ferramentas de sondagem HTTP construído sobre o httpx do ProjectDiscovery, com impressões digitais TLS e HTTP/2 de navegador fornecidas pelo HTTPCloak.

A versão 2.0 substitui o wrapper Python por um fork em Go do httpx v1.12.0. Você mantém as sondagens, flags e formatos de saída do upstream, com o HTTPCloak v1.7.3 lidando com o transporte HTTP principal. O perfil de navegador padrão é chrome-latest.


📦 Instalação

Instale com Go 1.26.0+:

go install github.com/Michele0303/undetected-httpx/v2/cmd/undetected-httpx@latest

Use @v2.0.0 em vez de @latest para fixar a versão. Adicione o diretório dos seus binários Go ao PATH: $GOBIN, ou $(go env GOPATH)/bin quando GOBIN não estiver definido.

Binários pré-compilados para Linux e macOS estão disponíveis nas releases.

Compilar a partir de um checkout do código-fonte
git clone --branch v2.0.0 https://github.com/Michele0303/undetected-httpx.git
cd undetected-httpx
make build
./bin/undetected-httpx -h

Execute make install para instalar o comando no diretório dos seus binários Go.

O pacote Python anterior permanece em legacy/python; consulte o guia de migração ao atualizar.


🎭 Comparação no mundo real

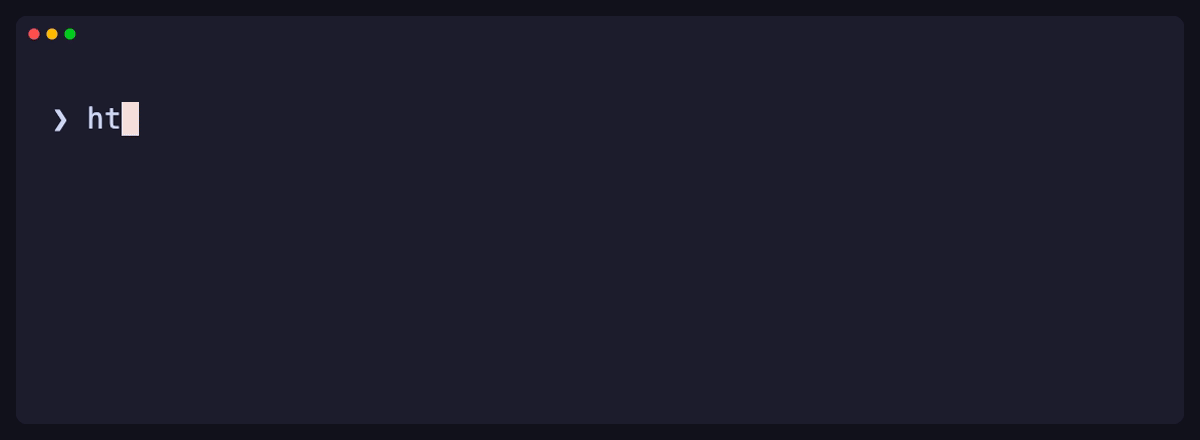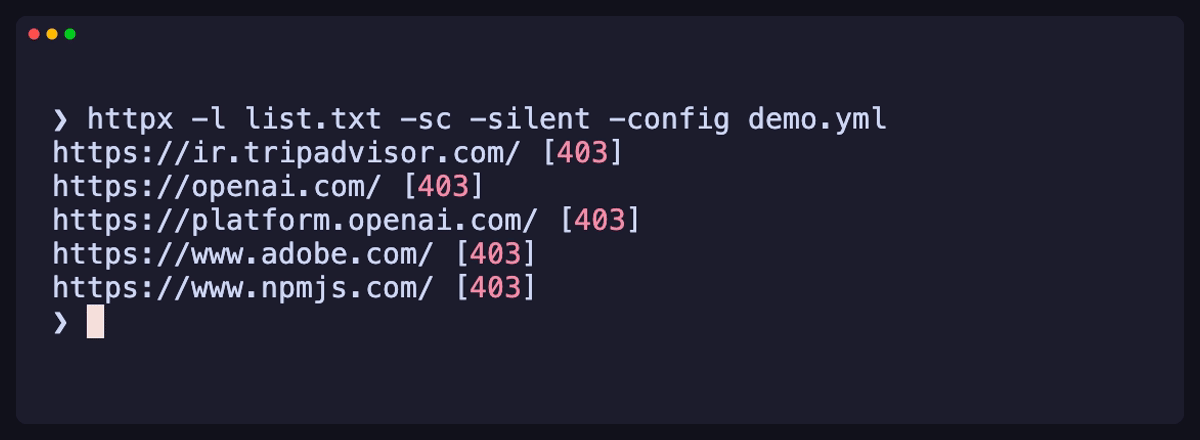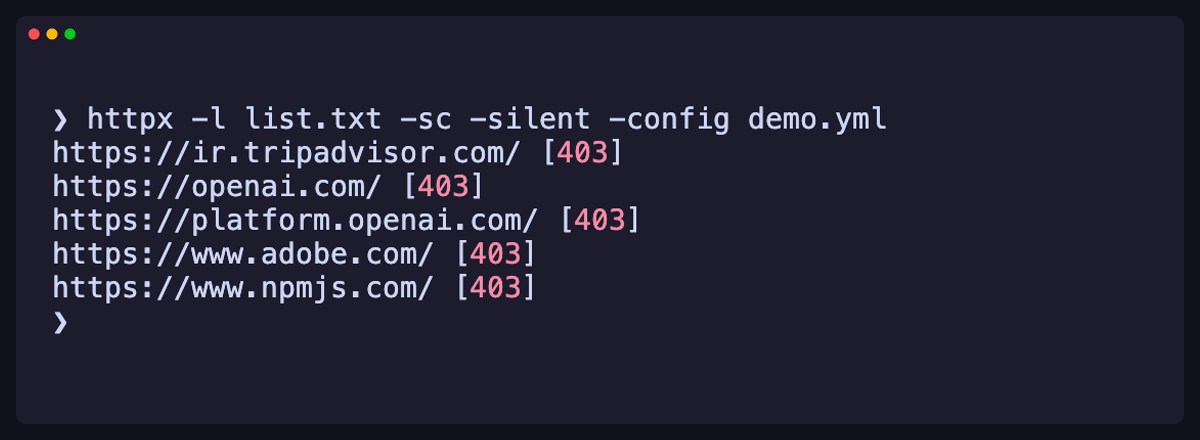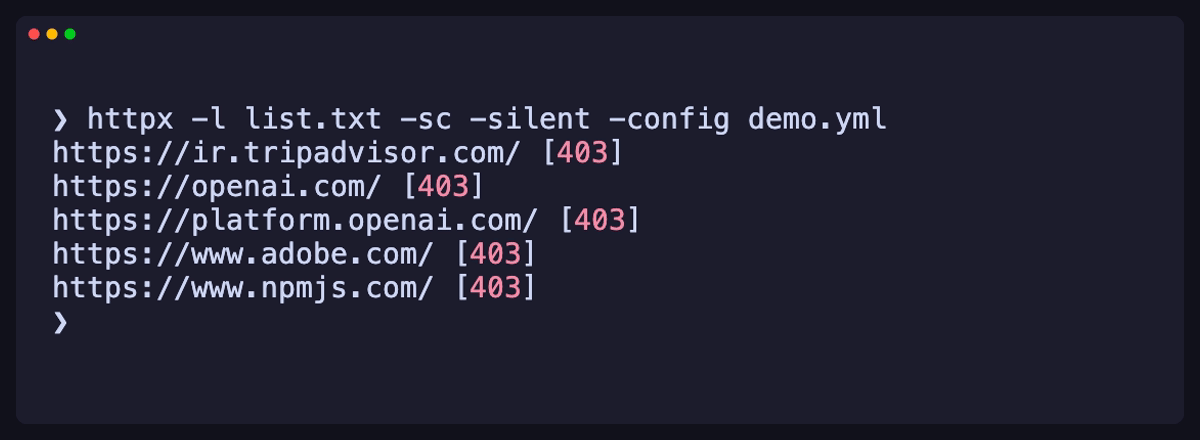
Nas mesmas cinco URLs selecionadas, com o mesmo User-Agent, o httpx retornou 403 Forbidden enquanto o undetected-httpx retornou 200 OK.

undetected-httpx 2.0
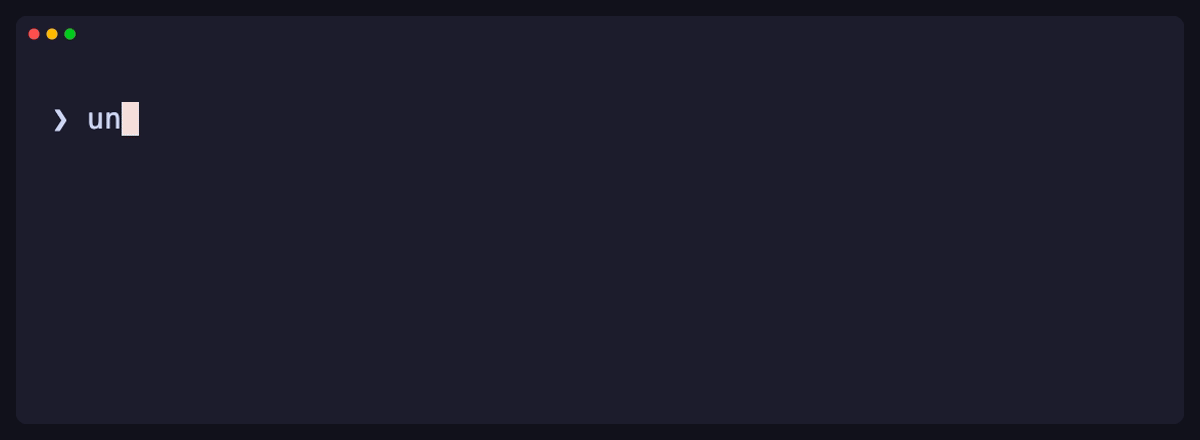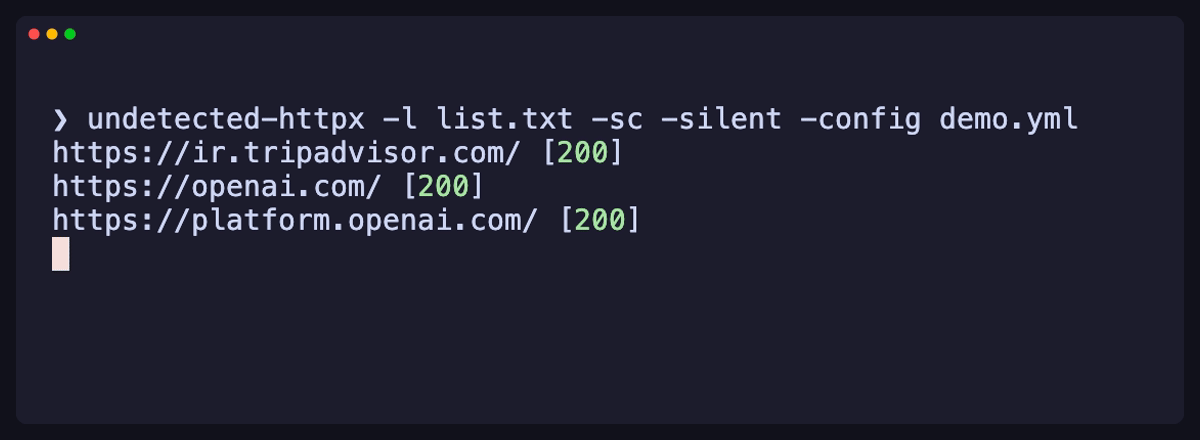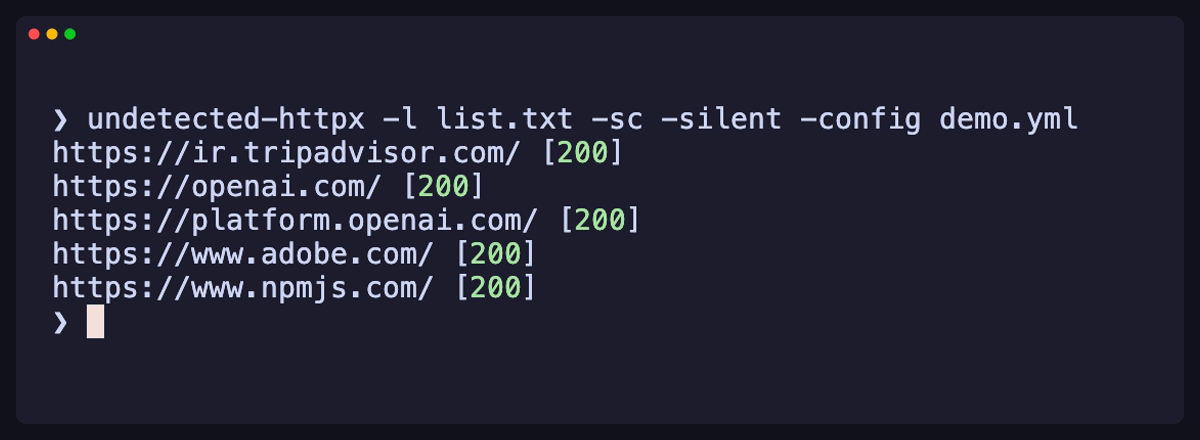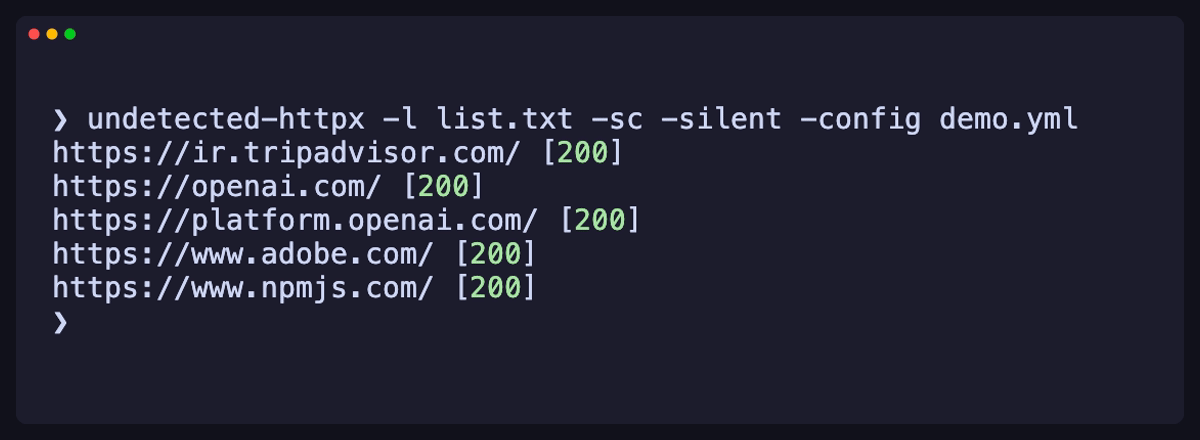
undetected-httpx retornando HTTP 200 em cinco URLs selecionadas
httpx v1.12.0 (Original)

httpx retornando HTTP 403 nas mesmas cinco URLs

Execuções reais das ferramentas, gravadas com VHS em 16 de outubro de 2026. Os resultados variam por site; uma resposta 200 ainda pode conter uma página de desafio.

Assista ao MP4


📊 Capacidades técnicas

Recursoundetected-httpx 2.0httpx v1.12.0
Pilha de redeHTTPCloakGo net/http
Impressão digital TLS padrãoPerfil de navegador (chrome-latest)Padrão do upstream
Resultados selecionados da demonstração✅ 5 × HTTP 2005 × HTTP 403
Sondagens e saídaSondagens httpx, texto e JSONLSondagens httpx, texto e JSONL

🛠 Principais recursos

  • Transporte de navegador: TLS de navegador, configurações HTTP/2 e cabeçalhos através do HTTPCloak, com fallback para HTTP/1.1.
  • CLI familiar: mantenha o pipeline de sondagem do httpx, as tentativas e os formatos de saída; selecione um perfil com --browser ou -impersonate.
  • Modo nativo: use --native-http para resolvedores personalizados, controles de IP/rede, sondagens de certificado TLS e requisições brutas.

A impersonação de navegador não garante acesso nem resolve desafios JavaScript. Este adaptador suporta HTTP/1.1 e HTTP/2; consulte a tabela de compatibilidade para as opções suportadas.


🚀 Uso

# Sondar alvos e mostrar códigos de status e títulos.
undetected-httpx -l targets.txt -sc -title

# Escolher um perfil de navegador e gravar JSONL.
undetected-httpx -u https://example.com --browser chrome-latest -json

# Usar o transporte nativo para sondagens de TLS e IP.
undetected-httpx -u https://example.com --native-http -tls-grab -ip

Execute make test para regressões locais. Upstream e licenças

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    287

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →