
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
reDOM — Uma extensão do Burp Suite que traz capacidades completas de renderização de DOM diretamente para o Burp, permitindo testes de segurança eficazes em aplicações modernas com pesado uso de JavaScript, construídas com frameworks como ReactJS, VueJS, Angular e mais. | Kitploit
Ferramentas/GitHubGitHub/weirdmachine64/redom
Análise Dinâmica (Sandboxing)Análise de VulnerabilidadesProxies Web e InterceptaçãoExploração de Aplicações WebTestes de Segurança de APIsColeta de InformaçõesSegurança WebTestes de Penetração
GitHubweirdmachine64/redom

reDOM

Uma extensão do Burp Suite que traz capacidades completas de renderização de DOM diretamente para o Burp, permitindo testes de segurança eficazes em aplicações modernas com pesado uso de JavaScript, construídas com frameworks como ReactJS, VueJS, Angular e mais.

15340há 6 mesesAinda não revisado
Ver Repositório
Compartilhar

reDOM

  ██████╗ ███████╗██████╗  ██████╗ ███╗   ███╗
  ██╔══██╗██╔════╝██╔══██╗██╔═══██╗████╗ ████║
  ██████╔╝█████╗  ██║  ██║██║   ██║██╔████╔██║
  ██╔══██╗██╔══╝  ██║  ██║██║   ██║██║╚██╔╝██║
  ██║  ██║███████╗██████╔╝╚██████╔╝██║ ╚═╝ ██║
  ╚═╝  ╚═╝╚══════╝╚═════╝  ╚═════╝ ╚═╝     ╚═╝

Uma extensão do Burp Suite que traz capacidades completas de renderização de DOM diretamente no Burp, permitindo testes de segurança eficazes em aplicações modernas com muito JavaScript, construídas com frameworks como ReactJS, VueJS, Angular e outros.
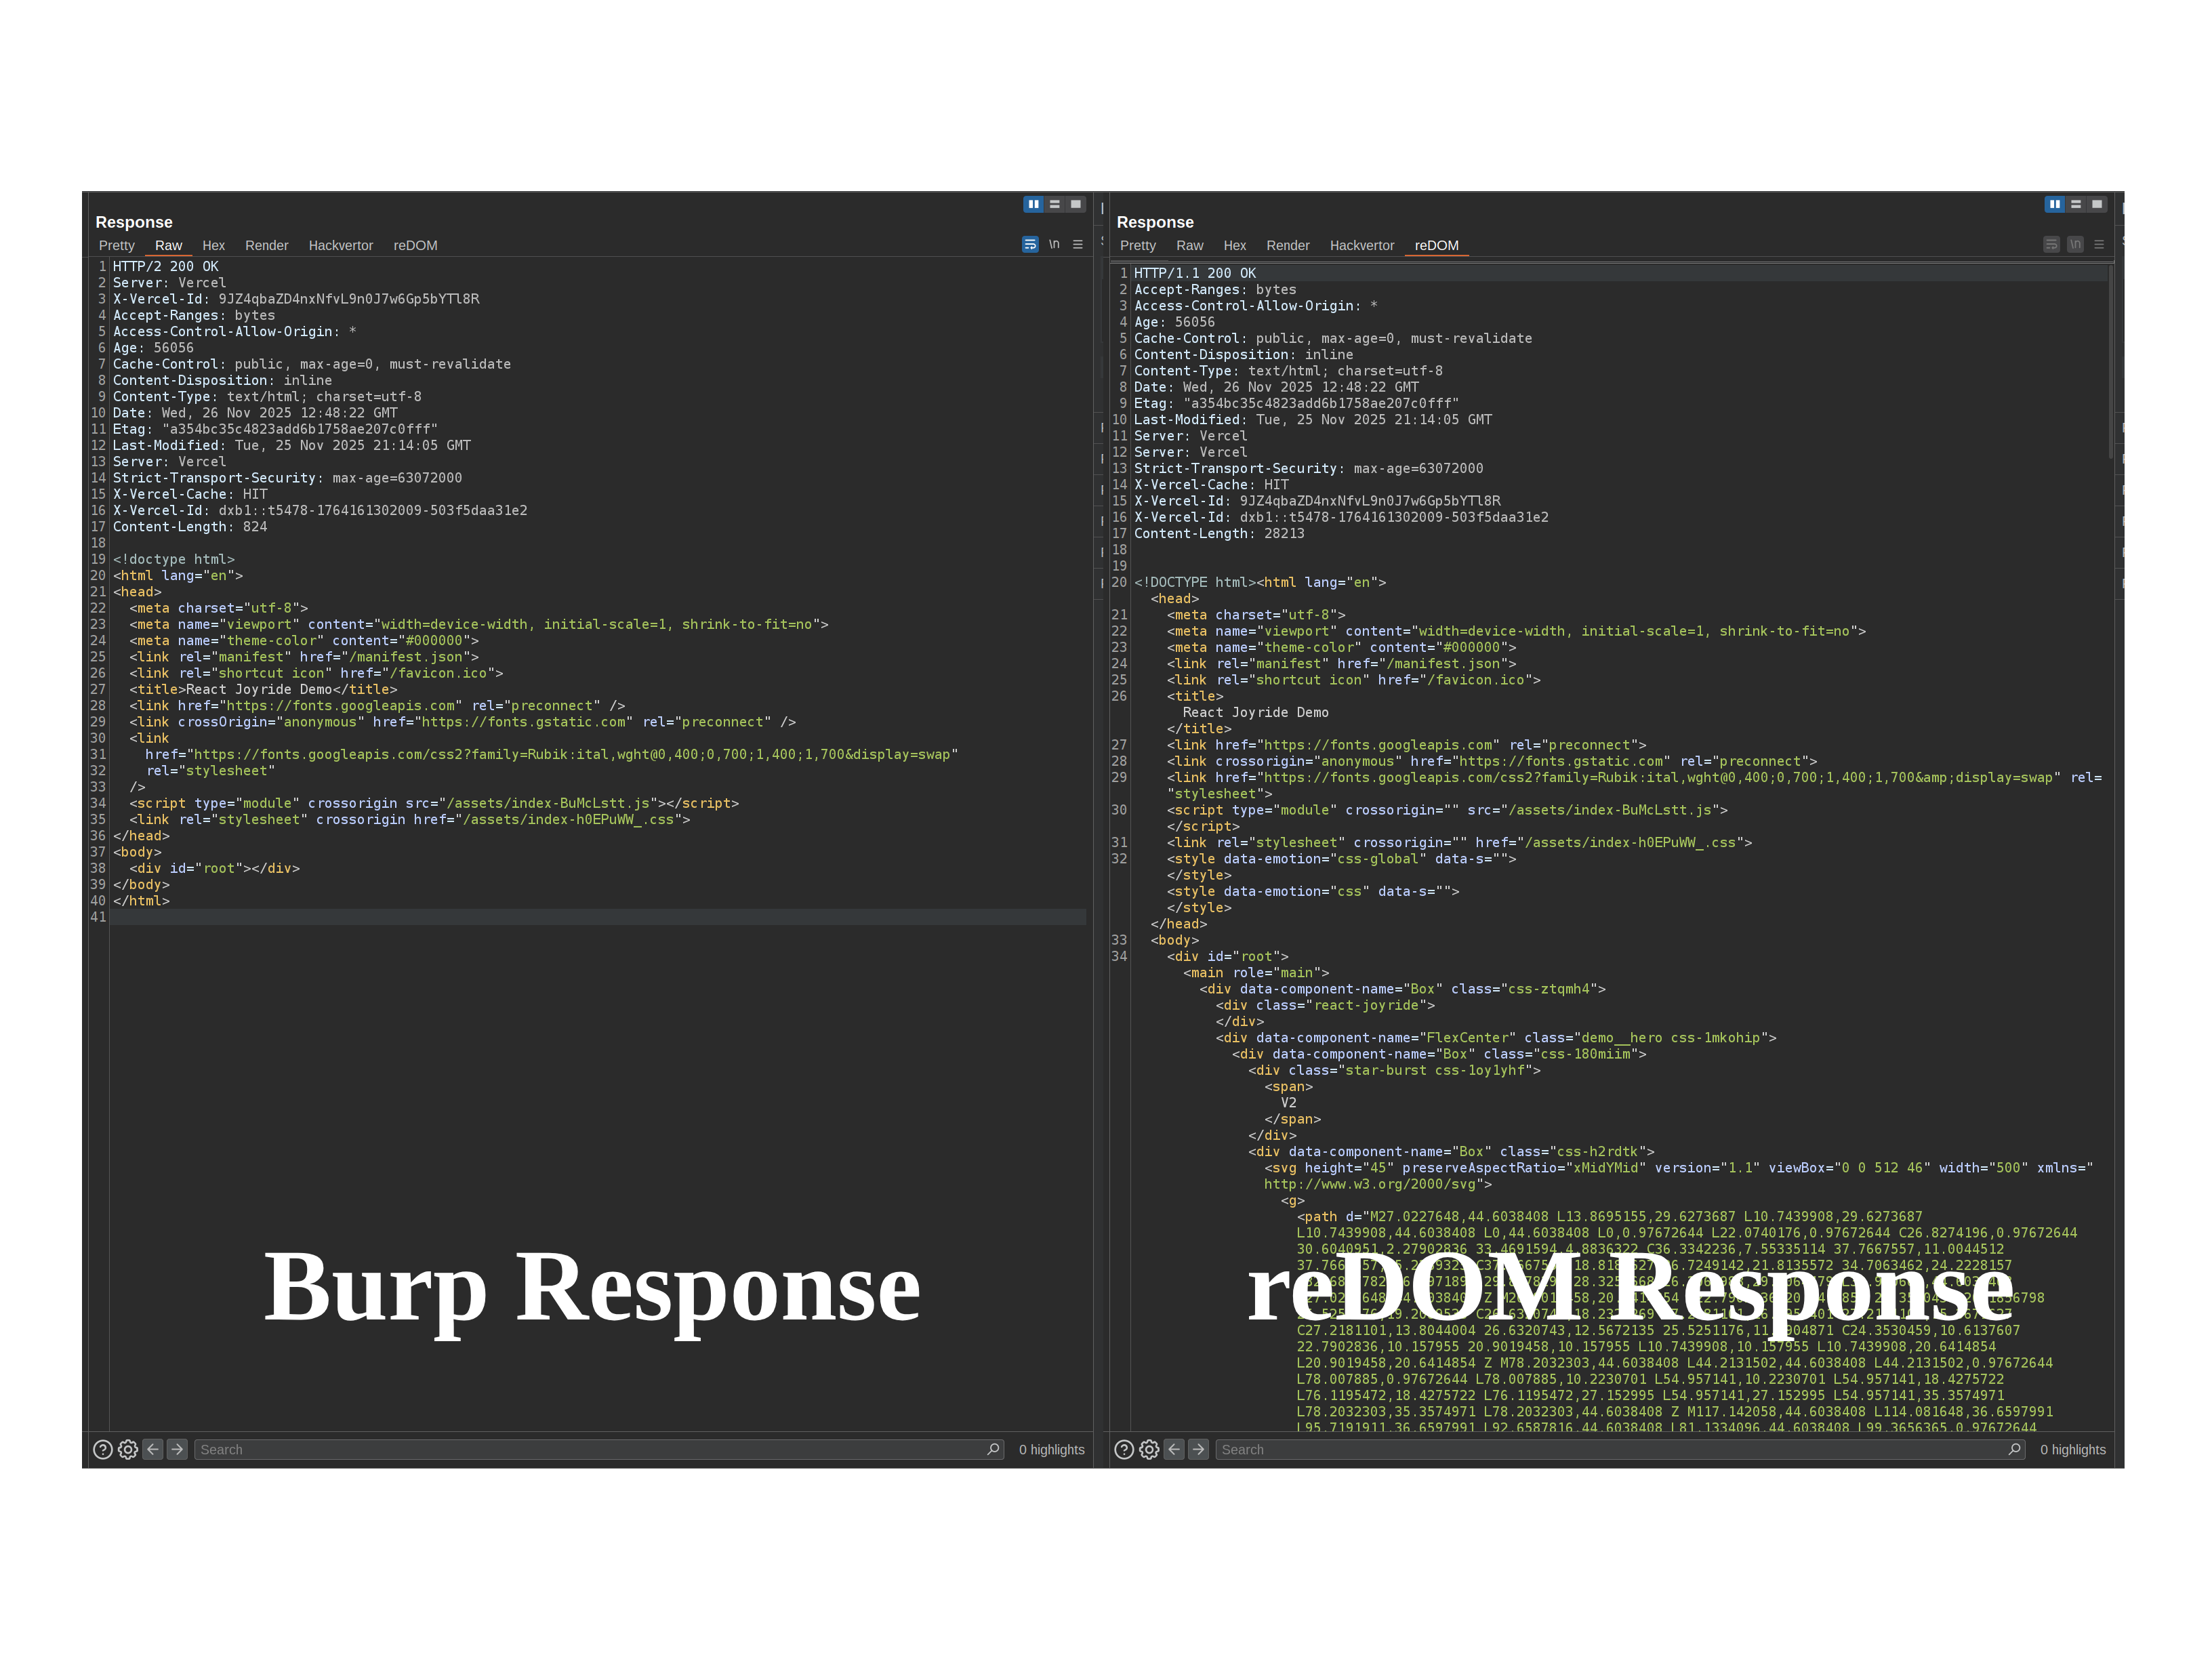
reDOM vs Resposta Nativa do Burp

Funcionalidades

  • Captura o DOM totalmente renderizado após a execução de JavaScript
  • Analisa Aplicações de Página Única (SPAs) construídas com React, Vue.js, Angular, etc.
  • Integra-se como uma aba de resposta personalizada no Burp Repeater
  • Inicia e gerencia o navegador diretamente a partir da extensão
  • Parâmetros configuráveis de renderização e conexão

Requisitos

  • Burp Suite Professional/Community
  • Navegador Chrome/Chromium

Instalação

  1. Construa a extensão:

    mvn clean package
    
  2. Carregue target/reDOM.jar no Burp Suite (Extensions → Add)

Uso

  1. Carregue a extensão — o painel de configurações abre automaticamente

  2. Configure o caminho do navegador, proxy upstream e diretório de perfil conforme necessário

  3. Clique em Launch & Connect para iniciar o navegador e conectar

  4. Envie uma requisição para o Repeater e mude para a aba DOM Render

Configuração

ParâmetroDescriçãoPadrão
Caminho do navegadorCaminho para o executável do Chromiumchromium
Proxy upstreamEndereço do proxy Burplocalhost:8080
Diretório do perfilPerfil do navegador a ser usado/tmp/redom
Aceitar certificados inválidosConfiar em certificados TLS autoassinados e inválidoson
Iniciar navegador na inicializaçãoIniciar navegador automaticamente quando a extensão carregaroff
Host / PortEndereço de depuração remotalocalhost:9222
Timeout de comandoTimeout de comando CDP30s
Atraso pós-carregamentoTempo de espera após carregar a página para o JS estabilizar1000ms
Timeout de carregamentoTempo máximo de espera pelo carregamento da página30s
Renderizar na seleção da abaRenderizar automaticamente quando a aba DOM Render for abertaon
Pretty-print HTMLFormatrar a saída HTML renderizadaon

Licença

Licença MIT

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    254

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






