
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit

 sumanrox/rschunter
Caça em Massa & Exploração PoC para CVE-2025-55182 & CVE-2025-66478
 justakazh/mass_cve-2021-41773
MASS CVE-2021-41773
 mr-xn/cve-2022-24112
CVE-2022-24112:Apache APISIX apisix/batch-requests RCE
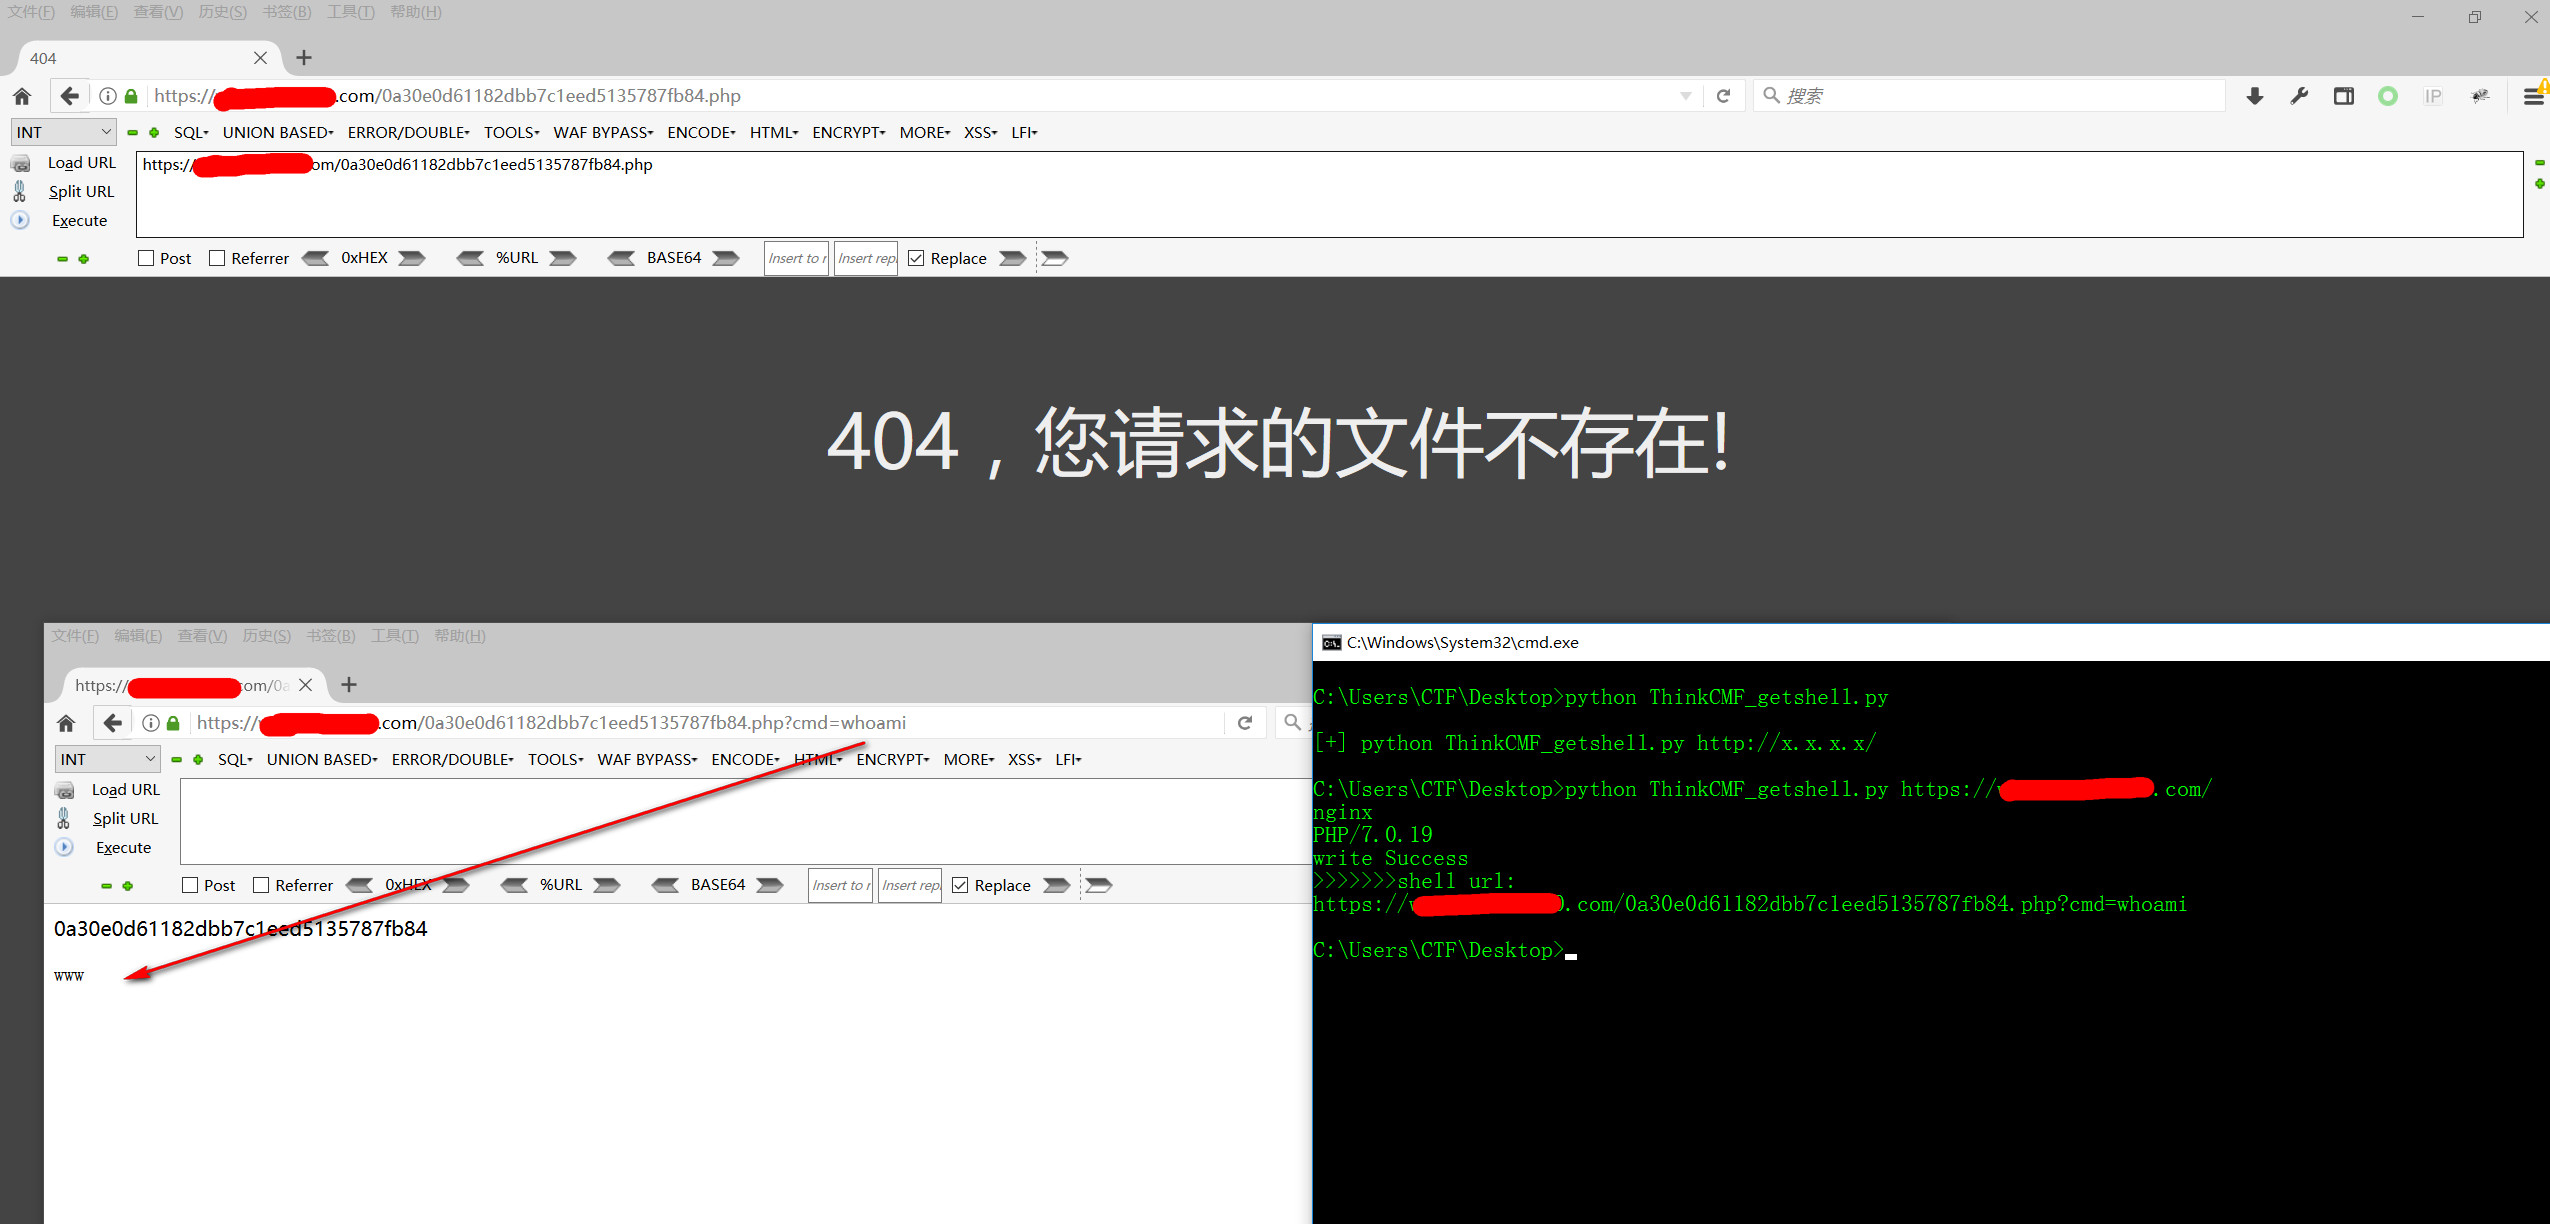 jas502n/thinkcmf_getshell
Vulnerabilidade de inclusão de conteúdo arbitrário no framework ThinkCMF
 holygu/cve-2023-42442
Ferramenta de exploração baseada em Go para a vulnerabilidade de acesso não autorizado no JumpServer (CVE-2023-42442) com interface de execução por…
 lz2y/cve-2021-2394
Prova de conceito de exploit para CVE-2021-2394, uma vulnerabilidade de execução remota de código no Oracle WebLogic Server. Usa desserialização LDAP…
 infobyte/ai-pentest-agent
Agente autônomo de pentest com IA independente, com um ciclo planejar→agir→julgar, habilidades genéricas, bloqueio de ações destrutivas e provedores…
 knqyf263/cve-2019-6340
Ambiente para CVE-2019-6340 (Drupal)
 d0n601/pentest-cheat-sheet
Há muitos cheat sheets por aí, mas este é o meu.
 kiddo-pwn/cve-2024-50629_50631
Exploit de N-day para RCE no Synology BeeStation pela DEVCORE (Pwn2Own 2024)
 jofpin/compaxss
Bypass XSS Refletido Cross-site scripting
 pwnedshell/larascript
Exploit RCE do Laravel. CVE-2018-15133
 t0kx/exploit-cve-2015-1427
Elasticsearch 1.4.0 < 1.4.2 exploit de Execução Remota de Código e contêiner vulnerável
 0xreadingsteiner/silent-call
Silent;Call — Root remoto de pré-autenticação no Cisco CUCM 15.x (CVSS 10.0)
 mr-xn/cve-2021-42342
Prova de conceito de exploit para CVE-2021-42342, uma vulnerabilidade de execução remota de código no servidor web GoAhead, demonstrando injeção de…
 eviladan0s/cve-2019-16097
Exploit de prova de conceito para CVE-2019-16097 no Harbor, permitindo a criação de conta de administrador por um atacante e o upload de imagens…
 win3zz/cve-2026-1731
CVE-2026-1731 - Vulnerabilidade crítica de injeção de comandos no BeyondTrust Remote Support e no Privileged Remote Access devido à avaliação…
 silentsignal/websphere-wsif-gadget
CVE-2020-4464 / CVE-2020-4450








