
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit

 assetnote/hopgoblin
Kit de ferramentas de hacking do Adobe Experience Manager (AEM)
 burpheart/cve-2022-39197
cve-2022-39197 poc
 pimps/cve-2017-5645
CVE-2017-5645 - Apache Log4j RCE devido à desserialização insegura
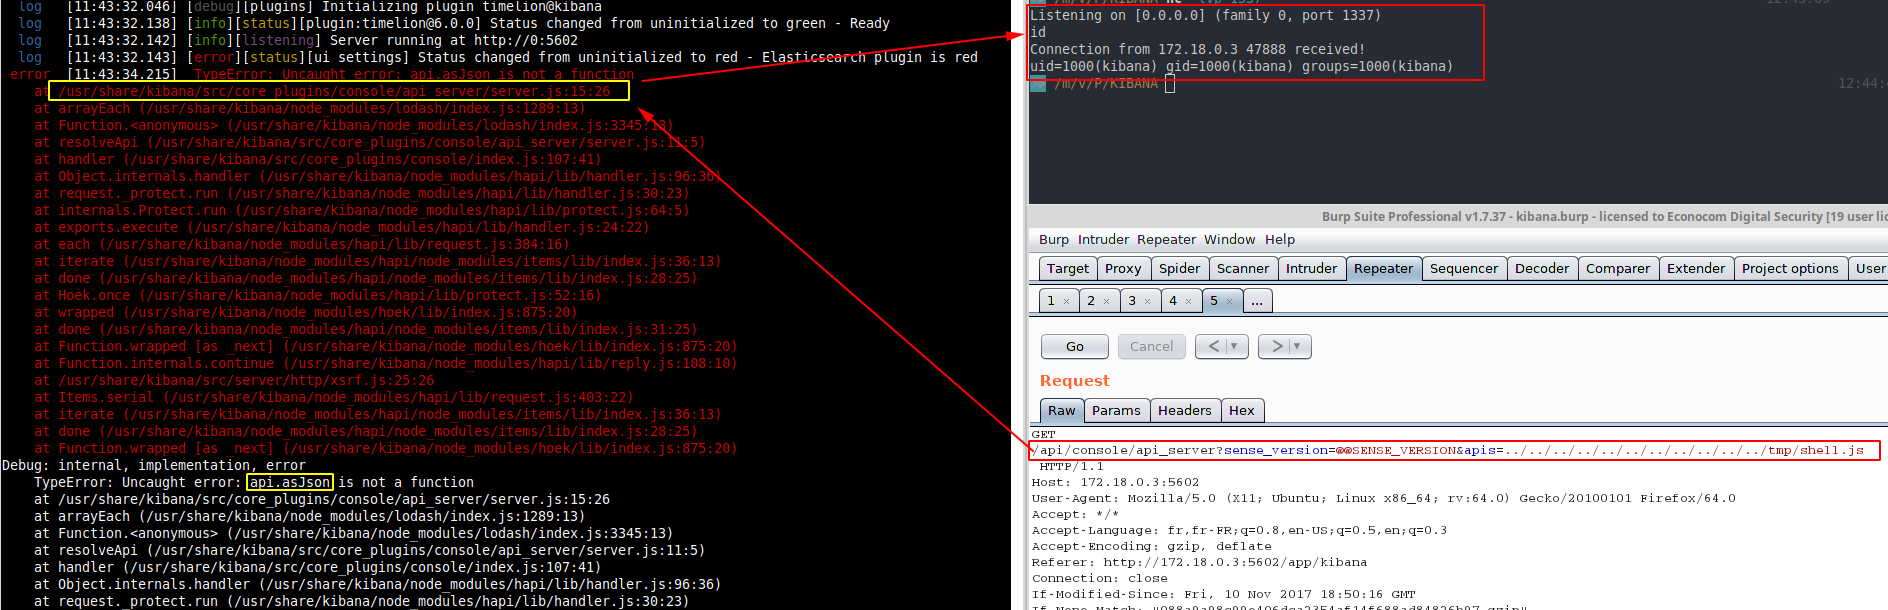 mpgn/cve-2018-17246
CVE-2018-17246 - Kibana LFI < 6.4.3 e 5.6.13
 k8gege/zimbraexploit
Vulnerabilidade do sistema de email Zimbra XXE/RCE/SSRF/Upload GetShell Exploit 1. (CVE-2019-9621 Zimbra<8.8.11 XXE GetShell Exploit)
 ynsmroztas/nextssrf
Ferramenta de scanner e exploit CVE-2026-44578 para SSRF no manipulador de upgrade WebSocket do Next.js. Detecta versões vulneráveis, extrai…
 safebuffer/cve-2018-6389
CVE-2018-6389 Exploit em WordPress DoS
 owasp/webgoat
Esta é uma base de código extinta. O projeto está localizado em: https://github.com/WebGoat
 r3dxpl0it/apache-superset-remote-code-execution-poc-cve-2018-8021
CVE-2018-8021 Prova-de-Conceito e Exploit
 zcgonvh/cve-2017-7269-tool
CVE-2017-7269 para carregador de webshell ou shellcode
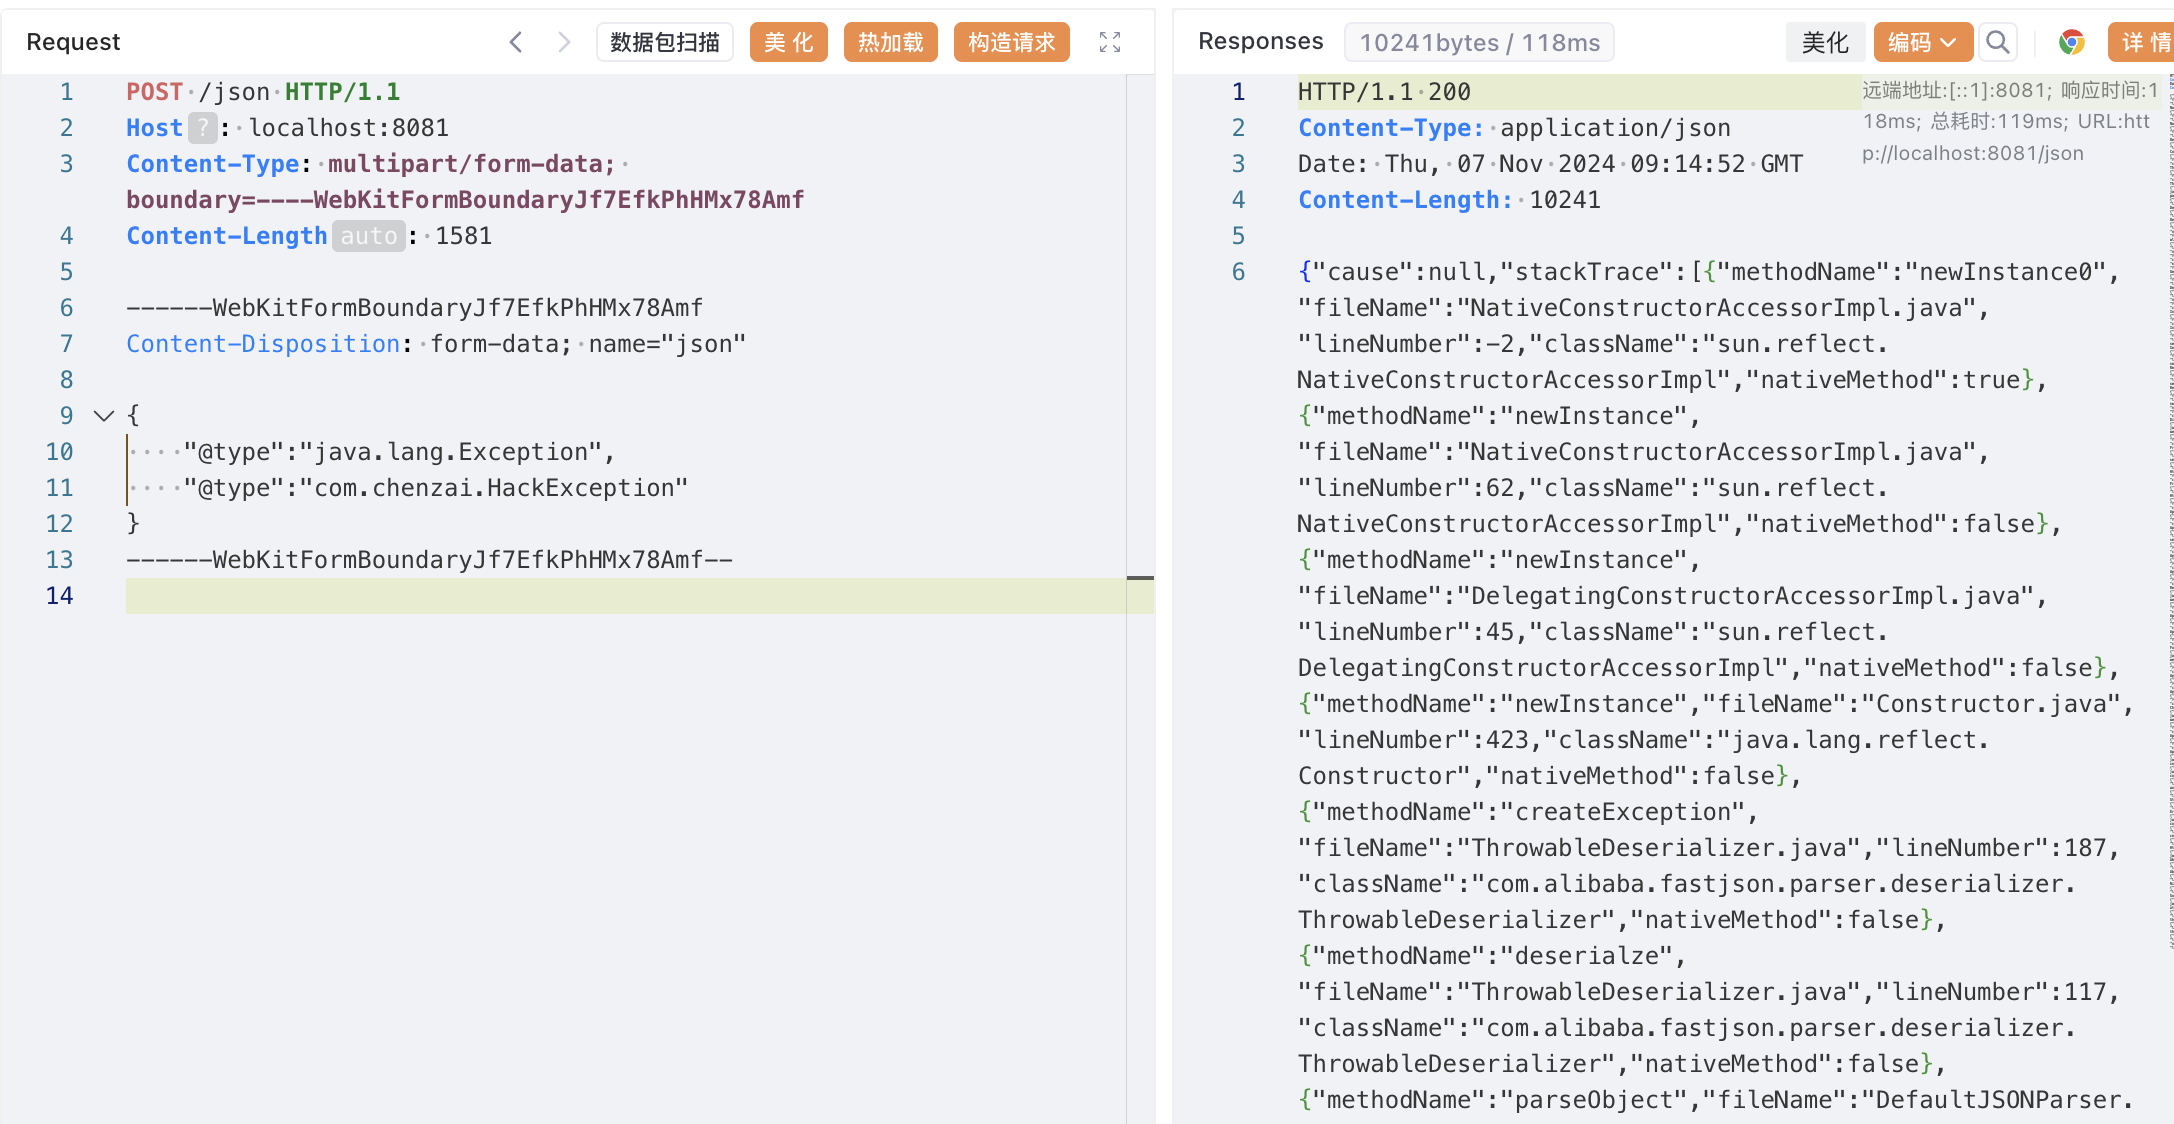 luelueking/cve-2022-25845-in-spring
CVE-2022-25845 (fastjson 1.2.80) exploit para ambientes Spring com PoC passo a passo, leitura de arquivos e escrita arbitrária de arquivos via…
 dinosn/wp2shell-lab
Detector não destrutivo + laboratório Docker para wp2shell (CVE-2026-63030 confusão de rota REST /batch/v1 + CVE-2026-60137 SQLi author__not_in) no…
 david-alvarez-rosa/php-rce
Exploits para CVE-2026-109618 / CVE-2026-109619 para obter RCE em alvos PHP
 praetorian-inc/wasmforge
WasmForge — compila programas Go e C# para executáveis nativos de binário único, isolados em sandbox WASM, com saída polimórfica.
 aqhmal/cve-2020-5902-scanner
Script automatizado para scanner F5 BIG-IP (CVE-2020-5902) usando hosts obtidos da API do Shodan.
 randomrobbiebf/cve-2023-32243
CVE-2023-32243 - Essential Addons for Elementor 5.4.0-5.7.1 - Escalação de Privilégios Não Autenticada
 ohnonoyesyes/cve-2023-25194
Exploit de prova de conceito para CVE-2023-25194, uma vulnerabilidade de injeção JNDI no Apache Kafka Connect que permite execução remota de código…
 eqstlab/cve-2026-94545
Proof-of-concept de exploit para CVE-2026-94545, um RCE não autenticado no next/og do Next.js via injeção de SVG e uma cadeia ROP contra o…








