
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/darklotuskdb
/cisco-cve-2020-3452-scanner-exploiter
ReconhecimentoScanners de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHubdarklotuskdb/cisco-cve-2020-3452-scanner-exploiter

CISCO-CVE-2020-3452-Scanner-Exploiter

Scanner e Explorador do CVE-2020-3452 da CISCO

Ver Repositório
992531há 5 anosRevisado pelo Kitploit
Compartilhar

CISCO CVE-2020-3452 Scanner e Exploiter

Ele irá escanear os servidores-alvo a partir do Shodan e em seguida encontrar os servidores vulneráveis ao CVE-2020-3452 (Cisco Adaptive Security Appliance e FTD Unauthorized Remote File Reading).

Sobre

Uma vulnerabilidade na interface de serviços web do Cisco Adaptive Security Appliance (ASA) Software e do Cisco Firepower Threat Defense (FTD) Software poderia permitir que um atacante remoto não autenticado realizasse ataques de travessia de diretório e lesse arquivos sensíveis em um sistema alvo.

A vulnerabilidade é devida à falta de validação adequada de entrada das URLs em requisições HTTP processadas por um dispositivo afetado. Um atacante poderia explorar essa vulnerabilidade enviando uma requisição HTTP especialmente elaborada contendo sequências de caracteres de travessia de diretório para um dispositivo afetado. Uma exploração bem-sucedida poderia permitir que o atacante visualizasse arquivos arbitrários dentro do sistema de arquivos de serviços web no dispositivo alvo.

O sistema de arquivos de serviços web é habilitado quando o dispositivo afetado é configurado com os recursos WebVPN ou AnyConnect. Esta vulnerabilidade não pode ser usada para obter acesso aos arquivos de sistema do ASA ou FTD nem aos arquivos do sistema operacional (SO) subjacente.

Pré-requisitos

Instale a Shodan-Command-Line-Interface

1. pip install -U setuptools
2. easy_install shodan
3. easy_install -U shodan
4. shodan init YOUR_API_KEY

Uso

Linux

1. git clone https://github.com/darklotuskdb/CISCO-CVE-2020-3452-Scanner-Exploiter.git
2. cd CISCO-CVE-2020-3452-Scanner-Exploiter/
3. chmod +x SnE-CVE-2020-3452.sh
4. ./SnE-CVE-2020-3452.sh
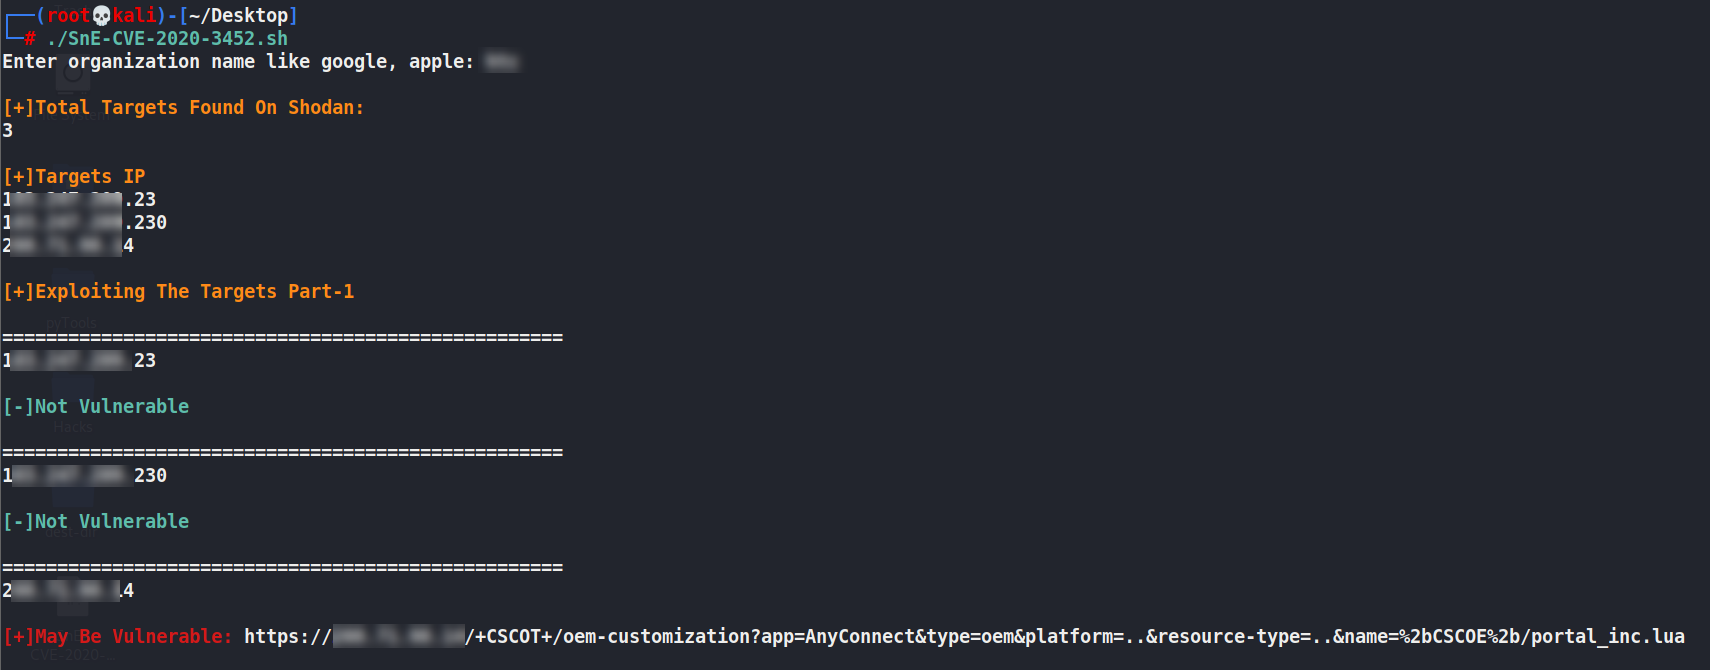
Captura de tela

SnE-CVE-2020-3452

Referências

  • https://twitter.com/aboul3la/status/1286012324722155525
  • https://tools.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-asaftd-ro-path-KJuQhB86

Doação

BuyMeACoffee se você gosta do meu trabalho

Sobre Mim

  • DarkLotus - Pesquisador de Segurança Cibernética - DarkLotusKDB

Redes Sociais

  • Twitter
  • Medium
  • Linkedin
  • Instagram
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





