Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Telewreck — Uma extensão do Burp para detectar e explorar versões do Telerik Web UI vulneráveis ao CVE-2017-9248. | Kitploit
Ferramentas/GitHubGitHub/capt-meelo/telewreck
Scanners de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de Penetração
GitHubcapt-meelo/telewreck

Telewreck

Uma extensão do Burp para detectar e explorar versões do Telerik Web UI vulneráveis ao CVE-2017-9248.

Ver Repositório
962639há 8 anosRevisado pelo Kitploit
Compartilhar

Telewreck

Version Language License

Uma extensão Burp para detectar e explorar versões do Telerik Web UI vulneráveis ao CVE-2017-9248. Esta extensão é baseada na ferramenta de exploit original escrita por Paul Taylor (@bao7uo), que está disponível em https://github.com/bao7uo/dp_crypto. Créditos e muitos agradecimentos a ele.

Um post de blog relacionado sobre como explorar aplicações web via Telerik Web UI também pode ser encontrado aqui.

Funcionalidades

  • Detectar versões vulneráveis do Telerik Web UI durante varreduras passivas.
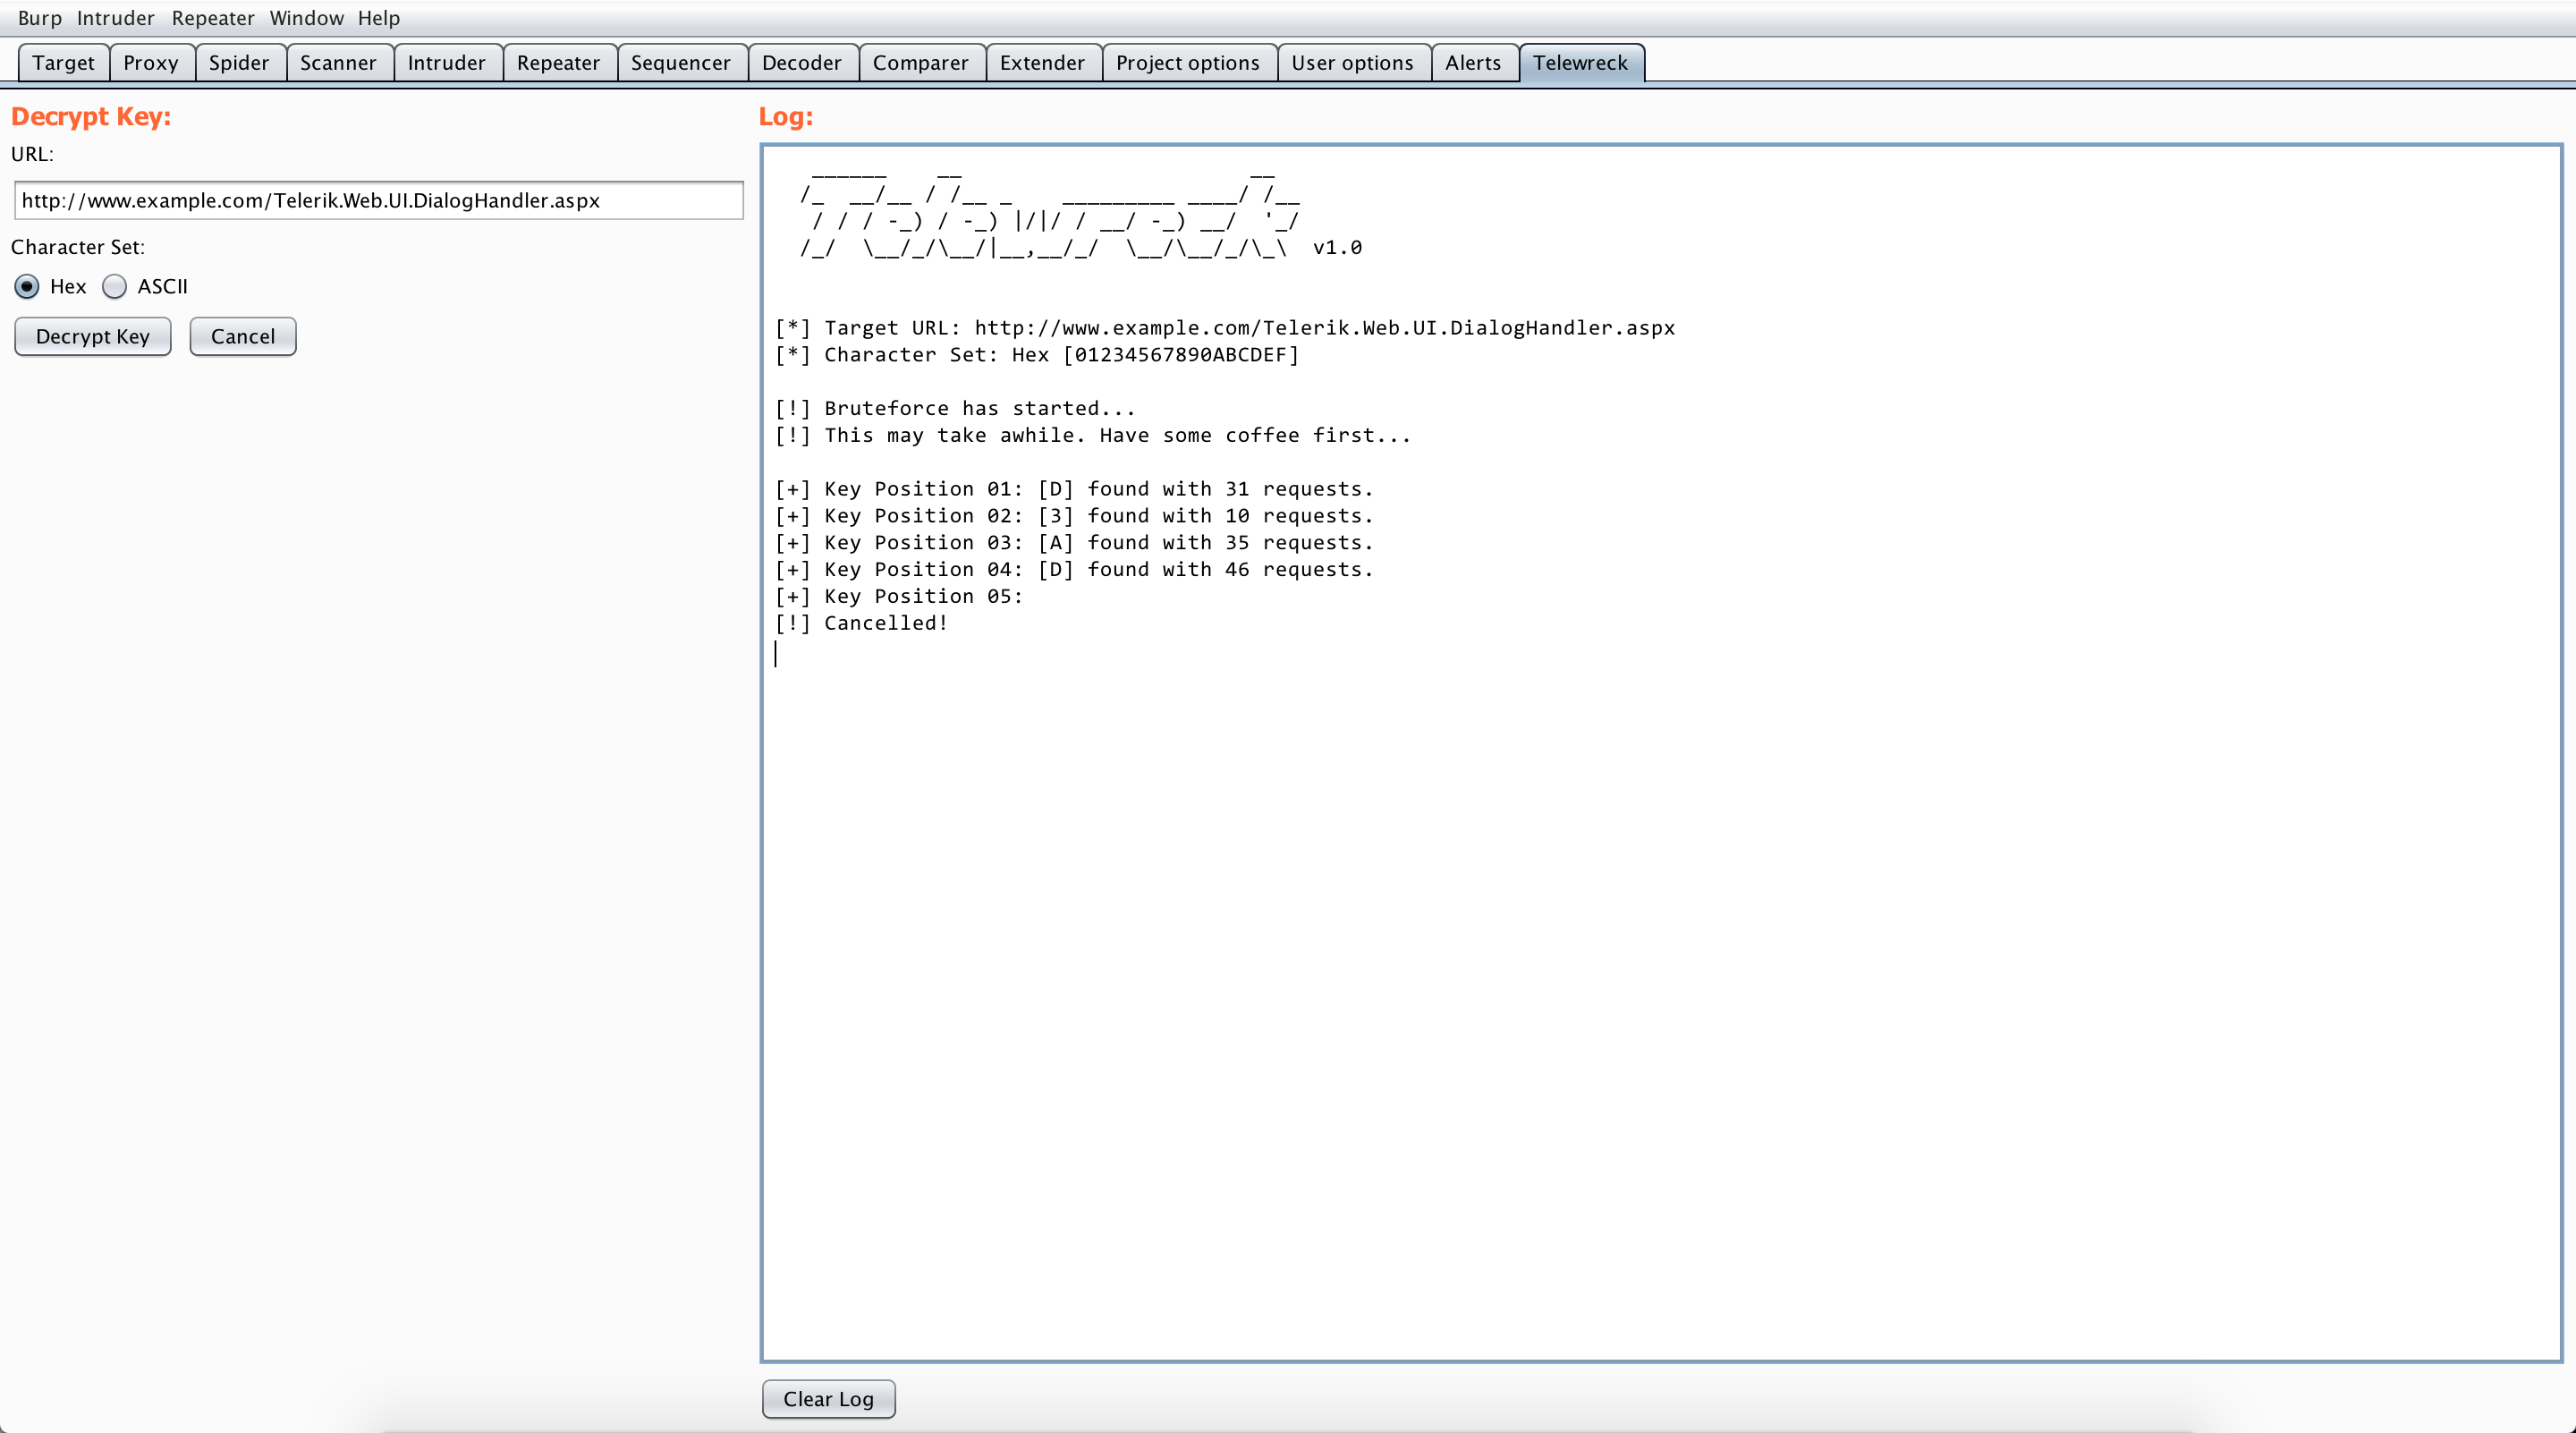
  • Forçar a chave por brute force e descobrir o link "Document Manager", assim como a ferramenta de exploit original.

Capturas de Tela

Varredura Passiva

Aba Telewreck

Instalação

  1. Baixe o telewreck.py para sua máquina.
  2. Instale o módulo requests do Python usando sudo pip install requests.
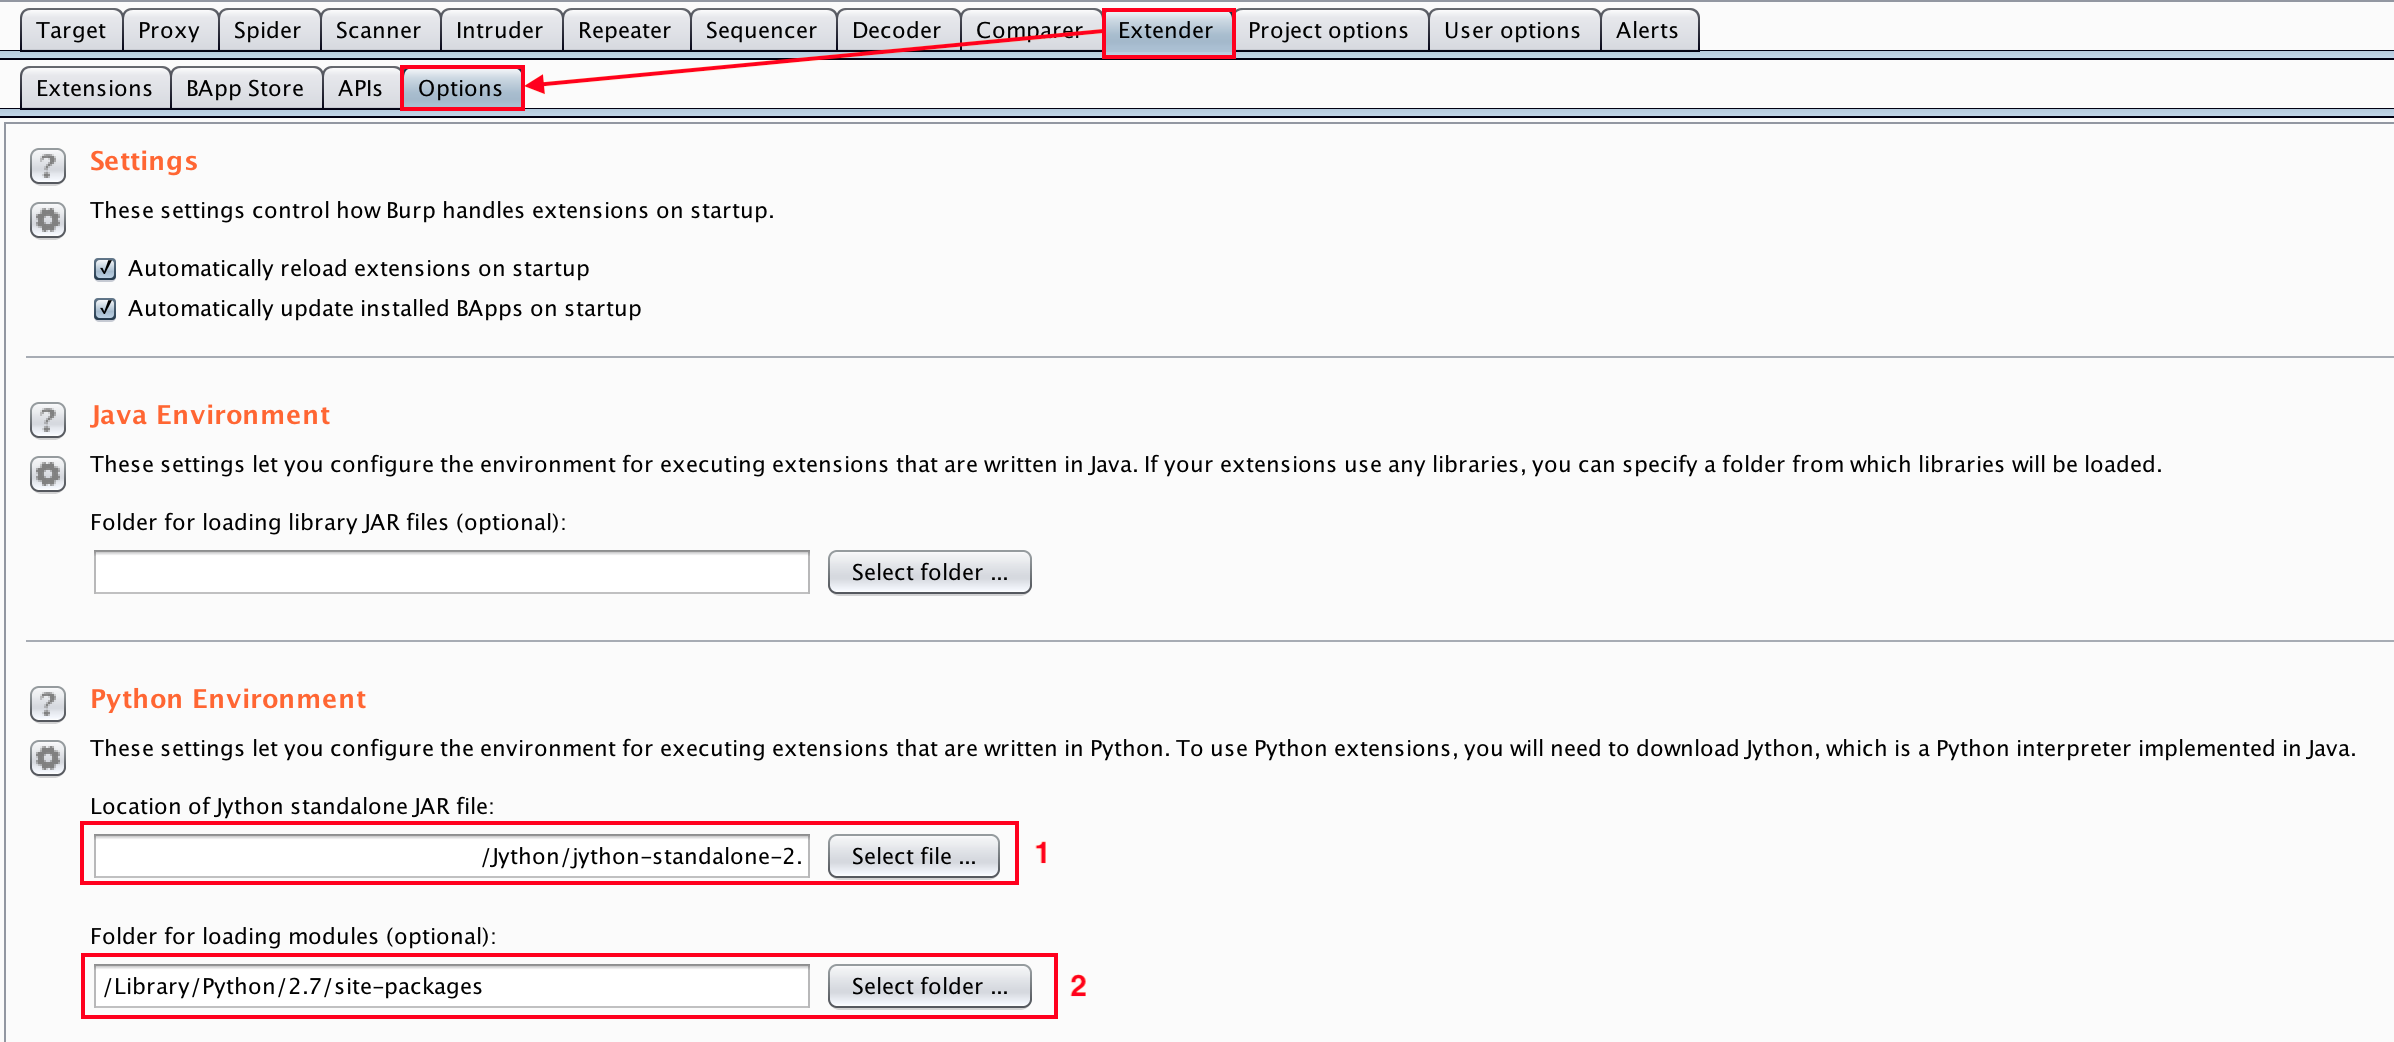
  3. No seu Burp, vá até a aba Extender > Options. Em seguida, na seção Python Environment, localize seu arquivo jython-standalone-2.7.0.jar (1) e o diretório onde o módulo requests do Python está localizado (2). Aba do Burp
  4. Vá até a aba Extender > Extensions, então clique no botão Add. Na nova janela, navegue até o local do telewreck.py e clique no botão Next. Carregar Telewreck
  5. Se houver algum erro, a aba Telewreck aparecerá no seu Burp. Carregamento Bem-Sucedido

Notas

  1. Esta extensão requer o módulo requests do Python. Basta executar pip install requests para instalá-lo.
  2. A área de texto na aba Telewreck não funciona como um console. Portanto, saídas stoud e stderr não podem ser vistas ali. No entanto, você pode visualizá-las nas seções Output e Errors da aba Extender.
  3. Antes de executar outro brute force, cancele o processo atual primeiro clicando no botão Cancel.
  4. Se a chave não puder ser forçada por brute force, então provavelmente a chave foi configurada de forma segura e/ou a aplicação não está usando uma instalação padrão do Telerik.
  5. Se a chave não puder ser forçada por brute force e/ou houver alguns problemas, é recomendado recorrer à ferramenta de exploit original.

A Fazer

  1. Localizar Telerik.Web.UI.DialogHandler.aspx


PS: Esta é a minha primeira vez desenvolvendo uma ferramenta, então peço desculpas pelo estilo de codificação pobre. Sinta-se à vontade para contribuir e melhorar o desenvolvimento desta ferramenta.

Aviso: Esta ferramenta foi criada apenas para fins educacionais.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →